
「東京ガスがサイバー攻撃を受けたって本当?」「416万人分の個人情報が漏えいしたの?」「東京ガスのガスや電気を契約しているけれど大丈夫?」と心配している人もいるのではないでしょうか。
2024年7月17日、東京ガスは子会社の東京ガスエンジニアリングソリューションズ株式会社(TGES)のネットワークが不正アクセスを受け、約416万人分の個人情報が流出した可能性があると発表しました。
しかし、その後の調査で重要な事実が明らかになっています。
2024年9月20日の続報では、個人情報が流出した痕跡は確認されず、第三者専門機関から「実際に流出した可能性は低い」と報告されたのです。
ただし、攻撃者が個人情報にアクセスできる状態だったため、流出の可能性を完全には否定できないとしています。
この記事では、東京ガスとTGESの公式発表をもとに、不正アクセスの経緯、約416万人分という数字の意味、流出の有無、家庭用ガス・電気契約への影響、個人情報が心配な場合の対処法を詳しく解説します。
※本記事は2026年10月22日時点で確認できる公式発表をもとに作成しています。2024年7月の初報と9月の調査結果を区別して記載しています。
- 東京ガスのサイバー攻撃・個人情報漏えいは本当?
- サイバー攻撃を受けた東京ガスエンジニアリングソリューションズとは?
- 約416万人分の個人情報とは?対象者と情報の種類を調査
- 東京ガスの家庭用ガス・電気契約者も対象なの?
- 東京ガスのサイバー攻撃はいつ起きた?発覚から調査結果までの時系列
- 東京ガスの情報漏えいは結局どうなった?9月の調査結果
- 京葉ガスや日本ガスにも影響があった?
- 東京ガスのサイバー攻撃の原因は?ランサムウェアだった?
- 東京ガスは不正アクセス後にどのような対策を実施した?
- 東京ガスの情報漏えいが心配な人が確認したい5つの対策
- 東京ガスのサイバー攻撃・個人情報漏えいに関するよくある質問
- まとめ|東京ガスの不正アクセスは事実だが416万人分の流出は未確認
- 参考資料・公式発表
東京ガスのサイバー攻撃・個人情報漏えいは本当?
結論からいうと、東京ガスの子会社が不正アクセスを受けたことは事実ですが、約416万人分の個人情報が実際に流出したと確定したわけではありません。
2024年7月17日、東京ガスとTGESは、TGESのネットワークへの不正アクセスにより、TGESのサーバーと東京ガスの法人事業分野のサーバーに保管されていた情報が流出した可能性を公表しました。
その後、警視庁、情報処理推進機構(IPA)、第三者専門機関の協力を得て詳細調査を実施しています。
2024年9月20日にはTGESが調査結果を発表し、個人情報が外部へ流出した痕跡は確認されず、実際に流出した可能性は低いとの見解を示しました。
| 確認項目 | 公式発表に基づく状況 |
|---|---|
| 不正アクセス | 発生を確認 |
| 発覚日 | 2024年7月9日 |
| 公表日 | 2024年7月17日 |
| 約416万人分の情報 | 流出の可能性がある情報として公表 |
| 実際の情報流出 | 調査で流出の痕跡は確認されず |
| 専門機関の判断 | 実際に流出した可能性は低い |
| 流出の可能性 | 完全には否定できない |
| 二次被害 | 2024年9月20日時点で報告なし |
この事件を「東京ガスから416万人分の個人情報が流出した」と断定するのは正確ではありません。
正しくは「東京ガスの子会社への不正アクセスで約416万人分の情報流出の可能性が公表されたが、後の調査で流出した可能性は低いと判断された」という内容です。
サイバー攻撃を受けた東京ガスエンジニアリングソリューションズとは?
今回、不正アクセスを受けたのは、東京ガスグループの東京ガスエンジニアリングソリューションズ株式会社(TGES)です。
TGESは、主に法人向けのエネルギーサービスや設備関連事業を手掛けています。
主な事業には、次のようなものがあります。
- 法人向けの都市ガス・電気サービス
- オンサイトエネルギーサービス
- 地域冷暖房事業
- LNG基地などのエンジニアリング事業
- 再生可能エネルギー発電関連の事業
- インフラ情報管理システムの提供
このような業務では、法人の担当者情報や、委託元から提供された一般消費者の情報を取り扱う場合があります。
そのため、今回の不正アクセスでは、TGESが直接契約している法人だけでなく、業務委託元を通じて取り扱っていた一般消費者の情報も調査対象となりました。
約416万人分の個人情報とは?対象者と情報の種類を調査
東京ガスとTGESが2024年7月17日に公表した資料では、流出の可能性がある情報を大きく3つに分けています。
| 対象者 | 情報の内容 | 対象規模 |
|---|---|---|
| 法人等の取引先に所属する人 | 氏名、業務用メールアドレス、連絡先、一部の口座番号・マイナンバーなど | 当初調査中 |
| 業務委託元から提供された一般消費者 | 氏名、住所、連絡先など | 約416万人分 |
| TGESの従業員・退職者等 | 氏名、住所、一部の口座番号・クレジットカード情報など | 約3,000人分 |
ここで注意したいのは、約416万人という数字が、東京ガスの家庭用ガス・電気契約者全体を指しているわけではないことです。
① 一般消費者の約416万人分
約416万人分と公表されたのは、TGESが業務上必要な情報として委託元から提供を受けていた一般消費者の個人情報です。
含まれる可能性がある情報は、主に次のとおりです。
- 氏名
- 住所
- 連絡先
東京ガスの発表では、この約416万人分の情報に金融機関口座情報やクレジットカード情報は含まれていないとしています。
また、東京ガスとの家庭用都市ガス・電気などの契約情報も含まれないと明記されています。
② 法人の担当者などの情報
東京ガスやTGESと取引のある法人等に所属する人の情報も、流出の可能性がある対象に含まれていました。
主な項目は、氏名、メールアドレス、業務上の連絡先などです。
さらに、個人名義の金融機関口座番号情報85件、マイナンバー情報5件も対象として挙げられています。
ただし、これらは2024年7月時点で「流出の可能性がある」と公表された情報であり、実際に外部へ流出したと確認された件数ではありません。
この区分には、クレジットカード情報は含まれないとされています。
③ TGESの従業員・退職者等の約3,000人分
TGESの従業員や退職者などについても、約3,000人分の情報が対象となりました。
公表された情報には、氏名、住所、金融機関口座番号情報約1,000件、クレジットカード情報8件などが含まれています。
一般消費者の約416万人分の情報と、従業員等の情報は区別する必要があります。
「416万人分のクレジットカード情報が流出した」という説明は誤りです。
東京ガスの家庭用ガス・電気契約者も対象なの?
東京ガスの家庭用ガスや電気を契約している人にとって、特に気になるのがこの点でしょう。
東京ガスは2024年7月17日の公式発表で、約416万人分の対象情報について、東京ガスとの家庭用都市ガス・電気などの契約情報は含まれないと説明しています。
そのため、東京ガスの家庭用ガス・電気を契約しているという理由だけで、今回の情報流出の可能性がある対象に含まれるとはいえません。
ただし、TGESが他の企業から業務委託を受けて取り扱っていた一般消費者の情報は対象となっています。
東京ガスの契約者であるかどうかだけでは、対象かどうかを判断できない点に注意しましょう。
東京ガスのサイバー攻撃はいつ起きた?発覚から調査結果までの時系列
| 日付 | 主な出来事 |
|---|---|
| 2024年7月9日 | TGESのネットワークへの不正アクセスによる情報流出の可能性が判明 |
| 2024年7月17日 | 東京ガスとTGESが約416万人分の情報流出の可能性を公表 |
| 2024年7月18日 | 京葉ガスが業務委託先での不正アクセスに関する発表を実施 |
| 2024年7月19日 | 日本ガスが顧客情報の流出の可能性を公表 |
| 2024年9月19日 | 京葉ガスが対象者への個別通知を公表 |
| 2024年9月20日 | TGESが詳細調査の結果を公表。実際の情報流出の可能性は低いと報告 |
| 2024年12月18日 | 日本ガスが調査結果と個別通知に関する続報を公表 |
この時系列から分かるように、2024年7月の初報と9月の続報では、判明している内容が異なります。
7月の発表だけを見て「416万人分が流出した」と判断しないことが重要です。
東京ガスの情報漏えいは結局どうなった?9月の調査結果
2024年9月20日、TGESは不正アクセスに関する詳細調査の結果を公表しました。
警視庁、IPA、第三者専門機関などの協力を得て調査を進めた結果、次の内容が確認されています。
- 個人情報が外部へ流出した痕跡は確認されなかった
- 不正利用などの二次被害に関する報告は受けていなかった
- 第三者専門機関から、実際に個人情報が流出した可能性は低いとの報告を受けた
- ただし、攻撃者が個人情報にアクセスできる状態だったため、流出の可能性を完全には否定できなかった
つまり、実際に情報が持ち出された証拠は見つからなかったものの、攻撃者が情報を閲覧・取得できた可能性を完全には排除できない状況でした。
なぜ流出の痕跡がなくても対象者へ通知したの?
TGESは、個人情報が流出した可能性を完全に否定できないことから、個人情報保護法第26条第2項に基づき、対象となる本人への通知を行うと説明しました。
これは「通知が届いたから情報流出が確定した」という意味ではありません。
不正アクセスによって個人情報が危険にさらされた可能性があり、本人に知らせる必要があると判断されたものです。
通知を受け取った場合は、対象となる情報や注意事項を確認しましょう。
京葉ガスや日本ガスにも影響があった?
今回の事件は東京ガスグループ内だけでなく、TGESに業務を委託していた別のガス会社にも影響しました。
京葉ガスでは顧客情報の流出の可能性を公表
京葉ガスは2024年7月18日、業務委託先であるTGESのネットワークが不正アクセスを受け、顧客情報の一部に流出のおそれがあると発表しました。
同年9月19日の続報では、情報が流出した痕跡は確認されず、不正利用などの二次被害に関する報告も受けていないとしています。
一方で、個人情報保護法に基づき、対象者に2024年9月20日から個別通知を順次発送すると説明しました。
日本ガスでは約61,000件が対象に
鹿児島県の日本ガスは2024年7月19日、TGESへの不正アクセスによって、顧客情報約61,000件に流出の可能性があると公表しました。
対象となる情報には、次の項目が含まれます。
- 顧客名
- 住所
- ガス使用量
- 供給先番号など
銀行口座情報やクレジットカード情報は含まれないと説明しています。
さらに2024年12月18日の続報では、専門機関の調査で個人情報が流出した痕跡は確認されず、二次被害の報告も受けていないとしています。
ただし、これらの会社で対象とされた情報が、東京ガスの公表した約416万人分とどの程度重複しているかは、確認した資料だけでは断定できません。
そのため、各社の公表件数を単純に足し合わせて事件全体の対象人数とすることは避けるべきです。
東京ガスのサイバー攻撃の原因は?ランサムウェアだった?
東京ガスとTGESは、TGESのネットワークへの不正アクセスを確認したと発表しています。
しかし、今回確認した公式発表では、攻撃者の具体的な侵入方法や使用されたマルウェアの種類まで明らかにされていません。
そのため、今回の事件について、次のような内容を断定することはできません。
- ランサムウェアによる攻撃だった
- VPNの脆弱性が原因だった
- フィッシングメールが侵入経路だった
- 特定の攻撃者グループが関与した
- 攻撃者が416万人分のデータを持ち出した
なお、一般的なサイバー攻撃では、VPN機器の脆弱性、認証情報の窃取、メールを使った攻撃などが侵入経路になることがあります。
ただし、これは一般論であり、東京ガスの今回の事件で確認された原因を示すものではありません。
東京ガスは不正アクセス後にどのような対策を実施した?
東京ガスとTGESは、2024年7月17日の発表で、不正アクセスを受けたTGESのネットワークについて、外部からの接続経路を速やかに遮断したと説明しています。
これにより、当該経路から外部アクセスできないよう対策を講じました。
また、個人情報保護委員会への報告を行い、警視庁やIPA、外部の専門機関の協力を得て調査を進めています。
再発防止に向けて厳重なセキュリティ体制を構築する方針も示しています。
ただし、確認できた公式資料では、すべての具体的な再発防止策の実施状況まで公開されているわけではありません。
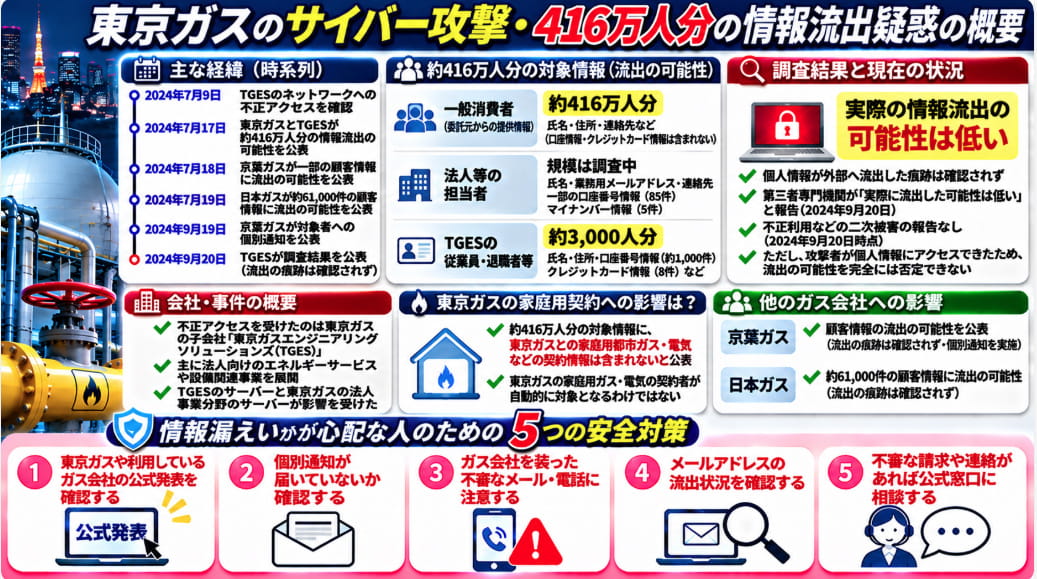
東京ガスの情報漏えいが心配な人が確認したい5つの対策
今回の事件では、情報流出の痕跡は確認されず、実際に流出した可能性は低いとされています。
それでも、自分の情報が対象になっていないか気になる場合は、次の5つを確認しましょう。
① 東京ガスや利用しているガス会社の公式発表を確認する
まず、東京ガスやTGES、利用しているガス会社の公式サイトを確認してください。
今回の事件では、京葉ガスや日本ガスなど、TGESに業務を委託していた企業も個別に発表しています。
対象となる情報や通知方法は会社ごとに異なります。
② 個別通知が届いていないか確認する
TGESは2024年9月20日の発表で、対象となる法人等に所属する本人へ順次通知すると説明しました。
京葉ガスも対象者への書面通知を発表しています。
通知を受け取った場合は、どの情報が対象なのか、どのような注意が必要なのかを確認しましょう。
なお、通知が届いたことだけで、実際に情報が流出したと確定するわけではありません。
③ 東京ガスやガス会社を装った不審な連絡に注意する
不正アクセスや情報漏えいのニュースに便乗して、企業を装った詐欺メールや電話が届く可能性があります。
例えば「情報漏えいの補償金を受け取れる」「本人確認のため口座情報を入力してほしい」などの案内には注意してください。
不審な連絡が届いた場合は、メッセージ内のリンクを開く前に、企業の公式サイトや正規の問い合わせ窓口で確認しましょう。
これは一般的な安全対策であり、今回の事件に関連した詐欺が発生したと確認されたことを意味するものではありません。
④ メールアドレスの流出状況を確認する
仕事で使っているメールアドレスなどが気になる場合は、一般的な情報漏えいチェックサービスを利用する方法もあります。
ただし、これらのサービスでは、今回の東京ガスの事件で自分の情報が対象だったかを直接判定できるとは限りません。
詳しくは、次の記事で解説しています。
自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
⑤ 不審な請求や連絡があれば公式窓口に相談する
身に覚えのない請求や、契約内容を詳しく知っているような不審な連絡があった場合は、利用しているガス会社や金融機関の公式窓口へ相談しましょう。
特に、暗証番号、クレジットカードのセキュリティコード、ワンタイムパスワードなどを電話やメールで伝えないよう注意してください。
個人情報漏えいが心配な場合の基本的な対処法は、次の記事でも紹介しています。
東京ガスのサイバー攻撃・個人情報漏えいに関するよくある質問
Q. 東京ガスは本当にサイバー攻撃を受けたのですか?
はい。2024年7月、東京ガスの子会社TGESのネットワークへの不正アクセスが確認されました。
Q. 416万人分の個人情報が流出したのですか?
約416万人分は、2024年7月に「流出の可能性がある」と公表された一般消費者の情報です。2024年9月の調査では流出の痕跡は確認されず、実際に流出した可能性は低いと判断されました。
Q. 東京ガスの家庭用ガス・電気契約情報も対象ですか?
東京ガスは、約416万人分の対象情報に東京ガスとの家庭用都市ガス・電気などの契約情報は含まれないと説明しています。ただし、他社からの委託業務を通じて取り扱われた情報は対象となる可能性があります。
Q. クレジットカード情報や銀行口座番号は流出しましたか?
一般消費者の約416万人分の対象情報には、銀行口座情報やクレジットカード情報は含まれないとされています。一方、法人の担当者やTGES従業員等の一部情報には、口座番号やクレジットカード情報などが含まれていました。ただし、それらが実際に流出したと確認されたわけではありません。
Q. 今回の事件はランサムウェア攻撃ですか?
今回確認した公式発表では、不正アクセスと説明されています。ランサムウェア攻撃だったと断定できる資料は確認できませんでした。
Q. 東京ガスから個人情報漏えいの通知が届いたらどうすればよいですか?
まず通知の差出人と内容を確認し、対象となる情報や注意事項を確認してください。不審なリンクや電話番号が記載されている場合は、企業の公式サイトに掲載された窓口で真偽を確認しましょう。
Q. 個人情報の悪用などの二次被害は確認されていますか?
TGESは2024年9月20日の発表で、不正利用等の二次被害に関する報告は受けていないと説明しています。ただし、その後も二次被害が絶対に発生しないと保証するものではありません。
まとめ|東京ガスの不正アクセスは事実だが416万人分の流出は未確認
東京ガスのサイバー攻撃・個人情報漏えい問題について、重要なポイントをまとめます。
- 2024年7月9日、子会社TGESへの不正アクセスによる情報流出の可能性が判明した
- 2024年7月17日、約416万人分の一般消費者情報に流出の可能性があると公表された
- 約416万人分の対象情報には、東京ガスとの家庭用ガス・電気の契約情報は含まれない
- 法人担当者やTGES従業員等の一部情報も対象となった
- 京葉ガスや日本ガスなど、業務委託元の顧客情報にも影響が及んだ
- 2024年9月20日の調査結果では、個人情報流出の痕跡は確認されなかった
- 第三者専門機関は、実際に情報が流出した可能性は低いと判断した
- ただし、流出の可能性を完全には否定できず、対象者への通知が実施された
今回の事件で特に重要なのは、「不正アクセスがあったこと」と「個人情報が実際に流出したこと」は別の問題だという点です。
約416万人分という大きな数字が注目されましたが、詳細調査では流出した痕跡は確認されていません。
一方、攻撃者が個人情報にアクセスできる状態だったため、流出の可能性を完全に否定することもできませんでした。
不安がある場合は、東京ガスや利用しているガス会社の公式発表を確認し、不審な電話やメールに注意しましょう。