
「メルカリで個人情報が漏えいしたというニュースは本当?」
「メルカリを装った不審なメールが届いたけれど、アカウントは安全なの?」
フリマアプリのメルカリでは、過去に外部サービスへのサイバー攻撃が原因となった情報流出が公表されています。
また、2026年10月には、メルカリが提供していない「メルカリ安心ガード」という偽アプリのインストールを促すフィッシングメールについて、公式の注意喚起が行われました。
ただし、過去の情報漏えいと、現在発生しているメルカリを装った詐欺は別の問題です。
この記事では、メルカリで実際に起きた情報流出の内容、現在のフィッシング詐欺の手口、利用者が確認しておきたい安全対策を解説します。
情報確認日:2026年10月21日
- メルカリのサイバー攻撃・個人情報漏えいは本当?
- 2021年のメルカリ情報漏えい事件では何が起きた?
- 2026年10月には「メルカリ安心ガード」を装う偽メールに注意喚起
- メルカリを装ったフィッシング詐欺にはどんな手口がある?
- メルカリの利用者が確認したい5つの安全対策
- 自分のメールアドレスが流出しているか確認できる?
- メルカリの偽サイトにパスワードを入力してしまった場合は?
- メルペイ・メルカードで不正利用が発生したら補償される?
- 個人情報が漏えいした場合は何をすればいい?
- メルカリのサイバー攻撃・個人情報漏えいに関するよくある質問
- まとめ|メルカリの情報漏えいとフィッシング詐欺を区別して対策しよう
- 参考情報・公式サイト
メルカリのサイバー攻撃・個人情報漏えいは本当?
メルカリでは、2021年に不正アクセスによる情報流出が実際に公表されています。
この事件は、メルカリの開発業務で利用していた外部サービス「Codecov」が第三者による不正アクセスを受けたことが発端です。
IPA(情報処理推進機構)の「情報セキュリティ白書2022」では、メルカリが2021年5月21日に、ソースコードの一部や顧客情報など累計27,972件が外部に流出したことを公表したと記録されています。
ただし、27,972件は流出した情報に関する公表件数であり、そのまま被害を受けた利用者の人数を表す数字ではありません。
また、この2021年の事件と、2026年10月に注意喚起されたフィッシング詐欺を同じ事件として扱うことはできません。
2021年のメルカリ情報漏えい事件では何が起きた?
外部サービス「Codecov」への不正アクセスが発端
Codecovは、ソフトウェア開発におけるテスト結果などを扱う外部サービスです。
2021年、このサービスに関連するスクリプトが第三者によって改ざんされました。
IPAの資料によると、改ざんされたスクリプトが実行された際にメルカリの認証情報が不正に取得され、その情報が悪用されてGitHub上の情報に不正アクセスされました。
これは、企業が利用する外部サービスへの攻撃が、別の企業にも影響を及ぼした事例です。
流出した情報の件数は27,972件
IPAの情報セキュリティ白書には、メルカリが公表した流出情報の累計件数として27,972件が記載されています。
対象には、メルカリのソースコードの一部や、一部の顧客情報などが含まれていました。
ただし、情報の種類や対象範囲を区別せず、「メルカリ利用者27,972人の個人情報が流出した」と表現するのは正確ではありません。
メルカリはどのような対応を行った?
メルカリは、不正アクセスされた認証情報の調査と初期化、被害範囲の特定、セキュリティ強化などを実施しました。
また、個人情報保護委員会などへの報告、対象者への個別案内、問い合わせ専用窓口の設置も行っています。
2021年8月6日には調査の完了を公表し、当時の調査では流出情報の悪用による被害は確認されていないと報告しています。
これは2021年の調査結果についての説明であり、その後に発生した別の不正利用や詐欺まで否定するものではありません。
2026年10月には「メルカリ安心ガード」を装う偽メールに注意喚起
2026年10月16日、メルカリは「メルカリ安心ガード」という名称のアプリをインストールさせようとするフィッシングメールについて注意を呼びかけました。
公式発表によると、メルカリが「メルカリ安心ガード」というアプリを提供した事実はありません。
偽メールは不正ログインへの不安を利用する
確認された手口では、第三者による不正ログインやアカウント乗っ取りが増えているなどと説明し、利用者の不安をあおります。
そのうえで、安全対策に必要であるかのように見せかけ、期限を区切ってアプリのインストールを求めます。
しかし、メルカリの公式なセキュリティ対策であると確認できないアプリを、メールの案内に従ってインストールするのは危険です。
「メルカリ安心ガード」は公式アプリではない
メルカリは、この名称のアプリを提供していないと明確に説明しています。
該当するメールが届いた場合は、メールに記載されたリンクを開かず、アプリのインストールや個人情報の入力をしないでください。
安全に関する案内を確認したい場合は、普段利用しているメルカリ公式アプリや公式サイトを直接開きましょう。
偽アプリをインストールしてしまった場合の対処法
万が一、「メルカリ安心ガード」を名乗る不審なアプリをインストールしてしまった場合は、放置しないことが重要です。
メルカリ公式は、次の対応を案内しています。
- インストールした不審なアプリを速やかに削除する
- 不正アプリをインストールした端末とは別の安全な端末から、メルカリアカウントの保護を行う
- パスワードを設定している場合は変更し、パスキーを設定する
- クレジットカード情報を入力した場合は、カード会社へ連絡して利用停止の手続きを行う
- メルカリ公式アプリ内の「お問い合わせ」から事務局へ連絡する
不審なアプリを削除しただけでは、すでに第三者に知られた認証情報などへの対処が完了したとは限りません。
また、メルカリでは会員登録時にパスワードを設定していないアカウントもあります。その場合はパスワードを新たに設定・変更することができないため、公式の案内に従ってパスキーなどの認証方法を利用してください。
不正アプリをインストールした端末の安全性に不安が残る場合は、その端末から重要なアカウントへログインせず、端末メーカーや公的な相談窓口への相談も検討しましょう。
参考:メルカリ公式|「メルカリ安心ガード」を名乗る偽アプリへの注意喚起
メルカリを装ったフィッシング詐欺にはどんな手口がある?
メルカリでは、以前からメルカリやメルペイを装った偽サイトについて注意を呼びかけています。
公式ヘルプで紹介されている不審なメール・SMSには、次のような内容があります。
- ポイントやクーポンが受け取れると案内する
- 本人確認の強化が必要だと説明する
- アカウントが制限されたと通知する
- 不審な利用が検出されたと警告する
- 電話番号などの登録情報の更新を求める
これらは偽サイトへ誘導するために使われる文面の例です。
もちろん、同様の言葉が含まれているメールがすべて詐欺というわけではありません。
重要なのは、メールの文面だけで判断せず、公式アプリやブックマークした公式サイトから情報を確認することです。
偽サイトに入力すると何が起きる?
偽サイトにメールアドレス、パスワード、SMS認証コードなどを入力すると、第三者にアカウントを不正利用されるおそれがあります。
また、同じパスワードを他のサービスでも使っている場合は、別のアカウントにも不正ログインされる可能性があります。
クレジットカード情報を入力してしまった場合は、カードの不正利用にも注意が必要です。
参考:メルカリ公式ヘルプ|身に覚えのないまたは不審なメールが届いた
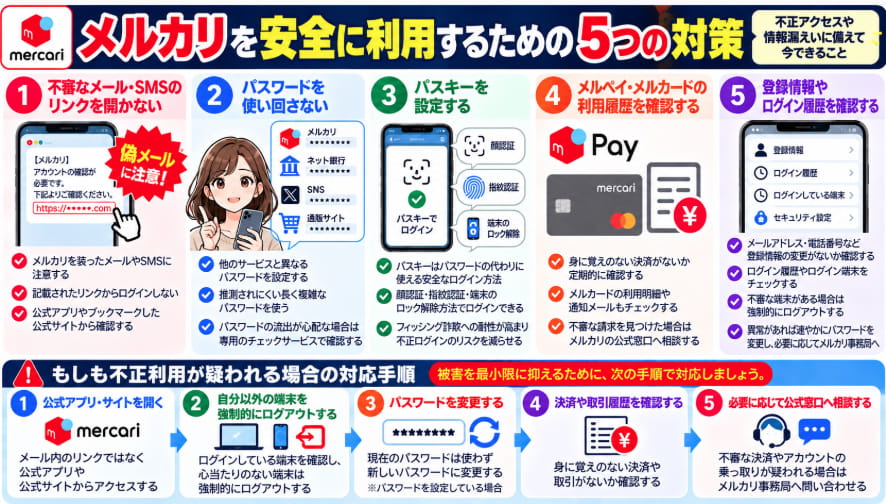
メルカリの利用者が確認したい5つの安全対策
過去に情報漏えいが発生したことだけを理由に、現在のメルカリ利用者全員が被害を受けていると判断することはできません。
ただし、アカウントを安全に利用するために、次の対策を確認しておくことをおすすめします。
① 不審なメール・SMSのリンクを開かない
メルカリを名乗るメールやSMSが届いても、記載されたリンクからすぐにログインしないようにしましょう。
アカウントに関する通知が気になる場合は、メルカリの公式アプリを直接開いて確認してください。
② パスワードを使い回さない
メルカリでパスワードを設定している場合は、他のサービスと同じパスワードを使用しないようにしましょう。
別のサービスから流出したパスワードが、メルカリへの不正ログインに悪用される可能性があるためです。
すでにパスワードを使い回している場合は、異なるパスワードへの変更を検討してください。
なお、メルカリでは会員登録時にパスワードを設定していない場合、パスワードの設定・変更ができません。その場合は、パスキーなどのログイン方法を利用してください。
パスワードの安全性が気になる場合は、パスワードが流出したか確認する方法!使い回しの危険性と変更手順も参考にしてください。無料の確認サービスや安全な変更方法を紹介しています。
③ パスキーを設定する
メルカリは、不正ログイン対策としてパスキー認証の利用を推奨しています。
パスキーは、スマートフォンなどの顔認証、指紋認証、端末のロック解除方法を利用してログインする仕組みです。
フィッシングサイトでは正規サービスのパスキーを使用できないため、パスワードを盗み取られる危険を減らす対策として有効です。
メルカリ公式では「マイページ>個人情報設定>パスキー」から設定できると案内しています。
ただし、パスキーを設定しただけで、あらゆる不正利用を完全に防げるわけではありません。
④ メルペイやメルカードの利用履歴を確認する
メルペイやメルカードを利用している場合は、身に覚えのない決済がないか確認しましょう。
メルカードでは利用明細の通知も案内されているため、通知を受け取った際には自分の決済かどうか確認することが重要です。
不審な請求を見つけた場合は、メルカリの公式ヘルプに従って相談してください。
⑤ 登録情報やログイン履歴を確認する
メルカリの登録メールアドレスや電話番号などに、身に覚えのない変更がないか確認しましょう。
また、メルカリにはログイン履歴を確認する機能があります。
公式ヘルプでは、次の手順が案内されています。
- メルカリアプリの「マイページ」を開く
- 「設定>アカウント設定>ログイン履歴」を開く
- 表示されたログイン履歴を確認する
- 心当たりのない端末がログイン中の場合は、その端末を選択して強制ログアウトする
現在操作している端末には「この端末」と表示されるため、誤って自分の端末をログアウトしないよう注意してください。
不審な操作が見つかった場合は、パスワードを設定しているアカウントでは速やかに変更し、必要に応じてメルカリ事務局へ問い合わせてください。
参考:メルカリ公式ヘルプ|身に覚えの無いログイン通知が届いた
自分のメールアドレスが流出しているか確認できる?
メルカリのアカウントに登録しているメールアドレスが、過去の情報漏えいに含まれていないか気になる人もいるでしょう。
一般的な確認方法として、Have I Been Pwnedなどのサービスを利用する方法があります。
ただし、メールアドレスが漏えいデータに見つかったとしても、それだけでメルカリから流出したと判断できるわけではありません。
反対に、検索結果で見つからなかった場合でも、あらゆる情報漏えいが否定されるわけではありません。
確認サービスの使い方や注意点は、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法で詳しく解説しています。
メルカリの偽サイトにパスワードを入力してしまった場合は?
メルカリ公式ヘルプでは、不審なサイトに電話番号やパスワードなどを入力してしまった場合の対処方法を案内しています。
アカウントを操作できる場合
自分のメルカリアカウントを操作できる場合は、次の対応を行いましょう。
- メール内のリンクではなく、メルカリの公式アプリや公式サイトを開く
- ログイン履歴を確認し、自分以外がログインしている端末を強制的にログアウトする
- パスワードを設定している場合は、速やかに変更する
- 身に覚えのない決済がないか確認する
- 不審な決済が見つかった場合は、メルカリ事務局へ問い合わせる
メルカリの公式ヘルプでは、まず自分以外の端末を強制ログアウトし、その後にパスワードを変更する順番で案内しています。
ただし、パスワードを設定していないアカウントでは、パスワードの設定・変更ができません。その場合は公式の案内に従い、パスキーなどの認証方法を確認してください。
同じパスワードを他のサービスでも使用している場合は、そちらも変更してください。
アカウントにログインできない場合
第三者にアカウントを乗っ取られ、ログインできなくなった場合は、メルカリの公式ヘルプから問い合わせてください。
メルカリでは、ログインできない状態でも問い合わせできる方法を案内しています。
状況によっては本人確認書類の提出などが必要になる場合があります。
パスワードを忘れた場合についても、メルカリでは「アカウント復旧へ」からの手続きを案内しています。
クレジットカード情報を入力した場合
不審なサイトにクレジットカード情報を入力してしまった場合は、カード発行会社の公式窓口へ速やかに連絡してください。
カードの利用停止や再発行が必要かどうかは、カード会社の案内に従って判断しましょう。
参考:メルカリ公式ヘルプ|不審なWebサイトへアクセスしてしまった場合の対処方法
メルペイ・メルカードで不正利用が発生したら補償される?
メルカリでは、不正利用が発生した場合の問い合わせ方法や補償手続きを案内しています。
メルカードについては、不正利用が確認された場合に、利用者からの申告をもとに補償する仕組みが説明されています。
ただし、補償には利用規約などに基づく条件があります。
すべての請求が無条件で補償されるわけではありません。
身に覚えのない請求があった場合は、取引内容や決済日時などを確認し、メルカリの公式窓口へ相談してください。
問い合わせに備えて、利用明細、通知メール、取引画面などの記録を保存しておくと役立ちます。
個人情報が漏えいした場合は何をすればいい?
個人情報の漏えいが疑われる場合は、流出した情報の種類によって必要な対応が異なります。
例えば、メールアドレスだけが流出した場合と、パスワードやクレジットカード情報まで第三者に知られた場合では、優先する対策が変わります。
また、不審な決済が確認された場合は、サービスの運営会社やカード発行会社への連絡が必要になることもあります。
具体的な対処法については、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選で詳しく解説しています。
メルカリのサイバー攻撃・個人情報漏えいに関するよくある質問
メルカリで過去に個人情報が流出したことはありますか?
はい。2021年に外部サービスへの不正アクセスを発端とする情報流出が公表されています。IPAの情報セキュリティ白書には、ソースコードの一部や顧客情報など累計27,972件の流出が記録されています。
メルカリの利用者全員の個人情報が流出したのですか?
いいえ。2021年の公表内容から、すべてのメルカリ利用者の個人情報が流出したと判断することはできません。
2026年の「メルカリ安心ガード」は本物ですか?
いいえ。メルカリは、その名称のアプリを提供したことはないと公式に説明しています。インストールを求める不審なメールのリンクは開かないでください。
メルカリのパスワードは今すぐ変更した方がいいですか?
過去に情報漏えいがあったという理由だけで、すべての利用者に緊急の変更が必要とは限りません。
ただし、パスワードを設定している場合で、他サービスとの使い回しがあるときや、不正ログインが疑われるときは変更を検討してください。
パスワードを設定していないアカウントでは、公式案内に従ってパスキーなどの認証方法を利用しましょう。
メルカリのパスキーは設定した方がいいですか?
メルカリはパスキーの利用を推奨しています。対応端末を利用している場合は、公式アプリや公式ヘルプから設定方法を確認するとよいでしょう。
メルカリを装ったメールが届いたらどうすればいいですか?
メール内のリンクを安易に開かず、公式アプリや公式サイトから案内を確認してください。
すでに情報を入力してしまった場合は、入力した情報に応じて、不審な端末のログアウト、パスワード変更、カード会社への連絡などを行いましょう。
メルカリを装った偽アプリをインストールしたらどうすればいいですか?
不審なアプリを速やかに削除してください。
そのうえで、別の安全な端末からアカウントを保護し、メルカリ事務局へ連絡してください。パスワードを設定している場合は変更し、パスキーの設定も検討しましょう。
クレジットカード情報を入力した場合は、カード発行会社にも速やかに連絡してください。
まとめ|メルカリの情報漏えいとフィッシング詐欺を区別して対策しよう
メルカリでは、2021年に外部サービスへの不正アクセスを発端とする情報流出が実際に公表されています。
一方、2026年10月には「メルカリ安心ガード」という偽アプリのインストールを促すフィッシングメールについて、公式の注意喚起が行われました。
これらは別の事象であり、過去の情報流出がそのまま現在の利用者全員への被害を意味するわけではありません。
メルカリを安全に利用するためには、次の対策が重要です。
- 不審なメール・SMSのリンクを開かない
- パスワードを設定している場合は他サービスと使い回さない
- パスキーの設定を検討する
- メルペイやメルカードの利用履歴を確認する
- ログイン履歴を確認し、不審な端末は強制ログアウトする
- 不正利用が疑われる場合は公式窓口へ相談する
情報漏えいやサイバー攻撃のニュースを見たときは、確認された事実と未確認の情報を区別し、メルカリの公式発表も確認するようにしましょう。
参考情報・公式サイト
- IPA|情報セキュリティ白書2022
- メルカリ|2021年5月21日の情報流出に関する公表資料
- メルカリ公式|「メルカリ安心ガード」を名乗る偽アプリへの注意喚起
- メルカリ公式|不審なメールへの対処方法
- メルカリ公式|不審なWebサイトへアクセスした場合の対処方法
- メルカリ公式|ログイン履歴の確認方法
- メルカリ公式|メールアドレス・パスワードの変更方法
- メルカリ公式|不正利用対策をする
- メルカリ公式|メルカードの不正利用被害の申告
※本記事は2026年10月21日時点で確認できた情報をもとに作成しています。過去の情報流出と現在のフィッシング詐欺を区別して掲載しています。