
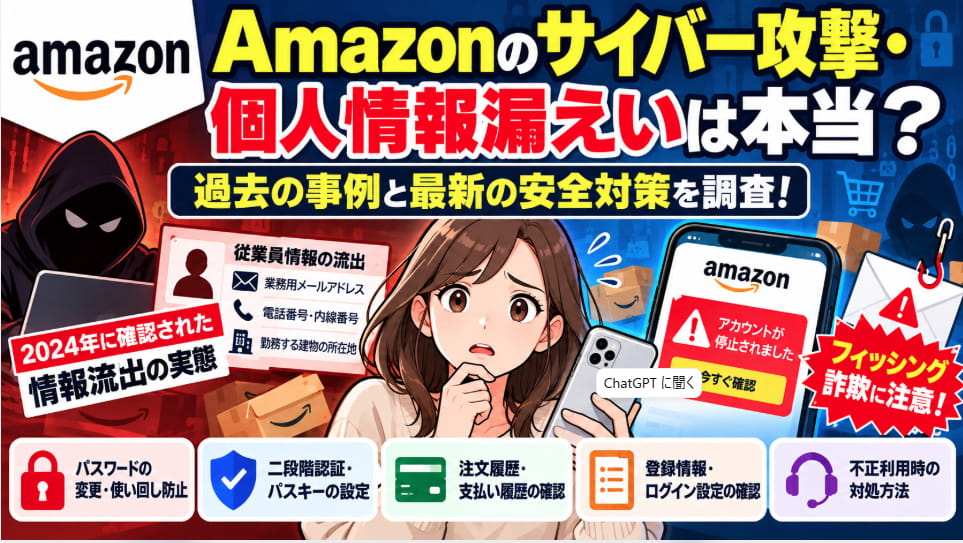
「Amazonでサイバー攻撃があったというニュースは本当?」
「Amazonの個人情報が流出したと聞いたけれど、自分のアカウントは大丈夫?」
ネット通販大手のAmazon(アマゾン)について、情報漏えいや不正アクセスのニュースを見て、不安に感じている人もいるのではないでしょうか。
実際に2024年11月には、Amazonが外部委託先で発生したセキュリティ事故によって、従業員の業務連絡先情報が流出したことを認めています。
一方で、Amazonは自社やAWSのシステムが侵害されたわけではないと説明しています。
また、Amazonを装ったフィッシングメールやSMSによって、利用者のパスワードやクレジットカード情報を盗み取ろうとする詐欺にも注意が必要です。
この記事では、Amazonで確認された情報流出の事例、報道されたデータの内容、Amazon利用者が確認したい安全対策、不正利用が疑われる場合の対処方法を解説します。
情報確認日:2026年10月21日
Amazonのサイバー攻撃・個人情報漏えいは本当?
Amazonに関連する情報流出が過去に確認されたことは事実です。
2024年11月、Amazonは外部の施設管理委託先で発生したセキュリティ事故により、一部の従業員の業務連絡先情報が影響を受けたと認めました。
ただし、この事件についてAmazonは、自社およびAWSのシステムではセキュリティ事故は発生していないと説明しています。
また、確認された情報は従業員の業務用連絡先であり、Amazonで買い物をする一般利用者の氏名や住所、クレジットカード情報が大量流出したと確認された事件ではありません。
つまり、「Amazon関連の情報流出があった」という説明と、「Amazon利用者の個人情報が大量に流出した」という説明は区別する必要があります。
2024年に確認されたAmazonの情報流出事件とは?
外部委託先のセキュリティ事故が発端
2024年11月11日、米国のテクノロジーメディアTechCrunchは、Amazonが従業員情報の流出を認めたと報じました。
Amazonの広報担当者は、施設管理を担当する外部委託先でセキュリティ事故が発生し、その委託先の顧客であるAmazonにも影響が及んだと説明しています。
委託先はAmazon以外にも複数の企業と取引しており、事故の影響はAmazonだけに限られていませんでした。
このように、自社のシステムが直接攻撃されなくても、業務を委託している企業や外部サービスの事故によって情報が流出することがあります。
流出したのは従業員の業務連絡先情報
Amazonが認めた情報には、次のようなものが含まれていました。
- 従業員の業務用メールアドレス
- 業務用の電話番号や内線番号
- 勤務する建物の所在地
Amazonは、問題となった委託先が社会保障番号や金融情報などの機密性の高い情報にはアクセスできなかったと説明しています。
また、影響を受けた従業員の正確な人数については公表していません。
そのため、この事件を一般のAmazon利用者全員に関係する個人情報漏えいとして扱うのは適切ではありません。
「280万行のデータ流出」という報道は本当?
この事件では、攻撃者がAmazonに関連する280万行以上のデータを公開したと主張したことも報じられました。
ただし、ここで注意したいのは、「280万行」という数字が被害を受けた従業員の人数を意味するわけではないことです。
また、この数字は攻撃者側が主張したデータ量に関するもので、Amazonが確認した流出人数ではありません。
報道によると、公開されたとされるデータは、2023年に問題となったファイル転送ソフト「MOVEit Transfer」の脆弱性を悪用した攻撃との関連が指摘されていました。
しかし、Amazonが公表した説明だけでは、委託先の事故とMOVEitの攻撃との技術的な関係をすべて確認することはできません。
したがって、「Amazon利用者280万人の個人情報が流出した」といった表現は避ける必要があります。
参考:TechCrunch|Amazon confirms employee data stolen after hacker claims MOVEit breach
Amazonの買い物利用者の情報も流出したの?
2024年11月に確認された委託先の事故については、Amazonの説明では従業員の業務連絡先情報が対象です。
この事例から、Amazon.co.jpで買い物をする一般利用者の注文履歴、配送先住所、クレジットカード番号などが流出したと判断することはできません。
また、Amazonは自社とAWSのシステムが侵害されたわけではないと説明しています。
ただし、これは2024年に報道された特定の事故についての説明です。
Amazonを装った詐欺や、個々の利用者のアカウントが第三者に不正利用される危険性まで否定するものではありません。
Amazonを装ったフィッシング詐欺にも注意
Amazon利用者にとって注意したいのが、Amazonを装ったフィッシングメールやSMSです。
フィッシング詐欺とは、実在する企業を装ったメッセージで偽サイトへ誘導し、ログイン情報やクレジットカード情報などを盗み取ろうとする行為です。
Amazonも公式サイトで、こうした詐欺への注意を呼びかけています。
不審なメールにはどのような内容がある?
Amazonを装ったフィッシング詐欺では、例えば次のような案内に注意が必要です。
- アカウントが停止されたため確認が必要だと通知する
- 支払い方法に問題があるとしてカード情報の更新を求める
- 身に覚えのない注文があったと不安をあおる
- 配送に問題があるとしてリンクを開かせようとする
- ログイン情報の再入力を求める
これらは詐欺に悪用されやすい文面の例です。
同じような内容の通知が届いたからといって、必ず偽物とは限りません。
重要なのは、メールに記載されたリンクを使わず、Amazon公式サイトやアプリから事実を確認することです。
Amazonの「メッセージセンター」で確認する
Amazon公式が案内している確認方法の一つが、Amazon.co.jpの「メッセージセンター」です。
メッセージセンターでは、注文内容や発送状況、アカウントに関する重要なお知らせなど、Amazonから送信されたメールを確認できます。
不審なメールが届いた場合は、Amazonの公式サイトやアプリを自分で開き、メッセージセンターに同じ内容の通知があるか確認しましょう。
ただし、Amazon公式によると、一部のメールはメッセージセンターの対象外です。
そのため、メッセージセンターに表示されないという理由だけで、すべてのメールが偽物だと断定できるわけではありません。
参考:Amazon公式|フィッシング詐欺メールによる被害を防ぐ3つのポイント
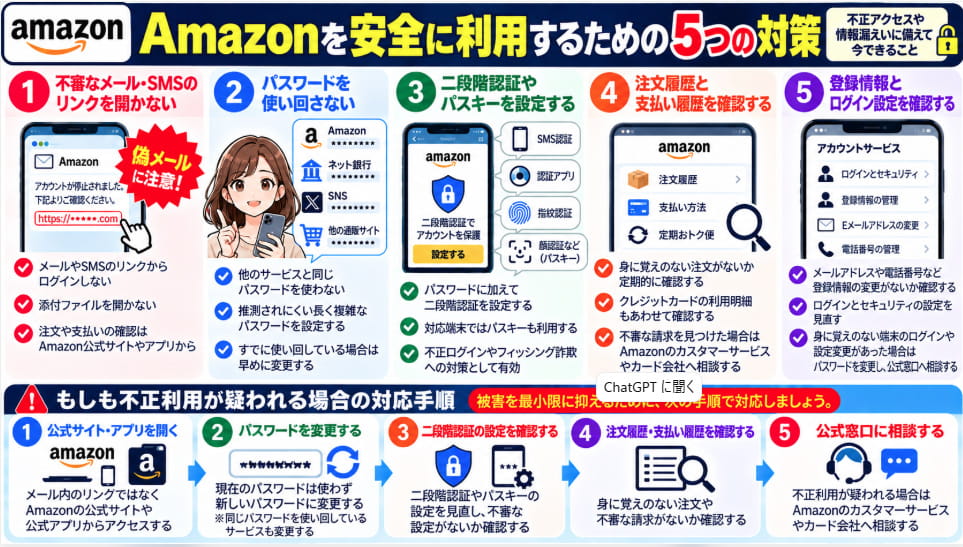
Amazon利用者が確認したい5つの安全対策
Amazonを安全に利用するためには、過去の情報漏えいニュースを確認するだけでなく、普段からアカウントの安全対策を行うことが重要です。
① 不審なメールやSMSのリンクを開かない
Amazonを名乗るメールが届いても、本文中のリンクからすぐにログインしないようにしましょう。
注文や支払いに関する連絡が気になる場合は、Amazon公式アプリや、普段利用している公式サイトから確認してください。
また、不審なメールの添付ファイルも安易に開かないようにしましょう。
② パスワードを使い回さない
Amazonと他のサービスで同じパスワードを使っている場合は、異なるパスワードに変更することをおすすめします。
別のサービスから流出したメールアドレスとパスワードの組み合わせが、Amazonへの不正ログインに悪用される可能性があるためです。
パスワードは、他人に推測されにくい十分な長さのものを設定し、サービスごとに異なるものを使いましょう。
現在のパスワードが過去の情報漏えいに含まれていないか気になる場合は、パスワードが流出したか確認する方法!使い回しの危険性と変更手順も参考にしてください。
③ 二段階認証やパスキーを利用する
Amazonでは、アカウントの安全性を高めるために、二段階認証やパスキーを利用できます。
二段階認証とパスキーは、それぞれ仕組みが異なる認証方法です。
二段階認証は、パスワードに加えて、SMSや認証アプリなどで本人確認を行う仕組みです。
例えば、パスワードを入力した後に、スマートフォンへ届いた確認コードを入力することで、第三者の不正ログインを防ぎやすくします。
一方、パスキーは、対応する端末の顔認証・指紋認証・画面ロックなどを利用してログインする仕組みです。
パスキーでは、偽サイトにパスワードを入力してしまう危険を減らせるため、フィッシング詐欺への対策としても有効です。
Amazonで二段階認証を設定する場合は、「アカウントサービス」から「ログインとセキュリティ」を開き、設定項目を確認してください。
パスキーについても、対応するアカウントや端末では「ログインとセキュリティ」から設定できる場合があります。
なお、パスキーを設定しても、すべてのログイン方法や不正利用の危険がなくなるわけではありません。Amazon公式の案内に従って、利用可能な認証方法を確認してください。
④ 注文履歴と支払い履歴を確認する
Amazonの注文履歴を定期的に確認し、身に覚えのない注文がないかチェックしましょう。
また、登録しているクレジットカードの利用明細も確認してください。
身に覚えのない請求がある場合は、Amazonの公式窓口やカード発行会社に相談することが重要です。
なお、カード明細の請求名だけでは購入内容が分からない場合もあるため、家族の利用や定期購入なども確認しましょう。
⑤ 登録情報とログイン設定を確認する
Amazonアカウントに登録しているメールアドレスや電話番号などに、身に覚えのない変更がないか確認しましょう。
また、ログインとセキュリティの設定を開き、利用できる認証方法や連絡先情報を確認しておくと安心です。
不正ログインが疑われる場合は、パスワード変更などの対策を行い、Amazon公式のカスタマーサービスへ相談してください。
Amazonのメールアドレスが流出しているか確認する方法
Amazonアカウントに登録しているメールアドレスが、過去の情報漏えいに含まれていないか気になる人もいるでしょう。
そのような場合は、Have I Been Pwnedなどの無料サービスを利用して確認する方法があります。
ただし、メールアドレスが流出データに含まれていたとしても、それだけでAmazonから流出したと判断できるわけではありません。
また、検索結果に表示されなかった場合でも、あらゆる情報漏えいが否定されるわけではありません。
無料チェックサービスの使い方や注意点は、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法で詳しく紹介しています。
Amazonの偽サイトにパスワードを入力してしまった場合は?
Amazonを装った偽サイトにログイン情報を入力してしまった場合は、速やかに対処する必要があります。
Amazonのパスワードを変更する
Amazonの公式サイトやアプリを自分で開き、「アカウントサービス」から「ログインとセキュリティ」に進み、パスワードを変更してください。
メールに記載されたリンクから変更手続きを行わないことが重要です。
また、同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
二段階認証やパスキーの設定を確認する
パスワードを変更したら、二段階認証やパスキーなどの認証設定も確認しましょう。
二段階認証は、パスワードに加えて確認コードなどを利用する方法です。一方、パスキーは対応端末の認証機能などを使ってログインする方法です。
どちらもアカウントの安全性を高めるために役立ちますが、仕組みは異なります。
不審な認証方法や身に覚えのない登録情報の変更が見つかった場合は、Amazonの公式窓口へ相談してください。
クレジットカード情報を入力した場合
偽サイトにクレジットカード情報を入力した場合は、カード発行会社の公式窓口へ速やかに連絡してください。
カードの利用停止や再発行が必要かどうかは、カード会社の案内に従いましょう。
Amazonにログインできない場合
第三者にパスワードを変更されたなどの理由でログインできない場合は、Amazon公式サイトのアカウント復旧手続きやカスタマーサービスを利用してください。
メールやSMSに書かれた電話番号ではなく、Amazon公式サイトから問い合わせ先を確認することが重要です。
Amazonで身に覚えのない注文や請求があった場合は?
Amazonの注文履歴やクレジットカード明細に身に覚えのない利用がある場合は、まず内容を確認しましょう。
注文履歴を確認する際には、注文日時、商品名、配送先、金額などをチェックしてください。
また、家族が同じカードを使用していないか、定期購入や会費などの請求ではないかも確認しましょう。
それでも不正利用が疑われる場合は、次の対応を検討してください。
- Amazon公式サイトやアプリから注文内容を確認する
- アカウントのパスワードと認証設定を確認する
- Amazonの公式カスタマーサービスへ相談する
- クレジットカード会社へ不審な請求を報告する
- 注文画面、利用明細、通知メールなどの記録を保存する
不正利用が疑われる場合は、対応を後回しにせず、早めに相談することが重要です。
個人情報が漏えいした場合は何をすればいい?
個人情報の漏えいが疑われる場合は、流出した情報の種類によって必要な対策が異なります。
メールアドレスが流出した場合は、不審なメールやフィッシング詐欺への警戒が重要です。
パスワードが流出した場合は、パスワード変更や使い回しの解消を優先しましょう。
クレジットカード情報が第三者に知られた可能性がある場合は、カード発行会社への連絡も必要です。
具体的な対処方法については、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選で詳しく解説しています。
Amazonのサイバー攻撃・情報漏えいに関するよくある質問
Amazonで過去に情報漏えいは発生していますか?
はい。2024年11月には、Amazonが外部の施設管理委託先で発生したセキュリティ事故によって、従業員の業務連絡先情報が影響を受けたことを認めています。
Amazonの買い物利用者の個人情報が大量流出したのですか?
2024年の委託先の事故について、Amazonは従業員の業務連絡先情報が対象だったと説明しています。この事例から、一般の買い物利用者の個人情報が大量流出したと判断することはできません。
Amazonの280万件のデータ流出という話は本当ですか?
2024年には、攻撃者がAmazon関連の280万行以上のデータを公開したと主張したことが報じられています。ただし、この数字はAmazonが確認した被害人数ではなく、一般利用者280万人の個人情報が流出したという意味でもありません。
Amazonから不審なメールが届いたらどうすればいいですか?
メール内のリンクや添付ファイルを開かず、Amazon公式サイトやアプリから注文履歴やメッセージセンターを確認してください。
Amazonのパスワードは今すぐ変更するべきですか?
過去の委託先の事故だけを理由に、すべてのAmazon利用者が緊急にパスワードを変更する必要があるとは判断できません。ただし、パスワードの使い回しがある場合や、不正ログインが疑われる場合は変更をおすすめします。
Amazonの二段階認証とパスキーは同じものですか?
いいえ。二段階認証はパスワードに加えて確認コードなどを使う方法で、パスキーは対応端末の生体認証や画面ロックなどを利用する方法です。
いずれも不正ログイン対策に役立ちますが、仕組みが異なるため、Amazon公式の案内に従って設定してください。
Amazonで不正利用された場合は返金されますか?
返金や補償の可否は、取引内容や不正利用の状況、Amazonやカード発行会社の規約などによって異なります。無条件に返金されるとは限らないため、身に覚えのない請求があった場合は速やかに公式窓口へ相談してください。
まとめ|Amazonの情報漏えいとフィッシング詐欺を区別して対策しよう
Amazonでは、2024年11月に外部委託先でのセキュリティ事故によって従業員の業務連絡先情報が流出したことが確認されています。
ただし、Amazonは自社とAWSのシステムが侵害されたわけではないと説明しており、この事件を一般利用者の個人情報が大量流出した事例として扱うことはできません。
一方、Amazonを装ったフィッシング詐欺や、個々のアカウントの不正利用には引き続き注意が必要です。
安全に利用するためには、次の対策を確認しておきましょう。
- 不審なメール・SMSのリンクを開かない
- Amazon公式のメッセージセンターで通知を確認する
- パスワードを他のサービスと使い回さない
- 二段階認証やパスキーの設定を検討する
- 注文履歴やクレジットカードの利用明細を確認する
- 不正利用が疑われる場合は公式窓口へ相談する
サイバー攻撃や情報漏えいのニュースを見たときは、確認された事実と攻撃者の主張を区別し、公式発表も確認することが重要です。
参考情報・公式サイト
- TechCrunch|Amazon従業員情報の流出に関する報道(2024年11月11日)
- The Verge|Amazonの委託先における情報流出の報道
- Amazon公式|フィッシング詐欺メールによる被害を防ぐ3つのポイント
- Amazon公式|Amazonを装った不正行為に対する取り組みについて
- Amazon.co.jp公式サイト
※本記事は2026年10月21日時点で確認できた公式情報と報道をもとに作成しています。委託先で確認された情報流出と、一般利用者を狙ったフィッシング詐欺を区別して掲載しています。