
「ユニクロがサイバー攻撃を受けたって本当?」「会員情報や購入履歴が漏えいしたの?」「クレジットカード情報は大丈夫?」と気になっている人もいるのではないでしょうか。
ユニクロを運営するファーストリテイリングでは、過去に複数の情報セキュリティ関連の事案が公表されています。
特に2019年には、ユニクロとGUの公式オンラインストアで、合計461,091件のアカウントへの不正ログインが確認されました。
さらに2024年には、顧客情報の取扱い不備や、グループの情報システムへの不正アクセスも発生しています。
ただし、これらはそれぞれ発生原因や影響範囲が異なる事案です。すべてを同じ「個人情報流出事件」として扱うのは正確ではありません。
この記事では、ユニクロのサイバー攻撃・個人情報漏えいに関する過去の公式発表を整理し、会員情報、購入履歴、クレジットカード情報への影響や、利用者ができる安全対策を解説します。
※2026年10月22日時点で確認できる公式発表をもとに作成しています。
ユニクロのサイバー攻撃・個人情報漏えいは本当?
結論からいうと、ユニクロ・GUのオンラインストアで不正ログインが発生したことは事実です。
また、運営会社のファーストリテイリングは、顧客情報の取扱い不備やグループ情報システムへの不正アクセスについても公表しています。
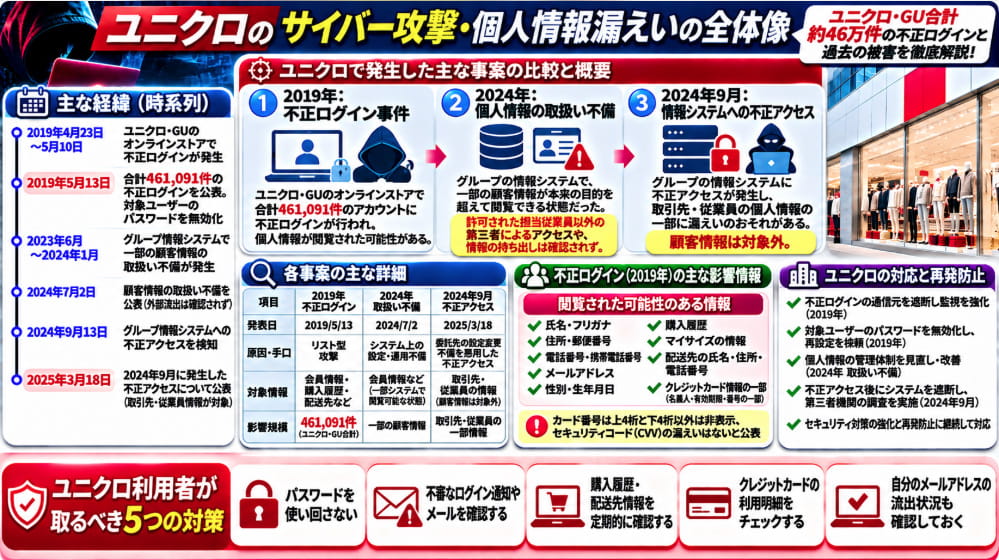
| 公表日 | 事案 | 主な影響 |
|---|---|---|
| 2019年5月13日 | ユニクロ・GUオンラインストアへの不正ログイン | 合計461,091件のアカウントで不正ログイン。個人情報を閲覧された可能性 |
| 2024年7月2日 | グループ情報システムでの個人情報取扱い不備 | 一部顧客情報が業務上必要な範囲を超えて閲覧可能な状態 |
| 2025年3月18日 | 2024年9月に発生した情報システムへの不正アクセスを公表 | 取引先・従業員の個人情報の一部に漏えいのおそれ。顧客情報は対象外 |
特に重要なのは、2019年の不正ログインと、2025年3月に公表された不正アクセスでは、対象となった情報が異なることです。
2019年にユニクロ・GUで約46万件の不正ログインが発生
2019年5月13日、ファーストリテイリングは、ユニクロ公式オンラインストアとGU公式オンラインストアで不正ログインが発生したことを公表しました。
不正ログインが行われた期間は、2019年4月23日から5月10日です。
公式発表時点で確認された不正ログインのアカウント数は、461,091件でした。
この数字はユニクロとGUの合計であり、ユニクロ単独で46万件の不正ログインがあったという意味ではありません。
原因は「リスト型アカウントハッキング」
ファーストリテイリングは、今回の不正ログインについて「リスト型アカウントハッキング(リスト型攻撃)」の手法が使われたと説明しています。
リスト型攻撃とは、別のサービスから流出した可能性のあるIDやパスワードの組み合わせを利用し、ほかのサービスへのログインを試みる攻撃です。
例えば、複数の通販サイトで同じメールアドレスとパスワードを使っていると、どこか1つのサービスから認証情報が漏れた場合、別のサイトでも不正ログインされるおそれがあります。
ただし、2019年の事件について、ユニクロのシステムからパスワード一覧が流出したと発表されたわけではありません。
不正ログインで閲覧された可能性がある情報
公式発表では、以下のような情報が第三者に閲覧された可能性があると説明されています。
- 氏名・フリガナ
- 住所・郵便番号
- 電話番号・携帯電話番号
- メールアドレス
- 性別・生年月日
- 購入履歴
- マイサイズに登録された氏名やサイズ
- 配送先の氏名・住所・電話番号
- クレジットカード情報の一部
ここで注意したいのは、461,091件すべてについて、上記の情報が実際に閲覧されたと確認されたわけではないことです。
公式発表は「閲覧された可能性のある個人情報」として説明しています。
クレジットカード番号やセキュリティコードは大丈夫だった?
2019年の公式発表によると、クレジットカード情報のうち、カード名義人、有効期限、カード番号の一部が閲覧された可能性がありました。
一方、カード番号は上4桁と下4桁以外が非表示とされていました。
また、CVVと呼ばれるセキュリティコードは表示・保存されていなかったため、漏えいの可能性はないと説明されています。
つまり、カード情報の一部が閲覧された可能性はあるものの、カード番号全桁やセキュリティコードが漏えいしたという発表ではありません。
ユニクロはどのような対応をした?
ファーストリテイリングは、不正ログインに利用された通信元の遮断や監視強化を実施しました。
また、対象となった461,091件のユーザーIDについて、2019年5月13日にパスワードを無効化し、対象者へ個別にパスワード再設定を依頼しています。
警視庁にも通報したと発表しています。
参考:ファーストリテイリング|2019年5月13日の公式発表
2024年には顧客の個人情報取扱い不備も発覚
2024年7月2日、ファーストリテイリングは、グループ情報システムで個人情報の取扱いに不備があったことを公表しました。
この事案は、2019年の不正ログインとは異なります。
2023年6月から2024年1月にかけて、一部顧客の個人情報が、本来個人情報を保存する目的ではないシステムに保存されていました。
その結果、業務上必要な範囲を超えて、一部の委託先事業者の従業員が閲覧できる状態になっていたと説明されています。
どのような顧客情報が対象だった?
公式発表では、対象となった情報として次のようなものが挙げられています。
- オンラインストアの会員登録情報(氏名・住所・電話番号・メールアドレスなど)
- 店舗で他店舗からの商品取り寄せを希望した顧客の氏名・電話番号・メールアドレス
- 着こなし発見アプリ「StyleHint」の利用者のメールアドレス
一方、クレジットカード情報とオンラインストアのパスワードは含まれていないと公表されています。
外部への情報流出は確認された?
ファーストリテイリングは、アクセスできたのは許可された自社・委託先の担当従業員に限られ、第三者によるアクセスや個人情報の持ち出しは確認されなかったと説明しています。
そのため、個人情報の管理上の問題はあったものの、外部の攻撃者による情報窃取が確認された事件ではありません。
2024年9月にはグループ情報システムが不正アクセス被害
2025年3月18日、ファーストリテイリングは、グループ情報システムへの不正アクセスについて公表しました。
不正アクセスを検知したのは2024年9月13日です。
調査の結果、委託先事業者によるネットワーク設定変更時の不備が直接的な原因だったと説明されています。
漏えいのおそれがあった情報は?
この事件で漏えいのおそれがあったのは、主に取引先や従業員の個人情報です。
- 取引先事業者の従業員の氏名・会社名・電話番号・メールアドレス
- ユニクロ・GU店舗の従業員の氏名・会社貸与メールアドレス・従業員番号
- 本部従業員の氏名・所属部署・会社貸与の連絡先・従業員番号など
公式発表では、ユニクロ・GUの店舗やオンラインストアを利用した顧客の個人情報は、この不正アクセス事案の対象に含まれていないと明記されています。
2019年のオンラインストア不正ログインとは、影響範囲を混同しないようにしましょう。
なぜ発生から公表まで約半年かかった?
ファーストリテイリングは、不正アクセス検知後、対象システムへの通信経路を遮断し、システムを停止しました。
その後、第三者機関による調査で影響範囲を確定するまでに時間を要したと説明しています。
参考:ファーストリテイリング|2025年3月18日の公式発表
ユニクロのアプリ・会員情報・購入履歴は現在安全?
ユニクロのオンラインストアやアプリを利用している人にとって、最も気になるのは現在の会員情報の安全性でしょう。
2019年には購入履歴や配送先情報を含む個人情報が閲覧された可能性が公表されています。
一方、2024年9月のグループ情報システムへの不正アクセスでは、顧客情報は対象外とされています。
したがって、過去の事案があったという理由だけで、現在のすべてのユニクロ会員情報が流出していると判断することはできません。
ただし、どのオンラインサービスについても、将来のサイバー攻撃の可能性を完全に否定することはできません。
ユニクロ利用者が確認しておきたい5つの対策
① パスワードを使い回さない
2019年の不正ログインは、他社サービスから流出した可能性のある認証情報を使ったリスト型攻撃と推測されています。
ユニクロで利用しているパスワードを、ほかの通販サイトやSNSと共通にしないことが重要です。
② 不審なログイン通知やメールを確認する
身に覚えのない登録情報変更やログイン関連の通知が届いた場合は、メール内のリンクを安易に開かず、公式サイトやアプリから状況を確認してください。
③ 購入履歴・配送先情報を定期的に確認する
身に覚えのない注文や配送先の変更がないか確認しましょう。
不審な変更があった場合は、速やかに公式サポートへ相談してください。
④ クレジットカードの利用明細を確認する
2019年の事件ではカード番号の一部が閲覧された可能性がありましたが、カード番号全桁やセキュリティコードの漏えいが公表されたわけではありません。
それでも、身に覚えのない決済がないか利用明細を確認する習慣は大切です。
⑤ 自分のメールアドレスの流出状況も確認する
同じメールアドレスを複数のサービスで使っている場合、別のサービスから認証情報が流出している可能性もあります。
メールアドレスの流出確認方法については、以下の記事も参考にしてください。
個人情報の流出が心配な場合は、こちらも参考になります。
ユニクロのサイバー攻撃・個人情報漏えいに関するよくある質問
Q. ユニクロで本当に46万件の個人情報が流出したのですか?
2019年にユニクロとGUの公式オンラインストアで合計461,091件の不正ログインが確認されました。これは不正ログインされたアカウント数であり、すべてのアカウントで個人情報が実際に閲覧・持ち出されたと確認された件数ではありません。
Q. 購入履歴も漏えいしたのですか?
2019年の公式発表では、購入履歴が第三者に閲覧された可能性のある情報に含まれていました。ただし、対象アカウントの購入履歴がすべて実際に閲覧されたと確認されたわけではありません。
Q. クレジットカード情報は漏れましたか?
2019年の事案では、カード名義人、有効期限、カード番号の一部が閲覧された可能性があります。一方、カード番号の中間部分は非表示で、セキュリティコードは表示・保存されていなかったと説明されています。
Q. 2024年の不正アクセスでユニクロ会員情報は漏えいしましたか?
2024年9月に発生し、2025年3月に公表された不正アクセスについては、ファーストリテイリングが顧客情報は対象外と明記しています。
Q. ユニクロのアプリを削除した方がよいですか?
過去の不正ログイン事案だけを理由に、現在のアプリを必ず削除しなければならないという公式案内は確認できません。まずは公式アプリの利用、パスワード管理、登録情報や購入履歴の確認をおすすめします。
まとめ|ユニクロの不正ログインと個人情報漏えいの事実を整理
- 2019年にユニクロ・GUのオンラインストアで合計461,091件の不正ログインが確認された
- 購入履歴や配送先住所などが閲覧された可能性がある
- クレジットカード番号の一部は閲覧された可能性があるが、セキュリティコードの漏えい可能性は否定されている
- 2024年には一部顧客情報の取扱い不備が公表されたが、第三者によるアクセスや持ち出しは確認されていない
- 2024年9月にはグループ情報システムへの不正アクセスが発生したが、顧客情報は対象外と公表されている
- 利用者はパスワードの使い回しを避け、不審な通知や購入履歴を確認することが重要
ユニクロでは過去に複数の情報セキュリティ関連の事案が発生していますが、それぞれの被害内容と影響範囲は異なります。
「約46万件の不正ログイン」「個人情報の取扱い不備」「グループ情報システムへの不正アクセス」を区別して理解することが大切です。