
「イセトーがサイバー攻撃を受けたって本当?」「自分の住所や名前も漏えいしたの?」「自治体や銀行から届く通知書にも影響があった?」と気になっている人もいるのではないでしょうか。
2024年5月26日、印刷・通知書発送などの業務を手掛ける株式会社イセトーがランサムウェア攻撃を受けました。
その後、攻撃者が窃取したデータの一部をインターネット上のリークサイトで公開し、イセトーが業務を受託していた自治体や企業の顧客情報が実際に流出したことが判明しています。
情報処理推進機構(IPA)の資料では、自治体関係だけでも50万件以上の個人情報が漏えいしたと紹介されています。さらに、2025年3月に個人情報保護委員会が公表した資料では、民間事業者からの委託分も含め、約300万人規模の本人情報が漏えいしたことが明らかになっています。
この記事では、イセトーの公式発表、自治体の公表資料、個人情報保護委員会の行政対応をもとに、サイバー攻撃の経緯、漏えいした情報、徳島県や銀行などへの影響、原因と再発防止策を解説します。
※本記事は2026年10月22日時点で確認できる公表資料をもとに作成しています。情報の件数と対象となった人数は異なる場合があるため、区別して記載しています。
- イセトーのサイバー攻撃・個人情報漏えいは本当?
- イセトーとはどんな会社?なぜ自治体や銀行の情報を持っていた?
- イセトーの個人情報漏えいは何件?50万件超と約300万人規模の違い
- イセトーから流出した個人情報の種類は?
- イセトーのサイバー攻撃はなぜ起きた?原因を調査
- イセトーのサイバー攻撃から調査結果公表までの時系列
- イセトーの流出データは現在も公開されている?
- 個人情報保護委員会はイセトーにどのような行政指導をした?
- イセトーのサービスは復旧した?再発防止策は?
- イセトーの情報漏えいが心配な人のための5つの安全対策
- イセトーのサイバー攻撃に関するよくある質問
- まとめ|イセトーのサイバー攻撃では自治体や企業の情報が流出
- 参考資料・公式発表
イセトーのサイバー攻撃・個人情報漏えいは本当?
結論からいうと、イセトーがランサムウェア攻撃を受け、委託元の顧客に関する個人情報が実際に漏えいしたことは事実です。
イセトーは2024年5月26日、情報処理センターや全国の営業拠点にある端末・サーバーがランサムウェアによって暗号化される被害を確認しました。
同年6月18日には、攻撃者グループのリークサイトに、窃取したとされる情報のダウンロード用URLが掲載されました。
イセトーが調査した結果、公開されたデータは同社のサーバーから流出したものであり、一部の取引先企業や自治体の顧客情報が含まれていることが確認されました。
2024年10月4日には外部専門家による調査結果を公表し、VPN経由の不正アクセスと不適切なデータ管理が原因だったと説明しています。
さらに2025年3月19日には、個人情報保護委員会が詳しい調査結果と行政上の対応を公表しました。
イセトーとはどんな会社?なぜ自治体や銀行の情報を持っていた?
株式会社イセトーは、京都市に本社を置き、企業や自治体向けに印刷・情報処理・通知書発送などのサービスを提供する会社です。
例えば、自治体の税金に関する通知書や、金融機関から顧客へ送る案内文書などを作成する際には、宛名や通知内容を印刷するため、委託先に一定の個人情報が渡されることがあります。
今回の事件では、イセトーが業務を受託する過程で取り扱っていたデータの一部が、攻撃者によって窃取されました。
そのため、イセトーという会社を知らない人でも、自治体や銀行などのサービスを利用していたことで影響を受けた可能性があります。
イセトーの個人情報漏えいは何件?50万件超と約300万人規模の違い
イセトーのサイバー攻撃については、「50万件超」と「約300万人」という異なる数字が見られます。
これは、参照している資料の対象範囲や、情報の件数と人数の違いによるものです。
IPAの「情報セキュリティ10大脅威 2025」の資料では、自治体だけでも50万件以上の個人情報が漏えいしたと紹介されています。
一方、個人情報保護委員会が2025年3月19日に公表した資料では、漏えいした本人の数について、次のように整理されています。
| 委託元の区分 | 漏えいした本人の数 |
|---|---|
| 民間事業者からの委託分 | 約250万人 |
| 行政機関等からの委託分 | 約56.6万人 |
| 合計の規模 | 約306.6万人相当 |
ただし、これらは委託元の区分ごとに集計された概数であり、同一人物が複数の委託元のデータに含まれる可能性もあります。したがって、単純に合計した人数を、重複のない被害者の実人数と断定することはできません。
「自治体だけで50万件超」は自治体分の情報件数、「約300万人規模」は民間企業を含む本人情報の規模を示す数字として理解すると分かりやすいでしょう。
徳島県では約14万5千名の情報漏えいを公表
徳島県は2024年7月3日、イセトーに委託していた自動車税関係の印刷データなどについて、約14万5千名、約20万件の個人情報漏えいが確認されたと発表しました。
主な情報には、次のような項目が含まれます。
- 氏名
- 住所
- 自動車税の税額
- 自動車の登録番号(ナンバープレートの番号)
- 一部の通知書に記載された還付額など
これらは自動車税の通知書作成などに使用されたデータです。
徳島県の発表では、2024年6月6日に当初報告された88名・96件のデータについては、同年7月3日時点では漏えいが確認されていないと説明されています。
このように、事件の調査が進むにつれて、対象となるデータや確認結果が変化していた点にも注意が必要です。
伊予銀行でも顧客情報の漏えいを確認
伊予銀行は、顧客向けの通知物の作成・発送業務をイセトーに委託していました。
同銀行は2024年8月、イセトーへの不正アクセスによって、顧客の住所、氏名、取引に関する情報などが窃取され、漏えいしたと公表しています。
情報漏えいが確認された顧客に対しては、2024年8月23日以降、順次お詫びとお知らせの文書を発送すると説明しました。
この事件では、銀行の顧客情報も委託先のサイバー攻撃によって影響を受けたことになります。
生命保険会社や教育関連企業にも影響
イセトーのランサムウェア被害は、自治体や銀行以外にも波及しました。
例えば、マニュライフ生命は2024年7月2日、イセトーに委託していた案内文書の発送業務に関連して、一部契約の個人情報漏えいが確認されたと公表しています。
対象として発表されたのは、2022年9月末から10月初旬に電子申込を行った契約の一部、1,082件です。
また、公文教育研究所(KUMON)も、イセトーの業務委託先として情報漏えいの影響を受けています。
ただし、委託元ごとに漏えいした情報の種類、対象人数、調査結果は異なります。特定のサービスを利用した人全員が対象だったわけではありません。
イセトーから流出した個人情報の種類は?
漏えいした情報の内容は、業務を委託していた自治体や企業によって異なります。
| 対象となった業務の例 | 漏えいが確認された情報の例 |
|---|---|
| 自動車税関係の通知書 | 氏名、住所、税額、自動車登録番号など |
| 銀行の通知物 | 氏名、住所、取引に関する情報など |
| 生命保険会社の通知物 | 契約に関する一部の個人情報 |
| その他の委託業務 | 委託元や業務内容によって異なる |
今回の事件で重要なのは、単なるメールアドレスの流出にとどまらず、税金や取引に関する情報なども対象となったことです。
ただし、すべての対象者について、表に挙げた情報が一律に漏えいしたわけではありません。
イセトーのサイバー攻撃はなぜ起きた?原因を調査
イセトーは2024年10月4日の調査結果で、VPNからの不正アクセスによって攻撃者が社内ネットワークに侵入したと説明しています。
さらに、個人情報の保管方法に問題があったことも明らかになりました。
2025年3月19日の個人情報保護委員会の資料では、VPN機器の更新不足、パスワード管理の不備、個人データの保管ルールの問題など、より具体的な安全管理上の不備が指摘されています。
① VPNを経由して社内ネットワークに侵入された
VPNは、外部から企業のネットワークへ安全に接続するためなどに利用される仕組みです。
しかし、VPN機器の脆弱性への対応が不十分だったり、認証情報が適切に管理されていなかったりすると、不正アクセスの侵入経路になる場合があります。
イセトーの調査では、VPN機器を経由して基幹系ネットワークに侵入されたことが確認されています。
個人情報保護委員会の資料によると、イセトーでは2021年4月以降、当該VPN機器のアップデートを実施しておらず、認証に関連する脆弱性への対応が完了していませんでした。
さらに、基幹系ネットワークの管理者アカウントでは、2017年2月から同じパスワードを使い続けていました。
そのパスワードは英小文字のみの11桁で、十分な強度ではなかったと指摘されています。また、多要素認証も導入されていませんでした。
同委員会は、こうした脆弱性管理とパスワード管理の不備が、攻撃者の侵入につながった可能性が高いとしています。
② 本来保存してはいけないサーバーに個人情報が置かれていた
今回の事件で特に問題となったのが、データの保管場所です。
イセトーでは、個人情報を取り扱う業務系ネットワークと、個人情報を取り扱わない基幹系ネットワークを分離していました。
ところが、作業効率などを理由に、本来個人情報を置いてはいけない基幹系ネットワークのサーバーに、一部の業務データがコピーされていました。
個人情報保護委員会の資料では、全56部署のうち3部署で、このような保管ルールに反する運用が確認されています。
攻撃者は基幹系ネットワークへ侵入し、保存されていた情報を窃取しました。
つまり、ネットワークを分離する仕組みがあっても、運用ルールが守られていなければ情報を保護できないことが明らかになった事件といえます。
③ 業務終了後に削除すべきデータが残っていた
イセトーは、業務終了後に速やかに削除すべきデータを削除できていなかったことも認めています。
徳島県の発表では、委託業務の完了後に個人情報を削除する契約となっており、削除した旨の報告書を受け取っていたにもかかわらず、実際には一部のデータが残っていたと説明されています。
個人情報は、必要な業務が終わった後も保存し続けるほど、不正アクセスによる被害の対象になる可能性があります。
④ アクセス管理や監査などの安全管理体制にも不備
個人情報保護委員会は、技術的な対策だけでなく、組織としての安全管理体制についても問題を指摘しました。
具体的には、個人データの保管ルールが社内規程などに明文化されていなかったことや、ルールを守っているか確認する仕組みが十分ではなかったことなどが問題とされています。
また、システムへのアクセス状況を確認するためのログ管理なども含め、不正アクセスを把握・検証するための管理体制が重要です。
今回の事件は、セキュリティ機器を導入するだけでなく、機器の更新、認証管理、データ保管、削除、監査を継続的に実施する必要があることを示しています。
イセトーのサイバー攻撃から調査結果公表までの時系列
| 日付 | 主な出来事 |
|---|---|
| 2024年5月26日 | ランサムウェア被害を確認 |
| 2024年5月29日 | イセトーが被害発生を公表 |
| 2024年6月6日 | 続報を公表。個人情報流出の可能性について説明 |
| 2024年6月18日 | 攻撃者のリークサイトに流出データのダウンロード用URLが掲載 |
| 2024年7月3日 | 徳島県が約14万5千名・約20万件の情報漏えいを公表 |
| 2024年10月4日 | イセトーが外部専門家による調査結果と再発防止策を公表 |
| 2025年3月19日 | 個人情報保護委員会が調査結果と行政指導を公表 |
イセトーの流出データは現在も公開されている?
イセトーは2024年10月4日の発表で、攻撃者のリークサイトに掲載されていたダウンロード用ファイルについて、同日時点では消失しており、ダウンロードできないことを確認したと説明しています。
個人情報保護委員会の2025年3月19日付資料でも、2024年6月18日の一定時間にダークウェブ上で公開されていたこと、その後は当該公開サイトへアクセスできなくなっていることが説明されています。
ただし、公開元からファイルが消えたことは、第三者がデータを保存していないことの証明にはなりません。
そのため、情報が完全に回収されたと断定することはできません。
個人情報保護委員会はイセトーにどのような行政指導をした?
2025年3月19日、個人情報保護委員会は、イセトーに対する個人情報保護法に基づく行政上の対応を公表しました。
個人情報保護法第23条では、個人情報取扱事業者に対して、個人データの漏えいなどを防ぐために必要かつ適切な安全管理措置を講じることを義務付けています。
同委員会は、イセトーの個人データの取り扱いについて、安全管理措置に複数の問題があったと判断しました。
そのうえで、個人情報保護法第147条に基づく指導を行っています。
指摘された主な安全管理上の問題
- VPN機器のアップデートを長期間実施していなかったこと
- 管理者アカウントのパスワードが十分に強固ではなかったこと
- 多要素認証が導入されていなかったこと
- 本来個人データを保管してはいけない場所にデータが置かれていたこと
- 個人データの保管ルールが十分に明文化・徹底されていなかったこと
- 安全管理措置の運用状況を確認する体制が不十分だったこと
今回の行政指導は、サイバー攻撃を受けたという事実だけでなく、攻撃を防ぐための管理や、預かった個人情報を守るための体制に問題があったことを踏まえたものです。
なお、行政指導は刑事罰とは異なります。今回の対応を「罰金が科された」「刑事処分を受けた」と表現するのは正確ではありません。
イセトーのサービスは復旧した?再発防止策は?
イセトーは2024年6月の続報で、遅延していた生産体制が徐々に復旧へ向かっていると説明しました。
また、2024年10月4日の調査結果では、再発防止策として次の取り組みを公表しています。
- 侵入経路となったVPNを使用しない体制への変更
- 認証の強化
- 個人情報を管理区域外へ移送できない環境の構築
- 業務データの保管期限と取り扱いルールの明確化
- 業務終了後のデータ削除の徹底
- ルールが守られているかを確認する監査の徹底
- 従業員への情報セキュリティ教育の強化
さらに、イセトーは2025年3月24日、ランサムウェア被害を受けて一時停止されていたプライバシーマークについて、是正措置や再発防止策の有効性が認められ、同年3月25日から付与が再開されると公表しています。
ただし、プライバシーマークの再付与は、今後の不正アクセスや情報漏えいが絶対に起きないことを保証するものではありません。
また、確認した公式資料だけでは、現在のすべてのサービスが完全に復旧した日時までは特定できません。
最新のサービス状況については、イセトーの公式案内をご確認ください。
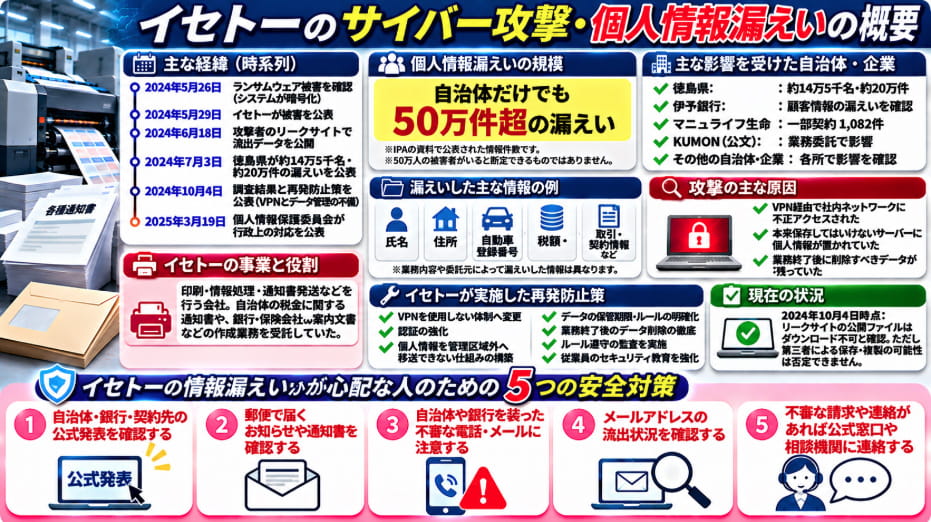
イセトーの情報漏えいが心配な人のための5つの安全対策
イセトーと直接取引したことがなくても、自治体や金融機関などを通じて個人情報が取り扱われていた可能性があります。
心配な場合は、次の5つを確認しましょう。
① 自治体・銀行・契約先の公式発表を確認する
まず、自分が利用している自治体や銀行、保険会社などが今回の事件について発表しているか確認してください。
対象となる情報や期間は委託元ごとに異なります。
「イセトーの被害に関係する企業を利用している」というだけで、自分の情報が流出したと決まるわけではありません。
② 郵便で届く通知書やお知らせを確認する
情報漏えいが確認された対象者に対し、自治体や企業が郵便で通知を送っている場合があります。
例えば徳島県は、対象者に順次お詫びとお知らせの文書を送付すると説明しました。
ただし、通知が届かないことだけを理由に、必ず対象外だと判断できるわけではありません。
③ 自治体や銀行を装った不審な電話に注意する
今回のように氏名、住所、税金や取引に関する情報が漏えいすると、本人の事情を知っているように見せかけた不審な連絡に注意する必要があります。
例えば、税金の還付や口座確認などを口実に、暗証番号や認証コードを聞き出そうとする連絡には応じないでください。
不審な連絡があった場合は、相手が示した連絡先ではなく、自治体や金融機関の公式サイトに掲載された窓口へ確認しましょう。
④ メールアドレスの流出状況を確認する
今回のイセトーの事件に限らず、過去の情報漏えいによって自分のメールアドレスが流出していないか確認する方法があります。
ただし、一般的な漏えいチェックサービスでは、今回のイセトーの事件に含まれていたかどうかを直接判定できるとは限りません。
自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
⑤ 個人情報が悪用された疑いがあれば相談する
身に覚えのない請求、不審な郵便物、口座に関する不自然な連絡などがあった場合は、関連する自治体・銀行・企業の公式窓口へ相談してください。
必要に応じて警察や消費生活センターなどへの相談も検討しましょう。
個人情報漏えいが疑われる場合の具体的な対処法については、次の記事でも紹介しています。
イセトーのサイバー攻撃に関するよくある質問
Q. イセトーは本当にサイバー攻撃を受けたのですか?
はい。2024年5月26日にランサムウェア被害を確認し、その後、取引先の顧客に関する個人情報が実際に漏えいしたことを公表しています。
Q. 個人情報は50万人分流出したのですか?
IPAの資料では、自治体だけでも50万件以上の個人情報が漏えいしたとされています。さらに個人情報保護委員会の資料では、民間事業者からの委託分が約250万人、行政機関等からの委託分が約56.6万人と報告されています。ただし、情報件数と本人の人数は異なり、人数には重複が含まれる可能性があります。
Q. 徳島県ではどのような情報が流出しましたか?
自動車税関係のデータなどから、氏名、住所、税額、自動車登録番号などの情報漏えいが確認されています。
Q. 銀行の口座番号や暗証番号も流出したのですか?
漏えいした情報の内容は銀行や委託業務によって異なります。今回確認した資料だけでは、すべての銀行について口座番号や暗証番号の流出有無を一律に判断できません。利用している銀行の公式発表を確認してください。
Q. イセトーの流出データは削除されましたか?
2024年10月4日時点では、攻撃者のリークサイト上のダウンロードファイルが消失していたと発表されています。ただし、第三者による保存や複製まで否定できるわけではありません。
Q. 個人情報の悪用などの二次被害は確認されていますか?
イセトーは2024年10月4日の発表で、その時点では今回の事件に起因する個人情報の不正利用などの二次被害は確認されていないと説明しています。これは将来の被害がないことを保証するものではありません。
Q. イセトーは行政処分を受けたのですか?
2025年3月19日、個人情報保護委員会は、個人情報保護法第23条の安全管理措置に関する問題を指摘し、同法第147条に基づく行政指導を行いました。
まとめ|イセトーのサイバー攻撃では自治体や企業の情報が流出
イセトーのサイバー攻撃について、重要なポイントをまとめます。
- 2024年5月26日にランサムウェア被害が発生した
- 2024年6月18日に攻撃者のリークサイトでデータが公開された
- 自治体だけでも50万件以上の個人情報漏えいがあったとIPAが紹介している
- 個人情報保護委員会の資料では、民間事業者からの委託分が約250万人、行政機関等からの委託分が約56.6万人とされている
- 徳島県では約14万5千名・約20万件の情報漏えいを公表した
- 銀行、保険会社、教育関連企業などの委託業務にも影響が及んだ
- VPN機器の更新不足やパスワード管理の不備などが侵入につながった可能性が高いと指摘された
- 本来保管してはいけないサーバーに個人情報が置かれ、削除すべきデータも残っていた
- 2025年3月19日に個人情報保護委員会が行政指導を公表した
今回の事件は、企業や自治体が業務を外部委託する際、委託先での情報管理が重要であることを示しています。
特に、VPN機器や認証情報の管理が不十分だったことに加え、本来保管してはいけない場所に個人情報が残されていたことが、被害の発生と拡大につながった点は見逃せません。
不安がある場合は、まず利用している自治体や金融機関の公式発表を確認し、不審な電話や郵便物などに注意しましょう。
参考資料・公式発表
- 株式会社イセトー|不正アクセスによる個人情報漏えいに関するお詫びとご報告(2024年10月4日)
- 株式会社イセトー|2024年のニュースリリース一覧
- 徳島県|印刷業務委託先のランサムウェア被害について(第2報)
- 伊予銀行|業務委託先での不正アクセスによるお客さま情報の漏えいについて
- マニュライフ生命|業務委託先におけるランサムウェア被害と個人情報漏えい発生について
- 個人情報保護委員会|株式会社イセトーに対する行政上の対応(2025年3月19日)
- 個人情報保護委員会|行政上の対応に関する詳細資料(PDF)
- IPA|情報セキュリティ10大脅威 2025・組織向け説明資料
- 株式会社イセトー|プライバシーマーク付与の再開について(2025年3月24日)