
「無印良品がサイバー攻撃を受けた?」「個人情報が漏えいしたというニュースは本当?」と気になっている方もいるのではないでしょうか。
無印良品では、2025年10月にアスクルのランサムウェア感染の影響でネットストアの受注・出荷が停止し、同年11月には配送委託先に提供していた顧客情報が外部に流出した可能性も公表されました。
また、過去には無印良品ネットストアへの不正ログインが確認され、2026年6月には公式サイトの一部ページで不審な認証画面が表示される可能性も報告されています。
ただし、これらは発生原因や影響範囲が異なる事案です。無印良品自身がランサムウェアに感染したという事実はなく、顧客情報についても「流出の可能性」と「流出の確定」を区別する必要があります。
この記事では、株式会社良品計画や無印良品の公式発表をもとに、サイバー攻撃の経緯、個人情報漏えいの可能性、過去の不正ログイン、ネットストアの復旧状況、利用者が取るべき対策を整理します。
- 無印良品はサイバー攻撃を受けた?個人情報漏えいは本当?
- 2025年10月|アスクルへのランサムウェア攻撃で無印良品ネットストアが停止
- 2025年11月|無印良品の顧客情報が外部流出した可能性を公表
- 無印良品ネットストアはいつ復旧した?2025年12月に全商品の受注・出荷を再開
- 2014年にも無印良品ネットストアで不正ログインが発生
- 2026年6月|無印良品の公式サイトで不審なログイン画面が表示された可能性
- 無印良品を装った偽サイト・フィッシングメールにも注意
- 無印良品の利用者が取るべき5つの安全対策
- 自分のメールアドレスや個人情報が漏えいしていないか確認する方法
- 無印良品のサイバー攻撃・個人情報漏えいに関するよくある質問
- まとめ|無印良品のサイバー攻撃は複数の事案を区別して確認することが大切
- 参考資料・公式発表
無印良品はサイバー攻撃を受けた?個人情報漏えいは本当?
まず、無印良品に関連する主なセキュリティ事案を整理すると、次のようになります。
| 時期 | 主な出来事 | 確認された内容 |
|---|---|---|
| 2014年8月 | ネットストアへの不正ログイン | 20,957件のIDへの不正ログインを確認 |
| 2014年9月 | 再度の不正ログイン | 19件のIDへの不正ログインを確認 |
| 2025年10月 | アスクルのランサムウェア感染 | 無印良品ネットストアの受注・出荷が停止 |
| 2025年11月 | 顧客情報流出の可能性 | 配送委託先に提供した情報について公表 |
| 2025年12月 | ネットストアの再開 | 一部再開を経て全商品の受注・出荷を再開 |
| 2026年6月 | 不審な認証画面 | 公式サイトの一部ページで表示された可能性 |
| 2026年6月 | 偽サイトなどへの注意喚起 | 無印良品を装うメール・SNS・偽サイトに警告 |
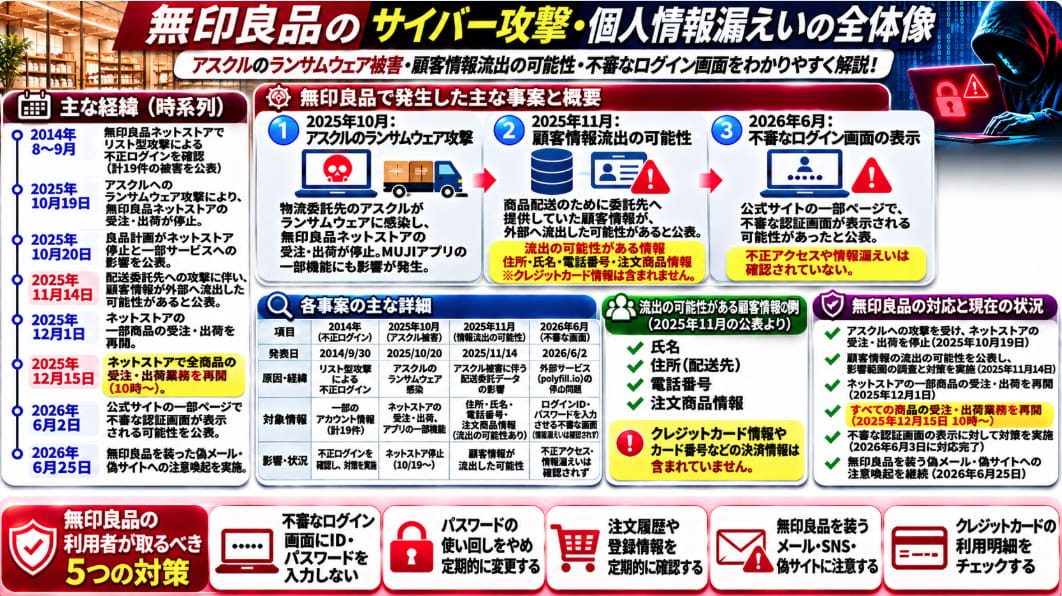
2025年のネットストア停止は、物流委託先に関係するアスクルのシステム障害が原因です。一方、2014年の不正ログインは無印良品ネットストアのアカウントを狙った攻撃でした。
それぞれの事案を分けて確認していきます。
2025年10月|アスクルへのランサムウェア攻撃で無印良品ネットストアが停止
10月19日21時から受注・出荷業務を停止
2025年10月20日、良品計画は「無印良品 ネットストア受注停止に関するお知らせ(第一報)」を発表しました。
発表によると、2025年10月19日21時から、公式オンラインショップ「無印良品ネットストア」の受注および出荷業務を停止していました。
原因は、アスクル株式会社で発生したランサムウェア感染によるシステム障害です。
無印良品ネットストアでは、アスクルのグループ会社であるASKUL LOGIST株式会社に配送業務を委託していたため、その影響を受けました。
公式発表では、次の点も明確にされています。
- 良品計画自身がランサムウェアに感染した事実はない
- 無印良品ネットストアの受注・出荷に影響が発生した
- 公式アプリ「MUJI アプリ」の一部機能にも影響が出た
- 実店舗の物流配送には影響がなく、通常営業を継続した
つまり、「無印良品のネットストアがサイバー攻撃の影響を受けた」という説明は正しいものの、「無印良品そのものがランサムウェアに感染した」という説明は正確ではありません。
出典:良品計画「無印良品 ネットストア受注停止に関するお知らせ(第一報)」(2025年10月20日)
ランサムウェアとは?
ランサムウェアとは、パソコンやサーバー内のデータを暗号化したり、情報を盗み出したりして、復旧や情報の非公開などと引き換えに金銭を要求する悪意のあるプログラムや攻撃手法のことです。
被害を受けた企業だけでなく、システムや物流を共有する取引先にも影響が広がる場合があります。
今回の無印良品ネットストアの受注停止は、そうしたサプライチェーンへの影響を示す事例といえます。
2025年11月|無印良品の顧客情報が外部流出した可能性を公表
11月14日に良品計画が発表
2025年11月14日、良品計画は「アスクル社のランサムウェア感染による当社顧客情報流出の可能性について」を公表しました。
発表では、商品配送のためASKUL LOGISTに提供していた無印良品ネットストアの顧客情報が、外部に流出した可能性があると説明されています。
重要なのは、2025年11月14日の発表が「外部流出の可能性」に関するものであり、その時点で対象となる全顧客の情報流出が確定したという意味ではないことです。
流出の可能性がある個人情報は?
良品計画が公表した対象情報は、ネットストアで購入した顧客の出荷・配送データに含まれる次の項目です。
| 情報の種類 | 公式発表の内容 |
|---|---|
| 住所 | 外部流出の可能性あり |
| 氏名 | 外部流出の可能性あり |
| 電話番号 | 外部流出の可能性あり |
| 注文商品情報 | 外部流出の可能性あり |
| クレジットカード情報 | 対象情報には含まれない |
公式発表では、対象期間についても調査中であると説明されていました。
また、発表時点では、当該情報を悪用した被害の発生は確認されていないとされています。
なお、今回公表された情報にメールアドレスは含まれていません。メールアドレスやログインパスワードまで流出したと断定しないよう注意が必要です。
出典:良品計画「アスクル社のランサムウェア感染による当社顧客情報流出の可能性について」(2025年11月14日)
顧客情報が悪用されると何が起こる?
住所・氏名・電話番号・注文商品情報が第三者に渡った場合、無印良品や配送業者を装った連絡に悪用されるおそれがあります。
例えば、次のような連絡には注意が必要です。
- 「注文商品の配送先確認が必要」として偽サイトへ誘導するSMS
- 「配送料金が未払い」としてカード情報の入力を求めるメール
- 無印良品のサポート担当者を名乗る不審な電話
- 購入した商品に関係する内容を使った偽の案内
これらは想定される悪用例であり、今回の事案で実際に発生したと確認された被害を示すものではありません。
心当たりのない連絡が届いた場合は、メッセージ内のリンクを開かず、公式サイトや公式アプリから情報を確認しましょう。
無印良品ネットストアはいつ復旧した?2025年12月に全商品の受注・出荷を再開
2025年10月から停止していたネットストアは、段階的に再開されました。
12月1日に一部商品から再開
良品計画は2025年12月1日、一部商品の受注・出荷業務を再開したと発表しました。
対象には大型家具・家電、冷凍食品、ペット用品などの一部商品や、産地直送ページ「諸国良品」などが含まれていました。
出典:良品計画「無印良品 ネットストアを一部再開」(2025年12月1日)
12月15日10時に全商品の受注・出荷業務を再開
続いて2025年12月12日、良品計画は同月15日10時から全商品の受注・出荷業務を再開すると発表しました。
これにより、2025年10月19日から続いていたネットストアの受注・出荷停止は、段階的な復旧を経て解消されることになりました。
ただし、ネットストアの業務再開と、顧客情報流出の可能性に関する調査結果は別の問題です。
ネットストアが復旧したからといって、顧客情報流出の可能性が否定されたという意味ではありません。
出典:良品計画「無印良品ネットストア 全商品の受注、および出荷業務を再開」(2025年12月12日)
2014年にも無印良品ネットストアで不正ログインが発生
無印良品に関連するサイバー攻撃は、2025年のアスクルの事案が初めてではありません。
2014年には、無印良品ネットストアの会員アカウントに対するリスト型攻撃が発生し、不正ログインが確認されています。
2014年8月|20,957件のIDへの不正ログインを確認
良品計画は2014年8月13日、無印良品ネットストアへの不正ログインについて公表しました。
同発表によると、2014年8月7日16時34分から8月12日10時52分現在までに、次の状況が確認されていました。
- 不正アクセス回数:4,220,382回
- 不正ログインされたID数:20,957件
- 攻撃手法:リスト型アカウントハッキング(リスト型攻撃)
不正ログインされたアカウントでは、MUJIマイルやMUJIショッピングポイントの情報のほか、登録された配送先の氏名・住所・電話番号などが閲覧された可能性があるとされています。
一方、同発表では、クレジットカード情報は同社システムで保有しておらず、登録情報の改ざんや、なりすましによる商品購入、ポイントの不正利用も確認されていないと説明されました。
対象アカウントについては、パスワードのリセットなどの対応が行われました。
出典:良品計画「無印良品ネットストアへの不正ログインに関するご報告」(2014年8月13日)
2014年9月|再び19件のIDへの不正ログインを確認
2014年9月23日にも、良品計画は第三者による不正ログインについて公表しました。
発表によると、9月22日21時29分から9月23日0時4分までの間に、18,663回の不正アクセスがあり、そのうち19件のIDで不正ログインが確認されました。
今回も、他社サービスから流出した可能性のあるIDとパスワードを使ったリスト型攻撃と説明されています。
不正ログインされたアカウントでは、MUJIマイルやMUJIショッピングポイントの情報が閲覧された可能性がありました。
良品計画は対象19件のパスワードをリセットし、利用者に個別の案内を行いました。
出典:良品計画「無印良品ネットストアへの第三者からの不正ログインについて」(2014年9月23日)
リスト型攻撃はなぜ起こる?
リスト型攻撃とは、別のサービスなどから流出したID・パスワードの組み合わせを使い、複数のサイトでログインを試みる攻撃です。
例えば、複数の通販サイトで同じメールアドレスとパスワードを使用していると、1つのサービスで認証情報が漏れた場合、別のサービスでも不正ログインされる危険性があります。
そのため、無印良品に限らず、ネット通販のアカウントではパスワードの使い回しを避けることが重要です。
2026年6月|無印良品の公式サイトで不審なログイン画面が表示された可能性
2026年6月2日、無印良品は公式サイトの一部ページで不審な認証画面が表示される事象が発生していた可能性を公表しました。
公式発表によると、外部サービス「polyfill.io」を経由して、不審な認証画面が表示される可能性があったとされています。
無印良品は当該サービスの利用を停止し、2026年6月3日11時30分に必要な対策を完了したと案内しました。
不審な画面にIDやパスワードを入力した場合は?
無印良品は、不審な認証画面でユーザー名やパスワードを入力した利用者に対し、無印良品サイトのパスワードと、同じ認証情報を使用している他サービスのパスワードを速やかに変更するよう呼びかけました。
なお、この事案については、公式発表時点で無印良品サイトへの不正アクセスや情報漏えいは確認されていないと説明されています。
2025年のアスクルに関連する顧客情報流出の可能性とは、別の事案です。
出典:無印良品「不審な認証画面の表示について」(2026年6月2日・6月3日更新)
無印良品を装った偽サイト・フィッシングメールにも注意
2026年6月25日、無印良品はブランド名を悪用した不審なメール、SNSアカウント、偽サイトへの注意喚起を行いました。
公式発表では、クーポンやギフト券のプレゼントを装ったフィッシングメール、キャンペーンを案内する偽SNSアカウント、商品を販売する偽サイトなどが確認されていると説明されています。
これらは無印良品とは関係のないものです。
偽サイトにアクセスすると、ログインIDやパスワード、個人情報、クレジットカード情報などを盗まれる危険性があります。
また、商品代金を支払っても商品が届かないなどの被害につながる可能性もあります。
出典:無印良品「無印良品を装った不審なメールやサイト、SNSにご注意ください」(2026年6月25日)
無印良品の利用者が取るべき5つの安全対策
今回のようなサイバー攻撃や情報漏えいの可能性が公表された際、利用者自身ができる対策もあります。
① 不審なログイン画面にID・パスワードを入力しない
公式サイトを閲覧しているつもりでも、突然不自然な認証画面が表示された場合は注意が必要です。
不審な画面には入力せず、いったんページを閉じて公式サイトや公式アプリからアクセスし直しましょう。
② パスワードの使い回しをやめる
2014年の無印良品ネットストアへの不正ログインでは、リスト型攻撃が使われました。
他の通販サイトやSNSと同じパスワードを使っている場合は、サービスごとに異なるパスワードへ変更することをおすすめします。
特に、不審な認証画面にパスワードを入力してしまった場合は、同じパスワードを使用するサービスも確認してください。
③ 注文履歴や登録情報を定期的に確認する
ネットストアの注文履歴や配送先、登録情報などを確認し、身に覚えのない変更や注文がないかチェックしましょう。
不審な点があれば、公式の問い合わせ窓口へ連絡してください。
④ 無印良品を装ったメール・SMS・偽サイトに注意する
「配送先を確認してください」「クーポンが当選しました」といったメッセージでも、送信元やリンク先が正規のものとは限りません。
メールやSMSに記載されたURLを安易に開かず、必要な確認は公式サイトや公式アプリから行いましょう。
⑤ クレジットカードの利用明細を確認する
2025年11月に公表された配送データの流出可能性について、良品計画はクレジットカード情報が含まれないと説明しています。
ただし、偽サイトやフィッシングメールなど、別の経路でカード情報を入力してしまうリスクはあります。
利用明細を定期的に確認し、身に覚えのない請求があればカード会社に相談してください。
自分のメールアドレスや個人情報が漏えいしていないか確認する方法
「無印良品以外の通販サイトでも同じメールアドレスを使っている」「過去に情報漏えいの対象になったことがあるか知りたい」という場合は、メールアドレスの漏えい確認サービスを利用する方法もあります。
ただし、メールアドレスの流出確認サービスだけで、今回の無印良品の配送データが流出したかどうかを判定できるわけではありません。
メールアドレスの漏えい確認方法については、次の記事で詳しく紹介しています。
また、個人情報の流出が疑われる場合の対応については、こちらも参考にしてください。
無印良品のサイバー攻撃・個人情報漏えいに関するよくある質問
Q. 無印良品は2025年にランサムウェアに感染したのですか?
いいえ。2025年10月20日の良品計画の公式発表では、同社自身がランサムウェアに感染した事実はないと説明されています。
ネットストアの停止は、物流業務を委託していたアスクルグループ側のシステム障害によるものです。
Q. 無印良品の顧客情報は流出したのですか?
2025年11月14日、良品計画は配送委託先に提供していた顧客情報が外部に流出した可能性を公表しました。
対象情報として住所・氏名・電話番号・注文商品情報が挙げられています。ただし、同日の発表は流出の可能性に関するものであり、全顧客の情報流出が確定したという意味ではありません。
Q. クレジットカード情報も漏れたのですか?
2025年11月14日の公式発表では、外部流出の可能性がある配送データにクレジットカード情報は含まれないと説明されています。
一方、無印良品を装った偽サイトなどにカード情報を入力した場合は、別の被害につながる可能性があります。
Q. 無印良品ネットストアは現在も停止していますか?
2025年12月15日10時から、全商品の受注・出荷業務を再開することが公式発表されています。
個別の商品やサービスの最新の利用状況は、無印良品の公式サイトで確認してください。
Q. 無印良品では過去にも不正ログインがありましたか?
はい。2014年8月には20,957件、同年9月には19件のIDで不正ログインが確認されました。
いずれも、他のサービスから流出した可能性のあるID・パスワードを使うリスト型攻撃と説明されています。
Q. 不審なログイン画面にパスワードを入力してしまった場合は?
無印良品サイトのパスワードを変更し、同じ認証情報を使っている他サービスについても速やかに変更しましょう。
身に覚えのない注文やアカウント情報の変更がないかも確認してください。
まとめ|無印良品のサイバー攻撃は複数の事案を区別して確認することが大切
無印良品に関連するサイバー攻撃や個人情報漏えいについて、公式発表から確認できる主なポイントは次のとおりです。
- 2014年8月、無印良品ネットストアで20,957件のIDへの不正ログインが確認された
- 2014年9月にも19件のIDへの不正ログインが確認された
- 2025年10月、アスクルのランサムウェア感染の影響で無印良品ネットストアの受注・出荷が停止した
- 良品計画自身がランサムウェアに感染した事実はないと公式発表されている
- 2025年11月、配送委託先に提供した顧客情報が外部に流出した可能性が公表された
- 対象情報は住所・氏名・電話番号・注文商品情報で、クレジットカード情報は含まれない
- ネットストアは2025年12月1日に一部再開し、12月15日10時から全商品の受注・出荷業務を再開した
- 2026年6月には不審な認証画面や、無印良品を装った偽サイトなどへの注意喚起が行われた
サイバー攻撃のニュースを見る際は、「どの企業が攻撃を受けたのか」「どの情報に影響したのか」「情報流出は確定しているのか」を分けて確認することが重要です。
無印良品を利用している方は、公式のお知らせを確認するとともに、パスワードの使い回し防止、不審なメールへの警戒、注文履歴の確認など、日常的なセキュリティ対策を心がけましょう。