
「BASEがサイバー攻撃を受けた?」「ネットショップの個人情報が漏えいした?」「緊急メンテナンスはいつ終わる?」と気になっている方もいるのではないでしょうか。
ネットショップ作成サービス「BASE(ベイス)」では、2026年10月21日から22日にかけて、重大なソフトウェアの脆弱性への対応を伴う緊急メンテナンスが実施されました。
一方、BASE株式会社の子会社であるEストアーでは、2026年にECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスが発生しています。
2026年10月16日の最終報告によると、情報漏えいの対象者数は約2,335万6,000人に上りました。
ただし、BASE本体の緊急メンテナンスと、子会社Eストアーで発生した個人情報漏えいは別の事案です。
この記事では、BASEとEストアーの公式発表をもとに、サイバー攻撃の有無、個人情報漏えいの対象、緊急メンテナンスの理由、ネットショップへの影響、安全対策を詳しく解説します。
※本記事は2026年10月22日時点で確認できた公式発表をもとに作成しています。
- BASEのサイバー攻撃・個人情報漏えいは本当?
- 2026年10月|BASEが重大な脆弱性への対応で緊急メンテナンス
- BASEの緊急メンテナンスとPHPの重大な脆弱性の関係は?
- BASEの子会社Eストアーでは実際に不正アクセスと情報漏えいが発生
- Eストアーの個人情報漏えいは約2,335万人が対象
- BASE本体のショップや購入者情報は漏えいしたのか?
- 2026年10月の緊急メンテナンスとEストアーの不正アクセスは同じ原因?
- Eストアーはどのような再発防止策を実施した?
- BASEやショップサーブの利用者が取るべき5つの安全対策
- 自分のメールアドレスが漏えいしていないか確認する方法
- BASEのサイバー攻撃・情報漏えいに関するよくある質問
- まとめ|BASE本体の緊急メンテナンスと子会社の情報漏えいは別の事案
- 参考資料・公式発表
BASEのサイバー攻撃・個人情報漏えいは本当?
最初に結論を整理すると、BASE本体と子会社Eストアーでは状況が異なります。
| 項目 | 確認された内容 |
|---|---|
| BASEの2026年10月の緊急メンテナンス | 重大なソフトウェアの脆弱性への予防的対応 |
| 今回のメンテナンスに関連する不正アクセス | 公式発表時点で確認されていない |
| 今回のメンテナンスに関連する情報漏えい | 公式発表時点で確認されていない |
| 子会社Eストアーへの不正アクセス | 2026年5月21日~8月1日に発生 |
| Eストアーの情報漏えい | 約2,335万6,000人が対象 |
| BASE本体へのEストアー事案の影響 | 攻撃対象ではなく、同事案による情報漏えいも発生していないと公表 |
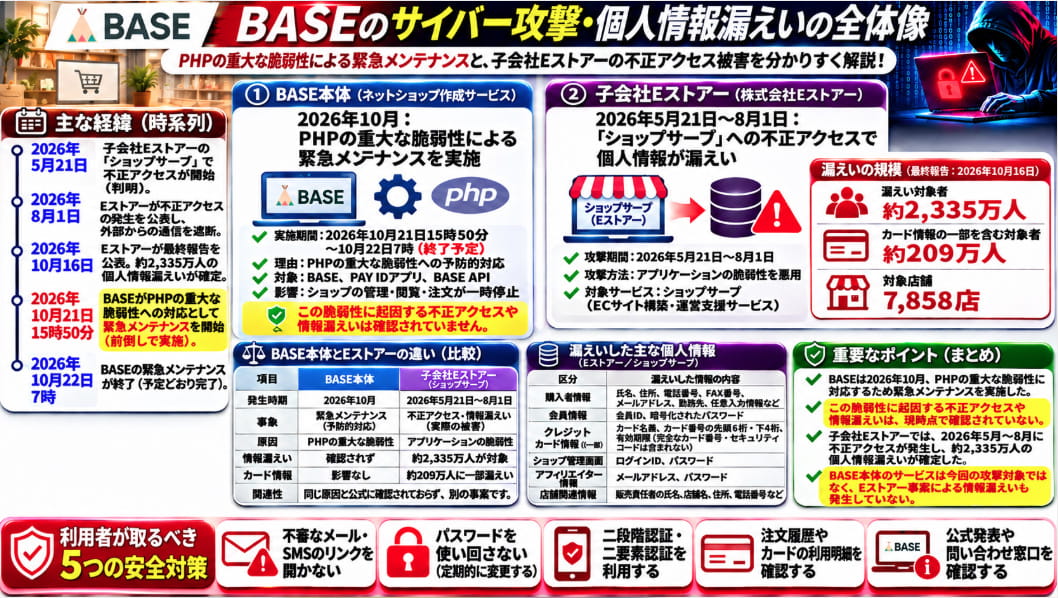
今回のポイントは、「脆弱性への予防的対応」と「実際に発生した不正アクセス」を区別することです。
BASEが緊急メンテナンスを実施したという事実だけで、BASEの購入者情報が流出したと判断することはできません。
2026年10月|BASEが重大な脆弱性への対応で緊急メンテナンス
10月21日15時50分からサービスを一時停止
BASEは2026年10月21日、データベースの緊急メンテナンスを実施すると案内しました。
当初は同日22時からの予定でしたが、開始時刻が15時50分に前倒しされました。
購入者向けサービス「PAY ID」の公式発表では、利用者の情報とサービスの安全を守る予防的措置として、開始時刻を変更したと説明しています。
| 項目 | 内容 |
|---|---|
| 開始日時 | 2026年10月21日15時50分 |
| 終了予定日時 | 2026年10月22日7時 |
| 主な理由 | 重大なソフトウェアの脆弱性への対応とシステムの安定性向上 |
| 対象サービス | BASE、PAY IDアプリ、BASE API |
| 目的 | サービスの安全性と安定性の確保 |
メンテナンス中は、ショップ管理画面の操作、ショップページの閲覧、商品の注文などが利用できなくなると案内されました。
BASEを利用してネットショップを運営している事業者だけでなく、商品を購入しようとしていた利用者にも影響する内容です。
なお、10月22日7時は当初案内された終了予定時刻であり、実際のメンテナンス完了時刻を示すものではありません。
BASEは、作業が完了次第サービスを復旧すると案内しています。最新の稼働状況については公式ヘルプを確認してください。
出典:BASE公式ヘルプ「緊急メンテナンスに伴うサービス停止のお知らせ」
PAY IDアプリも利用停止の対象に
今回のメンテナンスでは、BASEのショップページに加えて、購入者向けの「PAY IDアプリ」も影響を受けました。
PAY IDの公式発表では、利用しているソフトウェアに重大な脆弱性が確認されたことを受け、安全を守るために予防的なメンテナンスを実施すると説明しています。
また、この脆弱性に起因する不正アクセスや情報漏えいは、発表時点で確認されていないと明記されていました。
出典:PAY ID公式「緊急メンテナンスのお知らせ」(2026年10月21日)
BASEの緊急メンテナンスとPHPの重大な脆弱性の関係は?
2026年10月には、Webサービスで広く利用されているプログラミング言語「PHP」の重大な脆弱性が話題となり、国内の複数のサービスで緊急メンテナンスが実施されました。
PHPは、ネットショップや会員サイトなど、さまざまなWebシステムを動かすために利用されています。
ソフトウェアに重大な脆弱性が見つかった場合、攻撃者に悪用される前に修正版へ更新したり、一時的にサービスを停止して安全性を確認したりする対応が必要になることがあります。
PHPの脆弱性が悪用されるとどうなる?
脆弱性の内容やシステムの構成によっては、次のような危険性が考えられます。
- 第三者による不正なプログラムの実行
- Webサイトの改ざん
- サーバーへの不正アクセス
- 個人情報などの不正取得
- Webサービスの停止や障害
ただし、これらは脆弱性が悪用された場合に想定される一般的なリスクです。
今回のBASEで、こうした被害が実際に発生したと確認されたわけではありません。
BASEの停止原因はPHPの脆弱性と断定できる?
PAY IDの公式発表では「利用しているソフトウェアに重大な脆弱性が確認された」と説明されています。
一方、BASE公式ヘルプでは、システムの安定性向上を目的としたデータベースの緊急メンテナンスと案内されています。
そのため、今回の緊急メンテナンスがPHPの特定の脆弱性と直接関係しているかについては、公式発表で確認できる範囲を超えて断定することはできません。
PHPの脆弱性と同時期に実施されたメンテナンスではありますが、「BASEがPHPの脆弱性を悪用されて攻撃を受けた」という事実は確認されていません。
参考:PHP公式サイト
参考:IPA「PHPのセキュリティリリース公開予定について」
BASEの子会社Eストアーでは実際に不正アクセスと情報漏えいが発生
BASE本体の緊急メンテナンスとは別に、BASE株式会社の子会社である株式会社Eストアーでは、2026年に実際の不正アクセス被害が発生しました。
対象となったのは、Eストアーが運営するECサイト構築・運営支援サービス「ショップサーブ」です。
2026年8月1日に最初の発表が行われ、10月16日に最終報告が公表されています。
2026年5月21日から8月1日まで不正アクセスが発生
Eストアーの最終報告によると、外部の第三者が同社サーバー上で稼働するアプリケーションの脆弱性を悪用し、不正なプログラムを実行していました。
その結果、データベースに格納されていた情報が外部へ送信されていたことが確認されています。
| 項目 | 内容 |
|---|---|
| 攻撃期間 | 2026年5月21日~8月1日 |
| 被害企業 | 株式会社Eストアー |
| 対象サービス | ショップサーブ |
| 侵入方法 | アプリケーションの脆弱性を悪用 |
| 被害内容 | データベースの情報が外部へ送信された |
| 最初の公表 | 2026年8月1日 |
| 最終報告 | 2026年10月16日 |
Eストアーは2026年8月1日に攻撃元からの通信を遮断し、それ以降は攻撃が成立していないことを確認したと説明しています。
また、外部専門機関による調査では、確定した侵入経路以外の侵害や、バックドアなどの不正プログラムの設置は認められなかったとしています。
出典:Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」(2026年10月16日)
Eストアーの個人情報漏えいは約2,335万人が対象
今回の不正アクセスで特に注目されるのが、個人情報漏えいの規模です。
2026年10月16日の最終報告では、漏えい対象者数は約2,335万6,000人とされています。
ただし、この数字はBASE本体の会員数やBASE利用者の漏えい人数を示したものではありません。
ショップサーブの購入者・会員、店舗運営者、アフィリエイターなどを含む対象者数です。
| 項目 | 最終報告の数値 |
|---|---|
| 個人情報の漏えい対象者 | 約2,335万6,000人 |
| カード情報の一部を含む対象者 | 約209万6,900人 |
| 対象店舗 | 7,858店 |
対象店舗には、現在ショップサーブを利用している店舗だけでなく、過去に利用していた店舗も含まれています。
なお、対象者数は可能な限り重複を除いて集計された概数です。
漏えいした個人情報の種類
Eストアーの最終報告で示された主な漏えい対象情報は次のとおりです。
| 区分 | 漏えい対象情報 |
|---|---|
| 購入者情報 | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報など |
| 会員情報 | 会員ID、暗号化されたパスワード |
| クレジットカード情報の一部 | カード名義、カード番号の先頭6桁・下4桁、有効期限 |
| ショップ管理画面 | ログインID・パスワード |
| アフィリエイター情報 | メールアドレス、パスワード |
| 店舗関連情報 | 販売責任者の氏名、店舗名、住所、電話番号など |
特に注意したいのは、クレジットカード情報についてです。
漏えい対象にはカード番号の一部と有効期限などが含まれていますが、完全なカード番号とセキュリティコード(CVV/CVC)は含まれていません。
Eストアーは、今回漏えいした情報だけではクレジットカード決済を行うことはできないと説明しています。
また、会員パスワードは暗号化された状態で管理されており、調査結果からパスワードが特定される可能性は低いと判断しています。
ただし、メールアドレスや氏名などを悪用したフィッシング詐欺には引き続き注意が必要です。
最終報告で漏えい対象から除外された情報もある
Eストアーは、調査の進展に伴い、当初漏えいの可能性があるとしていた一部の情報を対象から除外しました。
具体的には、次の情報について漏えい対象に含まれていないことが確認されています。
- 店舗メールシステムのログインID・パスワード
- FTPのID・パスワード
- Eストアーから店舗への振込先口座情報
このように、情報漏えいに関する発表では、初期報告と最終報告で対象範囲が変更される場合があります。
最新の確定情報を確認することが重要です。
BASE本体のショップや購入者情報は漏えいしたのか?
今回のEストアーの不正アクセスについて、BASE株式会社は2026年10月16日に公式見解を公表しています。
それによると、今回の攻撃はEストアーが運営するショップサーブのサーバー環境で発生したものです。
BASE本体および関係会社が提供するサービスは、対象となったサーバーやシステムとは異なる環境で運用・管理されています。
そのため、BASEは次の点を明確にしています。
- BASE本体のサービスは今回の攻撃対象に含まれていない
- 関係会社のサービスも今回の攻撃対象に含まれていない
- 今回のEストアー事案によるBASE本体や関係会社サービスの情報漏えいは発生していない
つまり、「BASEの子会社で個人情報漏えいが発生した」という説明は正しい一方、「BASE本体の約2,335万人の個人情報が漏えいした」という説明は誤りです。
出典:BASE株式会社「当社子会社のEストアーにおける不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」(2026年10月16日)
2026年10月の緊急メンテナンスとEストアーの不正アクセスは同じ原因?
どちらもソフトウェアの脆弱性が関係していますが、現時点で同じ原因によるものと確認されたわけではありません。
2026年10月のBASE緊急メンテナンスは、重大なソフトウェアの脆弱性への予防的対応です。
一方、Eストアーの不正アクセスは、2026年5月から8月にかけて、ショップサーブのアプリケーションの脆弱性を悪用して行われた攻撃です。
両者について、同じ脆弱性が悪用されたとする公式発表は確認できません。
したがって、2つの事案を直接結び付けて説明しないことが重要です。
Eストアーはどのような再発防止策を実施した?
Eストアーは2026年10月16日の最終報告で、外部専門機関による調査が完了したと発表しています。
主な再発防止策として、次の対応が挙げられています。
- 悪用された脆弱性の修正
- 攻撃経路の遮断
- 残存する脅威の調査
- アプリケーションとサーバーの脆弱性診断
- 検出された問題の是正
- 管理画面などの認証強化
- 二要素認証・二段階認証の導入を含む対策
また、漏えい対象者への個別連絡を完了したと説明しています。
ただし、連絡先が確認できない場合などは、公式発表や問い合わせ窓口による案内で代替しています。
最終報告の公表時点では、今回の事案に起因する具体的な二次被害の報告は確認されていません。
外部専門機関による調査でも、ダークウェブ上への今回の情報流出は確認されていないとされています。
ただし、これは情報漏えい自体がなかったという意味ではありません。
情報漏えいは確認されており、二次被害やダークウェブへの掲載が確認されていないという説明です。
BASEやショップサーブの利用者が取るべき5つの安全対策
① 不審なメールやSMSのリンクを開かない
個人情報が漏えいすると、企業やネットショップを装った不審なメールが届く可能性があります。
「決済情報の再登録が必要」「返金手続きが必要」「本人確認をしてください」といった連絡には注意しましょう。
Eストアーは、今回の事案に関してクレジットカード情報の再入力や再決済を求めることはないと案内しています。
② パスワードを使い回さない
通販サイトやSNSなどで同じパスワードを使っている場合、別のサービスで認証情報が漏れた際に不正ログインされる危険性があります。
サービスごとに異なるパスワードを設定し、可能であればパスワード管理ツールを活用しましょう。
特に、漏えい対象となった可能性のあるアカウントでパスワードを使い回している場合は、ほかのサービスも含めて見直すことをおすすめします。
③ 二段階認証・二要素認証を利用する
利用するサービスに二段階認証や二要素認証が用意されている場合は、有効にしておくことをおすすめします。
パスワードが第三者に知られた場合でも、不正ログインの危険性を減らすことができます。
④ 注文履歴とカード利用明細を確認する
身に覚えのない注文や決済がないか、ネットショップの注文履歴やクレジットカードの利用明細を確認しましょう。
今回のEストアーの事案では完全なカード番号は漏えい対象に含まれていませんが、偽サイトなど別の経路で情報を盗まれる危険性もあります。
また、BASEの緊急メンテナンス中に注文操作を行った場合は、サービス再開後に注文が正常に完了しているか確認すると安心です。
⑤ 公式発表や問い合わせ窓口を確認する
情報漏えいの対象かどうか不安な場合は、SNS上の未確認情報だけで判断せず、公式発表を確認してください。
Eストアーの事案については、同社が専用の問い合わせ窓口を案内しています。
問い合わせ先:Eストアー公式・個人情報漏えい最終報告
自分のメールアドレスが漏えいしていないか確認する方法
「以前ショップサーブを利用する店舗で購入したことがある」「同じメールアドレスを複数の通販サイトで使っている」という方は、メールアドレスの漏えい状況を確認しておくのも一つの方法です。
ただし、一般的なメールアドレス流出確認サービスでは、今回のEストアーの漏えい対象者かどうかを必ず判定できるわけではありません。
メールアドレスの流出を調べる方法については、次の記事で紹介しています。
また、個人情報漏えいが疑われる場合の対処法については、こちらも参考にしてください。
BASEのサイバー攻撃・情報漏えいに関するよくある質問
Q. BASEは2026年10月にサイバー攻撃を受けたのですか?
2026年10月21日の緊急メンテナンスは、重大なソフトウェアの脆弱性への予防的な対応です。
公式発表では、この脆弱性に起因する不正アクセスや情報漏えいは確認されていないとされています。
Q. BASEの緊急メンテナンスはなぜ実施されたのですか?
利用しているソフトウェアに重大な脆弱性が確認されたためです。
BASE公式ヘルプでは、システムの安定性向上を目的としたデータベースの緊急メンテナンスと説明されています。
Q. BASEの緊急メンテナンスはいつまででしたか?
2026年10月21日15時50分から22日7時までの予定で案内されました。
ただし、7時は終了予定時刻であり、実際の終了時刻やサービスの最新状況は、BASE公式ヘルプなどで確認してください。
Q. BASEの購入者情報が約2,335万人分漏えいしたのですか?
いいえ。約2,335万6,000人という数字は、子会社Eストアーの「ショップサーブ」で発生した不正アクセスによる漏えい対象者数です。
BASE本体は今回の攻撃対象に含まれておらず、同事案による情報漏えいは発生していないと公式に説明されています。
Q. Eストアーではクレジットカード情報も漏えいしたのですか?
はい。約209万6,900人について、カード名義、カード番号の一部、有効期限が漏えい対象に含まれています。
ただし、完全なカード番号やセキュリティコードは含まれていません。
Q. Eストアーの不正アクセスはPHPの脆弱性が原因ですか?
2026年10月16日の最終報告では、アプリケーションの脆弱性を悪用した攻撃と説明されています。
2026年10月に話題となったPHPの重大な脆弱性と同じ原因であるとは確認されていません。
Q. ショップサーブを利用する店舗で買い物をしたことがあります。どうすればよいですか?
Eストアーの公式発表や個別通知を確認してください。
対象店舗には過去にショップサーブを利用していた店舗も含まれています。
不審なメールやSMSには注意し、必要に応じてEストアーの問い合わせ窓口へ確認しましょう。
まとめ|BASE本体の緊急メンテナンスと子会社の情報漏えいは別の事案
BASEのサイバー攻撃・個人情報漏えいについて、公式発表から確認できた主なポイントをまとめます。
- 2026年10月21日、BASEは重大なソフトウェアの脆弱性への対応として緊急メンテナンスを実施した
- BASEのショップページ、管理画面、PAY IDアプリ、BASE APIなどが一時的に利用できなくなると案内された
- 今回の脆弱性に起因するBASEの不正アクセスや情報漏えいは、公式発表時点で確認されていない
- メンテナンスの終了予定は2026年10月22日7時と案内されていた
- 子会社Eストアーでは2026年5月21日から8月1日にかけて実際の不正アクセスが発生した
- 2026年10月16日の最終報告で、約2,335万6,000人が個人情報漏えいの対象とされた
- 約209万6,900人についてはクレジットカード情報の一部も対象に含まれていた
- 完全なカード番号とセキュリティコードは漏えい対象に含まれていない
- BASE本体はEストアーの不正アクセスの攻撃対象ではなく、同事案による情報漏えいも発生していないと公表されている
今回のようなニュースでは、「脆弱性が見つかったこと」「予防的なメンテナンスを実施したこと」「実際に不正アクセスや情報漏えいが発生したこと」を区別することが重要です。
BASEやショップサーブを利用している方は、公式発表を確認しながら、パスワードの使い回し防止、不審な連絡への警戒、注文履歴の確認など、日常的なセキュリティ対策を続けましょう。