
「2026年にサイバー攻撃された企業はどこ?」「個人情報が漏えいした企業を一覧で確認したい」「自分が利用しているサービスは大丈夫?」と気になっている方も多いのではないでしょうか。
2026年には、通販、飲食、交通、ITサービスなど、さまざまな業種でサイバー攻撃や不正アクセスが公表されています。
なかには数百万件以上の個人情報が漏えいした、または漏えいした可能性があると発表された事案もあります。
この記事では、2026年にサイバー攻撃・不正アクセスが公表された主な企業やサービスを一覧にまとめました。
各社の公式発表を優先して、被害内容、個人情報漏えいの状況、サービス停止や復旧に関する情報を整理しています。
※最終確認日:2026年10月22日。この記事は主な事案を紹介するもので、2026年の全被害企業を網羅した一覧ではありません。被害状況や復旧状況は、今後の調査によって変わる可能性があります。
サイバー攻撃された企業一覧【2026年最新】
まずは、2026年に不正アクセスやサイバー攻撃を公表した主な企業・サービスを確認しましょう。
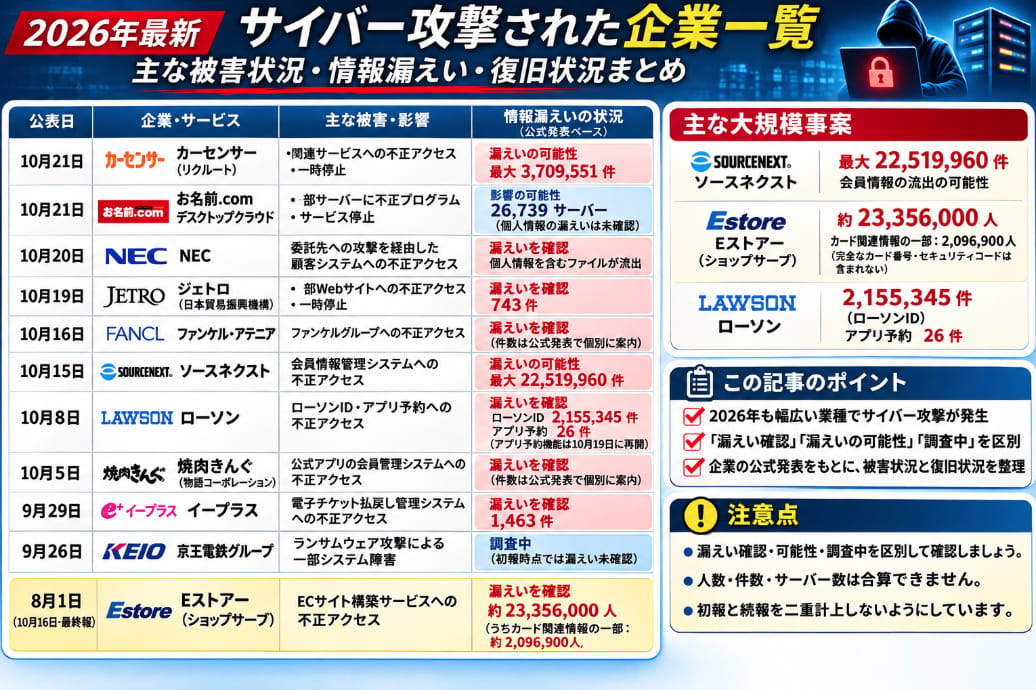
一覧は原則として公表日の新しい順です。同じ企業の初報と続報は重複して掲載せず、重要な続報がある場合は同じ行にまとめています。
| 公表日 | 企業・サービス | 主な被害・影響 | 情報漏えいの状況 |
|---|---|---|---|
| 10月21日 | カーセンサー/リクルート | 関連サービスへの不正アクセス・一時停止 | 最大3,709,551件の漏えいの可能性 |
| 10月21日 | お名前.com デスクトップクラウド | 一部サーバーに不正プログラム。サービス停止 | 26,739サーバーに影響の可能性。利用者の個人情報漏えいは未確認 |
| 10月20日 | NEC | 委託先への攻撃を経由した顧客システムへの不正アクセス | 個人情報を含むファイルの漏えいを確認 |
| 10月19日 | ジェトロ(日本貿易振興機構) | 一部Webサイトへの不正アクセス・一時停止 | 743件の個人情報漏えいを確認 |
| 10月16日 | ファンケル・アテニア | ファンケルグループへの不正アクセス | 顧客情報の漏えいを確認 |
| 10月15日 | ソースネクスト | 会員情報管理システムへの不正アクセス | 最大22,519,960件が流出した可能性 |
| 10月8日 | ローソン | ローソンID・アプリ予約への不正アクセス | ローソンID 2,155,345件、アプリ予約26件の漏えいを確認 |
| 10月5日 | 焼肉きんぐ | 公式アプリの会員管理システムへの不正アクセス | 個人情報漏えいを確認 |
| 9月29日 | イープラス | 電子チケット払戻し管理システムへの不正アクセス | 1,463件の漏えいを確認 |
| 9月26日 | 京王電鉄グループ | ランサムウェア攻撃による一部システム障害 | 初報時点では漏えい未確認・調査中 |
| 8月1日(10月16日最終報) | Eストアー(ショップサーブ) | ECサイト構築・運営支援サービスへの不正アクセス | 約23,356,000人の情報漏えいを確認 |
※Eストアー(ショップサーブ)は2026年8月1日に初報を公表し、10月16日に最終報を公表した事案です。初報と最終報を別件として数えないよう、以下で独立して紹介しています。
※件数には、人数、情報の件数、サーバー数など異なる単位が含まれています。これらを合計して「被害者数」とすることはできません。
2026年10月に公表された主なサイバー攻撃・不正アクセス
カーセンサー|最大約371万件の個人情報漏えいの可能性
リクルートは2026年10月21日、中古車情報サイト「カーセンサーnet」および中古車販売店向け業務支援サービス「C-MATCH」に対する不正アクセスを公表しました。
10月17日に不審なアクセスを検知し、関連サービスを一時停止しました。
調査によって判明した個人情報の漏えい可能性は、最大3,709,551件です。
対象には、カーセンサーで販売店へ問い合わせをした利用者や口コミ投稿者、C-MATCHに登録している販売店の関係者などが含まれます。
ただし、約371万件すべての情報が実際に流出したと確定したわけではありません。
発表によると、対象情報に決済情報やログインパスワードは含まれていないとされています。
お名前.com|デスクトップクラウドの一部サーバーに不正プログラム
お名前.comは2026年10月21日、デスクトップクラウドに対する第三者からの不正アクセスについて発表しました。
一部の利用者のサーバー環境で、不正なプログラムが設置されていたことを確認しています。
影響を受けた可能性があるサーバー数は26,739件です。
被害拡大を防ぐため、10月21日4時以降、対象サービスのサーバーを順次停止すると案内しました。
ただし、公式発表時点では、預かっている利用者の個人情報が漏えいした事実や、閲覧された情報が悪用された事実は確認されていません。
また、26,739件は影響の可能性があるサーバー数であり、個人情報の漏えい件数ではありません。
公式発表:お名前.com|デスクトップクラウドへの不正アクセスに関するお知らせ
NEC|委託先への攻撃を経由して顧客システムに被害
NECは2026年10月20日、システム開発・保守業務の委託先がサイバー攻撃を受けたことに関連し、顧客システムへの不正アクセスや情報漏えいが発生したと公表しました。
委託先から窃取された正規アカウントの認証情報が悪用され、顧客システム内のファイルが暗号化されるなどの被害が確認されています。
さらに、クラウドストレージに保存されていたファイルの漏えいも確認されました。
漏えいしたファイルには、顧客が保有する個人情報やシステム関連情報などが含まれていたと説明しています。
今回の事案は、委託先への攻撃が取引先にも影響を及ぼした例といえます。
公式発表:NEC|委託先への不正アクセスに起因するシステム障害・情報漏えい
ジェトロ|743件の個人情報漏えいを確認
日本貿易振興機構(ジェトロ)は2026年10月19日、一部のWebサイトに対する不正アクセスを公表しました。
10月14日から不正アクセスが行われていたことを確認し、10月17日から一部Webサイトを一時停止しています。
公式発表によると、企業名や企業担当者のメールアドレスなど、743件の個人情報漏えいが確認されました。
ジェトロは対象企業への通知を行うとともに、原因究明や安全性の確認を進めています。
公式発表:ジェトロ|当機構ウェブサイトへの不正アクセスについて
ファンケル・アテニア|顧客の個人情報漏えいを公表
ファンケルは2026年10月16日、ファンケルグループへの第三者による不正アクセスにより、顧客の個人情報が漏えいしたと公表しました。
公式案内では、今回漏えいした情報にクレジットカード情報は含まれていないと説明しています。
対象となる利用者には個別に連絡し、不審なメールやSMS、電話への注意を呼びかけています。
なお、漏えい件数については、この記事では一次情報で確認できた範囲を超えて断定しません。
公式案内:ファンケル|不正アクセス・個人情報漏えいに関するお詫びとお知らせ
ソースネクスト|最大約2252万件の会員情報が流出した可能性
ソースネクストは2026年10月15日、会員情報を管理するシステムへの不正アクセスにより、顧客の個人情報が外部に流出したことを公表しました。
流出した可能性がある情報の対象件数は22,519,960件です。
対象項目には、メールアドレス、パスワード、氏名、住所、電話番号、生年月日などが含まれます。
ただし、すべての利用者についてすべての項目が流出したという意味ではありません。
また、今回の対象システムにはクレジットカード情報を保存しておらず、カード情報は漏えい対象に含まれないと説明しています。
不正アクセスについては10月13日13時36分までに封じ込めを完了したと公表しています。
利用者に対してはパスワードの再設定を求め、他のサービスで同じパスワードを使用している場合も変更するよう呼びかけています。
公式発表:ソースネクスト|不正アクセスによるお客様情報流出のお詫びとお知らせ
ローソン|ローソンIDとアプリ予約の個人情報が漏えい
ローソンは2026年10月8日、「ローソンID」と「ローソンアプリ予約」に対する不正アクセスによって個人情報が漏えいしたと発表しました。
漏えいが確認された対象は、ローソンIDが2,155,345件、ローソンアプリ予約が26件です。
ローソンIDではメールアドレスや氏名など、アプリ予約では氏名、電話番号、クレジットカード番号の一部が対象とされています。
ローソンは不審なアクセス元のブロックなどを実施し、一時停止していたアプリ予約機能を10月19日に再開しました。
ただし、サービス機能が再開したことと、過去に漏えいした情報のリスクがなくなったことは別です。
対象となる利用者は、公式案内に従って不審な連絡などに注意してください。
公式発表:ローソン|第三者による不正アクセスに伴う個人情報漏えいのお知らせ
焼肉きんぐ|公式アプリの個人情報漏えいを公表
焼肉きんぐを運営する物語コーポレーションは2026年10月5日、公式アプリの会員管理システムへの不正アクセスによる個人情報漏えいを公表しました。
10月20日の続報によると、不正アクセスは10月2日朝から断続的に行われていたとされています。
同社は警察などの関係機関と連携して調査を進めるとともに、監視体制の強化などを実施しています。
また、将来的な被害リスクを減らすため、グループの公式アプリで保有する個人情報を削減する方針も示しました。
公式発表:物語コーポレーション|焼肉きんぐ公式アプリのセキュリティ強化策
2026年8~9月に公表された主なサイバー攻撃事案
イープラス|払戻し情報1,463件の漏えいを確認
チケット販売サービスのイープラスは2026年9月29日、電子チケット「スマチケ」の払戻し情報を管理するシステムへの不正アクセスを公表しました。
漏えいが確認された情報は合計1,463件です。
内訳は、銀行振込による払戻し情報751件、クレジットカード返金に関する情報644件、郵便振替払出証書に関する情報68件です。
銀行振込による払戻し情報には、メールアドレス、氏名のカナ表記、金融機関名、口座番号などが含まれます。
イープラスは不正アクセスを遮断し、対象となる利用者へ個別に案内すると説明しています。
公式発表:イープラス|不正アクセスと個人情報漏えいに関するお詫びとお知らせ
京王電鉄グループ|ランサムウェア攻撃で一部システムに障害
京王電鉄は2026年9月26日、ランサムウェア攻撃によるシステム障害が発生したと公表しました。
一部グループ会社の営業システムに支障が生じましたが、初報では鉄道の運行に支障はないと説明しています。
また、9月26日の公式発表時点では情報漏えいの事実は確認されておらず、影響範囲の調査を進めるとしていました。
ランサムウェア攻撃が確認されたことと、個人情報の漏えいが確認されたことは同じではありません。
公式発表:京王電鉄|ランサムウェア攻撃によるシステム障害に関するお知らせ
Eストアー(ショップサーブ)|約2335万6000人が漏えい対象
Eストアーは2026年8月1日、ECサイト構築・運営支援サービス「ショップサーブ」に対する不正アクセスと情報漏えいについて公表しました。
その後、8月2日に第2報、10月16日に調査結果をまとめた最終報を公表しています。
最終報によると、漏えい対象者数は約23,356,000人です。
このうち、クレジットカード情報の一部が含まれる対象者は約2,096,900人とされています。
ただし、漏えい対象となったカード情報はカード名義、カード番号の一部、有効期限などであり、完全なカード番号やセキュリティコードは含まれないと説明しています。
同社は攻撃経路の遮断や脆弱性の修正を実施し、外部専門機関による調査を完了したと公表しました。
なお、この事案の最初の公表日は8月1日です。10月16日は最終報の公表日であり、別の新しい攻撃事案として重複計上するものではありません。
公式発表:Eストアー|不正アクセスによる個人情報漏えいに関するお知らせ(最終報)
サイバー攻撃された企業一覧を見るときの注意点
「サイバー攻撃」と「情報漏えい」は別の事実
企業が不正アクセスを受けたとしても、必ず個人情報が流出したとは限りません。
不正アクセスが確認されたものの、情報漏えいは調査中という場合もあります。
そのため、本記事では「漏えい確認」「漏えいの可能性」「未確認・調査中」を区別しています。
被害人数・情報件数・サーバー数は混同しない
企業が公表する数字には、被害人数、情報の件数、アカウント数、影響を受けた可能性があるサーバー数などがあります。
例えば、お名前.comの26,739件はサーバー数であり、個人情報の漏えい件数ではありません。
また、カーセンサーの最大3,709,551件は漏えいの可能性がある情報の件数です。
数字の意味が異なるため、一覧の件数を単純に合計して被害人数を算出することはできません。
初報と続報を別件として数えない
企業によっては、発覚直後に初報を公表し、その後、調査結果や再発防止策について続報を出す場合があります。
同じ事案の初報と続報を別々に数えると、実際より多くの攻撃事案があったように見えてしまいます。
本記事では、Eストアーのように複数回の発表があった事案についても、原則として1件として扱っています。
予防的な緊急メンテナンスだけの企業は含めない
セキュリティ上の脆弱性が見つかった場合、企業が予防的にシステムを停止したり、緊急メンテナンスを実施したりすることがあります。
しかし、それだけで実際にサイバー攻撃を受けたとはいえません。
本記事では、不正アクセスやサイバー攻撃が公表された事案を中心に掲載しています。
サイバー攻撃を受けた企業のサービスを利用している場合の対処法
自分が利用している企業やサービスが一覧に含まれていた場合、まずは企業の公式発表で自分が対象者かどうか確認してください。
- 企業の公式サイトで被害内容と対象者を確認する
- 企業から個別のお知らせが届いていないか確認する
- 必要に応じてパスワードを変更する
- 同じパスワードを使っている他のサービスも見直す
- 不審なメールやSMSのリンクを開かない
- 口座やカード情報が対象の場合は利用明細を確認する
- 利用できるサービスでは二要素認証を設定する
特に、メールアドレスとパスワードの組み合わせが漏えいした可能性がある場合は、他のサービスへの不正ログインにも注意が必要です。
また、企業を装った偽の「お詫びメール」や「セキュリティ確認メール」が届く可能性もあります。
メール本文のリンクからログインせず、公式サイトや公式アプリを直接開いて確認しましょう。
サイバー攻撃された企業一覧に関するよくある質問
Q. 2026年にサイバー攻撃された企業は何社ありますか?
2026年には多くのサイバー攻撃・不正アクセス事案が公表されていますが、企業数は集計基準によって異なります。
同じ企業の複数事案や、委託先を経由した被害、初報と続報などがあるためです。
本記事は主な事案を掲載した一覧であり、国内のすべての被害企業を網羅したものではありません。
Q. 情報漏えいが確認されていない企業も掲載していますか?
はい。不正アクセスやランサムウェア攻撃が確認されていても、情報漏えいの有無は調査中という場合があります。
本記事では、攻撃の確認状況と情報漏えいの確認状況を区別しています。
Q. 一覧に載っている企業のサービスは現在も危険ですか?
過去に攻撃を受けたという事実だけで、現在も危険な状態が続いているとは判断できません。
各社が実施した安全対策や復旧状況、利用者への案内を確認してください。
Q. 企業から個人情報漏えいの連絡が来ない場合は安全ですか?
個別連絡が届いていないことだけで、必ずしも対象外とは判断できません。
調査の進行状況や通知方法は企業によって異なるため、公式サイトの最新情報を確認することが重要です。
Q. サイバー攻撃された企業一覧は更新されますか?
本記事は2026年に公表された主な事案を対象としています。
新たな公式発表や重要な続報が確認された場合には、掲載内容を見直していく予定です。
まとめ|2026年は身近な企業でもサイバー攻撃が相次ぐ
2026年には、通販、飲食、交通、ITサービスなど、幅広い業種でサイバー攻撃や不正アクセスが公表されています。
ソースネクストやEストアーでは多数の利用者情報が漏えい対象となり、ローソンやイープラスなどでも個人情報の漏えいが確認されました。
一方、お名前.comのようにサーバーへの不正アクセスが確認されても、利用者の個人情報漏えいについては未確認とされる事案もあります。
大切なのは、「攻撃を受けた」「漏えいの可能性がある」「漏えいが確認された」を混同しないことです。
自分が利用している企業が一覧に含まれていた場合は、各社の公式発表を確認し、必要に応じてパスワード変更やフィッシングメールへの対策を行いましょう。
この記事では今後も、公式発表を確認できた主なサイバー攻撃・不正アクセス事案を追加していく予定です。