
「セブンイレブンはサイバー攻撃を受けたことがある?」「個人情報が漏えいしたの?」「今のセブンイレブンアプリは大丈夫?」と気になっている方もいるのではないでしょうか。
実際に、セブンイレブンでは2019年にスマートフォン決済サービス「7pay(セブンペイ)」の一部アカウントが第三者による不正アクセスを受け、利用者の身に覚えのないチャージや買い物が行われる事件が発生しました。
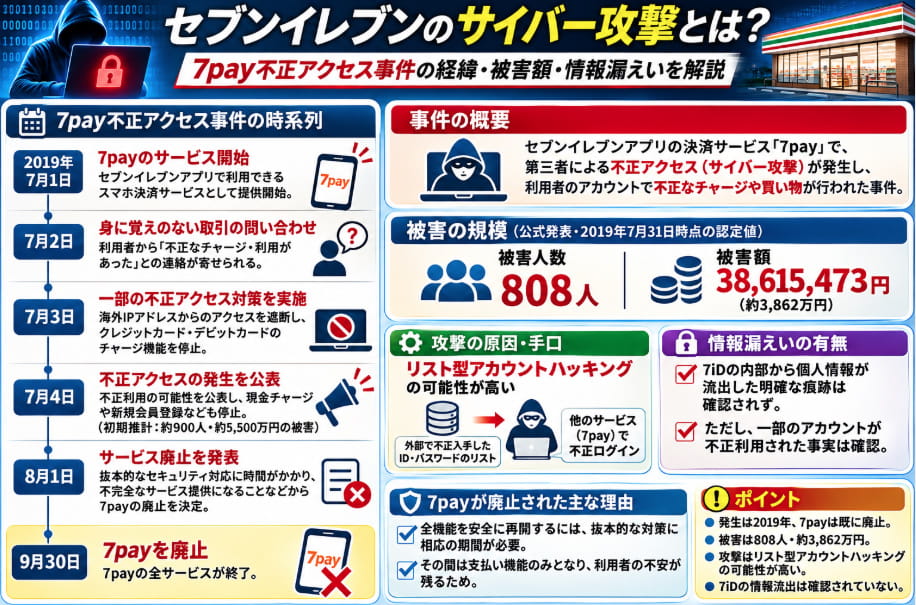
セブン&アイ・ホールディングスの公式発表によると、2019年7月31日時点で認定された被害は808人、38,615,473円に上りました。
一方で、7iDの内部から個人情報が流出したという明確な痕跡は確認されておらず、「不正アクセス被害」と「企業が保有する個人情報の漏えい」は区別する必要があります。
この記事では、セブンイレブンのサイバー攻撃・7pay不正アクセス事件の経緯、被害額、原因、情報漏えいの有無、サービス廃止の理由について、公式発表をもとに調査します。
さらに、2026年に公表されたセブンイレブンを装う偽装サイトへの注意喚起や、現在利用する際に気を付けたいことも紹介します。
※最終確認日:2026年10月22日。本記事で取り上げる7pay事件は2019年に発生したものです。2026年に同じ事件が発生したという意味ではありません。
セブンイレブンはサイバー攻撃を受けた?結論から解説
結論からいうと、セブンイレブンアプリに搭載されていた7payでは、2019年に第三者による不正アクセスが確認されています。
セブン&アイ・ホールディングス、セブン‐イレブン・ジャパン、セブン・ペイの3社は、2019年7月4日に不正アクセスの発生とチャージ機能の停止を公表しました。
攻撃者は利用者になりすまして7payのアカウントにアクセスし、登録されていたクレジットカードやデビットカードを利用して不正にチャージし、商品を購入するなどしていました。
| 項目 | 内容 |
|---|---|
| 発生した事件 | 7payへの第三者による不正アクセス |
| サービス開始 | 2019年7月1日 |
| 不正利用の問い合わせ | 2019年7月2日 |
| 不正アクセスの公表 | 2019年7月4日 |
| 認定被害者数 | 808人 |
| 認定被害額 | 38,615,473円 |
| 想定された攻撃手法 | リスト型アカウントハッキング |
| 内部からの情報流出 | 明確な痕跡は確認されず |
| サービスの結末 | 2019年9月30日に廃止 |
※被害人数・金額は2019年8月1日の公式発表に掲載された、7月31日17時時点の認定値です。
公式発表:セブン&アイ・ホールディングス|7payサービス廃止のお知らせとこれまでの経緯
セブンイレブンの7pay不正アクセス事件はいつ起きた?
7payは、セブンイレブンアプリから利用できるバーコード決済サービスとして2019年7月1日に開始されました。
しかし、サービス開始の翌日には、利用者から身に覚えのない取引について問い合わせが寄せられました。
2019年7月1日|7payのサービス開始
7payは、セブンイレブンアプリ上で利用できる決済サービスとして提供が始まりました。
利用者は残高をチャージし、店頭でバーコードを提示して支払う仕組みでした。
2019年7月2日|身に覚えのない取引が発覚
サービス開始翌日の7月2日、利用者から「身に覚えのない取引があった」という問い合わせがありました。
その後の調査で、一部アカウントに第三者が不正アクセスしていたことが判明します。
2019年7月3~4日|チャージ機能などを停止
7月3日には海外IPアドレスからのアクセスを遮断し、クレジットカードやデビットカードによるチャージを停止しました。
7月4日には店頭レジやセブン銀行ATMからの現金チャージ、新規会員登録なども停止しています。
同日公表された初期推計では、約900人、約5,500万円の被害が発生した可能性があると説明されました。
ただし、この数字は調査初期の推計であり、その後に公表された認定被害人数・金額とは異なります。
2019年8月1日|サービス廃止を発表
セブン&アイ・ホールディングスは8月1日、7payのサービスを廃止すると発表しました。
全機能を安全に再開するための抜本的な対応には相応の期間が必要であり、その間は不完全なサービス提供になることなどを理由に挙げています。
2019年9月30日|7payを廃止
7payは2019年9月30日をもって廃止されました。
したがって、2026年現在、当時の7payを新たに利用したり、同じサービスでチャージしたりすることはできません。
なお、7payの廃止と、セブンイレブンアプリそのものの廃止は別です。
7payサイバー攻撃の被害額は5500万円?約3862万円?
7pay事件について調べると、「約5,500万円」と「約3,862万円」という異なる被害額が出てくることがあります。
これは、数字が公表された時期と集計方法が異なるためです。
| 公表時期 | 被害人数 | 被害額 | 数字の位置付け |
|---|---|---|---|
| 2019年7月4日 | 約900人 | 約5,500万円 | 初期段階の被害推計 |
| 2019年7月31日時点 | 808人 | 38,615,473円 | 会社が認定した被害 |
約5,500万円は事件発覚直後に示された推計値です。
その後、利用者からの申告、カード会社との情報連携、不正利用のパターン調査などによって被害の認定が進められました。
2019年8月1日の公式発表では、7月31日17時時点の認定被害を808人、38,615,473円としています。
したがって、事件の被害額を紹介する場合は、初期推計と認定被害額を区別することが重要です。
また、会社側は不正チャージと不正利用のいずれについても、認定された被害金額の全額を補償する方針を示していました。
7payへのサイバー攻撃の原因は?パスワードが悪用された可能性
セブン&アイ・ホールディングスは、外部の情報セキュリティ会社と連携して攻撃原因を調査しました。
2019年8月1日の公式発表では、リスト型アカウントハッキングであった可能性が高いと説明しています。
リスト型アカウントハッキングとは?
リスト型アカウントハッキングとは、攻撃者が何らかの方法で不正に入手したIDとパスワードの組み合わせを使い、別のサービスへのログインを試みる攻撃手法です。
例えば、あるサービスで使っていたメールアドレスとパスワードを、別のサービスでも使い回している場合、不正ログインにつながるおそれがあります。
7pay事件でも、外部で不正に入手されたID・パスワードのリストが悪用された可能性が高いと判断されました。
ただし、攻撃者が具体的にどこから認証情報を入手したのかについては、公式発表だけでは特定できません。
パスワード再設定機能が原因だったの?
事件当時、パスワード再設定機能などの安全性についても問題が指摘されました。
しかし、2019年8月1日の公式調査結果では、外部ID連携、パスワードリマインダー、有人チャットによるパスワードリセットなどが、不正アクセスの直接の原因となった事例は見つからなかったと説明しています。
そのため、これらの機能が今回の攻撃の直接原因だったと断定することはできません。
セブンイレブンの個人情報は漏えいした?
7pay事件で特に気になるのが、氏名、住所、メールアドレス、パスワードなどの個人情報が流出したのかという点です。
結論として、7payのアカウントへの不正アクセスと不正利用は確認されましたが、7iDの内部から情報が流出したという明確な痕跡は、公式調査では確認されていません。
セブン&アイ・ホールディングスは、内部からの情報流出について実地調査を含めて確認したものの、明確な流出の痕跡は確認できなかったと説明しています。
ただし、「明確な痕跡が確認されなかった」という発表は、あらゆる情報流出の可能性が完全に否定されたことを意味するものではありません。
また、不正ログインによって第三者が利用者のアカウントを操作したことと、企業の会員データベースが大量に流出したことも別の問題です。
本記事では、この2つを混同しないようにしています。
なぜ7payは復旧せずサービス廃止になった?
7payは、攻撃を受けた後にチャージ機能などを停止し、最終的にはサービス自体を廃止しました。
セブン&アイ・ホールディングスは、全機能を再開するための抜本的なセキュリティ対応に相応の期間が必要になると説明しています。
その間に提供できるのは支払い機能だけという不完全な状態になり、利用者の不安も残っていたため、当時の仕組みのままサービスを継続することは困難と判断しました。
その結果、2019年9月30日をもって7payは廃止されました。
なお、これは7payという決済サービスの廃止であり、セブンイレブンの店舗営業が停止したわけではありません。
2026年にもセブンイレブン関連のサイバー被害はある?
2026年5月22日、セブン‐イレブン・ジャパンは、公式ホームページを装った偽装サイトについて注意を呼びかけました。
公式発表によると、セブンイレブンをイメージさせる商標や画像などを使い、架空の商品やキャンペーンを掲載してアクセスを促す偽装サイトについて、複数の問い合わせが寄せられていたとのことです。
ただし、この偽装サイトの事案は、セブンイレブンの公式システムがサイバー攻撃を受けたと確認された事件ではありません。
企業を装う第三者の偽装サイトに関する注意喚起であり、2019年の7pay不正アクセス事件とも別の事案です。
公式発表:セブンイレブン|公式ホームページを装った偽装サイトにご注意ください
セブンイレブンの偽サイトや不正アクセスから身を守る方法
7payの事件は過去のものですが、ID・パスワードの悪用や企業を装った偽サイトへの対策は、現在も重要です。
日常的にセブンイレブンアプリや各種オンラインサービスを利用している場合は、次の点を確認しましょう。
- 複数のサービスで同じパスワードを使い回さない
- 不審なメールやSMSのリンクからログインしない
- 公式サイトや公式アプリからサービスにアクセスする
- 身に覚えのないログイン通知や利用履歴がないか確認する
- 利用可能な場合は多要素認証を設定する
- 不審な決済やチャージがあれば、利用先やカード会社に速やかに相談する
特に、企業を装った偽サイトでは、ログイン情報やクレジットカード情報を入力させようとする場合があります。
不審なページで個人情報を入力してしまった場合は、関連するパスワードの変更やカード会社への連絡など、状況に応じた対応を検討してください。
セブンイレブンのサイバー攻撃に関するよくある質問
Q. セブンイレブンは本当にサイバー攻撃を受けたのですか?
はい。2019年にセブンイレブンアプリに搭載されていた決済サービス「7pay」の一部アカウントが、第三者による不正アクセスを受けました。
公式調査では、リスト型アカウントハッキングであった可能性が高いと説明されています。
Q. 7pay事件の被害額はいくらですか?
2019年7月31日17時時点の公式認定被害は、808人、38,615,473円です。
事件発覚直後には約900人・約5,500万円という暫定推計も発表されていましたが、同じ数字ではありません。
Q. 7payから個人情報は漏えいしたのですか?
7payアカウントへの不正アクセスは確認されましたが、7iDの内部からの情報流出については、公式調査で明確な痕跡が確認されていません。
不正ログインの発生と、会員情報の大量漏えいを同一視しないことが重要です。
Q. 7payは現在も利用できますか?
いいえ。7payは2019年9月30日に廃止されました。
Q. セブンイレブンアプリは現在も危険ですか?
2019年の7pay事件だけを理由に、現在のセブンイレブンアプリが危険な状態にあるとは判断できません。
7payは既に廃止されており、現在のサービスの安全性については、公式サイトの最新案内を確認してください。
Q. 2026年にもセブンイレブンへのサイバー攻撃があったのですか?
2026年5月にはセブンイレブンを装う偽装サイトへの注意喚起が公表されています。
ただし、これは公式システムへのサイバー攻撃が確認されたという発表ではありません。2019年の7pay事件とも区別する必要があります。
まとめ|セブンイレブンのサイバー攻撃は2019年の7pay不正アクセス事件
セブンイレブンでは、2019年に決済サービス「7pay」の一部アカウントが第三者による不正アクセスを受け、利用者の不正チャージや不正利用が発生しました。
公式発表による認定被害は、2019年7月31日時点で808人、38,615,473円です。
攻撃手法はリスト型アカウントハッキングであった可能性が高いとされる一方、7iDの内部から情報が流出した明確な痕跡は確認されていません。
7payは2019年9月30日に廃止されました。
また、2026年にはセブンイレブンを装う偽装サイトへの注意喚起も公表されていますが、こちらは7pay事件とは別の事案です。
サイバー攻撃、不正アクセス、個人情報漏えい、偽装サイトは、それぞれ異なる問題です。
利用しているサービスの公式発表を確認し、パスワードの使い回しや不審なサイトへのアクセスに注意しましょう。