
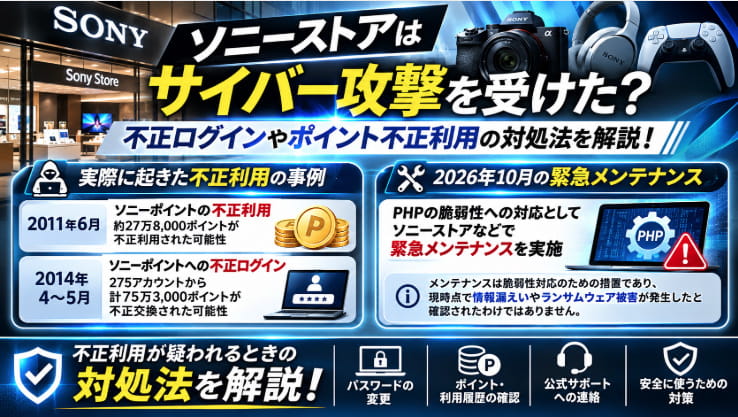
ソニーストアで買い物をしている方の中には、「ソニーストアはサイバー攻撃を受けたことがあるの?」「自分のアカウントやポイントは大丈夫?」と不安に感じている方もいるのではないでしょうか。
ソニーに関連するサービスでは、過去に第三者による不正ログインが発生し、ソニーポイントが不正に交換された可能性があると公表されています。
さらに、2026年10月には、ソニー製品情報・ソニーストアサイトでPHPの脆弱性への対応に伴う緊急メンテナンスが実施されました。
ただし、過去のポイント不正利用事件と、2026年の緊急メンテナンスは別の事案です。メンテナンスが行われたというだけで、今回サイバー攻撃による情報漏えいが発生したと断定することはできません。
この記事では、実際に報道・公表された事案を整理し、不正ログインやポイント不正利用の確認方法、被害が疑われる場合の対処法、安全に利用するための対策を解説します。
- ソニーストアはサイバー攻撃を受けた?過去の事案と2026年の状況
- 2011年に発生したソニーポイントの不正利用とは?
- 2014年には75万3,000ポイントの不正交換が発生した可能性
- 2026年10月のソニーストア緊急メンテナンスはサイバー攻撃が原因?
- ソニーストアの不正ログインはなぜ起こる?考えられる手口
- ソニーストアで情報漏えいは起きた?クレジットカードは大丈夫?
- ソニーストアで不正ログインやポイント不正利用を確認する方法
- ソニーストアで不正利用が疑われる場合の対処法5ステップ
- ソニーストアを安全に利用するための7つの対策
- ソニーストアのサイバー攻撃に関するよくある質問
- まとめ|ソニーストアの過去の不正利用と最新の脆弱性対応を区別しよう
- 参考資料・公式サイト
ソニーストアはサイバー攻撃を受けた?過去の事案と2026年の状況
結論からいうと、ソニーストアと関連するソニーポイントサービスでは、過去に不正ログインやポイント不正利用の可能性が確認されています。
一方、2026年10月のソニーストア緊急メンテナンスは、PHPの脆弱性に対応するための措置として報じられています。
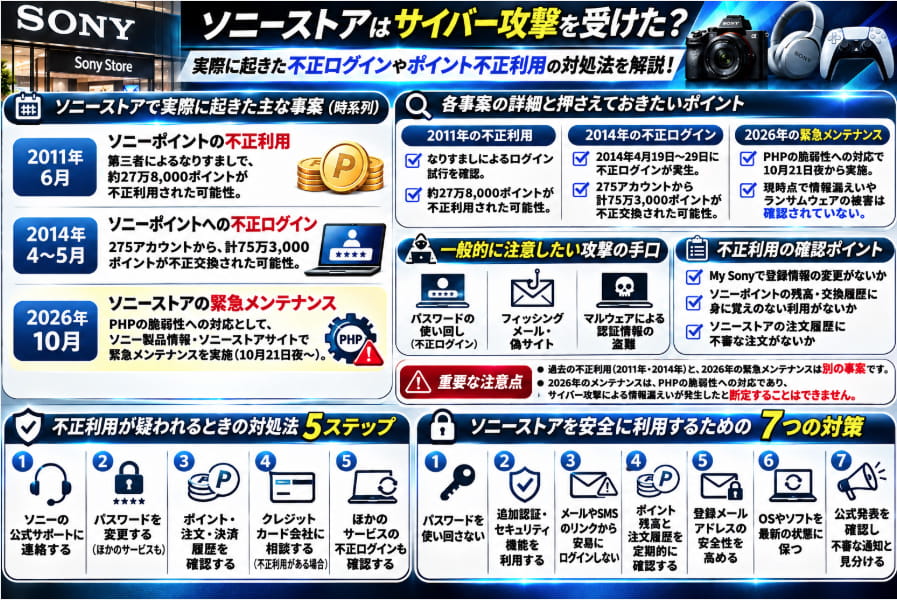
| 時期 | 主な事案 | 確認された内容 |
|---|---|---|
| 2011年6月 | ソニーポイントの不正利用 | なりすましによるログイン試行と、ポイントのクーポン交換の可能性 |
| 2014年4~5月 | ソニーポイントへの不正ログイン | 275アカウントから計75万3,000ポイントが不正交換された可能性 |
| 2026年10月 | ソニーストアの緊急メンテナンス | PHPの脆弱性対応に伴うサイト・一部サービスの利用制限 |
ここで注意したいのは、「ソニー」「ソニーストア」「ソニーポイント」「PlayStation Network」は関連する名称であっても、すべて同じシステムや同じ事件を指すわけではないことです。
今回の記事では、ソニーストアでの買い物に関係する会員サービスを中心に確認していきます。
2011年に発生したソニーポイントの不正利用とは?
2011年6月9日、ソニーマーケティングは、ソニーポイントサービスでなりすましによる不正利用の可能性が確認されたことを案内しました。
報道によると、第三者がメールアドレスとパスワードを悪用してログインを試み、ソニーポイントを買い物に利用できるクーポンに交換した可能性がありました。
約27万8,000ポイントが不正利用された可能性
当時の報道では、不正交換に利用された可能性のあるメールアドレスは95件、不正利用された可能性のあるポイントは27万8,000ポイント(約28万円相当)とされています。
ソニー側は、不正アクセス試行の遮断、不正交換された可能性のあるクーポンの利用停止、該当アカウントのロック、パスワード変更の依頼などを実施しました。
重要なのは、ソニーのシステムからメールアドレスやパスワードが漏えいしたと確認された事件ではないという点です。
第三者が何らかの方法で入手した認証情報を使い、正規の利用者になりすましてアクセスを試みた事案として説明されています。
参考:ITmedia NEWS「ソニーポイントでなりすまし不正利用の可能性」
2014年には75万3,000ポイントの不正交換が発生した可能性
2014年にも、ソニーポイント会員サイトで不正ログインが発生しました。
2014年5月の報道では、275ユーザーのアカウントから、合計75万3,000ポイント(75万3,000円相当)が不正に交換された可能性があるとされています。
不正ログインが試みられた期間
不正アクセスが試みられたのは、2014年4月19日から29日にかけてです。
第三者は利用者のメールアドレスとパスワードを使ってログインを試み、ポイントを次のようなデジタル商品に交換していました。
- プレイステーション ストアチケット
- mora music card ID
これらはデジタル商品と交換できるため、不正利用者にとって換金や転用を狙いやすい対象になり得ます。
275人全員の個人情報が漏えいしたの?
ここは誤解しやすい部分です。
275という数字は、ポイントが不正交換された可能性のあるユーザーアカウント数として報じられたものです。
275人分の個人情報がソニーのデータベースから流出したと確認された数字ではありません。
当時、ソニー側からメールアドレスやパスワードなどが漏えいした事実は確認されていないと報じられています。
また、75万3,000ポイントは不正交換された可能性のある総額であり、最終的な補償額や確定損失額を意味するものではありません。
参考:ITmedia NEWS「『ソニーポイント』に不正アクセス」
2026年10月のソニーストア緊急メンテナンスはサイバー攻撃が原因?
2026年10月22日、ソニー製品情報・ソニーストアサイトで緊急メンテナンスが実施されていることが報じられました。
報道によると、メンテナンスは10月21日夜間から始まり、PHPの脆弱性への対応が理由とされています。
メンテナンス期間中は、Webサイトや一部サービスが利用できない場合があると案内されました。
PHPの脆弱性とは?
PHPは、多くのWebサイトやWebサービスで利用されているプログラミング言語です。
2026年10月には、PHPで重大な脆弱性が修正されるセキュリティアップデートが公開されました。
脆弱性とは、プログラムの設計や処理に存在するセキュリティ上の弱点です。内容によっては、悪意のある第三者が不正な処理を実行するなどの危険につながる場合があります。
ただし、脆弱性が存在したことと、実際に攻撃を受けて被害が発生したことは別です。
今回のソニーストアについて、確認した報道では、PHPの脆弱性対応による緊急メンテナンスと説明されています。
これだけを根拠に、ソニーストアの顧客情報が流出した、クレジットカード情報が盗まれた、ランサムウェアに感染したなどと判断することはできません。
2026年10月のメンテナンスで利用者が確認したいこと
- ソニーストアの公式サイトに掲載されているメンテナンス情報
- 注文や決済が正常に完了しているか
- 注文確認メールと購入履歴の内容が一致しているか
- 不審なパスワード変更通知やログイン通知が届いていないか
- ソニーから新たなセキュリティ関連の案内が出ていないか
メンテナンス中にサイトへ接続できなかったとしても、それだけで自分のアカウントが乗っ取られたとは限りません。
参考:GAME Watch「ソニーストア、PHPの脆弱性対応に伴いサイトの緊急メンテナンスを実施」
参考:ITmedia NEWS「PHPの『緊急』レベルの脆弱性、開発元が修正バージョン公開」
ソニーストアの不正ログインはなぜ起こる?考えられる手口
不正ログインの原因は事件ごとに異なりますが、過去のソニーポイント事件からは、メールアドレスとパスワードを悪用したなりすましに注意する必要があることが分かります。
① パスワードの使い回しによる不正ログイン
複数のWebサービスで同じメールアドレスとパスワードを使っていると、別のサービスから認証情報が漏えいした場合に、ほかのサイトでも不正ログインを試みられる可能性があります。
このような攻撃は「パスワードリスト攻撃」と呼ばれます。
2011年・2014年の事案について、具体的な認証情報の入手経路まで確認できたわけではありませんが、パスワードの使い回しを避けることは有効な予防策です。
② フィッシングメールや偽サイト
ソニーやソニーストアを装ったメールやSMSで、偽のログインページへ誘導する手口にも注意が必要です。
例えば、次のような件名や文面は慎重に確認しましょう。
- 「ソニーストアのアカウントが停止されました」
- 「不正ログインを検知しました」
- 「ポイントの有効期限が本日までです」
- 「お支払い情報の更新が必要です」
- 「注文内容に問題があります」
これらはフィッシング詐欺で使われ得る文面の例であり、ソニーストアを装った実際のメールを引用したものではありません。
メールにソニーのロゴが使われていても、それだけで本物と判断することはできません。
③ マルウェアによる認証情報の盗難
不正なアプリや添付ファイルを通じて端末がマルウェアに感染すると、保存されているパスワードなどが盗まれる危険もあります。
ただし、今回取り上げたソニーポイント事件について、マルウェア感染が直接の原因だったと確認されたわけではありません。
実際に確認された事件の事実と、一般的に考えられる攻撃手口は分けて理解しておきましょう。
ソニーストアで情報漏えいは起きた?クレジットカードは大丈夫?
ソニーストアの安全性を調べている方が特に気になるのは、氏名や住所、クレジットカード情報などが漏えいしたかどうかではないでしょうか。
今回確認した2011年・2014年のソニーポイント不正利用事案では、ソニー側からメールアドレスやパスワードなどが漏えいした事実は確認されていないと説明・報道されています。
また、2026年10月の緊急メンテナンスについても、確認した報道はPHPの脆弱性への対応を伝えるものであり、顧客情報やカード情報の流出を示すものではありません。
| 気になる項目 | 確認できた内容 |
|---|---|
| 2011年のポイント不正利用 | なりすましによる不正利用の可能性が公表された |
| 2014年のポイント不正交換 | 275アカウント・75万3,000ポイントの不正交換の可能性が報じられた |
| ソニー側からのID・パスワード漏えい | 当時、確認されていないと説明された |
| 2026年10月の情報漏えい | 確認した緊急メンテナンスの報道からは断定できない |
| クレジットカード情報の流出 | 今回取り上げた事案の資料では確認できない |
なお、「漏えいが確認されていない」と「絶対に漏えいしていない」は同じ意味ではありません。
新たな公式発表が出た場合には、その内容を確認することが大切です。
ソニーストアで不正ログインやポイント不正利用を確認する方法
自分のアカウントに異常がないか心配な場合は、ソニーの公式サイトから会員情報やポイントの利用状況を確認しましょう。
① My Sonyにログインして登録情報を確認する
ソニーの公式サイトからMy Sonyにアクセスし、登録しているメールアドレスなどの会員情報を確認します。
自分で変更した覚えがない情報があれば、不正利用の可能性も考えて対応しましょう。
公式サイト:My Sony
② ソニーポイントの残高や交換履歴を確認する
ポイント残高が予想より減っていないか、身に覚えのない交換や利用がないかを確認します。
特に、ポイントをデジタル商品などに交換した履歴がある場合は、日時や内容を確かめてください。
現在利用できる履歴の表示項目や確認期間は、公式サイトの案内に従ってください。
③ ソニーストアの注文履歴を確認する
身に覚えのない注文がないか、注文内容や配送先、決済方法などを確認します。
注文確認メールが届いていても、メールだけを信用せず、公式サイト側の購入履歴と照合することが重要です。
④ パスワード変更や登録情報変更の通知を確認する
自分で操作していないのにパスワード変更や会員情報変更に関する通知が届いている場合は注意が必要です。
ただし、メール自体が偽物の可能性もあります。
通知に記載されたリンクをすぐに押さず、ブックマークや自分で入力した公式URLから確認しましょう。
ソニーストアで不正利用が疑われる場合の対処法5ステップ
身に覚えのないポイント交換や注文、不審なアカウント変更が見つかった場合は、被害を広げないために早めに行動しましょう。
ステップ1:ソニーの公式サポートに連絡する
まず、ソニーの公式窓口に状況を伝えます。
不正利用が疑われる日時、ポイント数、注文番号、通知メールの内容などを整理しておくと、問い合わせがスムーズになります。
公式窓口:ソニー 総合サポート・お問い合わせ
ステップ2:安全な端末からパスワードを変更する
不正ログインの可能性がある場合は、公式サイトからパスワードを変更します。
ほかのサービスで同じパスワードを使っている場合は、そちらも変更してください。
端末のマルウェア感染が疑われる場合は、安全性を確認できる別の端末から変更することも検討しましょう。
ステップ3:ポイントと注文・決済履歴を確認する
ポイントの交換履歴や購入履歴を確認し、不審な利用があれば記録を残します。
画面のスクリーンショット、注文確認メール、利用日時などを保存しておくと、後の確認に役立ちます。
ステップ4:クレジットカード会社にも相談する
身に覚えのないカード決済が見つかった場合は、ソニーへの連絡だけでなく、カード会社にも速やかに相談してください。
カード会社の案内に従い、利用停止や再発行、調査などの手続きを進めます。
不正利用の補償条件はカード会社や利用状況によって異なるため、早期の申告が大切です。
ステップ5:ほかのサービスへの不正ログインも確認する
同じメールアドレスとパスワードを別の通販サイトや金融サービスでも使っていた場合、被害が広がる可能性があります。
重要なサービスから順番にパスワードを変更し、利用履歴やセキュリティ通知を確認しましょう。
ソニーストアを安全に利用するための7つの対策
① パスワードを使い回さない
ソニーストア関連のアカウントには、ほかのサービスと異なるパスワードを設定しましょう。
長く、推測されにくいパスワードを使い、パスワード管理ツールの利用も検討してください。
② 利用できる追加認証・セキュリティ機能を設定する
ソニーのアカウントで提供されている認証方法やセキュリティ設定を確認し、利用できる保護機能を有効にしましょう。
利用できる機能はサービスやアカウントの種類によって異なるため、現在の公式案内を確認してください。
③ メールやSMSのリンクから安易にログインしない
「アカウント停止」「ポイント失効」「決済エラー」など、不安をあおるメールには注意が必要です。
ログインが必要な場合は、メール内のリンクではなく、公式サイトや正規アプリからアクセスする習慣をつけましょう。
④ ポイント残高と注文履歴を定期的に確認する
ポイントやクーポンも、第三者に不正利用される可能性のある資産です。
ソニーストアを頻繁に利用しない方も、ときどき残高や履歴を確認しておくと異常に気づきやすくなります。
⑤ 登録メールアドレスの安全性を高める
アカウントのパスワード再設定などに利用するメールアドレスが乗っ取られると、ほかのサービスにも影響が及ぶ可能性があります。
メールアカウントにも固有のパスワードを設定し、利用可能な多要素認証を有効にしましょう。
⑥ スマートフォンやパソコンを最新の状態に保つ
OS、ブラウザー、セキュリティソフトなどの更新を適用し、既知の脆弱性を悪用される危険を減らしましょう。
不審なソフトウェアやアプリをインストールしないことも大切です。
⑦ 公式発表と不審な通知を区別する
大規模なメンテナンスや障害が発生すると、それに便乗した偽メールや偽サイトが現れる可能性があります。
「緊急メンテナンスに伴い、今すぐパスワードを入力してください」といった通知が届いた場合も、まずは公式サイトのお知らせを確認してください。
ソニーストアのサイバー攻撃に関するよくある質問
Q1. ソニーストアは過去に不正アクセスを受けていますか?
ソニーストアでの買い物に関連するソニーポイントサービスでは、2011年と2014年に第三者による不正ログインやポイント不正利用の可能性が報告されています。
ただし、ソニーストアのシステム自体が侵入・破壊されたと確認された事件と、盗まれた可能性のある認証情報を使った不正ログインは区別する必要があります。
Q2. 2014年には何人が被害に遭ったのですか?
報道では、275ユーザーのアカウントから合計75万3,000ポイントが不正交換された可能性があるとされています。
この数字は、個人情報の流出人数を示すものではありません。
Q3. 2026年10月の緊急メンテナンスはランサムウェアが原因ですか?
確認した報道では、PHPの脆弱性への対応が理由とされています。
ランサムウェア感染が原因だったと判断できる情報は確認できません。
Q4. ソニーストアのクレジットカード情報は漏えいしましたか?
今回取り上げた2011年・2014年のポイント不正利用事件と2026年10月の緊急メンテナンスに関する確認資料からは、ソニーストアのクレジットカード情報が漏えいしたとは断定できません。
不審な請求がある場合は、実際のカード利用明細を確認し、カード会社に相談してください。
Q5. ソニーストアから不審なメールが届いたらどうすればよいですか?
メール内のリンクや添付ファイルを安易に開かず、公式サイトからアカウント情報を確認しましょう。
すでにパスワードを入力してしまった場合は、速やかに公式サイトからパスワードを変更し、必要に応じてサポートに相談してください。
Q6. ソニーポイントが勝手に減っていた場合、返してもらえますか?
不正利用の有無や対応は、個別の調査結果やサービスの規約によって異なります。
必ず返還されると断定することはできないため、利用履歴などを保存したうえで、公式サポートに確認しましょう。
Q7. ソニーストアは現在も安全に買い物できますか?
過去に不正利用事件があったことだけで、現在のソニーストアが危険だと判断することはできません。
ただし、どのオンラインショップにもアカウント乗っ取りやフィッシング詐欺の危険はあるため、固有のパスワードの使用や履歴の確認など、基本的な対策を続けることが大切です。
まとめ|ソニーストアの過去の不正利用と最新の脆弱性対応を区別しよう
ソニーストアと関連するサービスでは、過去にソニーポイントの不正利用が問題になりました。
2011年には約27万8,000ポイント、2014年には75万3,000ポイントが不正交換された可能性が報じられています。
一方、2026年10月の緊急メンテナンスは、PHPの脆弱性への対応として実施されたものです。これを直ちにサイバー攻撃による情報漏えいやランサムウェア被害と結び付けることはできません。
ソニーストアを利用する方は、次の点を確認しておきましょう。
- My Sonyの登録情報に不審な変更がないか
- ソニーポイントやクーポンに身に覚えのない利用がないか
- ソニーストアの注文・決済履歴に異常がないか
- ほかのサービスとパスワードを使い回していないか
- 不審なメールやSMSのリンクからログインしていないか
もし不正利用が疑われる場合は、ソニーの公式サポートに相談し、パスワードの変更や決済履歴の確認などを進めてください。
最新のセキュリティ情報については、公式サイトの案内も確認することをおすすめします。
参考資料・公式サイト
- ソニー|My Sonyのお知らせ(2011年・2014年の案内を掲載)
- ソニー|2011年の個人情報に関するお知らせ
- ITmedia NEWS|2011年のソニーポイント不正利用
- ITmedia NEWS|2014年のソニーポイント不正アクセス
- GAME Watch|2026年10月のソニーストア緊急メンテナンス
- ITmedia NEWS|2026年10月のPHP脆弱性修正
- ソニー|総合サポート・お問い合わせ
※本記事は2026年10月23日時点で確認できた公式情報・報道をもとに作成しています。メンテナンスの状況や各サービスの仕様は変更される場合があります。