
Uber Eats(ウーバーイーツ)は、料理や日用品などをスマートフォンから注文できるデリバリーサービスです。
便利な一方で、氏名・住所・電話番号・支払い情報などを登録するため、サイバー攻撃や個人情報漏えいが心配という方もいるでしょう。
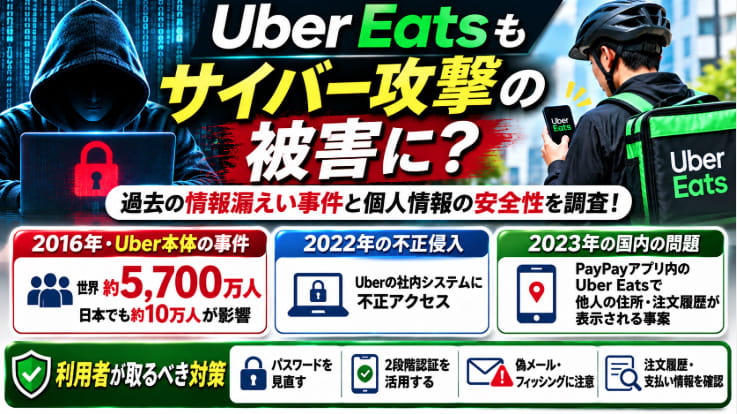
実際に、Uber Eatsを運営するUber Technologiesでは、過去に大規模な情報漏えい事件や社内システムへの不正侵入が発生しています。
また、日本国内では、PayPayアプリ内のUber Eatsで他人の住所や注文履歴が表示されたとの報告もありました。
ただし、Uber本体で起きた情報漏えい事件と、日本のUber Eats利用者に直接発生した被害は区別する必要があります。
この記事では、Uber Eatsに関連する過去のセキュリティ事件を整理し、利用者の個人情報は安全なのか、どのような対策を取ればよいのかを解説します。
※この記事は2026年10月25日時点で確認できる公式発表や報道をもとに作成しています。
- Uber Eatsもサイバー攻撃の被害に遭ったことがある?
- 2016年にUber本体で世界約5,700万人の情報漏えいが発生
- 2022年9月にはUberの社内システムに不正侵入
- 2022年11月にはPayPayアプリ内のUber Eatsで技術的問題が報告
- Uber Eatsを装ったフィッシングメールにも注意
- Uber Eatsの個人情報は安全?登録情報と注意点
- Uber Eats利用者が今すぐできる4つのセキュリティ対策
- 配達パートナーや加盟店もアカウント管理に注意
- Uber Eatsで個人情報が漏えいしたかもしれない場合の対処法
- Uber Eatsのサイバー攻撃・情報漏えいに関するよくある質問
- まとめ|Uber本体の過去の事件と現在のUber Eatsの安全性は分けて考えよう
- 参考資料・公式発表
Uber Eatsもサイバー攻撃の被害に遭ったことがある?
結論からいうと、Uber Eatsを運営するUber Technologiesでは、過去にサイバー攻撃による情報漏えいや社内システムへの不正侵入が発生しています。
一方で、これらの事件をすべて「日本のUber Eats注文者の個人情報が流出した事件」と説明するのは正確ではありません。
まずは主な事例を整理してみましょう。
| 発生時期 | 事件・問題の内容 | 確認された事実 |
|---|---|---|
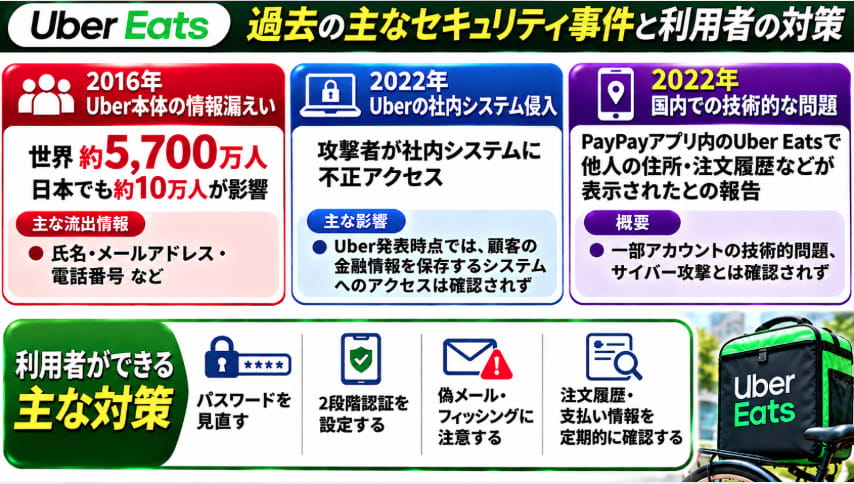
| 2016年 | Uber本体の大規模情報漏えい | 世界約5,700万人、日本約10万人の乗客・ドライバーなどに影響 |
| 2022年9月 | Uber社内システムへの不正侵入 | 攻撃者が一部の社内システムやツールにアクセス |
| 2022年11月 | PayPayアプリ内Uber Eatsの技術的問題 | 他人の氏名・住所・注文履歴などが表示されたとの報告 |
2016年と2022年9月の事例はUber本体に関するセキュリティ事件です。
一方、2022年11月の事例は日本国内のサービスで発生した技術的問題であり、外部からのサイバー攻撃が原因だったと確認されたものではありません。
2016年にUber本体で世界約5,700万人の情報漏えいが発生
世界約5,700万人、日本でも約10万人に影響
Uber Technologiesでは2016年、第三者がクラウド上のデータに不正アクセスし、大量の個人情報を取得する事件が発生しました。
Uberが2017年11月21日に公表した内容によると、影響を受けたのは世界約5,700万人のUber利用者・ドライバーです。
さらに、Uberが2017年12月25日に公開した日本向けの説明では、日本でも約10万人の乗客とドライバーが影響を受けたとされています。
ただし、日本の約10万人という数字は概算であり、実際の居住国とアカウントに登録された国が異なる場合もあると説明されています。
重要なのは、この約5,700万人や日本の約10万人という数字が、Uber Eatsの注文者だけを対象にしたものではないことです。
Uberの乗車サービスの利用者やドライバーなどを含む、Uber本体の事件として理解する必要があります。
どのような個人情報が流出した?
Uberの発表によると、取得された情報には次のようなものが含まれていました。
- 氏名
- メールアドレス
- 携帯電話番号
- 米国の一部ドライバーの運転免許証番号
米国では、約60万人のドライバーの運転免許証番号も対象になりました。
一方、Uberは当時の調査結果として、乗車位置情報の履歴、クレジットカード番号、銀行口座番号、生年月日などがダウンロードされた形跡は確認されていないと説明しています。
ただし、これは当時の調査結果に基づく説明であり、あらゆる情報について将来にわたり安全性を保証するものではありません。
事件の公表が約1年遅れたことも問題に
この事件では、2016年に不正アクセスが発生したにもかかわらず、一般に公表されたのは2017年11月でした。
つまり、事件発生から公表まで約1年が経過していたことになります。
米国司法省は2022年7月、2016年の情報漏えい事件の報告をめぐる問題について、Uberが当時の関係者による対応について責任を認め、訴追猶予に関する合意を結んだと発表しました。
この事件は、個人情報の流出だけでなく、企業による情報公開や利用者への説明の重要性を示す事例といえます。
参考:Uber公式|2016年に発生した情報漏洩に関するお詫びとご報告
2022年9月にはUberの社内システムに不正侵入
従業員・委託先の認証情報が悪用された事件
2022年9月には、Uberの社内システムに攻撃者が不正侵入する事件が発生しました。
Uberの説明によると、攻撃者は外部委託先の関係者の認証情報を悪用し、繰り返し認証要求を送るなどして社内ネットワークへのアクセスを獲得しました。
その後、社内で使用されていた一部のツールやシステムにアクセスしたとされています。
この事件は、パスワードだけでなく、認証通知への対応やアカウント管理もセキュリティ上の重要な要素であることを示しています。
Uber Eats利用者の支払い情報は流出した?
Uberは当時の発表で、顧客の重要な金融情報を保存するシステムに攻撃者がアクセスした証拠は確認されていないと説明しました。
また、UberやUber Eatsの一般利用者向けアプリは通常どおり利用できる状態だったとされています。
ただし、社内システムへの侵入自体は発生しており、すべてのデータが無関係だったと断定できるわけではありません。
Uberが2026年に提出した米国証券取引委員会向けの開示資料でも、2022年9月に攻撃者が一部の社内システム・ツール・データへアクセスした事件が記載されています。
参考:Uber Technologies|2026年SEC提出資料
2022年11月にはPayPayアプリ内のUber Eatsで技術的問題が報告
他人の住所や注文履歴が表示されたとの報告
日本国内では2022年11月、PayPayアプリ内で利用できるUber Eatsのミニアプリについて、他の利用者の情報が表示されたとの報告がSNS上で相次ぎました。
報道によると、他人の氏名・住所・注文履歴などが表示されたという利用者からの報告がありました。
2022年11月25日付の「ねとらぼ」の記事では、PayPayとUber Japanの両社に取材した結果が掲載されています。
Uber Japanは、PayPayアプリ内でUber Eatsを利用した一部のアカウントで技術的な問題が確認されたとして、サービスを一時休止し、調査を進めていると説明しました。
PayPay側も、他人の個人情報が閲覧できたという報告について、当時は事実関係を確認中と回答しています。
サイバー攻撃による情報漏えいだった?
この問題については、外部の攻撃者によるサイバー攻撃が原因だったと確認されたわけではありません。
また、当時の報道だけでは、実際に閲覧された情報の範囲や影響人数を確定することもできません。
そのため、「Uber Eatsがサイバー攻撃を受け、注文者の住所が大量流出した」と断定することは避けるべきです。
正確には、PayPayアプリ内のUber Eatsで技術的問題が確認され、他人の個人情報が表示されたとの報告があった事例です。
参考:ねとらぼ|PayPayアプリ内Uber Eatsで他人の住所・注文履歴が閲覧できる不具合の報告(2022年11月25日)
Uber Eatsを装ったフィッシングメールにも注意
Uber Eatsに関するセキュリティ上の問題は、運営会社のシステムへの攻撃だけではありません。
利用者を狙ったフィッシングメールや偽サイトにも注意が必要です。
Uber Eatsをかたる偽メールが確認されている
フィッシング対策協議会は2023年4月6日、Uber Eatsをかたるフィッシングについて注意喚起を行いました。
確認された偽メールには、次のような件名が使われていました。
- Uber Eatsの重要なお知らせ
- 注文内容の確認
- 支払い金額確定の案内
- 個人情報の確認
- 本人確認のお願い
これらは実際に報告された件名の趣旨をまとめたものであり、同様の文面が必ず詐欺という意味ではありません。
フィッシングメールでは、本物に似せた偽サイトへ誘導し、電話番号や認証コード、クレジットカード情報などを入力させようとする場合があります。
参考:フィッシング対策協議会|Uber Eatsをかたるフィッシング(2023年4月6日)
偽メールと本物の通知を見分けるポイント
Uber Eatsを名乗るメールが届いた場合は、次の点を確認しましょう。
- 差出人のメールアドレスが不自然ではないか
- リンク先が公式サイトと異なるドメインではないか
- 急いで支払い情報や認証コードを入力するよう求めていないか
- 注文した覚えがないのに注文確認や請求の連絡が届いていないか
- 不自然な日本語や過度に不安をあおる表現がないか
ただし、偽メールは本物そっくりに作られることもあるため、見た目だけで判断するのは危険です。
不審なメールのリンクを開くのではなく、Uber Eatsの公式アプリや、普段利用している公式サイトから確認することをおすすめします。
Uber Eatsの個人情報は安全?登録情報と注意点
Uber Eatsを利用する際には、注文や配達、決済のためにさまざまな情報が取り扱われます。
代表的な情報には次のようなものがあります。
- 氏名やアカウント情報
- メールアドレス
- 電話番号
- 配達先住所
- 注文履歴
- 支払い方法に関する情報
これらの情報は、便利なサービスを提供するうえで必要になる一方、第三者に不正利用されると迷惑メール、不正ログイン、なりすましなどにつながるおそれがあります。
ただし、過去にUber本体で情報漏えいがあったからといって、現在登録しているすべてのUber Eats利用者の情報が流出しているということではありません。
2026年10月25日時点で今回確認した資料の範囲では、2026年に日本のUber Eats注文者を対象とする新たな大規模情報漏えいが公式発表された事実は確認できませんでした。
これは情報漏えいや個別の不正利用が絶対に存在しないことを保証するものではありません。今後の公式発表にも注意が必要です。
Uber Eats利用者が今すぐできる4つのセキュリティ対策
1.パスワードを使い回さない
Uber EatsやUberのアカウントで利用しているパスワードを、他のサービスでも使い回している場合は見直しましょう。
別のサービスから流出したメールアドレスとパスワードの組み合わせが、不正ログインに悪用される可能性があります。
特に、過去に情報漏えいが発生したサービスと同じパスワードを利用している場合は注意が必要です。
パスワードの流出が心配な方は、次の記事も参考にしてください。
2.利用可能な追加認証を活用する
Uberのアカウントで利用できる追加認証やセキュリティ機能がある場合は、設定内容を確認しましょう。
SMSなどで届く認証コードは、本人確認に使用される重要な情報です。
Uber Eatsの担当者を名乗る相手から連絡があっても、認証コードを安易に教えてはいけません。
また、自分でログイン操作をしていないのに認証コードが届いた場合は、不正ログインが試みられている可能性もあります。
3.フィッシングメールのリンクを開かない
注文確認、支払いエラー、アカウント停止などを理由に、偽サイトへ誘導するメールやSMSに注意しましょう。
不審な連絡を受け取った場合は、メッセージ内のリンクではなく、公式アプリから注文状況やアカウント情報を確認してください。
メールアドレスが過去の情報漏えいに含まれていないか気になる方は、次の記事も参考になります。
4.注文履歴と支払い情報を定期的に確認する
Uber Eatsを利用している場合は、注文履歴や登録済みの支払い方法を定期的に確認しましょう。
身に覚えのない注文や請求が見つかった場合は、アカウントの不正利用が疑われます。
その際は、公式ヘルプから問い合わせるとともに、必要に応じてカード会社や決済サービスにも連絡してください。
配達パートナーや加盟店もアカウント管理に注意
Uber Eatsのセキュリティ対策は、料理を注文する利用者だけの問題ではありません。
配達パートナーや加盟店も、アカウントの不正利用に注意する必要があります。
配達パートナーが注意したいこと
配達パートナーは、配達用アカウントへの不正ログインや、サポート担当者を装った詐欺に注意しましょう。
- ログイン情報を第三者に教えない
- 認証コードを電話やメッセージで伝えない
- 不審なログイン通知を放置しない
- 報酬の振込先などに不審な変更がないか確認する
- 公式アプリや正規のサポート窓口を利用する
配達パートナーのアカウントが不正利用された場合、報酬や登録情報に影響が及ぶおそれがあります。
加盟店が注意したいこと
加盟店では、店舗管理用アカウントや売上金の振込先情報の管理が重要です。
店舗スタッフ間でログイン情報を安易に共有したり、退職者のアクセス権限を放置したりしないよう注意しましょう。
また、振込先の変更やアカウント情報の更新を求める不審な連絡があった場合は、公式の管理画面やサポート窓口で確認することが大切です。
Uber Eatsで個人情報が漏えいしたかもしれない場合の対処法
不審なログイン通知や身に覚えのない注文などがあった場合は、次の対応を検討しましょう。
- Uber Eats・Uberの公式アプリからアカウントの状態を確認する
- ログインできる場合はパスワードやセキュリティ設定を見直す
- 注文履歴や支払い履歴に不審な利用がないか確認する
- 身に覚えのない請求がある場合は決済事業者に連絡する
- 必要に応じてUber公式ヘルプへ問い合わせる
- フィッシングサイトに情報を入力した場合は、関連するアカウントや決済手段も確認する
個人情報の流出が疑われる場合でも、必ずしもすべての情報が悪用されているとは限りません。
重要なのは、何が流出した可能性があるのかを確認し、その情報に応じた対策を取ることです。
詳しい対処法は、次の記事でも解説しています。
Uber Eatsのサイバー攻撃・情報漏えいに関するよくある質問
Q.Uber Eatsは過去にサイバー攻撃を受けたことがありますか?
Uber Eatsを運営するUber Technologiesでは、2016年に大規模な情報漏えい、2022年9月に社内システムへの不正侵入が発生しています。
ただし、これらを日本のUber Eats注文者だけが被害を受けた事件と説明することはできません。
Q.2016年に流出した約5,700万人はUber Eatsの利用者ですか?
いいえ。約5,700万人という数字は、Uber本体の乗客やドライバーなどを含む世界全体の人数です。
Uber Eatsの注文者だけが約5,700万人被害に遭ったという意味ではありません。
Q.日本でも個人情報が漏えいしましたか?
2016年のUber本体の事件では、日本でも約10万人の乗客とドライバーが影響を受けたとUberが発表しています。
また、2022年11月にはPayPayアプリ内のUber Eatsで、他人の氏名や住所、注文履歴が表示されたとの報告がありました。
ただし、後者については、当時の報道だけで情報漏えいの規模や原因を確定することはできません。
Q.Uber Eatsに登録したクレジットカード情報は流出しましたか?
2016年の事件について、Uberはクレジットカード番号などがダウンロードされた形跡は確認されていないと説明しています。
2022年9月の事件についても、当時の発表では顧客の重要な金融情報を保存するシステムへのアクセスを示す証拠は確認されていないとされました。
ただし、これらは各事件に関する説明であり、すべての不正利用の可能性を否定するものではありません。
Q.Uber Eatsから不審なメールが届いたらどうすればよいですか?
メール内のリンクをすぐに開かず、公式アプリや正規の公式サイトから内容を確認してください。
認証コードやパスワード、クレジットカード情報を不審なサイトに入力しないことが重要です。
Q.Uber Eatsを使い続けても大丈夫ですか?
過去にセキュリティ事件が発生したことだけを理由に、現在のサービスが危険だと断定することはできません。
ただし、どのオンラインサービスにも一定のリスクはあるため、パスワードの使い回しを避け、認証情報や支払い履歴を適切に管理することをおすすめします。
まとめ|Uber本体の過去の事件と現在のUber Eatsの安全性は分けて考えよう
Uber Eatsに関連するセキュリティ問題を調べると、Uber本体では過去に大規模な情報漏えいや不正侵入が発生していたことが分かります。
特に2016年の事件では、世界約5,700万人、日本でも約10万人の乗客・ドライバーなどに影響がありました。
2022年9月には社内システムへの不正侵入も発生しています。
さらに日本国内では、2022年11月にPayPayアプリ内のUber Eatsで、他人の個人情報が表示されたとの報告があり、技術的な問題を理由にサービスが一時休止されました。
ただし、これらは発生時期、原因、対象となった情報が異なる事例です。
Uber本体の情報漏えいを、そのまま日本のUber Eats注文者全員の被害と結びつけることはできません。
利用者としては、過去の事件を正しく理解するとともに、パスワードの管理、フィッシング対策、注文履歴や支払い情報の確認を継続することが大切です。