
2026年10月、JR東海が運営する通販サイト「JR東海MARKET」と「いいもの探訪」で、約1万5,000件の個人情報が漏えいした可能性があると発表されました。
原因となったのは、JR東海のメール配信サービスに関係するクラウド事業者「IDCフロンティア」への不正アクセスです。
しかし、10月15日には新たな調査結果が公表され、個人情報の漏えいの事実は確認されなかったと報告されています。
「JR東海はサイバー攻撃を受けたの?」「スマートEXや新幹線の予約情報は大丈夫?」「自分の個人情報は漏れていない?」と心配している方もいるでしょう。
この記事では、JR東海の公式発表をもとに、2026年10月の事案の経緯、約1万5,000件の対象情報、最新の調査結果、過去の偽サイト・フィッシング事例、利用者が確認しておきたい対策を解説します。
※この記事は2026年10月25日時点で確認できる公式発表をもとに作成しています。
JR東海もサイバー攻撃の被害に?2026年10月の事案を解説
2026年10月13日、JR東海(東海旅客鉄道株式会社)は、同社が運営する通販サイトの利用者情報について、外部に漏えいした可能性があると発表しました。
対象となったのは、次の2つのサービスです。
- JR東海MARKET
- いいもの探訪
両サイトのメール配信サービスに使用されていたクラウド環境が、第三者による不正アクセスの影響を受けたことが発端です。
メール配信データに含まれる個人情報について、第三者に閲覧または取得された可能性を否定できなかったため、JR東海は個人情報保護委員会に報告しました。
ただし、10月13日の段階でも、実際に個人情報が外部へ漏えいしたことを示す事実は確認されていませんでした。
その後、10月15日には、業務委託先のシステム運営事業者から「個人情報の漏えいの事実は確認されなかった」との報告を受けたことが発表されています。
したがって、今回の約1万5,000件という数字を「1万5,000件の個人情報が実際に流出した」と解釈するのは正確ではありません。
サイバー攻撃の原因はIDCフロンティアへの不正アクセス
JR東海の通販サイトが直接攻撃されたのか?
今回の事案では、JR東海の通販サイト自体が直接侵入されたと発表されたわけではありません。
不正アクセスが確認されたのは、メール配信サービスの基盤として利用されていたIDCフロンティアのクラウド環境です。
IDCフロンティアのクラウドサービスではランサムウェア攻撃が発生し、一部の仮想サーバーが停止するなどの影響が報じられました。
JR東海の2つの通販サイトでも、ログインや商品購入などに関係するメール配信に影響が生じました。
つまり、今回の問題は外部委託先が利用するクラウドサービスへの不正アクセスが、JR東海の利用者情報に影響する可能性を生んだ事案です。
ランサムウェア攻撃とは?
ランサムウェアとは、コンピューター内のデータを暗号化したり、システムを利用できなくしたりする不正プログラムの一種です。
攻撃者が復旧と引き換えに金銭を要求する場合があり、近年はデータを盗み出したと主張して公開をちらつかせる手口もあります。
ただし、ランサムウェア攻撃が発生したからといって、必ず個人情報が外部へ持ち出されたとは限りません。
今回のJR東海の事案でも、不正アクセスの発生と個人情報の漏えいの有無を分けて考える必要があります。
JR東海の情報漏えい疑惑はいつ発生?時系列で整理
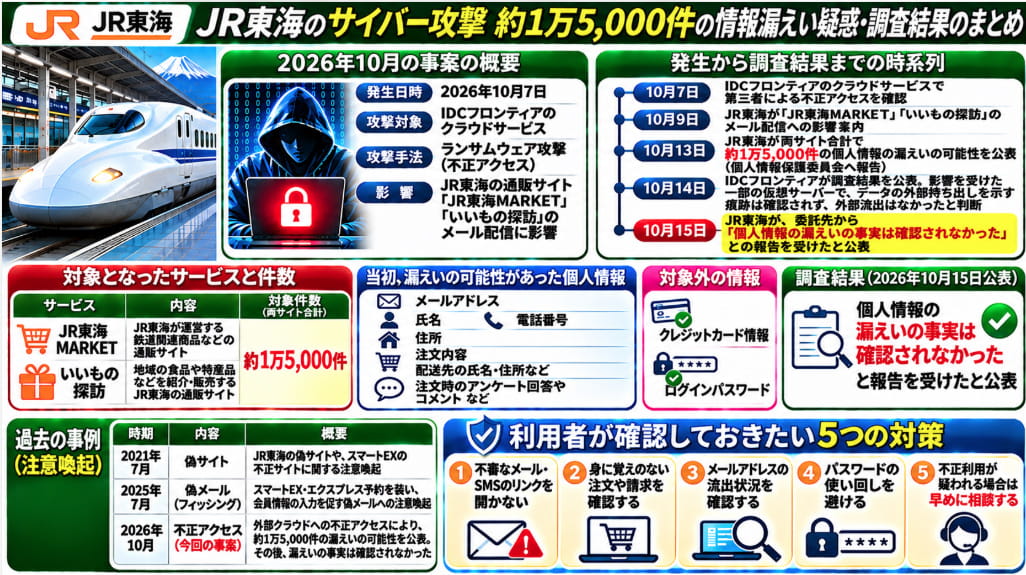
JR東海とIDCフロンティアの公式発表をもとに、主な経緯を整理しました。
| 日付 | 出来事 |
|---|---|
| 2026年10月7日 | IDCフロンティアが第三者による不正アクセスを確認 |
| 10月9日 | JR東海が、JR東海MARKETといいもの探訪のメール配信への影響を案内 |
| 10月13日 | JR東海が両サイト合計約1万5,000件の個人情報について、漏えいの可能性を公表。個人情報保護委員会へ報告 |
| 10月14日 | IDCフロンティアが調査結果を公表。影響を受けた一部の仮想サーバーについて、データの外部持ち出しを示す痕跡は確認されず、外部流出はなかったと判断 |
| 10月15日 | JR東海が、委託先から「個人情報の漏えいの事実は確認されなかった」との報告を受けたと公表 |
10月13日の発表と10月15日の続報では、確認されている内容が異なります。
10月13日は「漏えいした可能性を否定できない」という段階でした。
その後、10月14日にIDCフロンティアは、不正アクセスによる障害の影響を受けた東日本リージョン1の一部の仮想サーバーについて、データが外部へ持ち出されたことを示す痕跡や、それを裏付ける事実は確認されなかったと発表しました。
これらの調査結果から、IDCフロンティアは対象の仮想サーバー内のデータについて、外部流出はなかったと判断しています。
なお、同社の第5報では、クラウドポータルにおいて48社の登録情報に対する不正な照会が確認されたことも公表されています。ただし、不正に照会された情報が外部へ持ち出された痕跡は確認されていません。
そして10月15日、JR東海は、業務委託先のシステム運営事業者から「個人情報の漏えいの事実は確認されなかった」との報告を受けたことを公表しました。
不正アクセスが発生したことと、JR東海の利用者情報が実際に外部へ漏えいしたことは別の問題です。
今回の公式発表では、JR東海の利用者情報について、実際の漏えいは確認されていません。
約1万5,000件の個人情報とは?対象サービスと情報の種類
対象はJR東海MARKETといいもの探訪
今回、個人情報の漏えいの可能性が公表されたサービスは、次の2サイトです。
| サービス | 概要 |
|---|---|
| JR東海MARKET | JR東海が運営する鉄道関連商品などを扱う通販サイト |
| いいもの探訪 | 地域の食品や特産品などを紹介・販売するJR東海の通販サイト |
約1万5,000件という数字は、両サイトを合計したものです。
IDCフロンティアが不正アクセスを確認した10月7日時点で保存されていたデータ件数をもとに算出されています。
サイト別の内訳は、確認した10月13日の公式発表には記載されていません。
漏えいの可能性があった個人情報
JR東海が当初公表した対象情報は、メール配信先のメールアドレスと、配信メールの本文に記載されていた次の情報です。
- 氏名
- 住所
- 電話番号
- 注文内容
- 配送先の氏名・住所など
- 注文時に入力したアンケート回答やコメント
例えば、通販サイトから送られた注文確認メールなどに氏名や配送先が記載されていた場合、そうした情報が当初の調査対象になっていたと考えられます。
ただし、すべての利用者について、上記の情報が一律に含まれていたという意味ではありません。
クレジットカード情報やログインパスワードは?
JR東海は10月13日の公式発表で、クレジットカード情報とログインパスワードについては、漏えいの可能性はないと説明しています。
今回の事案を理由に、両サイトのカード情報やパスワードが流出したと断定する情報には注意が必要です。
一方、偽メールや偽サイトを使って利用者から情報を盗もうとする攻撃は、今回の事案とは別に発生する可能性があります。
10月15日の調査結果は?実際に個人情報は漏えいしたのか
2026年10月15日、JR東海は続報を公表しました。
それによると、業務委託先のシステム運営事業者から、「個人情報の漏えいの事実は確認されなかった」との報告を受けたということです。
また、同日時点では、今回の事案に起因する情報の不正利用などの二次被害も確認されていないと説明しています。
| 確認項目 | 2026年10月15日の公表内容 |
|---|---|
| クラウドへの不正アクセス | 発生を確認 |
| 個人情報の漏えい | 漏えいの事実は確認されなかったとの報告 |
| 不正利用などの二次被害 | 同日時点で確認されていない |
| 当初の対象件数 | 両サイト合計約1万5,000件 |
このため、2026年10月25日時点で記事を読む際には、10月13日の「漏えいの可能性」だけでなく、10月14日のIDCフロンティアの調査結果と10月15日のJR東海の続報まで確認することが重要です。
なお、これは調査によって漏えいが確認されなかったという意味であり、将来にわたってあらゆるリスクが存在しないと保証する表現ではありません。
最新の案内は、JR東海の公式発表(2026年10月15日)で確認できます。
スマートEXやエクスプレス予約の個人情報は大丈夫?
JR東海のサービスと聞くと、東海道新幹線のネット予約に使われる「スマートEX」や「エクスプレス予約」を思い浮かべる方も多いでしょう。
しかし、今回の約1万5,000件の情報漏えいの可能性について、JR東海が公表した対象は「JR東海MARKET」と「いいもの探訪」です。
スマートEXやエクスプレス予約の会員情報が、今回の漏えい対象に含まれるという公式発表は確認できませんでした。
また、今回の不正アクセスによって新幹線の運行システムが侵害されたとする発表も、確認した資料にはありません。
ただし、スマートEXやエクスプレス予約では、以前から偽サイトやフィッシングメールへの注意喚起が行われています。
今回の事案と混同しないよう、過去の事例も確認しておきましょう。
JR東海の過去のサイバー攻撃・偽サイト事例
2021年:JR東海の偽サイトやスマートEXの不正サイトに注意喚起
2021年7月9日、JR東海は、同社や関係会社とは無関係のウェブサイトやSNSについて注意喚起を行いました。
具体的には、JR東海のホームページをコピーした偽サイトや、検索エンジンで「エクスプレス予約 ログイン」「スマートEX ログイン」などと検索すると不正なサイトが表示される事象を紹介しています。
偽サイトは本物に似せて作られていることがあり、見た目だけでは判別しにくい場合があります。
ただし、この注意喚起は、JR東海の社内システムへの不正侵入や個人情報の大量流出が確認されたことを意味するものではありません。
2025年:スマートEX・エクスプレス予約を装った偽メール
スマートEXの公式サイトでは、2025年7月25日付で、エクスプレス予約やスマートEXを装ったフィッシングメールへの注意喚起が掲載されています。
確認されている偽メールには、次のような内容があります。
- 会員IDやログインパスワードの変更を促す
- 登録メールアドレスの修正を要求する
- 別の端末からアクセスされたとしてパスワードの再登録を求める
- 身に覚えのない予約を取り消すよう誘導する
これらは利用者を偽サイトへ誘導し、会員情報などを入力させる手口です。
公式サイトは、メールに記載されたURLを安易に開かず、必要な場合は公式サイトやアプリから直接アクセスするよう注意を呼びかけています。
2026年:外部クラウドへの不正アクセスに伴う情報漏えい疑惑
2026年10月の事案は、過去の偽サイトやフィッシングメールの注意喚起とは性質が異なります。
今回は実際に外部クラウドサービスへの不正アクセスが発生し、JR東海の通販サイトのメール配信データについて、第三者に閲覧・取得された可能性が問題になりました。
その後、10月14日にIDCフロンティアが対象の仮想サーバー内のデータについて外部流出はなかったと判断し、10月15日にはJR東海が漏えいの事実は確認されなかったとの報告を公表しています。
このように、「不正アクセス」「フィッシング」「情報漏えいの可能性」「漏えいの確認」は、それぞれ区別して理解することが大切です。
JR東日本の609万件の情報漏えい疑惑との違いは?
2026年10月には、JR東日本でもIDCフロンティアへの不正アクセスに関連する情報漏えいの可能性が公表されました。
両社の事案は同じクラウド事業者への不正アクセスが発端ですが、対象サービスと対象情報が異なります。
| 比較項目 | JR東海 | JR東日本 |
|---|---|---|
| 対象サービス | JR東海MARKET、いいもの探訪 | えきねっと、大人の休日倶楽部、ビューカード関連サービス |
| 当初の対象件数 | 約1万5,000件 | 延べ約609万件 |
| 主な対象情報 | メールアドレス、メール本文に記載された注文・配送先情報など | メールアドレス、サービスごとの会員情報など |
| 調査後の状況 | 10月15日に漏えいの事実は確認されなかったと報告 | 10月15日に漏えいはなかったとする調査結果を公表 |
両社の件数は、実際に情報が流出した人数を示すものではありません。
JR東日本の事案では、サービス別の件数を合計した延べ約609万件であり、同じ利用者が複数のサービスに登録している場合の重複も考えられます。
また、JR東海の約1万5,000件とは対象データの範囲が異なるため、数字だけで被害の大きさを単純比較することはできません。
JR東日本の詳しい経緯については、関連記事「JR東日本もサイバー攻撃の被害に?609万件の情報漏えい疑惑と調査結果を解説!」も参考にしてください。
JR東海の通販サイト利用者が確認したい5つの対策
1.不審なメールやSMSのリンクを開かない
JR東海は、今回の事案に便乗して、通販サイトや販売事業者、配送事業者などを装った不審なメール・SMSが送られる可能性に注意を呼びかけています。
「注文情報の確認」「配送先住所の修正」「支払い方法の更新」などの案内が届いても、メール内のリンクからすぐに手続きをしないようにしましょう。
注文状況を確認する際は、普段利用している公式サイトやアプリからアクセスすることが重要です。
2.身に覚えのない注文や請求を確認する
JR東海は、心当たりのない注文、配送、請求などがないか確認するよう案内しています。
通販サイトの購入履歴、カード利用明細、配送通知などを確認し、不審な取引が見つかった場合は、公式の問い合わせ窓口やカード会社へ相談しましょう。
3.メールアドレスが過去に流出していないか確認する
今回の事案でメールアドレスの外部流出が確認されたわけではありませんが、別のサービスから過去に漏えいしている可能性はあります。
メールアドレスの流出確認方法や注意点については、次の記事で詳しく解説しています。
4.パスワードの使い回しを避ける
JR東海は今回の対象情報にログインパスワードは含まれないと説明しています。そのため、今回の事案だけを理由にパスワードが漏れたと考える必要はありません。
ただし、複数のサービスで同じパスワードを使い回していると、別のサービスから流出した認証情報を悪用される危険があります。
サービスごとに異なるパスワードを設定し、利用可能な場合は多要素認証も活用しましょう。
5.個人情報の悪用が疑われる場合は早めに相談する
もし不審な請求や身に覚えのない注文、個人情報を使ったなりすましなどが疑われる場合は、関連するサービスの公式窓口へ連絡しましょう。
カードの不正利用が疑われる場合はカード会社へ、詐欺被害が疑われる場合は警察などへの相談も検討してください。
情報漏えいが疑われる場合の具体的な対処法は、次の記事でも紹介しています。
JR東海のサイバー攻撃に関するよくある質問
Q.JR東海は本当にサイバー攻撃を受けたのですか?
JR東海の通販サイトのメール配信に関係するIDCフロンティアのクラウドサービスで、不正アクセスが発生しました。ただし、JR東海の通販サイトや鉄道運行システムが直接侵入されたと公表された事案ではありません。
Q.約1万5,000件の個人情報が流出したのですか?
いいえ。約1万5,000件は当初、漏えいの可能性があるとされた両通販サイトの合計件数です。10月15日には、個人情報の漏えいの事実は確認されなかったとの報告を受けたとJR東海が公表しています。
Q.クレジットカード番号やパスワードも漏れたのですか?
JR東海は、今回の事案について、クレジットカード情報とログインパスワードは漏えいの可能性がないと説明しています。
Q.スマートEXやエクスプレス予約も今回の対象ですか?
今回の約1万5,000件の対象として公表されたのは、JR東海MARKETといいもの探訪です。スマートEXやエクスプレス予約の会員情報が今回の漏えい対象に含まれるという公式発表は確認できませんでした。
Q.JR東海MARKETやいいもの探訪を利用していたら何をすればよいですか?
まずは不審なメールやSMSに注意し、身に覚えのない注文・配送・請求がないか確認してください。疑わしい連絡が届いた場合は、メール内のリンクを使わず公式サイトから確認しましょう。
Q.今回の件で新幹線の運行に影響はありましたか?
今回確認した公式発表では、通販サイトのメール配信への影響が説明されています。新幹線の運行システムへの侵入や、今回の不正アクセスに起因する運休などは公表されていません。
まとめ|JR東海の約1万5,000件は漏えい確定ではない
2026年10月、JR東海が運営する「JR東海MARKET」と「いいもの探訪」で、約1万5,000件の個人情報が漏えいした可能性が公表されました。
原因は、メール配信サービスに関係するIDCフロンティアのクラウド環境への不正アクセスです。
今回のポイントを整理します。
- 2026年10月7日にIDCフロンティアへの不正アクセスを確認
- 10月13日にJR東海が両通販サイト合計約1万5,000件の漏えいの可能性を公表
- 当初の対象情報はメールアドレスやメール本文に含まれる注文・配送先情報など
- クレジットカード情報とログインパスワードは漏えいの可能性の対象外
- 10月14日にIDCフロンティアが対象の仮想サーバー内のデータについて外部流出はなかったと判断
- 10月15日にJR東海が「個人情報の漏えいの事実は確認されなかった」との報告を公表
- 同日時点で、不正利用などの二次被害も確認されていない
約1万5,000件の個人情報が実際に流出したと確定した事案ではないことが、最も重要なポイントです。
一方で、JR東海や配送事業者を装う偽メール、スマートEX・エクスプレス予約のフィッシングサイトなどには、今回の事案とは関係なく注意が必要です。
今後も公式発表を確認しながら、不審なメールへの対応やアカウントの安全管理を心がけましょう。