
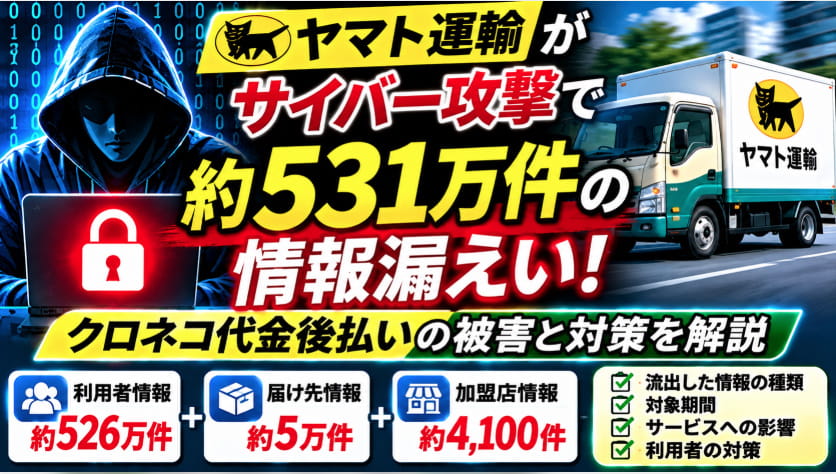
2026年10月16日、ヤマト運輸は「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表し、約531万件の顧客・届け先情報が不正に持ち出されたことを明らかにしました。
対象には、氏名・住所・電話番号・メールアドレスのほか、通販サイトで購入した商品の明細なども含まれています。
今回のサイバー攻撃は2026年9月28日に確認され、その後の調査で実際の情報持ち出しが判明しました。
「ヤマト運輸から個人情報が流出したの?」「クロネコメンバーズの情報も危険?」「過去に通販サイトで後払いを利用した人も対象?」と不安に感じている方もいるでしょう。
この記事では、ヤマト運輸の公式発表をもとに、サイバー攻撃の経緯、流出した情報の種類、対象期間、過去の情報持ち出し事件、利用者が確認したい対策を詳しく解説します。
※この記事は2026年10月25日時点で確認できる公式情報をもとに作成しています。
- ヤマト運輸がサイバー攻撃で約531万件の情報漏えい!何が起きた?
- ヤマト運輸への不正アクセスはいつ発生?時系列で整理
- クロネコ代金後払いサービスとは?利用した覚えがなくても対象になる?
- 流出した個人情報は何?約531万件の内訳と対象期間
- クレジットカード情報やパスワードも流出した?
- クロネコメンバーズや宅急便の荷物追跡への影響は?
- ヤマト運輸は対象者へ連絡する?自分が対象か確認する方法
- 情報漏えいによる二次被害は発生している?
- 2025年にもヤマト運輸で情報流出事件が発生していた
- ヤマト運輸を装った偽メール・SMSにも注意
- ヤマト運輸の情報漏えいで利用者が確認したい5つの対策
- ヤマト運輸のサイバー攻撃に関するよくある質問
- まとめ|ヤマト運輸の約531万件は不正持ち出しが確認された事案
- 参考資料・出典
ヤマト運輸がサイバー攻撃で約531万件の情報漏えい!何が起きた?
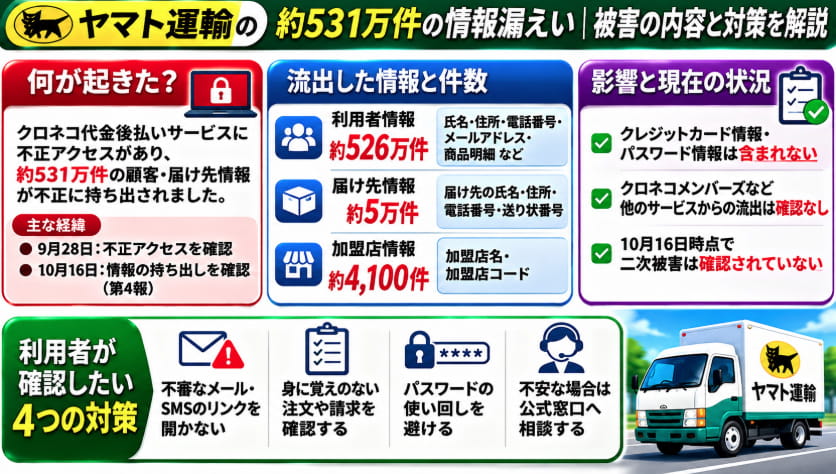
2026年9月28日、ヤマト運輸は同社が提供する「クロネコ代金後払いサービス」で第三者による不正アクセスを確認しました。
ヤマト運輸は外部からのアクセスを制限するなどの対応を行い、個人情報保護委員会への報告と、外部のセキュリティ専門機関による調査を進めました。
そして10月16日、調査結果をまとめた第4報を公表しました。
その結果、クロネコ代金後払いサービスに関係する一部の情報が、不正に持ち出されたことが判明しています。
主な対象は次の3種類です。
- サービス利用者の情報:約526万件
- 商品の届け先情報:約5万件
- 加盟店の情報:約4,100件
利用者情報と届け先情報を合わせると約531万件になります。
ただし、約531万件は情報の件数であり、約531万人の個人情報が流出したという意味ではありません。同一人物に関係する情報が複数含まれる可能性もあるため、人数とは区別する必要があります。
また、約4,100件の加盟店情報は、この約531万件とは別に公表されています。
今回の事案は、個人情報が流出した可能性にとどまらず、調査によって情報の不正持ち出しが確認された事案です。
ヤマト運輸への不正アクセスはいつ発生?時系列で整理
2026年9月から10月までの主な経緯を整理します。
| 日付 | 出来事 |
|---|---|
| 2026年9月28日 | クロネコ代金後払いサービスへの第三者による不正アクセスを確認。必要なアクセス制限などを実施 |
| 9月29日 | ヤマト運輸が不正アクセスの発生を第1報として公表 |
| 10月2日 | 第2報で個人情報漏えいの可能性などを公表 |
| 10月9日 | クロネコ代金後払いサービスの再開を案内 |
| 10月16日 | 第4報で、約531万件の顧客・届け先情報などの不正持ち出しを確認したと公表 |
今回の情報漏えいについては、9月28日に不正アクセスが確認された時点と、10月16日に情報持ち出しが判明した時点を分けて考える必要があります。
9月28日は不正アクセスを確認した日であり、攻撃者が最初に侵入した日時まで確定したことを意味するものではありません。
10月16日の第4報では、セキュリティ専門機関による調査結果として、不正に持ち出された情報の範囲が具体的に示されました。
参考:ヤマトホールディングス公式|クロネコ代金後払いサービスへの不正アクセスに関する第4報
クロネコ代金後払いサービスとは?利用した覚えがなくても対象になる?
「クロネコ代金後払いサービス」は、通販サイトなどで商品を購入した際に、商品代金を後から支払える決済サービスです。
購入者は商品を受け取った後、案内された方法で代金を支払います。
このため、ヤマト運輸の宅急便を普段利用しているかどうかだけでは、今回の情報漏えいの対象者かどうかを判断できません。
例えば、過去に通販サイトで商品を購入し、支払い方法としてクロネコ代金後払いサービスを利用していた場合、今回の対象に含まれる可能性があります。
また、自分で注文した商品ではなくても、商品のお届け先として氏名や住所などが登録されていたケースも対象になり得ます。
ヤマト運輸の会員登録をしていない人でも、通販サイトでの後払い利用や届け先情報を通じて関係する可能性がある点は、今回の事案の特徴です。
流出した個人情報は何?約531万件の内訳と対象期間
利用者情報は約526万件
ヤマト運輸が公表した利用者情報の件数は約526万件です。
対象期間は2018年10月1日から2026年9月28日までとされています。
不正に持ち出された情報には、次の項目が含まれます。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 商品名・数量・単価などの商品明細
- 申込番号・受注日・与信番号などの社内管理用情報
約526万件のうち、メールアドレスが含まれる件数は約49万件です。
すべての対象情報にメールアドレスが含まれているわけではありません。
また、商品明細には購入した商品名や数量などが含まれるため、氏名や住所だけでなく、過去の購入内容に関係する情報も対象になっています。
届け先情報は約5万件
商品の届け先に関する情報は約5万件です。
対象期間は2021年2月5日から2026年9月28日までとされています。
対象となる情報は次のとおりです。
- 届け先の氏名
- 届け先の住所
- 届け先の電話番号
- 送り状番号
通販サイトで家族や知人への贈り物を注文した場合など、購入者と届け先が異なるケースも考えられます。
ただし、今回の発表はクロネコ代金後払いサービスに関係する情報についてのものであり、ヤマト運輸が扱うすべての宅急便の届け先情報が流出したという意味ではありません。
加盟店情報は約4,100件
クロネコ代金後払いサービスを導入している一部の加盟店についても、約4,100件の情報が不正に持ち出されました。
対象期間は2018年10月1日から2026年9月28日までです。
公表された対象情報は、加盟店名と加盟店コードです。
一般利用者の情報とは異なるため、約531万件の顧客・届け先情報とは別に整理する必要があります。
情報漏えいの対象件数まとめ
| 対象 | 件数 | 対象期間 |
|---|---|---|
| 利用者情報 | 約526万件 | 2018年10月1日~2026年9月28日 |
| 届け先情報 | 約5万件 | 2021年2月5日~2026年9月28日 |
| 加盟店情報 | 約4,100件 | 2018年10月1日~2026年9月28日 |
約531万件は利用者情報と届け先情報の合計です。
件数は概数であり、実際の被害人数や重複のない利用者数を示しているわけではありません。
クレジットカード情報やパスワードも流出した?
ヤマト運輸は2026年10月16日の第4報で、今回不正に持ち出された情報にクレジットカード情報とパスワード情報は含まれていないと説明しています。
そのため、今回の情報漏えいを理由に、クレジットカード番号やログインパスワードまで流出したと断定するのは正確ではありません。
また、10月2日の第2報で対象として案内されていた「請求金額」「債権残高」「ヤマト運輸社員の氏名」についても、その後の調査で不正な持ち出しは確認されなかったとしています。
一方で、氏名・住所・電話番号・商品明細などが持ち出されたことは確認されています。
クレジットカード情報が含まれていなかったとしても、個人情報を悪用した不審な電話や偽メールなどには引き続き注意が必要です。
クロネコメンバーズや宅急便の荷物追跡への影響は?
ヤマト運輸のサービスを利用している方の中には、クロネコメンバーズの登録情報や宅急便の配送情報への影響を心配している方もいるでしょう。
2026年10月16日の公式発表では、個人向け会員サービス「クロネコメンバーズ」や法人向け会員サービス「ヤマトビジネスメンバーズ」など、他のサービスからの情報の不正持ち出しは確認されていないと説明されています。
今回の情報漏えいの対象として公表されたのは、クロネコ代金後払いサービスに関係する情報です。
したがって、クロネコメンバーズに登録しているという理由だけで、今回の約531万件の対象に含まれると判断することはできません。
また、届け先情報に送り状番号が含まれているものの、通常の宅急便の荷物追跡サービス全体が不正アクセスを受けたと発表されたわけではありません。
サービスごとに対象範囲が異なるため、公式発表を確認する際には注意が必要です。
ヤマト運輸は対象者へ連絡する?自分が対象か確認する方法
ヤマト運輸は、不正に情報が持ち出されたことが判明した対象者に対し、順次個別に連絡すると発表しています。
ただし、登録情報の変更などによって個別連絡が難しい人については、公式発表をもって通知に代えるとしています。
そのため、連絡が届いていないことだけを理由に、必ず対象外であるとは判断できません。
対象かどうか気になる場合は、まず過去にクロネコ代金後払いサービスを利用したことがあるか確認しましょう。
確認の際は、通販サイトの購入履歴、過去の注文確認メール、支払い記録などが参考になります。
また、ヤマト運輸は今回の事案に関する問い合わせ先として、次のメールアドレスを公表しています。
お問い合わせ先:scmail2@kuronekoyamato.co.jp
問い合わせる際は、メールで届いた案内を無条件に信用せず、ヤマトホールディングスの公式発表から連絡先を確認することをおすすめします。
参考:ヤマトホールディングス公式|2026年10月16日 第4報
情報漏えいによる二次被害は発生している?
ヤマト運輸は2026年10月16日の第4報で、今回不正に持ち出された情報が悪用されたことによる二次被害は、その時点では確認されていないと説明しています。
ただし、不審なメールやSMSが届いた、不審な電話がかかってきたといった問い合わせは寄せられているとしています。
これらの問い合わせがすべて今回の情報漏えいに起因するものと確認されたわけではありません。
しかし、今回持ち出された情報には氏名・住所・電話番号・メールアドレスなどが含まれています。
今後、ヤマト運輸や通販サイト、決済サービスなどを装った連絡が届いた場合には注意が必要です。
特に、実際の注文内容や配送先を知っているかのような連絡が届いた場合でも、それだけで正規の連絡だと判断しないようにしましょう。
2025年にもヤマト運輸で情報流出事件が発生していた
元従業員が取引先企業の情報を不正に持ち出し
ヤマト運輸では、2025年にも情報の不正持ち出し事件が公表されています。
2025年10月14日の公式発表によると、姫路主管支店に在籍していた元従業員が、兵庫県姫路市や加古川市、高砂市、宍粟市などの一部取引先企業に関する情報を不正に持ち出し、第三者へ流出させていたことが判明しました。
対象となったのは、取引先企業1万1,356社に関係する計2万6,790件の情報です。
含まれていた情報には、顧客コード、会社名、住所、発送個数、請求金額などがありました。
また、当初の発表では、個人情報に関係するものとして請求書の宛名に含まれる氏名750件、従業員・元従業員の氏名324件が示されていました。
2025年11月の続報で一部件数を更新
その後、2025年11月14日に調査結果の続報が公表されています。
不正に持ち出された情報の総件数2万6,790件に変更はありませんでしたが、請求書の宛名に含まれる氏名は751件に更新されました。
また、流出先の1社によって営業活動に利用された件数は、合計2件と報告されています。
2025年の事案は、元従業員による内部からの情報持ち出しであり、2026年のクロネコ代金後払いサービスへの第三者による不正アクセスとは別の事件です。
両者を同一のサイバー攻撃として扱わないよう注意が必要です。
参考:ヤマト運輸公式|2025年11月14日 元従業員による情報の不正持ち出しに関する調査結果
ヤマト運輸を装った偽メール・SMSにも注意
ヤマト運輸では、以前から同社を装った迷惑メールやSMS、なりすましサイトについて注意喚起を行っています。
例えば、次のような内容の連絡には注意が必要です。
- 荷物を配達できなかったので住所を再入力してほしい
- 再配達の手続きが必要だと案内する
- 配送料や再配達料金の支払いを求める
- アカウントの確認や更新を要求する
- 不審なURLから個人情報やカード情報を入力させる
これらは一般的な配送会社を装うフィッシングの手口であり、届いたメールが必ずしも今回の情報漏えいと関係しているわけではありません。
しかし、今回のように氏名・住所・電話番号・商品明細などが持ち出された事案では、利用者が不審な連絡を慎重に確認することが重要です。
ヤマト運輸も、不審なメールやSMSのURLにアクセスしたり、添付ファイルを開いたりしないよう注意を呼びかけています。
参考:ヤマト運輸公式|迷惑メール・なりすましサイトへの注意喚起
ヤマト運輸の情報漏えいで利用者が確認したい5つの対策
1.不審なメール・SMSのリンクを開かない
荷物の再配達や注文確認などを装ったメールが届いても、本文に記載されたURLを安易に開かないようにしましょう。
配送状況を確認する場合は、ヤマト運輸の公式サイトや正規のアプリを自分で開いて確認する方法が安全です。
2.身に覚えのない電話や郵便物に注意する
今回の情報漏えいでは、電話番号や住所も対象に含まれています。
ヤマト運輸や通販サイトの担当者を名乗る電話があっても、その場で個人情報や支払い情報を伝えないようにしましょう。
不審な連絡については、一度電話を切り、公式サイトで確認した窓口に問い合わせることをおすすめします。
3.メールアドレスの流出状況を確認する
今回不正に持ち出された情報のうち、メールアドレスが含まれるものは約49万件です。
メールアドレスは、フィッシングメールや迷惑メールの送信先として悪用される可能性があります。
過去に別のサービスから流出したことがないか確認する方法については、次の記事で解説しています。
4.パスワードの使い回しを見直す
ヤマト運輸は、今回不正に持ち出された情報にパスワードは含まれていないと説明しています。
そのため、今回の事案だけを理由にパスワードが流出したと考える必要はありません。
ただし、複数の通販サイトや決済サービスで同じパスワードを使い回している場合は、別の情報漏えいをきっかけに不正ログインされる可能性があります。
サービスごとに異なるパスワードを設定し、可能な場合は多要素認証も利用しましょう。
5.不正利用が疑われたら公式窓口へ相談する
身に覚えのない請求や注文、不審な配送案内などが届いた場合は、まず正規の通販サイトや決済サービスに確認しましょう。
個人情報を悪用された可能性がある場合は、関連するサービスの公式窓口へ連絡し、必要に応じて消費生活センターや警察などへの相談も検討してください。
個人情報が流出した場合の対処法については、次の記事でも詳しく紹介しています。
ヤマト運輸のサイバー攻撃に関するよくある質問
Q.ヤマト運輸から約531万人の個人情報が流出したのですか?
約531万件は、クロネコ代金後払いサービスの利用者情報約526万件と届け先情報約5万件の合計です。約531万人という人数を示すものではありません。
Q.実際に情報が流出したことは確認されていますか?
はい。2026年10月16日の第4報で、一部の情報が不正に持ち出されたことが確認されています。ただし、同日時点で情報の不正利用による二次被害は確認されていません。
Q.クロネコメンバーズの登録情報も流出しましたか?
ヤマト運輸は、クロネコメンバーズやヤマトビジネスメンバーズなど、他のサービスからの情報の不正持ち出しは確認されていないと説明しています。
Q.クレジットカード情報やパスワードも対象ですか?
いいえ。今回不正に持ち出された情報には、クレジットカード情報とパスワード情報は含まれていないと公表されています。
Q.過去にクロネコ代金後払いを利用した人も対象になりますか?
対象期間は、利用者情報について2018年10月1日から2026年9月28日までです。この期間にサービスを利用した一部の人が対象となっています。ただし、期間中に利用したすべての人が対象という意味ではありません。
Q.ヤマト運輸から個別に連絡は届きますか?
対象者には順次個別に連絡すると発表されています。ただし、登録情報の変更などで連絡が難しい場合は、公式発表をもって通知に代えるとしています。
Q.今回のサイバー攻撃で宅急便の荷物が届かなくなりましたか?
今回の公式発表で中心となっているのは、クロネコ代金後払いサービスへの不正アクセスです。宅急便の配送業務全体が停止したという発表ではありません。なお、同サービスは10月9日に再開が案内されています。
まとめ|ヤマト運輸の約531万件は不正持ち出しが確認された事案
2026年9月28日、ヤマト運輸のクロネコ代金後払いサービスで第三者による不正アクセスが確認されました。
その後の調査によって、2026年10月16日に約531万件の顧客・届け先情報などが不正に持ち出されたことが公表されています。
今回の重要なポイントを整理します。
- 2026年9月28日にクロネコ代金後払いサービスへの不正アクセスを確認
- 10月16日に顧客情報約526万件、届け先情報約5万件の不正持ち出しを公表
- 加盟店情報約4,100件も別途対象
- 利用者情報の対象期間は2018年10月1日から2026年9月28日まで
- メールアドレスが含まれる情報は約49万件
- クレジットカード情報とパスワード情報は対象外
- クロネコメンバーズなど他のサービスからの情報持ち出しは確認されていない
- 10月16日時点で不正利用による二次被害は確認されていない
今回の約531万件は、単なる情報漏えいの可能性ではなく、調査によって不正持ち出しが確認された情報の件数です。
ただし、件数は人数ではなく、約531万人の個人情報が流出したと断定することはできません。
また、現時点で二次被害が確認されていなくても、今後ヤマト運輸や通販サイトを装った不審な連絡には注意が必要です。
過去にクロネコ代金後払いサービスを利用した覚えがある方は、公式発表を確認し、不審なメールや電話、身に覚えのない請求などに注意しましょう。