
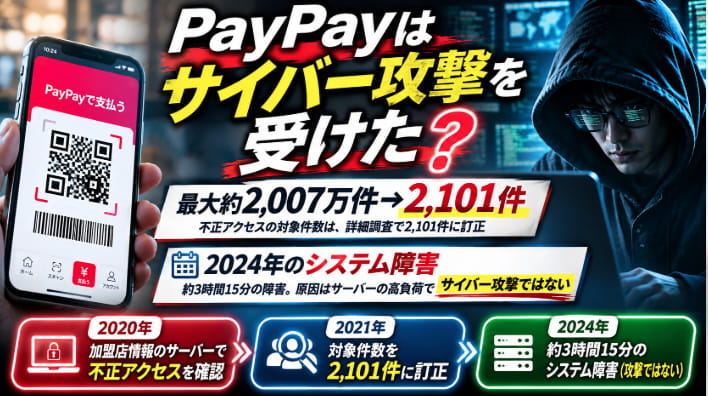
「PayPay(ペイペイ)はサイバー攻撃を受けたの?」「約2,000万件の個人情報が漏えいしたって本当?」「PayPayの残高や銀行口座は大丈夫?」と気になっている方もいるのではないでしょうか。
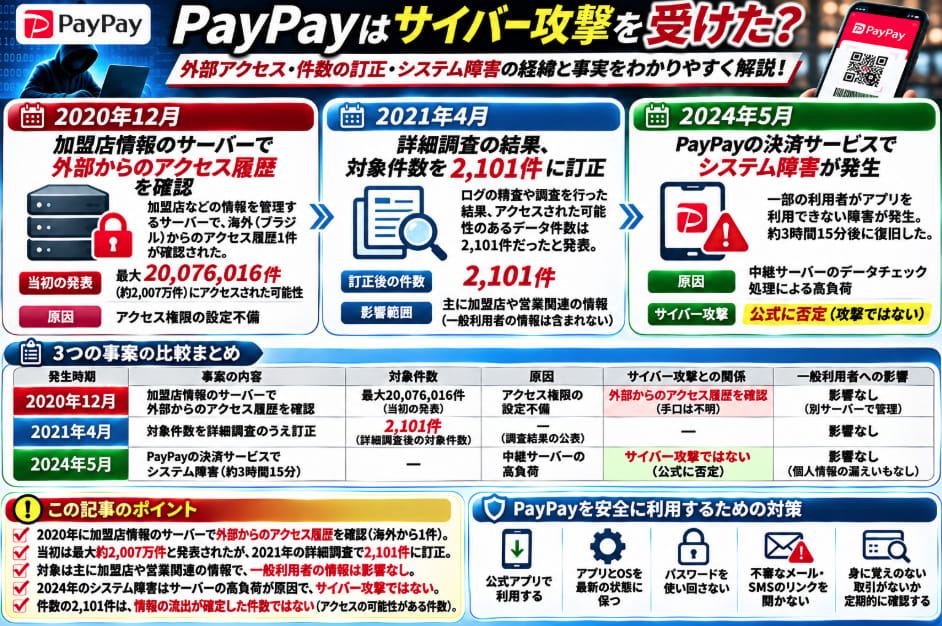
PayPayでは2020年12月、加盟店などの情報を管理するサーバーで、海外からのアクセス履歴が確認されたことを公表しています。
当初は最大約2,007万件の情報がアクセスされた可能性があると発表され、大きな注目を集めました。
しかし、その後の詳細調査によって、アクセスされた可能性のあるデータ件数は2,101件だったと訂正されています。
また、2024年5月にはPayPayが一時的に利用できなくなる大規模なシステム障害も発生しましたが、こちらについてはPayPayがサイバー攻撃を原因とするものではないと明確に説明しています。
この記事では、PayPayのサイバー攻撃・不正アクセスの有無、約2,007万件と2,101件の違い、個人情報漏えいの可能性、2024年のシステム障害、利用者ができる安全対策を公式発表に基づいて解説します。
※情報確認日:2026年10月22日。過去の事案を解説する記事であり、現在進行中のサイバー攻撃を示すものではありません。
PayPayはサイバー攻撃を受けた?結論から解説
結論からいうと、PayPayでは2020年に加盟店関連情報を管理するサーバーへの外部からのアクセス履歴が確認されています。
ただし、攻撃者の具体的な手口や、情報の持ち出し・悪用が確認されたとまでは公式発表されていません。
2024年の決済障害についても、PayPayはサイバー攻撃が原因ではないと発表しています。
| 項目 | 内容 |
|---|---|
| 2020年の事案 | 加盟店情報の管理サーバーで外部からのアクセス履歴を確認 |
| 確認されたアクセス履歴 | ブラジルからの1件 |
| 当初発表された最大件数 | 20,076,016件 |
| 詳細調査後の件数 | 2,101件 |
| 原因 | アクセス権限の設定不備 |
| 一般利用者の情報 | 別サーバーで管理されており、当該事案の影響なし |
| 2024年の決済障害 | サーバーの高負荷が原因で、サイバー攻撃ではない |
特に注意したいのは、「最大約2,007万件の情報が流出した」と断定するのは正確ではないという点です。
約2,007万件は当初公表された「アクセスされた可能性のある最大件数」であり、後に2,101件へ訂正されています。
2020年にPayPayで確認された外部アクセスとは?
PayPayは2020年12月7日、加盟店に関する営業情報を管理するサーバーで、外部からのアクセス履歴が確認されたことを公表しました。
発端となったのは、2020年12月1日に寄せられた外部からの連絡です。
PayPayが調査したところ、2020年11月28日にブラジルからアクセスされた履歴が1件確認されました。
PayPayは12月3日までに、問題となったアクセスを遮断する措置を実施しています。
2020年の不正アクセス事件の時系列
| 日付 | 出来事 |
|---|---|
| 2020年10月18日 | アクセス権限の設定不備が存在した期間の開始 |
| 2020年11月28日 | ブラジルからのアクセス履歴1件を確認 |
| 2020年12月1日 | 外部からの連絡を受けて調査 |
| 2020年12月3日まで | アクセスを遮断する措置を実施 |
| 2020年12月7日 | PayPayが事案を公表 |
| 2021年4月12日 | 詳細調査で対象件数が2,101件だったと発表 |
| 2021年5月7日 | 加盟店向けに調査結果を改めて案内 |
公式発表:PayPay|当社管理サーバーのアクセス履歴について(2020年12月7日)
PayPayの情報漏えいは約2,007万件?2,101件に訂正された理由
PayPayの不正アクセス事件を調べると、「約2,000万件」「2,007万件」という数字が出てくることがあります。
これは2020年12月の最初の公表内容に基づく数字です。
当時、PayPayはアクセスされた可能性のある最大データ件数を20,076,016件と発表していました。
しかし、詳細な調査・分析を進めた結果、2021年4月12日には2,101件だったと発表しています。
約2,007万件と2,101件の違い
| 比較項目 | 件数 |
|---|---|
| 2020年12月の当初公表 | 最大20,076,016件 |
| 2021年4月の詳細調査結果 | 2,101件 |
| 差 | 20,073,915件 |
当初公表された最大件数と、詳細調査で判明した件数には大きな差があります。
そのため、2020年当時のニュースだけを見て「PayPayから約2,007万件の情報が流出した」と理解すると、実際の調査結果と食い違ってしまいます。
また、2,101件という数字も、情報が第三者に持ち出され、外部に公開された件数を意味するものではありません。
PayPayが公表したのは、あくまで「アクセスされた可能性のあるデータ件数」です。
なお、PayPayはアクセス履歴について、当初公表したブラジルからの1件のみであることを再確認したと説明しています。
出典:PayPay株式会社|2020年度下期の取り組みと主要指標(2021年4月12日)
PayPayでアクセスされた可能性のある情報は何?
2020年の事案で対象となったのは、主に加盟店や営業活動に関連する情報です。
PayPayが公表した情報の種類は、次のとおりです。
| 対象 | 含まれていた可能性のある情報 |
|---|---|
| PayPay加盟店 | 店名、住所、連絡先、代表者名、代表者の生年月日、契約日、売上振込先、営業対応履歴 |
| 加盟店営業先 | 店名、住所、連絡先、代表者名、営業対応履歴 |
| PayPay従業員 | 氏名、所属、役職、連絡先 |
| パートナー・代理店 | 社名、連絡先、担当者名、売上振込先 |
| 加盟店向けアンケート回答者 | 氏名、電話番号、メールアドレス |
ここで注意したいのは、上記の情報すべてが実際に流出したと確認されたわけではないことです。
これはPayPayが公表した「アクセスされた可能性のある情報」の範囲を示しています。
公式発表では、これらの情報が利用された事実は確認されていないと説明されています。
PayPayの一般利用者の個人情報や銀行口座は大丈夫だった?
PayPayを利用している方にとって特に気になるのが、アカウント情報、PayPay残高、銀行口座、クレジットカード情報などへの影響でしょう。
2020年12月7日の公式発表では、ユーザー情報は別のサーバーで管理しているため、今回の事象による影響はないと説明されています。
つまり、今回の加盟店管理サーバーへのアクセス履歴をもって、一般利用者の決済情報が漏えいしたと判断することはできません。
一般利用者と加盟店では対象となる情報が違う
今回の事案では、加盟店関連情報を管理するサーバーが問題となりました。
PayPayの一般利用者が登録している決済情報などとは、管理対象が異なります。
そのため、「PayPayに不正アクセスがあった」というニュースだけで、すべてのPayPay利用者の銀行口座や残高が危険になったと考える必要はありません。
ただし、これは2020年の当該事案に関する公式説明です。将来を含め、すべてのセキュリティ上のリスクが存在しないことを保証するものではありません。
PayPayの不正アクセスはなぜ起きた?原因と再発防止策
2020年の事案について、PayPayはアクセス権限の設定不備が原因だったと説明しています。
アクセス権限とは、システムやデータを誰が閲覧・操作できるかを制御する仕組みです。
設定に不備があると、本来アクセスできないはずの人が、情報にアクセスできる状態になる可能性があります。
設定不備があった期間は約1か月半
PayPayによると、アクセス権限の設定不備が存在した期間は、2020年10月18日から12月3日まででした。
その間に、2020年11月28日のブラジルからのアクセス履歴が確認されています。
ただし、具体的な攻撃手法やアクセスした人物の身元などは、今回確認した公式発表では明らかにされていません。
再発防止策として監視や変更管理を強化
PayPayは再発防止策として、加盟店管理システムのアクセス監視や、システム変更時の管理を強化すると説明しました。
2021年の発表では、次のような取り組みも紹介されています。
- システム変更時の事前承認の徹底
- 変更作業のダブルチェック
- システム変更作業の記録保存
- セキュリティーチェックの強化
- 定期的なアクセスモニタリング
また、加盟店からの問い合わせ情報を記録する別のサーバーでもアクセス権限の設定不備が見つかりましたが、こちらについては、権限のない外部第三者によるアクセスはなかったと発表しています。
出典:PayPay|管理サーバーへのアクセス履歴の調査結果について(2021年5月7日)
2024年5月のPayPayシステム障害はサイバー攻撃だった?
PayPayでは2024年5月15日にも、一部の利用者がアプリを利用できなくなる大規模なシステム障害が発生しています。
決済アプリが使えなくなると、不正アクセスやサイバー攻撃を疑う方もいるかもしれません。
しかし、この障害についてPayPayは、サイバー攻撃が原因ではなく、個人情報の漏えいも発生していないと明確に説明しています。
2024年5月15日の障害発生時間
| 項目 | 内容 |
|---|---|
| 発生日 | 2024年5月15日 |
| 障害開始 | 12時15分ごろ |
| 復旧 | 15時30分 |
| 障害時間 | 約3時間15分 |
| 影響 | 一部利用者がPayPayアプリを利用できない状態 |
| 原因 | 中継サーバーのデータチェック処理による高負荷 |
| サイバー攻撃 | 公式に否定 |
| 個人情報漏えい | 発生していないと公式発表 |
原因は中継サーバーの高負荷
PayPayの説明によると、利用者のアプリと決済システムの間にある中継サーバーで、データチェックの処理が高負荷になりました。
その影響で、アプリの機能処理に問題が発生し、一部の利用者がPayPayを利用できなくなったとされています。
PayPayは該当サーバーでのデータチェックを停止し、2024年5月15日15時30分に復旧を確認しました。
その後もモニタリングを続け、システム構成の再点検や負荷対応などの再発防止策に取り組むと説明しています。
出典:PayPay|2024年5月15日に発生した障害に関するご報告(2024年5月21日)
PayPayを装った詐欺メールや偽サイトにも注意
PayPayのセキュリティを考える際には、会社のシステムに対する不正アクセスだけでなく、利用者を狙った詐欺にも注意が必要です。
PayPayは過去に、PayPayを装ったアカウント情報確認メールや、不審な営業電話などについて注意喚起しています。
例えば、「アカウント情報を確認しないとサービスを停止する」といった内容のメールを受け取った場合、慌ててリンクを開かないようにしましょう。
このような偽メールや偽サイトは、PayPayのシステム自体がサイバー攻撃を受けたこととは別の問題です。
PayPay利用者ができる安全対策
- PayPayアプリは公式アプリストアから入手する
- アプリやスマートフォンのOSを最新の状態に保つ
- パスワードをほかのサービスと使い回さない
- 不審なメールやSMSのリンクからログインしない
- 身に覚えのない決済や送金がないか確認する
- 不審な操作履歴がある場合は、公式サポートに相談する
また、メールアドレスが過去の別の情報漏えい事件に含まれていないかを確認しておくことも、アカウント保護に役立ちます。
PayPayのサイバー攻撃・情報漏えいに関するよくある質問
Q. PayPayはサイバー攻撃を受けたことがありますか?
2020年には、加盟店関連情報を管理するサーバーで、ブラジルからのアクセス履歴1件が確認されました。
原因はアクセス権限の設定不備とされています。ただし、具体的な攻撃手法や情報の持ち出し・悪用が確認されたとまでは公表されていません。
Q. PayPayから約2,000万件の個人情報が流出したのですか?
いいえ。約2,007万件は当初公表された「アクセスされた可能性のある最大件数」です。
2021年の詳細調査では、対象件数が2,101件だったと訂正されています。また、この数字は流出が確定した件数を意味するものではありません。
Q. PayPayの不正アクセスで一般利用者の銀行口座や残高に影響はありましたか?
2020年の事案について、PayPayは一般利用者の情報を別サーバーで管理しているため、影響はないと説明しています。
Q. PayPayの不正アクセスはどこの国から行われたのですか?
2020年11月28日に、ブラジルからのアクセス履歴が1件確認されています。
ただし、アクセス元がブラジルと記録されていたことは、アクセスした人物の国籍や実際の所在地を特定するものではありません。
Q. 2024年5月のPayPayのシステム障害はサイバー攻撃ですか?
いいえ。PayPayは、中継サーバーでのデータチェック処理が高負荷になったことが原因と説明しています。サイバー攻撃や個人情報漏えいは発生していないと発表しています。
Q. PayPayは現在も安全に利用できますか?
今回取り上げた過去の事案だけを理由に、現在のPayPayが危険な状態にあると断定することはできません。
ただし、どの決済サービスにも不正利用やフィッシング詐欺などのリスクはあるため、アプリの更新や取引履歴の確認など、基本的な対策を続けることが大切です。
まとめ|PayPayの不正アクセスと情報漏えい・システム障害を整理
PayPayでは2020年、加盟店関連情報を管理するサーバーで、ブラジルからのアクセス履歴1件が確認されました。
当初は最大20,076,016件の情報にアクセスされた可能性があると発表されましたが、その後の詳細調査によって2,101件に訂正されています。
また、PayPayは一般利用者の情報は別サーバーで管理されており、当該事案の影響はないと説明しています。
一方、2024年5月のシステム障害は、サーバーの高負荷が原因であり、サイバー攻撃ではないと公式に発表されています。
今回のポイントを整理すると、次のとおりです。
- 2020年:加盟店関連情報の管理サーバーで外部からのアクセス履歴を確認
- 件数:当初の最大約2,007万件から、詳細調査で2,101件に訂正
- 原因:アクセス権限の設定不備
- 一般利用者:当該事案によるユーザー情報への影響はないと公式発表
- 2024年:約3時間15分のシステム障害。サイバー攻撃・個人情報漏えいを公式に否定
「不正アクセス」「情報漏えい」「サイバー攻撃」「システム障害」は、似ているようで異なる出来事です。
PayPayに関するニュースを確認する際も、発生時期や公式発表の内容を区別し、古い速報の数字だけで判断しないことが大切です。