
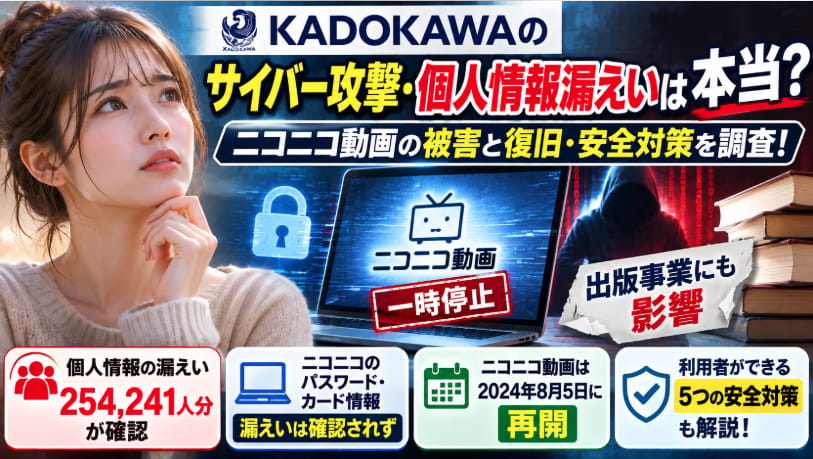
「KADOKAWA(カドカワ)がサイバー攻撃を受けたというニュースは本当?」
「ニコニコ動画が長期間停止した理由は?自分の個人情報やパスワードは流出したの?」
2024年6月、出版や動画配信などを手がけるKADOKAWAグループが、大規模なサイバー攻撃を受けました。
この影響で「ニコニコ動画」をはじめとするサービスが長期間停止し、出版事業などにも影響が広がりました。
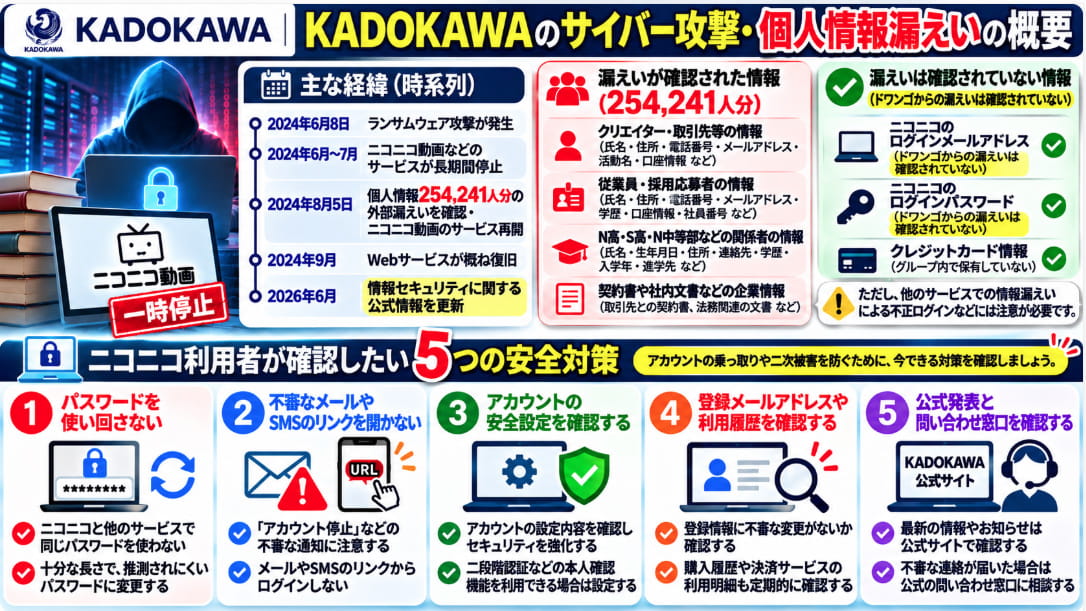
さらに、2024年8月5日には、KADOKAWAが254,241人分の個人情報の外部漏えいを確認したと発表しています。
一方、ニコニコユーザーのログインメールアドレスやパスワードについては、ドワンゴからの漏えいは確認されていないと説明されています。また、クレジットカード情報はグループ内で保有していない仕組みだと説明しています。
この記事では、KADOKAWAへのランサムウェア攻撃の経緯、漏えいした個人情報の内容、ニコニコ動画の復旧状況、2026年時点で公表されている情報セキュリティへの取り組み、利用者が確認したい安全対策を解説します。
情報確認日:2026年10月22日
- KADOKAWA(カドカワ)のサイバー攻撃・個人情報漏えいは本当?
- KADOKAWAへのサイバー攻撃はいつ発生した?経緯を時系列で確認
- なぜニコニコ動画が長期間停止したの?
- KADOKAWAで漏えいした個人情報は254,241人分
- ニコニコのパスワードやクレジットカード情報は流出した?
- KADOKAWAのサイバー攻撃はなぜ起きた?原因を調査
- KADOKAWAへのサイバー攻撃で出版事業にも影響
- 流出した情報の拡散や二次被害にも注意
- KADOKAWAの復旧状況と2026年のセキュリティ対策
- ニコニコ利用者が確認したい5つの安全対策
- ニコニコのパスワードが流出したか心配な場合は?
- 個人情報が漏えいした可能性がある場合の対処法
- KADOKAWAのサイバー攻撃・個人情報漏えいに関するよくある質問
- まとめ|KADOKAWAの情報漏えいとニコニコの安全対策
- 参考情報・公式サイト
KADOKAWA(カドカワ)のサイバー攻撃・個人情報漏えいは本当?
KADOKAWAグループが大規模なサイバー攻撃を受け、個人情報が外部に漏えいしたことは事実です。
2024年6月8日、KADOKAWAグループのデータセンター内にあるサーバーなどが、ランサムウェアを含むサイバー攻撃を受けました。
ランサムウェアとは、パソコンやサーバーのデータを暗号化するなどして利用できなくし、復旧などと引き換えに金銭を要求する悪質なプログラムや攻撃手法のことです。
今回の攻撃では、グループ会社のドワンゴが運営する「ニコニコ」関連サービスが大きな影響を受けました。
また、攻撃者が情報を持ち出したとみられることから、KADOKAWAは外部のセキュリティ専門企業と協力して調査を進めました。
2024年8月5日には、個人情報254,241人分の外部漏えいを確認したと公表しています。
つまり、今回の事件は単なるサービス障害ではなく、実際に個人情報の漏えいも発生した重大なサイバー攻撃でした。
KADOKAWAへのサイバー攻撃はいつ発生した?経緯を時系列で確認
2024年に発生したKADOKAWAグループへのサイバー攻撃について、主な経緯をまとめました。
| 日付 | 主な出来事 |
|---|---|
| 2024年6月8日 | 大規模なシステム障害が発生。ランサムウェアを含むサイバー攻撃が確認される |
| 2024年6月14日 | ドワンゴが障害の経緯や影響範囲を公表 |
| 2024年6月28日 | KADOKAWAが情報漏えいに関するお知らせとお詫びを公表 |
| 2024年7月 | 漏えい情報の拡散に対する削除要請や法的措置を進める |
| 2024年8月5日 | 個人情報254,241人分の外部漏えいを確認したと公表。ニコニコ動画などが再開 |
| 2024年9月 | Webサービスが概ね復旧したと決算資料で説明 |
| 2026年6月 | KADOKAWAグループが情報セキュリティに関する公式情報を更新 |
このように、サイバー攻撃の発覚から主要サービスの再開まで、約2か月を要しました。
また、システムの復旧だけでなく、漏えいした情報の確認や二次被害への対応も進められました。
なお、2026年6月の項目は公式サイトに掲載されている情報の更新時期を示したものであり、その月に新しいセキュリティ対策が一斉に導入されたという意味ではありません。
なぜニコニコ動画が長期間停止したの?
ランサムウェア攻撃でサーバーが利用できなくなった
ドワンゴの2024年6月14日の発表によると、グループ企業のデータセンターがランサムウェアを含む攻撃を受け、相当数の仮想マシンが暗号化されました。
その結果、ニコニコを含むWebサービス全般が正常に利用できなくなりました。
さらに、攻撃は社内ネットワークにも及んでいたため、一部の社内業務システムも利用停止となりました。
被害拡大を防ぐためにサーバーを停止
ドワンゴは被害の拡大を防ぐため、データセンター内のサーバー間通信を切断し、サーバーのシャットダウンなどを実施しました。
公式発表によると、サーバーを停止した後も、攻撃者が遠隔から再びサーバーを起動させ、感染を拡大しようとする行動が観測されたとされています。
このような状況では、単純にサーバーを再起動するだけで安全にサービスを復旧することはできません。
攻撃者の侵入経路を遮断し、安全な環境を構築したうえで、サービスを段階的に再開する必要がありました。
ニコニコ動画は2024年8月5日に再開
ドワンゴは2024年8月5日15時に、ニコニコ動画などのサービスを再開しました。
新しいバージョン名は「帰ってきたニコニコ」と発表されています。
ただし、すべてのサービスや機能が同時に元どおりになったわけではなく、段階的な復旧が進められました。
その後、KADOKAWAは2024年11月の決算関連発表で、Webサービスが同年9月に概ね復旧したと説明しています。
KADOKAWAで漏えいした個人情報は254,241人分
2024年8月5日、KADOKAWAはランサムウェア攻撃に起因する情報漏えいについて、調査結果を公表しました。
外部漏えいが確認された個人情報は、合計254,241人分です。
対象には、ドワンゴや関連会社の従業員、取引先、クリエイター、学校法人角川ドワンゴ学園に関係する一部の人などが含まれていました。
なお、この数字はニコニコ動画の一般ユーザー254,241人のログイン情報が流出したという意味ではありません。
① クリエイターや取引先などの情報
ドワンゴおよび一部の関係会社の取引先について、次のような個人情報の漏えいが確認されています。
- 氏名
- 生年月日
- 住所
- 電話番号
- メールアドレス
- 活動名
- 口座情報
対象にはクリエイターや個人事業主も含まれます。
ただし、対象者全員について、これらすべての情報が流出したという意味ではありません。
② 従業員や採用応募者の情報
ドワンゴの従業員や一部の関係会社の従業員などについても、個人情報の漏えいが確認されています。
公表された情報の種類には、氏名、住所、電話番号、メールアドレス、学歴、口座情報、社員番号、勤怠などの人事情報が含まれます。
また、一部の採用応募者については、氏名や連絡先、選考履歴などの情報も対象となりました。
③ N高等学校・S高等学校・N中等部などの関係者の情報
学校法人角川ドワンゴ学園に関係する一部の人の情報も、漏えい対象に含まれていました。
対象となった区分には、N中等部、N高等学校、S高等学校の在校生・卒業生・保護者・出願者・資料請求者などが含まれます。
情報の種類としては、氏名、生年月日、住所、電話番号、メールアドレス、学歴、入学年、担任、進学先などが挙げられています。
ただし、これらの学校の在校生や卒業生全員の情報が漏えいしたという意味ではありません。
④ 契約書や社内文書などの企業情報
個人情報だけでなく、ドワンゴの一部の取引先との契約書や、法務関連をはじめとする社内文書などの漏えいも確認されています。
企業の内部情報や取引先情報が外部に出ることで、関係者へのなりすましや詐欺などに悪用される可能性も考えられます。
参考:KADOKAWAグループ公式|システム障害関連のお知らせ一覧
ニコニコのパスワードやクレジットカード情報は流出した?
ニコニコ動画を利用していた人にとって、特に気になるのがログイン情報やクレジットカード情報への影響です。
ログインメールアドレス・パスワードの漏えいは確認されていない
KADOKAWAは2024年8月5日の公式発表で、ニコニコユーザーのアカウント情報について、ドワンゴからの漏えいは確認されていないと説明しています。
ここでいうアカウント情報には、ログインメールアドレスとログインパスワードが含まれます。
したがって、今回の事件について「ニコニコ利用者全員のパスワードが流出した」と説明するのは正確ではありません。
ただし、今回の事件とは別に、他のサービスから流出したパスワードの使い回しなどによって、不正ログインが発生する可能性はあります。
クレジットカード情報も漏えいは確認されていない
KADOKAWAは、ニコニコを含むグループの顧客のクレジットカード情報について、グループ内でデータを保有していないため、今回のようなグループ側からの情報漏えいが起こらない仕組みだと説明しています。
そのため、今回のサイバー攻撃によってニコニコ利用者のクレジットカード番号が大量に流出したという事実は、公式発表からは確認できません。
ただし、カード情報を偽サイトに入力してしまった場合など、別の原因による不正利用には注意が必要です。
KADOKAWAのサイバー攻撃はなぜ起きた?原因を調査
KADOKAWAは2024年8月5日の発表で、外部のセキュリティ専門企業による調査結果を説明しています。
その調査では、フィッシングなどの攻撃によって従業員のアカウント情報が盗まれ、それを悪用して社内ネットワークに侵入されたことが根本原因と推測されていました。
ただし、これは当時の調査結果に基づく推測であり、フィッシングによる認証情報の窃取が侵入原因として確定したという意味ではありません。
公式発表でも、侵入の具体的な経路や方法は当時不明と説明されています。
そのため、「従業員が特定のフィッシングメールを開いたことが原因だった」などと断定することはできません。
今回の事件は、従業員の認証情報が攻撃者に悪用されるリスクや、企業のネットワークに侵入された場合の被害の大きさを考えるうえで重要な事例といえます。
KADOKAWAへのサイバー攻撃で出版事業にも影響
今回のサイバー攻撃は、ニコニコ動画だけでなく、KADOKAWAグループの出版事業にも影響を与えました。
2024年7月29日の公式発表では、サイバー攻撃を受けたサーバーを停止した影響で、出版製造・物流システムも停止したと説明しています。
その結果、書籍の出荷などに支障が生じました。
2024年6月には、既刊書籍の出荷部数が平常時の3分の1程度になっていたとされています。
その後、システムに依存しない方法で業務を進めながら復旧作業を行い、2024年8月以降は出荷量が段階的に回復しました。
さらに、2024年11月の決算関連発表では、同年7~9月期のサイバー攻撃による影響について、売上高が約49億円減少し、営業利益が約27.5億円減少したと説明しています。
これは、サイバー攻撃が個人情報だけでなく、企業の事業活動や業績にも大きな影響を与えることを示す事例です。
流出した情報の拡散や二次被害にも注意
KADOKAWAは、攻撃者が公開したとされる情報がSNSや匿名掲示板などで拡散されたことについても対応を進めました。
2024年7月には、KADOKAWA、ドワンゴ、学校法人角川ドワンゴ学園による横断対策チームを設置し、情報の拡散行為に対する措置を強化しています。
公式発表では、情報の削除要請や、悪質な拡散行為に対する法的措置などを進めたと説明されています。
また、漏えいしたメールアドレスなどを悪用したフィッシングメール、スパムメール、詐欺メールが届く可能性についても注意を呼びかけています。
不審なメールやSMSが届いた場合は、リンクを安易に開かず、送信元や内容を慎重に確認することが重要です。
KADOKAWAの復旧状況と2026年のセキュリティ対策
2024年9月にはWebサービスが概ね復旧
KADOKAWAは2024年11月の決算関連発表で、Webサービスが同年9月に概ね復旧したと説明しています。
また、出版事業についても、2024年8月以降に書籍の出荷量が回復したと公表しました。
ただし、サービス全般が概ね復旧したことと、すべての機能や関連システムが同じ時点で完全に元どおりになったことは、必ずしも同じ意味ではありません。
2026年6月更新の公式情報に掲載されたセキュリティへの取り組み
KADOKAWAグループは、2026年6月更新の公式サイト「データセキュリティ」で、情報セキュリティに関する取り組みを紹介しています。
公式サイトで説明されている主な取り組みは、次のとおりです。
- 個人情報データベースへのアクセス制御
- 保有する個人情報の暗号化
- セキュリティ対応組織「KADOKAWA-CSIRT」による活動
- ソフトウェアの脆弱性情報の収集
- Webサイトなどの運用状況の調査と棚卸し
- 従業員向けの研修やセキュリティマニュアルの配布
- 情報セキュリティに関する内部監査
注意したいのは、これらがすべて2024年のサイバー攻撃後に新しく導入された対策だと確認できるわけではない点です。
2026年6月という日付は、今回参照した公式情報の更新時期を示しています。個々の対策の導入日や、2024年の事件を直接の契機として実施されたかどうかについては、別途確認が必要です。
したがって、この記事ではこれらを「2026年時点でKADOKAWAグループが公表している情報セキュリティへの取り組み」として紹介しています。
なお、こうした取り組みがあるからといって、将来のサイバー攻撃や情報漏えいが絶対に発生しないことを保証するものではありません。
ニコニコ利用者が確認したい5つの安全対策
今回のサイバー攻撃でニコニコユーザーのログイン情報について、ドワンゴからの漏えいが確認されていないとしても、日頃のアカウント管理は重要です。
次の5つの安全対策を確認しておきましょう。
① パスワードを使い回さない
ニコニコと他のサービスで同じパスワードを使っている場合は、異なるパスワードへの変更を検討しましょう。
他のサービスから流出したログイン情報が、不正ログインに悪用される可能性があるためです。
パスワードは十分な長さを確保し、他人に推測されにくいものを設定してください。
詳しくは、パスワードが流出したか確認する方法!使い回しの危険性と変更手順も参考にしてください。
② 不審なメールやSMSのリンクを開かない
「ニコニコのアカウントが停止された」「個人情報を確認してください」などの不審な通知が届いた場合は、メール内のリンクからログインしないようにしましょう。
公式サイトをブックマークから開くなど、自分でアクセスして内容を確認することが重要です。
また、不審な添付ファイルを開かないようにしてください。
③ アカウントの安全設定を確認する
ニコニコのアカウント設定で、現在利用できるログイン方法やセキュリティ関連の設定を確認しましょう。
二段階認証などの追加の本人確認機能が利用できる場合は、公式案内に従って設定を検討してください。
ただし、利用できる認証機能や設定手順はサービス側の変更によって異なる場合があります。
④ 登録メールアドレスや利用履歴を確認する
アカウントに登録しているメールアドレスなどに、身に覚えのない変更がないか確認しましょう。
また、購入履歴や決済サービスの利用明細なども定期的に確認すると安心です。
身に覚えのない請求が見つかった場合は、サービスの公式窓口やカード発行会社に相談してください。
⑤ 公式発表と問い合わせ窓口を確認する
情報漏えいに関する新たな通知や、不審なメールが届いた場合は、KADOKAWAやニコニコの公式サイトで情報を確認しましょう。
2024年の事件では、KADOKAWAが漏えい対象者向けの専用問い合わせ窓口を設けていました。
問い合わせ先や受付状況は変更される可能性があるため、現在の案内を公式サイトで確認してください。
ニコニコのパスワードが流出したか心配な場合は?
KADOKAWAは2024年8月5日の発表で、ニコニコユーザーのログインメールアドレスやログインパスワードについて、ドワンゴからの漏えいは確認されていないと説明しています。
そのため、今回の事件だけを理由に、すべてのニコニコ利用者のパスワードが流出したと判断することはできません。
ただし、他のサービスで同じパスワードを使っている場合や、不審なログインが疑われる場合は、パスワード変更を検討してください。
また、登録しているメールアドレスが過去の情報漏えいに含まれていないか、無料のチェックサービスで確認する方法もあります。
具体的な確認方法は、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法で解説しています。
なお、チェックサービスでメールアドレスが見つかったとしても、それだけでKADOKAWAから流出したと判断できるわけではありません。
個人情報が漏えいした可能性がある場合の対処法
自分の個人情報が漏えいした可能性がある場合は、流出した情報の種類に応じて対処することが重要です。
氏名・住所・電話番号が流出した場合
不審な電話やSMS、郵便物などに注意してください。
実在する企業や公的機関を装った連絡であっても、相手が本物であるとは限りません。
金銭の支払いや追加の個人情報の提供を求められた場合は、公式サイトなどで連絡先を確認しましょう。
メールアドレスが流出した場合
フィッシングメールや迷惑メールが増える可能性があります。
不審なリンクを開かず、パスワードや認証コードを入力しないようにしてください。
メールアドレスの流出だけで、直ちにメールアカウントが乗っ取られたという意味ではありません。
口座情報が流出した場合
銀行口座に関する情報が漏えいした可能性がある場合は、取引履歴を確認し、不審な入出金がないか注意しましょう。
口座番号が知られたことだけで、必ず不正出金ができるわけではありません。
ただし、金融機関を装った詐欺などに悪用される可能性があるため、不審な連絡には注意が必要です。
実際に不正利用が疑われる場合
身に覚えのない請求や不正ログインなどが確認された場合は、関連するサービスや金融機関の公式窓口へ速やかに相談してください。
個人情報漏えい時の具体的な対応については、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選でも詳しく解説しています。
KADOKAWAのサイバー攻撃・個人情報漏えいに関するよくある質問
KADOKAWAへのサイバー攻撃はいつ発生しましたか?
2024年6月8日に大規模なシステム障害が発生し、ランサムウェアを含むサイバー攻撃が確認されました。
個人情報は何人分流出しましたか?
2024年8月5日のKADOKAWA公式発表では、254,241人分の個人情報の外部漏えいが確認されたとされています。
ニコニコ動画の利用者全員の情報が流出したのですか?
いいえ。漏えいが確認された情報には、クリエイターや取引先、従業員、学校関係者などの情報が含まれます。ニコニコ動画の一般利用者全員の情報が流出したという意味ではありません。
ニコニコのログインパスワードは流出しましたか?
KADOKAWAは、ニコニコユーザーのログインメールアドレスとログインパスワードについて、ドワンゴからの漏えいは確認されていないと説明しています。
クレジットカード情報も流出したのですか?
KADOKAWAは、グループの顧客のクレジットカード情報を社内で保有していないため、今回のようなグループ側からの漏えいが起こらない仕組みだと説明しています。
ニコニコ動画は現在も停止していますか?
いいえ。ニコニコ動画などは2024年8月5日に再開し、KADOKAWAは同年9月にWebサービスが概ね復旧したと説明しています。
サイバー攻撃の原因は何だったのですか?
2024年8月の公式発表では、フィッシングなどによって従業員のアカウント情報が盗まれ、それを利用して社内ネットワークへ侵入されたことが根本原因と推測されていました。ただし、具体的な侵入経路や方法は当時不明とされており、確定した原因として発表されたものではありません。
2026年時点でKADOKAWAはセキュリティ対策を行っていますか?
はい。2026年6月更新の公式情報では、個人情報へのアクセス制御、暗号化、KADOKAWA-CSIRTによる活動、従業員向け研修、脆弱性情報の収集などの取り組みが紹介されています。
ただし、これらの取り組みすべてが2024年のサイバー攻撃後に新しく導入されたと確認できるわけではありません。
まとめ|KADOKAWAの情報漏えいとニコニコの安全対策
KADOKAWAグループでは、2024年6月8日に大規模なランサムウェア攻撃が発生しました。
この影響でニコニコ動画などが長期間停止し、出版事業にも大きな影響が及びました。
2024年8月5日には、254,241人分の個人情報の外部漏えいが確認されたと公表されています。
一方、ニコニコユーザーのログインメールアドレス、ログインパスワードについては、ドワンゴからの漏えいは確認されていないと説明されています。また、グループの顧客のクレジットカード情報は、グループ内で保有していない仕組みだと説明されています。
ニコニコ動画などは2024年8月に再開し、KADOKAWAは同年9月にWebサービスが概ね復旧したと発表しています。
さらに、2026年6月更新の公式情報では、KADOKAWAグループが実施・運用している情報セキュリティに関する取り組みが紹介されています。
ニコニコを安全に利用するためには、次の点を確認しておきましょう。
- パスワードを他のサービスと使い回さない
- 不審なメールやSMSのリンクを開かない
- アカウントの安全設定を確認する
- 登録情報や利用履歴を定期的に確認する
- 情報漏えいに関する通知は公式サイトで確認する
サイバー攻撃のニュースを見るときは、実際に漏えいが確認された情報と、攻撃者の主張や未確認の情報を区別することが重要です。
参考情報・公式サイト
- KADOKAWAグループ公式|システム障害関連のお知らせ一覧
- KADOKAWA公式プレスリリース|ランサムウェア攻撃による情報漏洩に関するお知らせ(2024年8月5日)
- KADOKAWA公式|グループの事業活動の回復状況について(2024年7月29日)
- KADOKAWAグループ公式|2025年3月期第2四半期決算・サイバー攻撃の業績影響
- KADOKAWAグループ公式|データセキュリティ
※本記事は2026年10月22日時点で確認したKADOKAWAグループおよびドワンゴの公式発表をもとに作成しています。情報漏えいの対象や原因については、公表された調査結果の範囲に沿って記載しています。