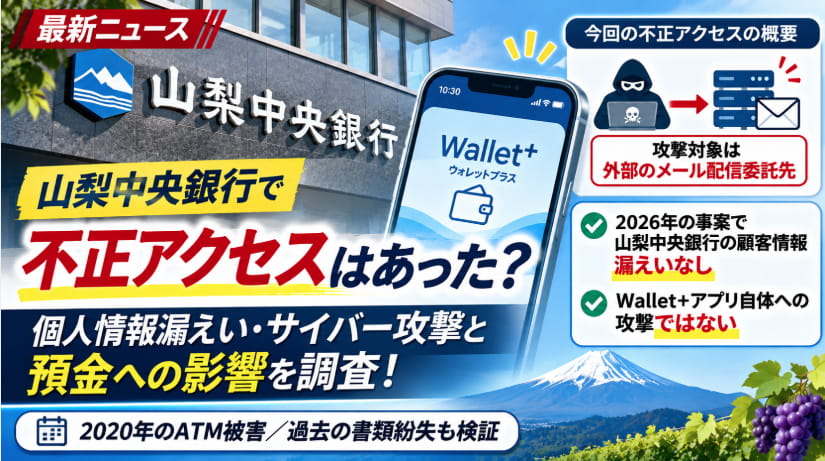
「山梨中央銀行で不正アクセスがあった?」「個人情報漏えいやサイバー攻撃で預金が危険になることはないの?」と心配している人もいるのではないでしょうか。
山梨中央銀行は2026年10月30日、「Wallet+関連サービスにおける不正アクセスについて」というお知らせを公表しました。
この事案では、Wallet+のメール配信システムを担当する外部委託先が不正アクセスを受け、登録メールアドレスが漏えいした可能性が報告されています。
ただし、山梨中央銀行は調査の結果、同行の顧客情報の漏えいはなかったと発表しています。また、Wallet+アプリ自体が不正アクセスを受けたわけでもありません。
一方、山梨中央銀行では2020年に偽造キャッシュカードによるATM被害が確認され、2006年には顧客情報を含む大量の書類の誤廃棄・紛失も公表されています。
この記事では、山梨中央銀行の公式発表や過去の報道をもとに、不正アクセス、個人情報漏えい、サイバー攻撃、情報流出の可能性、預金への影響、利用者ができる対処法を詳しく解説します。
※本記事は2026年11月7日時点で確認できた公開情報に基づいています。
- 山梨中央銀行で不正アクセスや個人情報漏えいはあった?
- 山梨中央銀行が2026年10月30日に不正アクセスを公表!Wallet+で何が起きた?
- 山梨中央銀行では2020年に偽造キャッシュカードによるATM不正アクセス被害が発生
- 山梨中央銀行では2006年に約47万枚の顧客情報書類の誤廃棄・紛失も公表
- 山梨中央銀行の預金は大丈夫?サイバー攻撃や情報流出の影響は?
- 山梨中央銀行を装ったフィッシング詐欺や偽サイトにも注意
- 山梨中央銀行の預金を守るために今すぐできる対処法7選
- 山梨中央銀行で不正アクセスや不正送金が疑われた場合の相談先
- 山梨中央銀行の不正アクセス・個人情報漏えいに関するFAQ
- まとめ|山梨中央銀行の不正アクセスと個人情報漏えいの調査結果
- 参考資料・公式出典
山梨中央銀行で不正アクセスや個人情報漏えいはあった?
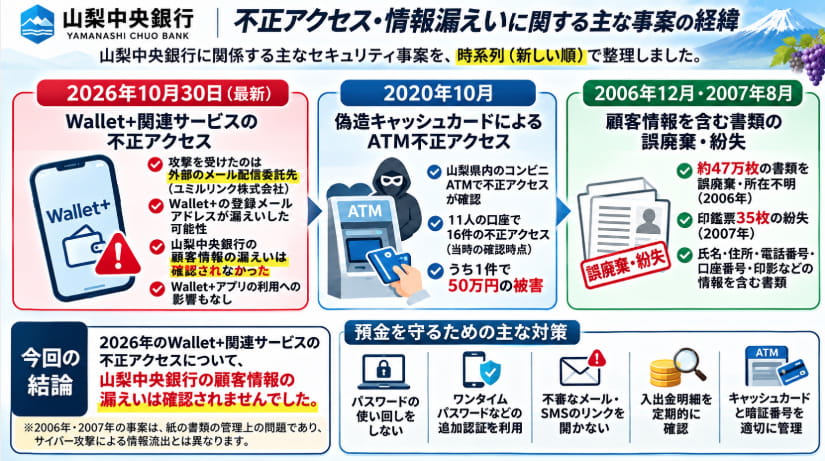
山梨中央銀行に関係する主なセキュリティ事案を調査したところ、2026年の外部委託先への不正アクセス、2020年の偽造キャッシュカード被害、2006年・2007年の書類管理に関する問題が確認できました。
| 時期 | 事案 | 主な内容 |
|---|---|---|
| 2026年10月30日 | Wallet+関連サービスの委託先への不正アクセス | 山梨中央銀行の顧客情報漏えいはなかったと発表 |
| 2020年10月 | 偽造キャッシュカードによるATM不正アクセス | 不正アクセスと預金被害を確認 |
| 2020年12月17日 | 新たな偽造キャッシュカード被害 | 公表時点で1名・4件、100万円の被害 |
| 2006年12月 | 顧客情報書類の誤廃棄・紛失 | 約47万枚の書類管理に関する問題 |
| 2007年8月 | 印鑑票の紛失 | 顧客の印鑑票35枚が所在不明 |
これらはすべて同じ種類の事件ではありません。
特に、銀行システムへのサイバー攻撃、外部委託先への不正アクセス、偽造カードによる預金被害、紙の書類の紛失は区別する必要があります。
今回確認した公開情報の範囲では、山梨中央銀行の銀行システムに外部から侵入され、大規模な顧客データが流出したとする公式発表は確認できませんでした。
ただし、過去のすべての事案が存在しなかったことを保証するものではありません。
山梨中央銀行が2026年10月30日に不正アクセスを公表!Wallet+で何が起きた?
山梨中央銀行は2026年10月30日、「Wallet+関連サービスにおける不正アクセスについて」という公式発表を行いました。
Wallet+は、iBankマーケティング株式会社が提供する金融サービスアプリです。
攻撃されたのは外部のメール配信委託先
公式発表によると、不正アクセスを受けたのは、Wallet+のメール配信システムの委託先であるユミルリンク株式会社です。
委託先への不正アクセスにより、Wallet+の登録情報であるメールアドレスが漏えいした可能性があるとの報告を受けたと説明しています。
ただし、攻撃対象は外部委託先のシステムであり、山梨中央銀行の銀行システムそのものではありません。
また、Wallet+アプリ自体への不正アクセスでもありません。
山梨中央銀行の個人情報は漏えいした?
山梨中央銀行は、今回の事案について調査した結果、同行の顧客情報の漏えいはなかったと発表しています。
| 確認項目 | 公式発表の内容 |
|---|---|
| 不正アクセスの対象 | 外部のメール配信委託先 |
| 漏えいの可能性が報告された情報 | Wallet+の登録メールアドレス |
| 山梨中央銀行の顧客情報 | 調査の結果、漏えいなし |
| Wallet+自体への不正アクセス | なし |
| Wallet+利用への影響 | なし |
「委託先が不正アクセスを受けた」という事実と、「山梨中央銀行の顧客情報が流出した」ということは同じではありません。
なお、今回の公式発表では、攻撃者の詳細や侵入経路などは説明されていません。
Wallet+の利用や預金への影響は?
山梨中央銀行は、今回の不正アクセスについてWallet+の利用への影響はないと説明しています。
また、2026年10月30日の公式発表には、この事案によって山梨中央銀行の預金が不正に引き出されたという記載はありません。
ただし、一般論として、メールアドレスが第三者に知られると、それを悪用したフィッシングメールなどが届く可能性があります。
銀行を装ったメールやSMSには引き続き注意しましょう。
出典:山梨中央銀行「Wallet+関連サービスにおける不正アクセスについて」(2026年10月30日・PDF)
山梨中央銀行では2020年に偽造キャッシュカードによるATM不正アクセス被害が発生
山梨中央銀行では、2020年に偽造キャッシュカードによるとみられるATMへの不正アクセスと、実際の預金被害が確認されています。
この事案は、2026年のWallet+関連サービスの委託先への不正アクセスとは異なります。
2020年10月のATM不正アクセスでは何が起きた?
2020年10月14日、山梨中央銀行は山梨県内のコンビニエンスストアに設置されたATMで、偽造キャッシュカードによると推測される不正アクセスと被害が確認されたと公表しました。
当時の公表・報道では、10月12日から14日15時までに11人の口座で16件の不正アクセスが確認され、うち1件で50万円の被害が発生したとされています。
ただし、11人・16件・50万円という数字は当時の確認時点の情報であり、その後の調査も含めた最終的な被害件数・被害総額を示すものではありません。
銀行は利用者に対し、通帳記帳や取引明細の確認を呼びかけました。
2020年12月にも新たな偽造キャッシュカード被害を公表
さらに、山梨中央銀行は2020年12月17日、「偽造キャッシュカードによる被害発生について」という公式発表を行っています。
この発表では、10月14日に偽造キャッシュカードによる被害を公表したことに触れたうえで、新たな不正取引が判明したと説明しています。
2020年12月17日16時30分時点の被害状況は、次のとおりです。
- 被害者数:1名
- 不正取引:4件
- 被害金額:100万円
これは12月17日に新たに公表された被害状況であり、10月14日の確認時点の数字とは区別する必要があります。
また、今回確認した資料だけでは、2020年のすべての被害を合算した最終的な件数・金額までは断定できません。
出典:山梨中央銀行「偽造キャッシュカードによる被害発生について」(2020年12月17日・PDF)
銀行の顧客データベースがハッキングされたの?
2020年の事件は、偽造キャッシュカードを使ってATMから不正に現金を引き出そうとした事案です。
銀行の顧客データベースにハッカーが侵入し、大量の個人情報を盗み出した事件と同一視することはできません。
キャッシュカードの情報を不正に取得する手口にはスキミングなどがありますが、個別の事件でどのように情報が取得されたかについては、確認された事実と推測を区別する必要があります。
参考:ScanNetSecurity「コンビニ設置のATMに偽造キャッシュカードで不正アクセス」(2020年11月4日)
山梨中央銀行では2006年に約47万枚の顧客情報書類の誤廃棄・紛失も公表
山梨中央銀行では、サイバー攻撃とは別に、顧客情報を含む紙の書類の管理に関する問題も過去に公表されています。
2006年の顧客情報書類の誤廃棄・紛失とは?
2006年12月、山梨中央銀行が顧客情報を記載した約47万枚の書類を誤廃棄するなど、適切に管理していなかったことが明らかになりました。
報道によると、本店を含む83店舗で、保存されているべき書類が誤って処理されたり、所在不明になったりしていました。
対象には、税金や公共料金の納付書控え、両替票、顧客情報ファイルの登録・変更票、本人確認書などが含まれています。
書類の種類によって、氏名、住所、電話番号、生年月日、取引金額などの情報が記載されていました。
報道では、約38万枚の納付書控え・両替票などに加え、顧客情報ファイルの登録・変更票や本人確認書など88,032件について、保存期間が経過する前に誤って廃棄処理したことが判明したとされています。
また、本人確認記録書461件も所在不明となっていましたが、銀行は裁断処理された可能性が高いと判断したと報じられています。
約47万枚すべての個人情報が流出したの?
いいえ。約47万枚という数字は、誤廃棄や所在不明などの管理上の問題が確認された書類の規模を示しており、47万枚すべてが第三者へ流出したという意味ではありません。
今回確認した報道では、書類の多くは保存期限前に誤って廃棄処理されたとされています。
そのため、サイバー攻撃によって約47万枚の顧客情報が盗まれた事件として扱うことは適切ではありません。
参考:Security NEXT「個人情報など含む約47万枚の書類を誤廃棄 – 山梨中央銀行」(2006年12月28日)
2007年にも印鑑票35枚の紛失が判明
2007年8月には、山梨中央銀行で顧客の印鑑票35枚が所在不明になっていたことも報じられています。
対象は17支店の印鑑票で、氏名、住所、電話番号、生年月日、口座番号、印影などが含まれていました。
当時の報道では、不正利用の報告はなく、銀行は誤廃棄の可能性が高いと判断したとされています。
こちらも、銀行システムへのサイバー攻撃による情報流出とは異なる事案です。
参考:Security NEXT「口座番号や印影記載の印鑑票が所在不明に – 山梨中銀」(2007年8月16日)
山梨中央銀行の預金は大丈夫?サイバー攻撃や情報流出の影響は?
山梨中央銀行の利用者にとって、特に心配なのは預金への影響ではないでしょうか。
2026年10月30日のWallet+関連サービスの公式発表では、山梨中央銀行の顧客情報漏えいはなく、Wallet+の利用への影響もないと説明されています。
一方、2020年の偽造キャッシュカード事件では、実際に預金が不正に引き出される被害が発生しました。
このように、事案によって預金への影響は異なります。
個人情報が漏えいすると預金が引き出される?
一般に、氏名やメールアドレス、口座番号などが知られただけで、直ちにインターネットバンキングから自由に預金を引き出せるわけではありません。
しかし、ログインID、パスワード、暗証番号、認証コードなどが盗まれた場合、不正ログインや不正送金につながる可能性があります。
また、個人情報を利用して銀行を装う電話やメールを送り、利用者から重要情報を聞き出そうとする詐欺にも注意が必要です。
偽造キャッシュカードによる被害を防ぐには?
山梨中央銀行は2020年12月17日の公式発表で、次のような対策を呼びかけています。
- 生年月日、電話番号、車のナンバーなど、推測されやすい暗証番号を避ける
- キャッシュカードに暗証番号を書かない
- 暗証番号のメモをカードと一緒に保管しない
- カードの暗証番号を他のサービスで使い回さない
- 生体認証機能付きICキャッシュカードへの切り替えを検討する
- カードの入った財布やバッグを車内などに放置しない
- 通帳記帳や残高照会で不審な取引がないか確認する
これらは、2020年当時に同行が案内した対策です。現在利用できるカードの種類やサービスについては、公式サイトで最新情報を確認してください。
不正送金や偽造カード被害は補償される?
銀行口座から不正に預金が引き出された場合、被害の種類や経緯、利用者の管理状況などによって、補償の対象となる可能性があります。
ただし、すべての被害が無条件で全額補償されるわけではありません。
偽造キャッシュカードによる被害と、インターネットバンキングの不正送金では、適用される規定や確認事項が異なる場合があります。
被害が疑われる場合は、速やかに山梨中央銀行へ連絡し、カードや口座の利用停止、補償に関する手続きについて相談してください。
最新の規定や連絡先は、山梨中央銀行公式サイトで確認しましょう。
山梨中央銀行を装ったフィッシング詐欺や偽サイトにも注意
銀行自体のシステムが不正アクセスを受けていなくても、銀行を装った詐欺によって利用者が被害に遭う可能性があります。
フィッシング詐欺とは、銀行などの正規サービスを装ったメールやSMSで偽サイトへ誘導し、ログイン情報などを盗み取る手口です。
こんな不審なメールやSMSに注意
例えば、次のようなメッセージには注意が必要です。
- 「山梨中央銀行の口座が利用停止になりました」
- 「不正アクセスを検知したため本人確認が必要です」
- 「セキュリティ強化のためパスワードを再設定してください」
- 「重要なお知らせを確認しないと口座が凍結されます」
※上記はフィッシング詐欺で想定される文面例であり、山梨中央銀行を装った実際のメール件名を示すものではありません。
メールやSMSに記載されたリンクから安易にログインせず、公式アプリや事前に登録した公式サイトのブックマークからアクセスしましょう。
Wallet+の不正アクセスを装った詐欺にも注意
2026年のWallet+関連サービスの事案について、山梨中央銀行は同行の顧客情報漏えいはなかったと発表しています。
しかし、実際のニュースを口実にして、第三者が偽の案内メールを送る可能性はあります。
「情報漏えいの確認」「補償手続き」「緊急のパスワード変更」などを理由に認証情報を入力させようとするメッセージには注意してください。
不審な案内が届いた場合は、メール本文のリンクではなく、山梨中央銀行の公式サイトで内容を確認しましょう。
山梨中央銀行の預金を守るために今すぐできる対処法7選
① パスワードの使い回しをやめる
銀行のインターネットバンキングと、通販サイトやSNSなどで同じパスワードを使わないようにしましょう。
別のサービスから漏えいした認証情報が、不正ログインに悪用される可能性があります。
② 利用できる追加認証を設定する
ワンタイムパスワードなど、山梨中央銀行のサービスで利用できる追加認証を確認しましょう。
認証コードを電話の相手に伝えたり、偽サイトに入力したりしないことも重要です。
③ 不審なメールやSMSのリンクを開かない
銀行を名乗るメッセージでも、送信者名だけで本物と判断しないようにしましょう。
ログインするときは公式アプリや登録済みのブックマークを利用してください。
④ 預金残高と入出金明細を定期的に確認する
身に覚えのない引き出しや振込がないか、定期的に確認しましょう。
山梨中央銀行も2020年の偽造キャッシュカード被害の際、通帳記帳や残高照会による確認を呼びかけています。
⑤ キャッシュカードと暗証番号を適切に管理する
暗証番号を第三者に教えたり、カードと一緒に保管したりしないようにしましょう。
また、推測されやすい番号を避けることも重要です。
⑥ スマートフォンやパソコンを最新の状態に保つ
OS、ブラウザ、アプリなどを更新し、既知の脆弱性を悪用されるリスクを減らしましょう。
提供元が不明なアプリやファイルをインストールしないことも大切です。
⑦ 不審な取引があればすぐ銀行へ連絡する
身に覚えのない引き出しや不正ログインの疑いがある場合は、速やかに山梨中央銀行へ連絡しましょう。
キャッシュカードやインターネットバンキングの利用停止など、必要な手続きを確認してください。
また、メールアドレスの流出が心配な人は、メールアドレスの漏えいを確認する方法も参考にしてください。
パスワードについては、パスワード流出を確認する方法で詳しく解説しています。
山梨中央銀行で不正アクセスや不正送金が疑われた場合の相談先
不審な取引や偽サイトへの情報入力などがあった場合は、山梨中央銀行の公式窓口へ相談してください。
山梨中央銀行は2020年12月17日の偽造キャッシュカード被害に関する発表で、当時の問い合わせ先として「山梨中銀ダイレクトマーケティングセンター」を案内していました。
ただし、現在の電話番号や受付時間は変更されている可能性があります。
最新の連絡先は、山梨中央銀行公式サイトの「お問い合わせ」や「紛失・盗難」などの案内で確認してください。
すでに金銭被害が発生している場合は、銀行への連絡とあわせて警察への相談も検討しましょう。
山梨中央銀行の不正アクセス・個人情報漏えいに関するFAQ
Q1. 山梨中央銀行で2026年に不正アクセスが発生しましたか?
2026年10月30日、山梨中央銀行はWallet+関連サービスの外部メール配信委託先への不正アクセスについて公表しました。ただし、山梨中央銀行の銀行システムやWallet+自体への不正アクセスではありません。
Q2. 山梨中央銀行の顧客情報は漏えいしましたか?
2026年10月30日の公式発表では、調査の結果、山梨中央銀行の顧客情報の漏えいはなかったと説明されています。この結論は2026年の委託先への不正アクセス事案についてのものです。
Q3. Wallet+のメールアドレスは流出したのですか?
公式発表では、外部委託先への不正アクセスによってWallet+の登録メールアドレスが漏えいした可能性があるとの報告を受けたと説明されています。ただし、山梨中央銀行の顧客情報については漏えいがなかったとしています。
Q4. Wallet+アプリは利用できますか?
山梨中央銀行は2026年10月30日の発表で、今回の不正アクセスはWallet+自体への攻撃ではなく、利用への影響もないと説明しています。
Q5. 山梨中央銀行で過去に預金の不正引き出しはありましたか?
はい。2020年10月に偽造キャッシュカードによるとみられるATM不正アクセスと預金被害が確認されています。さらに、同年12月17日にも新たな不正取引が判明したと公表されています。
Q6. 2020年のATM被害は全部でいくらでしたか?
10月の当初確認時点では1件50万円の被害が報じられています。また、12月17日の公式発表では新たに1名・4件、100万円の被害が公表されています。ただし、これらの資料だけでは最終的な被害総額を断定できません。
Q7. 山梨中央銀行では過去に個人情報を紛失したことがありますか?
2006年に約47万枚の顧客情報書類の誤廃棄・紛失が公表され、2007年にも印鑑票35枚の紛失が報じられています。ただし、これらはサイバー攻撃による情報流出とは異なる事案です。
Q8. 約47万枚の個人情報が外部へ流出したのですか?
約47万枚という数字は、誤廃棄や所在不明などの管理上の問題が確認された書類の規模を示しています。すべての書類が第三者へ流出したという意味ではありません。
Q9. 山梨中央銀行の預金は安全ですか?
2026年のWallet+関連サービスの事案では、山梨中央銀行は同行の顧客情報漏えいはなく、アプリ利用への影響もないと説明しています。ただし、フィッシング詐欺や偽造カードなど、別の原因による預金被害のリスクがなくなるわけではありません。
Q10. 不正送金された場合は補償されますか?
補償の可否や金額は、被害の種類、経緯、利用者の管理状況、銀行の規定などによって異なります。被害が疑われる場合は、速やかに山梨中央銀行へ連絡してください。
まとめ|山梨中央銀行の不正アクセスと個人情報漏えいの調査結果
山梨中央銀行について、不正アクセス、個人情報漏えい、サイバー攻撃、情報流出、預金への影響などを調査しました。
今回確認できた主なポイントは次のとおりです。
- 2026年10月30日にWallet+関連サービスの外部委託先への不正アクセスを公表した
- Wallet+の登録メールアドレスが漏えいした可能性について報告を受けていた
- 山梨中央銀行は2026年の事案について、同行の顧客情報漏えいはなかったと説明している
- Wallet+自体への不正アクセスではなく、アプリ利用への影響もないとしている
- 2020年10月には偽造キャッシュカードによるATM不正アクセスと預金被害が確認された
- 2020年12月17日には新たに1名・4件、100万円の被害が公表された
- 2006年には約47万枚の顧客情報書類の誤廃棄・紛失が公表された
- 2007年にも印鑑票35枚の紛失が報じられた
- 書類の誤廃棄・紛失と、サイバー攻撃による情報流出は区別する必要がある
- 預金を守るためには、認証情報の管理や入出金明細の定期的な確認が重要
2026年のWallet+関連サービスの不正アクセスについて、山梨中央銀行は同行の顧客情報の漏えいはなかったと発表しています。
一方、過去には偽造キャッシュカードによる預金被害も発生しているため、不正ログインや不正送金などへの注意は引き続き必要です。
個人情報の漏えいが疑われる場合は、個人情報が漏えいした場合に取るべき対処法も参考にしてください。
参考資料・公式出典
- 山梨中央銀行|Wallet+関連サービスにおける不正アクセスについて(2026年10月30日)
- 山梨中央銀行|偽造キャッシュカードによる被害発生について(2020年12月17日)
- ScanNetSecurity|コンビニ設置のATMに偽造キャッシュカードで不正アクセス(2020年11月4日)
- Security NEXT|個人情報など含む約47万枚の書類を誤廃棄 – 山梨中央銀行(2006年12月28日)
- Security NEXT|口座番号や印影記載の印鑑票が所在不明に – 山梨中銀(2007年8月16日)
- 山梨中央銀行|お知らせ一覧
- 山梨中央銀行|公式サイト
※本記事は2026年11月7日時点で確認できた公開情報に基づいて作成しています。過去のすべてのセキュリティ事案を網羅していることを保証するものではありません。最新情報は山梨中央銀行の公式発表をご確認ください。