
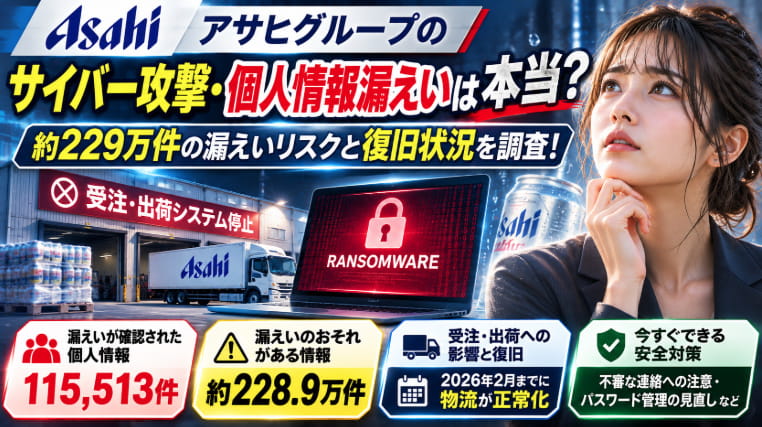
「アサヒグループがサイバー攻撃を受けたというニュースは本当?」
「アサヒビールなどの商品が出荷できなくなった理由は?個人情報も流出したの?」
2025年9月29日、アサヒグループホールディングスで大規模なシステム障害が発生しました。
原因はランサムウェアを使ったサイバー攻撃で、アサヒビール、アサヒ飲料、アサヒグループ食品などの受注・出荷業務に大きな影響が及びました。
その後の調査では、115,513件の個人情報の漏えいが確認されています。
さらに、2026年7月17日の追加発表では、漏えいのおそれがある個人情報の対象範囲が、5区分の合計で約228.9万件に拡大しました。
ただし、「漏えいが確認された情報」と「漏えいのおそれがある情報」は同じ意味ではありません。
この記事では、アサヒグループへのサイバー攻撃の原因、個人情報漏えいの対象と件数、商品の受注・出荷への影響、復旧状況、再発防止策、利用者が確認したい安全対策を公式発表に基づいて解説します。
情報確認日:2026年10月22日
- アサヒグループのサイバー攻撃・個人情報漏えいは本当?
- アサヒグループへのサイバー攻撃はいつ発生した?時系列で確認
- アサヒグループのサイバー攻撃はなぜ起きた?侵入原因を調査
- アサヒグループで実際に漏えいが確認された個人情報は115,513件
- 2026年7月に更新!漏えいのおそれがある個人情報は約228.9万件
- クレジットカード情報は流出した?
- アサヒビールやアサヒ飲料の商品が出荷できなくなった理由
- アサヒグループの再発防止策と2026年のセキュリティ強化
- 個人情報漏えいが心配な人が確認したい5つの安全対策
- 個人情報が漏えいした場合はどうすればよい?
- アサヒグループのサイバー攻撃・情報漏えいに関するよくある質問
- まとめ|アサヒグループの情報漏えいと復旧状況
- 参考情報・公式サイト
アサヒグループのサイバー攻撃・個人情報漏えいは本当?
アサヒグループがサイバー攻撃を受け、個人情報の一部が実際に漏えいしたことは事実です。
2025年9月29日午前7時ごろ、アサヒグループのシステムで障害が発生しました。
調査の結果、複数のサーバーや一部の従業員用パソコンがランサムウェアによって暗号化されたことが判明しています。
ランサムウェアとは、パソコンやサーバーのデータを暗号化するなどして利用できなくし、金銭を要求することなどを目的とする悪質なプログラムです。
アサヒグループは被害の拡大を防ぐため、ネットワークを遮断し、データセンターを隔離しました。
その結果、商品の受注・出荷などに必要なシステムも利用できなくなりました。
また、従業員に貸与していた一部のパソコンから情報が窃取されたことが確認されています。
2026年2月18日には、漏えいが確認された個人情報の件数と再発防止策が公表され、同年7月17日には漏えいのおそれがある情報の範囲が見直されました。
アサヒグループへのサイバー攻撃はいつ発生した?時系列で確認
今回の事件の主な経緯を時系列で整理しました。
| 日付 | 主な出来事 |
|---|---|
| 2025年9月中旬ごろ | 後の調査で、障害発生の約10日前に攻撃者が社内ネットワークへ侵入したとみられる |
| 2025年9月29日 | ランサムウェアが一斉に実行され、システム障害が発生 |
| 2025年9月30日 | 個人情報保護委員会へ速報を提出 |
| 2025年10月8日 | 流出した疑いのある情報がインターネット上で確認されたことを追加報告 |
| 2025年11月27日 | 個人情報漏えいに関する調査結果と対応方針を公表 |
| 2025年12月2~3日 | 主要3社で電子受発注システムによる受注を再開 |
| 2026年2月18日 | 漏えいが確認された情報、侵入経路、再発防止策を公表 |
| 2026年2月まで | 配送リードタイムが通常化し、物流業務全体が正常化 |
| 2026年7月17日 | 追加調査に基づき、漏えいのおそれがある情報の対象範囲を更新 |
最初のシステム障害から物流業務の正常化までには、数か月を要しました。
また、業務の復旧後も個人情報の調査は続き、2026年7月に新たな対象範囲が公表されています。
アサヒグループのサイバー攻撃はなぜ起きた?侵入原因を調査
攻撃者はネットワーク機器を経由して侵入
2026年2月18日の公式発表によると、攻撃者はシステム障害が発生する約10日前に、アサヒグループ内の拠点にあるネットワーク機器を経由して社内ネットワークへ侵入しました。
具体的な侵入日時は特定されていません。
その後、主要なデータセンターに入り込み、パスワードの脆弱性を突いて管理者権限を奪取したと説明されています。
攻撃者は不正取得したアカウントを使ってネットワーク内部を探索し、複数のサーバーへの侵入や偵察を繰り返したとみられています。
2025年9月29日にランサムウェアが実行された
2025年9月29日、ランサムウェアが一斉に実行され、複数のサーバーや一部のパソコン端末のデータが暗号化されました。
これにより、受注・出荷を含む業務システムが利用できなくなりました。
今回の事件は、攻撃者が侵入直後にすべてのシステムを停止させたのではなく、事前にネットワーク内部を探索していたとみられる点も特徴です。
なお、侵入経路としてネットワーク機器が特定されている一方、初期侵入に利用された具体的な脆弱性や手順のすべてが公表されているわけではありません。
被害拡大を防ぐため約300拠点のネットワークなどを遮断
アサヒグループは、リモートアクセスVPN、約300拠点の拠点間ネットワーク、クラウド間接続の専用通信回線を遮断しました。
さらに、インターネット回線も遮断してデータセンターを完全に隔離しています。
これは攻撃の拡大を防ぐための対応でしたが、同時に業務システムへのアクセスができなくなる原因にもなりました。
アサヒグループで実際に漏えいが確認された個人情報は115,513件
2026年2月18日の公式発表では、個人情報の漏えいが確認された件数が公表されました。
| 対象者 | 確認された件数 |
|---|---|
| 従業員・退職者 | 5,117件 |
| 取引先の役員・従業員、個人事業主など | 110,396件 |
| 合計 | 115,513件 |
従業員・退職者については、氏名、性別、住所、電話番号、メールアドレスなどが対象です。
取引先関係者については、氏名や電話番号などの情報が含まれています。
ただし、すべての対象者について、列挙された情報がすべて漏えいしたという意味ではありません。
また、従業員・退職者の5,117件は、後述する「漏えいのおそれがある情報」の件数にも含まれています。
そのため、両方の数字を単純に合計することはできません。
2026年7月に更新!漏えいのおそれがある個人情報は約228.9万件
2026年7月17日、アサヒグループは追加調査と精査の結果を公表しました。
その結果、漏えいの可能性を完全に否定できない情報についても、二次被害の防止や個人の権利利益の保護を重視して、漏えいのおそれがある範囲として取り扱うことになりました。
公表された対象は、次の5区分です。
| 対象者 | 漏えいのおそれがある件数 |
|---|---|
| アサヒビール・アサヒ飲料・アサヒグループ食品のお客様相談室への問い合わせ者 | 約152.5万件 |
| 祝電・弔電などの慶弔対応を行った社外関係先 | 約11.7万件 |
| 従業員・退職者 | 約10.7万件 |
| 従業員・退職者の家族 | 約16.2万件 |
| 取引先の役員・従業員、個人事業主など | 約37.8万件 |
| 5区分の単純合計 | 約228.9万件 |
この約228.9万件は、各区分で公表された概数を単純に合計した数字です。
同一人物が複数の区分に含まれる可能性などもあるため、228.9万人の個人情報が流出したと断定することはできません。
お客様相談室への問い合わせ情報
最も件数が多いのは、アサヒビール、アサヒ飲料、アサヒグループ食品のお客様相談室に問い合わせをした人の情報です。
対象となる情報には、氏名、性別、住所、電話番号、メールアドレスなどが含まれます。
約152.5万件が漏えいのおそれがある情報として公表されています。
ただし、アサヒグループの商品を購入したすべての人が対象になったという意味ではありません。
従業員や家族、取引先の情報
従業員・退職者については、氏名、生年月日、性別、住所、電話番号、メールアドレスなどが対象に含まれます。
従業員・退職者の家族については、氏名、生年月日、性別などが挙げられています。
また、取引先の役員や従業員、個人事業主などについても、氏名や連絡先などの情報が対象です。
一件ごとに含まれる情報の種類は異なります。
「漏えいのおそれ」と「漏えい確認」は違う
今回の記事で特に重要なのが、この2つの区別です。
アサヒグループは2026年7月17日の発表で、外部専門機関による調査を含め、データセンターのサーバーに保管されていた個人情報が外部へ持ち出された事実は確認されていないと説明しています。
しかし、流出の可能性を完全には否定できないため、対象範囲を広く設定しました。
一方、従業員用パソコン端末から一部の情報が窃取されたことは確認されています。
つまり、約228.9万件すべてについて、攻撃者による持ち出しが確認されたわけではありません。
また、2026年7月の発表によって、2026年2月に公表された漏えい確認済みの情報の内容が変更されたわけでもありません。
クレジットカード情報は流出した?
アサヒグループは、2026年7月17日の公式発表で、漏えいのおそれがある個人情報にクレジットカード情報は含まれていないと説明しています。
したがって、今回公表された約228.9万件にクレジットカード番号が含まれていると説明するのは正確ではありません。
ただし、これはあくまで今回の事件に関する公表内容です。
アサヒグループを装った偽メールや偽サイトにカード情報を入力してしまった場合など、別の原因による被害には注意してください。
アサヒビールやアサヒ飲料の商品が出荷できなくなった理由
受注・出荷システムが停止した
今回のサイバー攻撃では、アサヒグループの受注・出荷システムが利用できなくなりました。
受注システムは、販売先からの注文を受け付け、商品や数量などを管理する仕組みです。
出荷システムは、倉庫から商品を発送するための情報管理などに利用されます。
これらが停止すると、商品そのものが製造できていても、注文処理や配送手配を通常どおり進めることが難しくなります。
アサヒグループでは、システム停止後、手作業による対応を続けました。
2025年12月に電子受発注システムが再開
アサヒグループの公式発表によると、電子受発注システムによる受注再開日は次のとおりです。
| 会社 | 受注再開日 |
|---|---|
| アサヒグループ食品 | 2025年12月2日 |
| アサヒビール | 2025年12月3日 |
| アサヒ飲料 | 2025年12月3日 |
これらは電子受発注システムによる受注を再開した日付であり、すべての商品や関連業務が同日に完全復旧したという意味ではありません。
2026年2月までに物流業務全体が正常化
システムの復旧後も、商品の配送に通常より時間がかかる状況が残っていました。
しかし、アサヒグループは2026年2月18日の発表で、配送リードタイムが同月までに通常化し、物流業務全体が正常化したと説明しています。
一方、取り扱い商品の品目数については、同日時点で順次拡大する方針が示されていました。
そのため、物流業務の正常化と、すべての商品供給状況の完全な回復は分けて考える必要があります。
アサヒグループの再発防止策と2026年のセキュリティ強化
アサヒグループは2026年2月18日、サイバー攻撃の調査結果とともに、再発防止策やガバナンス体制の強化について公表しました。
① 侵入経路の見直し
攻撃経路となったネットワーク機器などへの対策として、リモートアクセスVPN装置の全面廃止や、通信経路の再構築などを挙げています。
また、外部からの侵入リスクがある機器の廃止なども再発防止策に含まれます。
② パソコン・ネットワークの防御強化
より安全な仕組みに対応したパソコン端末への移行や、ネットワークの分離・接続制限を進める方針です。
さらに、EDRと呼ばれる、不審な動作を検知して対応するセキュリティ技術の強化も挙げられています。
③ パスワードと権限管理の強化
全システムにおけるパスワード変更、認証や権限管理の強化、アカウント管理の自動化などが公表されています。
管理者権限を奪われると被害が拡大する可能性があるため、権限の管理は重要な対策です。
④ バックアップと復旧体制の強化
バックアップの仕組みを強化するとともに、復旧手順の定期的な見直しや訓練を実施する方針です。
ランサムウェア攻撃では、侵入を防ぐことに加え、被害が発生した場合に安全に復旧できる体制も重要になります。
⑤ 組織体制や社員教育の強化
情報セキュリティを管轄する独立組織や専任担当役員の設置、情報セキュリティ委員会による監督体制の強化なども公表されています。
また、従業員向けの教育や実践的な訓練の継続も対策に含まれています。
これらは2026年2月18日に公表された再発防止策や強化方針です。すべての対策が同日までに完全に実施済みだったという意味ではありません。
個人情報漏えいが心配な人が確認したい5つの安全対策
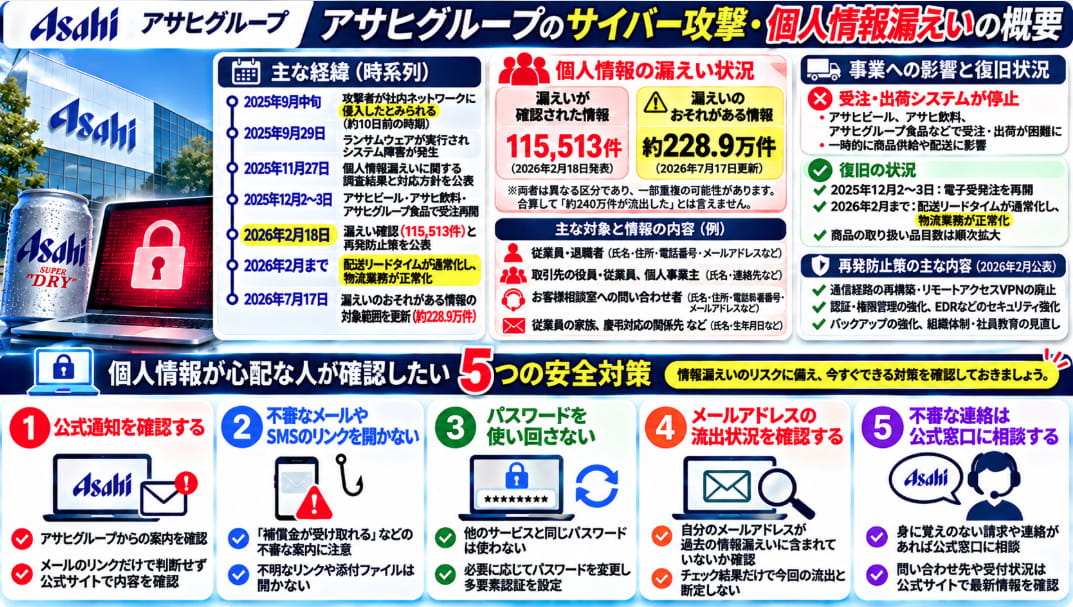
今回の事件に関係する可能性がある人は、次の5つを確認しましょう。
① アサヒグループからの公式通知を確認する
アサヒグループは、個人情報の漏えいが確認された人や、漏えいのおそれがある人に対して、順次通知を行うと説明しています。
連絡を受けた場合は、案内の内容と対象となる情報の種類を確認してください。
ただし、アサヒグループを装った偽の通知が届く可能性もあるため、メール内のリンクだけで判断しないようにしましょう。
② 不審なメールやSMSのリンクを開かない
個人情報の漏えい後は、氏名やメールアドレスなどを利用したフィッシング詐欺に注意が必要です。
「情報漏えいの補償金を受け取れる」「本人確認が必要」などと書かれた不審なメールが届いた場合は、安易にリンクを開かないでください。
公式サイトを自分で開いて、実際にその案内が掲載されているか確認しましょう。
③ パスワードを使い回さない
今回公表された漏えい対象の情報に、一般利用者の各種サービスのログインパスワードが含まれていると確認されたわけではありません。
それでも、他のサービスでパスワードを使い回している場合は、不正ログインのリスクがあります。
必要に応じてパスワードを変更し、利用可能なサービスでは多要素認証を設定しましょう。
詳しくは、パスワードが流出したか確認する方法!使い回しの危険性と変更手順も参考にしてください。
④ メールアドレスの流出状況を確認する
メールアドレスが過去の情報漏えいに含まれていないか、無料のチェックサービスで調べる方法もあります。
ただし、チェック結果に表示されたからといって、今回のアサヒグループの事件で流出したと断定できるわけではありません。
確認方法については、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法で紹介しています。
⑤ 不審な連絡や金銭の請求があれば公式窓口に相談する
身に覚えのない請求や、個人情報を利用した不審な連絡が届いた場合は、相手に追加の情報を伝える前に確認しましょう。
アサヒグループは、今回の事件に関する個人情報の専用問い合わせ窓口を公表しています。
2025年11月27日の案内では、電話番号は「0120-235-923」、受付時間は平日9時~17時とされています。
ただし、受付状況や連絡先が変更されている可能性もあるため、問い合わせ前に公式サイトで最新の案内を確認してください。
個人情報が漏えいした場合はどうすればよい?
個人情報の漏えいが確認された場合や、その可能性がある場合は、情報の種類に応じて対応しましょう。
氏名・住所・電話番号が対象の場合
不審な電話、SMS、郵便物などに注意してください。
企業や公的機関を装って、追加の個人情報や金銭を要求する詐欺にも警戒が必要です。
メールアドレスが対象の場合
迷惑メールやフィッシングメールが増える可能性があります。
メールアドレスが知られたことだけで、メールアカウントが乗っ取られたという意味ではありません。
ただし、パスワードや認証コードを求める不審な案内には応じないようにしましょう。
実際に不正利用が疑われる場合
身に覚えのない請求やアカウントへの不正ログインが確認された場合は、関連サービスや金融機関などの公式窓口に速やかに相談してください。
より詳しい対処法については、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選で解説しています。
アサヒグループのサイバー攻撃・情報漏えいに関するよくある質問
アサヒグループへのサイバー攻撃はいつ発生しましたか?
2025年9月29日にランサムウェアによる大規模なシステム障害が発生しました。後の調査では、攻撃者が障害発生の約10日前に社内ネットワークへ侵入していたことも判明しています。
個人情報は何件流出しましたか?
2026年2月18日の公式発表では、115,513件の漏えいが確認されています。別途、2026年7月17日の発表では、5区分の単純合計で約228.9万件が漏えいのおそれがある情報として扱われています。
約229万件すべてが流出したのですか?
いいえ。約228.9万件は、漏えいの可能性を完全には否定できない情報の概数を合計したものです。すべてについて実際の外部流出が確認されたわけではありません。
アサヒビールを買った人全員の情報が流出したのですか?
いいえ。今回の公表では、お客様相談室への問い合わせ者や従業員、取引先などが対象に含まれています。商品を購入した人全員が対象だという発表ではありません。
クレジットカード情報は流出しましたか?
アサヒグループは、2026年7月17日に公表した漏えいのおそれがある個人情報に、クレジットカード情報は含まれていないと説明しています。
アサヒビールなどの出荷は復旧していますか?
主要3社の電子受発注システムは2025年12月に再開しました。アサヒグループは2026年2月までに配送リードタイムが通常化し、物流業務全体が正常化したと説明しています。
サイバー攻撃の原因は何ですか?
攻撃者がグループ内拠点のネットワーク機器を経由して侵入し、パスワードの脆弱性を突いて管理者権限を奪取したと説明されています。その後、社内ネットワークを探索し、ランサムウェアを実行したとされています。
アサヒグループは再発防止策を実施していますか?
2026年2月18日に、通信経路の再構築、認証・権限管理の強化、セキュリティ監視の高度化、バックアップの強化、ガバナンス体制の見直しなどを公表しています。各対策の実施状況は公式情報で確認してください。
まとめ|アサヒグループの情報漏えいと復旧状況
アサヒグループでは、2025年9月29日にランサムウェア攻撃による大規模なシステム障害が発生しました。
攻撃者はグループ内のネットワーク機器を経由して侵入し、管理者権限を奪取した後、複数のサーバーや一部のパソコン端末を暗号化したと説明されています。
2026年2月18日の発表では、115,513件の個人情報の漏えいが確認されました。
また、2026年7月17日の追加発表では、漏えいのおそれがある個人情報の範囲が、5区分の単純合計で約228.9万件に更新されています。
ただし、約228.9万件すべての外部流出が確認されたわけではなく、漏えい確認済みの情報と区別する必要があります。
今回の攻撃で停止した受注・出荷システムは2025年12月に再開し、物流業務全体は2026年2月までに正常化したと発表されています。
アサヒグループは、ネットワークの再設計、パスワードや権限管理の強化、セキュリティ監視、バックアップ、組織体制の強化などを再発防止策として公表しています。
個人情報の漏えいが心配な場合は、公式通知を確認するとともに、不審なメールやSMSに注意し、必要に応じて公式窓口に相談しましょう。
参考情報・公式サイト
- アサヒグループ公式|サイバー攻撃によるシステム障害発生について(2025年9月29日)
- アサヒグループ公式|サイバー攻撃による情報漏えいに関する調査結果と今後の対応について(2025年11月27日)
- アサヒグループ公式|サイバー攻撃被害の再発防止策とガバナンス体制の強化について(2026年2月18日)
- アサヒグループ公式|サイバー攻撃による個人情報漏えいのおそれに関する追加発表(2026年7月17日・英語)
- アサヒグループ公式|個人情報に関するお問い合わせ専用窓口
※本記事は2026年10月22日時点で確認できたアサヒグループホールディングスの公式発表をもとに作成しています。漏えいが確認された情報と漏えいのおそれがある情報を区別して記載しています。公表内容は今後更新される可能性があります。