
三菱UFJ銀行について、「過去にサイバー攻撃を受けたことはあるの?」「インターネットバンキングの預金は大丈夫?」「不正送金されたら返金してもらえる?」と気になっている方もいるのではないでしょうか。
結論からいうと、三菱UFJ銀行では2024年12月26日、外部から大量の不正なデータが送られたことによって、インターネットバンキングなどに障害が発生しました。
この攻撃は、一般に「DDoS攻撃(ディードス攻撃)」と呼ばれる手法とみられています。
一方、三菱UFJ銀行を装ったフィッシングメールや偽サイト、マルウェアによって、利用者のログイン情報を盗み、不正送金を狙う犯罪にも注意が必要です。
ただし、銀行のシステムがDDoS攻撃を受けた事件と、利用者がフィッシング詐欺に遭う事件は別の問題です。
この記事では、三菱UFJ銀行の公式発表や報道、公式セキュリティ情報をもとに、実際のサイバー攻撃、被害状況、情報漏えいの有無、不正送金の手口、被害時の対処法と補償制度を詳しく解説します。
※この記事は2026年10月23日時点で確認できた公開情報をもとに作成しています。
- 三菱UFJ銀行はサイバー攻撃を受けた?調査結果を紹介
- 2024年12月26日に三菱UFJ銀行がDDoS攻撃を受けた
- DDoS攻撃とは?三菱UFJ銀行が狙われた手口を解説
- 三菱UFJ銀行のサイバー攻撃で個人情報は漏えいした?
- 三菱UFJ銀行を装うフィッシング詐欺と不正送金の手口
- マルウェアや偽セキュリティアプリにも注意
- 三菱UFJ銀行で不正送金された場合の対処法5ステップ
- 三菱UFJ銀行の不正送金は補償される?30日ルールを解説
- 三菱UFJ銀行のフィッシング詐欺・不正送金を防ぐ7つの対策
- 三菱UFJ銀行のサイバー攻撃・不正送金に関するよくある質問
- まとめ|三菱UFJ銀行はDDoS攻撃を受けたが不正送金とは区別が必要
- 参考資料・公式情報
三菱UFJ銀行はサイバー攻撃を受けた?調査結果を紹介
まず、今回の調査で確認できた主な事実を整理します。
| 調査項目 | 確認できた内容 |
|---|---|
| サイバー攻撃の有無 | 2024年12月26日に外部からの不正な大量データ送付による障害が発生 |
| 攻撃の種類 | DDoS攻撃とみられる |
| 主な影響 | 三菱UFJダイレクトのログイン障害、法人向けサービスの一時的な不安定化 |
| 顧客情報の漏えい | 2024年12月の障害について、当時の公式発表では流出なし |
| ウイルス被害 | 同障害について、当時の公式発表では発生なし |
| フィッシング詐欺 | 銀行を装う偽SMS・メール・偽サイトへの公式注意喚起あり |
| マルウェア | ログイン情報の窃取や不正送金につながる危険性を公式に説明 |
| 不正送金の補償 | 個人向け三菱UFJダイレクトでは原則として通知日の30日前以降の対象取引を補償。条件・例外あり |
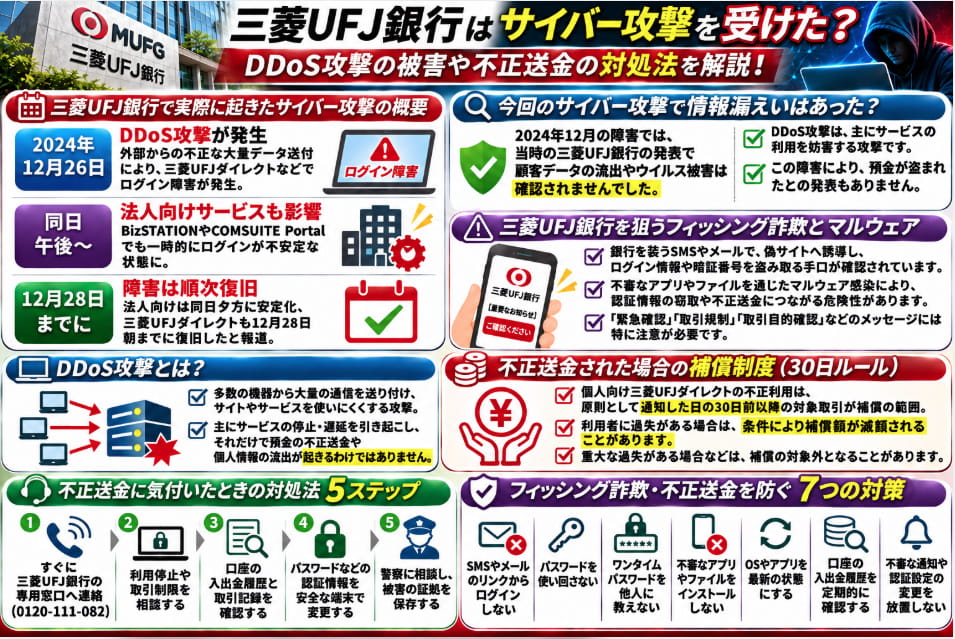
今回の重要なポイントは、実際に銀行のオンラインサービスを狙った攻撃が発生した一方、2024年12月の障害に伴う顧客データ流出は当時確認されていなかったという点です。
また、利用者が不正送金の被害に遭う原因はDDoS攻撃とは限らず、偽サイトでの情報入力や認証情報の盗難など、別の手口による場合があります。
2024年12月26日に三菱UFJ銀行がDDoS攻撃を受けた
三菱UFJダイレクトでログイン障害が発生
2024年12月26日、三菱UFJ銀行のインターネットバンキング「三菱UFJダイレクト」で、ログインしにくくなる障害が発生しました。
銀行の公式発表では、同日午後3時ごろから一部の利用者で生体認証の利用が不安定になったと説明されています。
報道では、障害の発生時刻は午後2時47分ごろとされています。
影響を受けた主なサービスは次のとおりです。
- 三菱UFJダイレクト:個人向けインターネットバンキングで生体認証などのログインが不安定に
- BizSTATION:法人向けインターネットバンキングで一時的にログインが不安定に
- COMSUITE Portal:法人向けポータルサイトで一時的にログインが不安定に
銀行は、障害について「外部からの不正な大量データ送付に起因するもの」と公表しました。
このような大量の通信を送り付けてサービスを妨害する攻撃は、一般にDDoS攻撃と呼ばれています。
出典:三菱UFJ銀行「ネットワーク不具合による各種サービスの影響について」(公式資料・PDF)
攻撃による障害はいつ復旧した?
2024年12月26日午後6時45分時点の公式発表では、法人向けのBizSTATIONとCOMSUITE Portalについて、ログインが安定した状態に戻ったと説明されていました。
一方、個人向けの三菱UFJダイレクトでは、その時点でも生体認証の利用が不安定な状態が続いていました。
その後、2024年12月28日朝までに一連の障害は復旧したと報じられています。
つまり、法人向けサービスと個人向けサービスでは、影響の継続時間が異なっていました。
出典:TECH+「年末年始を狙うDDoS攻撃、発生したシステム障害を時系列順に整理」
DDoS攻撃とは?三菱UFJ銀行が狙われた手口を解説
大量のアクセスでサービスを使いにくくする攻撃
DDoS攻撃とは、「Distributed Denial of Service Attack」の略で、日本語では「分散型サービス拒否攻撃」と呼ばれます。
多数の機器などから標的のサーバーやネットワークに大量の通信を送り付け、正常な利用者がサービスへアクセスしにくくなる状態を引き起こす攻撃です。
例えば、銀行のインターネットバンキングに大量の通信が集中すると、正規の利用者がログインしようとしても、画面が開かなかったり、認証に時間がかかったりすることがあります。
ただし、DDoS攻撃は主にサービスの利用を妨害する攻撃であり、それだけで預金が盗まれたり、口座情報が流出したりするわけではありません。
DDoS攻撃とランサムウェアは何が違う?
サイバー攻撃にはさまざまな種類があり、DDoS攻撃とランサムウェアでは目的や影響が異なります。
| 攻撃の種類 | 主な手口 | 起こり得る被害 |
|---|---|---|
| DDoS攻撃 | 大量の通信を送り付ける | サイトやサービスの停止・遅延 |
| ランサムウェア | データを暗号化するなどして金銭を要求する | 業務停止、データの利用不能、情報漏えい |
| フィッシング | 偽メールや偽サイトで認証情報を盗む | アカウント乗っ取り、不正送金 |
| マルウェア | 不正なプログラムを端末に侵入させる | 情報窃取、不正操作など |
2024年12月の三菱UFJ銀行の障害は、外部からの不正な大量データ送付によるもので、ランサムウェア感染が原因と発表されたものではありません。
三菱UFJ銀行のサイバー攻撃で個人情報は漏えいした?
2024年12月26日の障害について、三菱UFJ銀行は当時、顧客データの流出やウイルス被害は生じていないと説明しています。
そのため、このDDoS攻撃によって顧客の口座番号やパスワードが大量に流出したと断定する根拠はありません。
また、当時の報道では、攻撃に伴う預金の不正送金も確認されていないと説明されていました。
ただし、これは2024年12月の障害についての説明です。三菱UFJ銀行に関連するすべての情報管理上の問題や、個々の利用者が遭った詐欺被害まで存在しないという意味ではありません。
出典:TBS NEWS DIG「三菱UFJ銀行 サイバー攻撃でログイン障害 預金や顧客データの流出はなし」
三菱UFJ銀行を装うフィッシング詐欺と不正送金の手口
銀行自体へのDDoS攻撃とは別に、利用者が注意しなければならないのが、三菱UFJ銀行を装うフィッシング詐欺です。
三菱UFJ銀行は、偽SMSや偽メールから不正なサイトに誘導し、パスワードや暗証番号などを盗み取ろうとする手口について、公式サイトで注意を呼びかけています。
「緊急確認」「取引規制」などの偽SMS
三菱UFJ銀行が公表しているフィッシング詐欺の例には、次のような内容があります。
- 「三菱UFJ銀行利用の緊急確認に関するお知らせ」
- 「三菱UFJ銀行からの重要なお知らせ」
- 「お取引目的等のご確認のお願い」
- 「取引規制」や「取引目的確認」を理由とした連絡
これらのメッセージは、利用者を銀行の偽サイトに誘導し、ログインパスワードや暗証番号などを入力させることを目的としています。
三菱UFJ銀行は、「緊急確認」「取引規制」「取引目的確認」などを理由にSMSやメールを送信し、本文中のリンクからログイン情報を入力させることはないと説明しています。
出典:三菱UFJ銀行「『緊急確認』『取引規制』『取引目的確認』等のSMS・Eメールは詐欺です!」
偽サイトでログイン情報を入力するとどうなる?
フィッシングサイトは、三菱UFJ銀行のロゴやログイン画面を模倣し、本物のサイトのように見せかける場合があります。
利用者がそこでログインIDやパスワードなどを入力すると、その情報が犯罪者に渡るおそれがあります。
さらに、ワンタイムパスワードや認証に必要な情報まで盗み取られた場合、不正送金につながる可能性があります。
そのため、銀行からの連絡に見えるメールでも、記載されたURLを安易に開かず、公式アプリや事前に登録したブックマークからアクセスすることが大切です。
マルウェアや偽セキュリティアプリにも注意
三菱UFJ銀行は、インターネット犯罪の注意喚起ページで、マルウェアやスパイウェアを利用した認証情報の窃取についても説明しています。
マルウェアとは、利用者に害を与える目的で作られた不正なプログラムの総称です。
不審なメールの添付ファイルや偽サイトなどを通じて端末に侵入し、入力したパスワードや端末内の個人情報を盗み取るものがあります。
偽のセキュリティ対策を装う手口
犯罪者が銀行関係者などを装い、「セキュリティ対策が必要です」「不正アクセスを防ぐために確認してください」などと説明し、認証情報を聞き出そうとする場合があります。
三菱UFJ銀行は、銀行員や役所の職員などを装った電話とフィッシングを組み合わせる詐欺にも注意を呼びかけています。
また、銀行からCD-ROMを送ってスパイウェアをインストールさせるような手続きは行わないと案内しています。
出典:三菱UFJ銀行「インターネット犯罪・不審な電子メール」
三菱UFJ銀行で不正送金された場合の対処法5ステップ
身に覚えのない振込や不審なログインを確認した場合は、被害の拡大を防ぐために速やかな対応が必要です。
① すぐに三菱UFJ銀行の専用窓口へ連絡する
三菱UFJ銀行は、フィッシングサイトにパスワードを入力してしまった場合や、身に覚えのない出金があった場合の緊急相談窓口を設けています。
インターネットバンキング不正利用ご相談ダイヤル
- 電話番号:0120-111-082
- 有料電話:050-3786-0082
- 受付:原則24時間365日
- 毎月第2土曜日21時~翌朝6時40分はシステムメンテナンスのため受付対象外
連絡先は変更される可能性があるため、最新情報は必ず公式サイトで確認してください。
② 不正利用の疑いがあることを伝え、利用制限などを相談する
銀行へ連絡した際は、フィッシングサイトに情報を入力したことや、身に覚えのない取引があることを具体的に伝えましょう。
そのうえで、インターネットバンキングの利用停止や取引制限、認証情報の変更など、必要な措置を確認してください。
不審なメールのリンクから手続きするのではなく、銀行が案内する正規の方法で対応することが重要です。
③ 口座の入出金履歴と取引記録を確認する
三菱UFJダイレクトの公式アプリなどから、身に覚えのない振込や資金移動がないか確認してください。
また、銀行は、ワンタイムパスワードの利用登録、メールアドレスの変更、振込限度額の変更などにも注意するよう案内しています。
不審な取引があれば、日時・金額・振込先などを記録しておきましょう。
出典:三菱UFJ銀行「不審な電話・メールによる三菱UFJダイレクトの不正利用にご注意ください」
④ 安全な端末から認証情報を変更する
パスワードや暗証番号などを偽サイトに入力した場合は、銀行の案内に従って必要な認証情報を変更しましょう。
パソコンやスマートフォンのマルウェア感染が疑われる場合は、その端末で新しいパスワードを入力すると再び盗まれる可能性があります。
可能であれば、安全性を確認できた別の端末から操作することを検討してください。
⑤ 警察に相談し、被害の証拠を保存する
不正送金などの金銭被害が発生した場合は、銀行への連絡とあわせて警察にも相談してください。
三菱UFJ銀行の補償制度でも、警察への被害届の提出または相談が条件の一つとして案内されています。
次のような資料は、できる限り保存しておきましょう。
- 不審なSMSやメール
- 偽サイトのURLや画面の記録
- 不正な振込の日時・金額・振込先
- 銀行へ連絡した日時や相談内容
- 警察への相談記録
なお、すでに不正送金された場合は、振込先口座の凍結や被害回復の可能性についても、銀行や警察に早めに相談することが重要です。
三菱UFJ銀行の不正送金は補償される?30日ルールを解説
個人向け三菱UFJダイレクトの不正利用については、原則として銀行に通知した日の30日前以降に行われた対象取引が補償の範囲となります。ただし、補償には条件や例外があり、必ずしも全額が補償されるわけではありません。
三菱UFJ銀行は、インターネットバンキングの契約番号などを盗まれたり、不正な振込が行われたりした場合の補償について、公式サイトで説明しています。
補償を受けるための主な条件
三菱UFJ銀行が案内している主な条件は次のとおりです。
- 契約番号などの盗用や不正振込に気付いたら、速やかに銀行へ通知すること
- 銀行の調査に対して十分な説明を行うこと
- 警察に被害届を提出するか、被害について相談すること
これらの条件を満たす場合、原則として銀行への通知日の30日前以降に行われた対象取引について、補償が規定されています。
利用者に過失がある場合は補償額が変わる
三菱UFJ銀行の公式案内では、利用者本人に過失がある場合、補償額は被害額の4分の3になるとされています。
また、本人に重大な過失がある場合や、一定の親族・同居人などによる取引、調査に対して重要な事項について虚偽の説明を行った場合などは、補償対象外となることがあります。
さらに、契約番号などの盗用から2年を経過した後に銀行へ通知した場合は、補償規定が適用されません。
このように、被害の状況や利用者の対応によって補償の可否が変わるため、不正送金に気付いたら、できるだけ早く銀行へ連絡することが重要です。
出典:三菱UFJ銀行「三菱UFJダイレクトの不正利用被害の補償について」
自分で詐欺師に振り込んだ場合も同じ補償になる?
注意したいのは、第三者にネットバンキングを不正操作されたケースと、詐欺にだまされて自分で振込操作を行ったケースでは、補償の取り扱いが異なる可能性があることです。
銀行が案内している三菱UFJダイレクトの不正利用補償制度は、主に認証情報の盗用などによる不正取引を対象としています。
詐欺師の指示に従って自分で振り込んでしまった場合は、同じ条件で補償されるとは限りません。
その場合も、銀行と警察に速やかに相談し、振込先口座の状況や被害回復の手続きについて確認しましょう。
三菱UFJ銀行のフィッシング詐欺・不正送金を防ぐ7つの対策
① SMSやメールのリンクからログインしない
銀行を名乗るメッセージでも、本文中のURLを安易に開かず、公式アプリやブックマークからアクセスしましょう。
② ログインパスワードを使い回さない
ほかのサービスから流出したパスワードが悪用されることもあります。銀行で使うパスワードは、別のサービスと共通にしないことが重要です。
③ ワンタイムパスワードを他人に教えない
銀行員や公的機関の職員を名乗る相手であっても、電話などで認証情報を求められた場合は注意してください。
ワンタイムパスワードや設定用番号は、第三者に伝えないようにしましょう。
④ 不審なアプリやファイルをインストールしない
「セキュリティ強化」などを理由に案内された不明なアプリや添付ファイルには注意が必要です。
公式アプリは、正規の配信元を確認して入手してください。
⑤ スマートフォンやパソコンを最新の状態にする
OSやアプリの更新には、セキュリティ上の問題を修正する内容が含まれることがあります。
利用可能な更新を適切に適用し、端末の安全性を保ちましょう。
⑥ 口座の入出金履歴を定期的に確認する
身に覚えのない振込や出金がないか、定期的に確認しましょう。
不審な取引に早く気付くことが、被害の拡大防止や補償申請につながります。
⑦ 不審な通知や認証設定の変更を放置しない
自分で操作していないのに、ログインやワンタイムパスワード設定、メールアドレス変更などの通知が届いた場合は注意が必要です。
公式アプリから取引状況を確認し、必要に応じて不正利用の相談窓口へ連絡してください。
三菱UFJ銀行のサイバー攻撃・不正送金に関するよくある質問
Q1. 三菱UFJ銀行は本当にサイバー攻撃を受けたのですか?
はい。2024年12月26日に外部からの不正な大量データ送付によって、インターネットバンキングなどに障害が発生しました。DDoS攻撃とみられています。
Q2. DDoS攻撃で預金が盗まれたのですか?
2024年12月の障害について、当時の報道では、攻撃に伴う預金の不正送金は確認されていないと説明されていました。DDoS攻撃は主にサービスの利用を妨害する攻撃です。
Q3. 2024年のサイバー攻撃で個人情報は漏えいしましたか?
当時の三菱UFJ銀行の公式発表では、顧客データの流出やウイルス被害は生じていないと説明されていました。
Q4. 三菱UFJ銀行を装うSMSが届いたらどうすればよいですか?
SMSに記載されたURLを安易に開かず、公式アプリや正規サイトから確認してください。すでにログイン情報を入力した場合は、速やかに銀行の不正利用相談窓口へ連絡しましょう。
Q5. 不正送金された場合、全額返金されますか?
三菱UFJダイレクトの個人向け不正利用補償制度には、原則として通知日の30日前以降の対象取引を補償する規定があります。ただし、本人の過失や重大な過失などによって、補償額が減額されたり、補償対象外になったりする場合があります。
Q6. 不正送金されたときの連絡先はどこですか?
三菱UFJダイレクトの不正利用については、インターネットバンキング不正利用ご相談ダイヤル「0120-111-082」が案内されています。原則24時間365日受付ですが、定期メンテナンスによる例外があります。
Q7. DDoS攻撃が発生したら利用者は何をすればよいですか?
銀行の公式サイトで障害情報を確認し、復旧を待ちましょう。ログインできないことを理由に、第三者が案内する偽サイトへアクセスしたり、不審なアプリをインストールしたりしないことが大切です。
まとめ|三菱UFJ銀行はDDoS攻撃を受けたが不正送金とは区別が必要
今回の調査で確認できたポイントは次のとおりです。
- 三菱UFJ銀行は2024年12月26日、外部からの不正な大量データ送付による障害を公表した
- 攻撃はDDoS攻撃とみられ、三菱UFJダイレクトなどでログイン障害が発生した
- 2024年12月の障害について、当時の公式発表では顧客データの流出やウイルス被害はなかった
- 銀行を装う偽SMSや偽サイトを利用したフィッシング詐欺にも注意が必要
- マルウェアや認証情報の盗難によって、不正送金が発生するおそれがある
- 個人向け三菱UFJダイレクトには不正利用の補償制度があり、原則として通知日の30日前以降の対象取引が補償範囲となる
- 不審な取引を確認した場合は、速やかに銀行へ連絡し、必要に応じて警察にも相談することが重要
三菱UFJ銀行がDDoS攻撃を受けたことは事実ですが、その攻撃によって預金が盗まれたり、顧客情報が流出したりしたと確認されたわけではありません。
一方、利用者を狙うフィッシング詐欺や不正送金は、銀行のシステム障害とは別に警戒すべき問題です。
身に覚えのない振込や不審なログイン通知があった場合は、放置せず、三菱UFJ銀行の公式窓口に相談してください。