
みずほ銀行について、「サイバー攻撃を受けたことはあるの?」「ネットバンキングの預金は大丈夫?」「フィッシング詐欺で不正送金されたらどうすればよい?」と心配している方もいるのではないでしょうか。
結論からいうと、みずほ銀行では2024年12月31日、DDoS攻撃とみられる大量の不正な通信によって、インターネットバンキングが一時的につながりにくくなる障害が発生しました。
当時の説明では、この障害による顧客情報の流出やウイルス被害は発生していません。
一方、みずほ銀行を装った偽メールやSMSから偽サイトへ誘導し、口座番号や暗証番号などを盗み取るフィッシング詐欺にも注意が必要です。
また、2025年には、みずほ銀行が利用する外部メールシステムへの不正アクセスや、別件のお客さま情報の誤送信も公表されています。
この記事では、みずほ銀行の公式発表や報道をもとに、実際に発生したサイバー攻撃、情報漏えいの有無、フィッシング詐欺の手口、不正送金された場合の対処法、補償制度について詳しく解説します。
※この記事は2026年10月23日時点で確認できた公開情報をもとに作成しています。
- みずほ銀行はサイバー攻撃を受けた?調査結果を紹介
- 2024年12月31日にみずほ銀行でDDoS攻撃が発生
- DDoS攻撃とは?預金が盗まれる危険性はある?
- 2024年のサイバー攻撃でみずほ銀行の個人情報は漏えいした?
- 2025年には外部メールシステムへの不正アクセスも公表
- 2025年6月には5,572名の顧客情報誤送信が発生
- みずほ銀行を装うフィッシング詐欺の手口
- マルウェアや偽のエラー画面にも注意
- みずほ銀行でフィッシング詐欺に遭った場合の対処法5ステップ
- みずほ銀行の不正送金は補償される?30日以内の通知などの条件を解説
- みずほ銀行のフィッシング詐欺・不正送金を防ぐ7つの対策
- みずほ銀行のサイバー攻撃・フィッシング詐欺に関するよくある質問
- まとめ|みずほ銀行はDDoS攻撃を受けたがフィッシング詐欺にも注意
- 参考資料・公式情報
みずほ銀行はサイバー攻撃を受けた?調査結果を紹介
みずほ銀行では、実際に外部からの大量通信による障害が発生しています。
ただし、サイバー攻撃によるサービス障害と、顧客情報の漏えいやフィッシング詐欺による不正送金は、それぞれ区別して考える必要があります。
| 調査項目 | 確認できた内容 |
|---|---|
| サイバー攻撃の有無 | 2024年12月31日にDDoS攻撃とみられる障害が発生 |
| 主な影響 | みずほダイレクトなどが断続的につながりにくくなった |
| 障害の発生時刻 | 2024年12月31日午前7時ごろ |
| 復旧時刻 | 同日午前10時ごろ |
| 2024年の攻撃による情報漏えい | 当時の説明では発生なし |
| 2025年の外部メールシステム不正アクセス | 公式発表あり。続報では同行のメールアドレス・本文情報の漏えいなし |
| 2025年の顧客情報誤送信 | iDeCo申込者5,572名の情報が提携先に誤送信された |
| フィッシング詐欺 | 銀行を装う偽メール・SMSについて公式注意喚起あり |
| 不正送金の補償 | みずほダイレクト規定第13条に基づく補償制度あり。条件・例外あり |
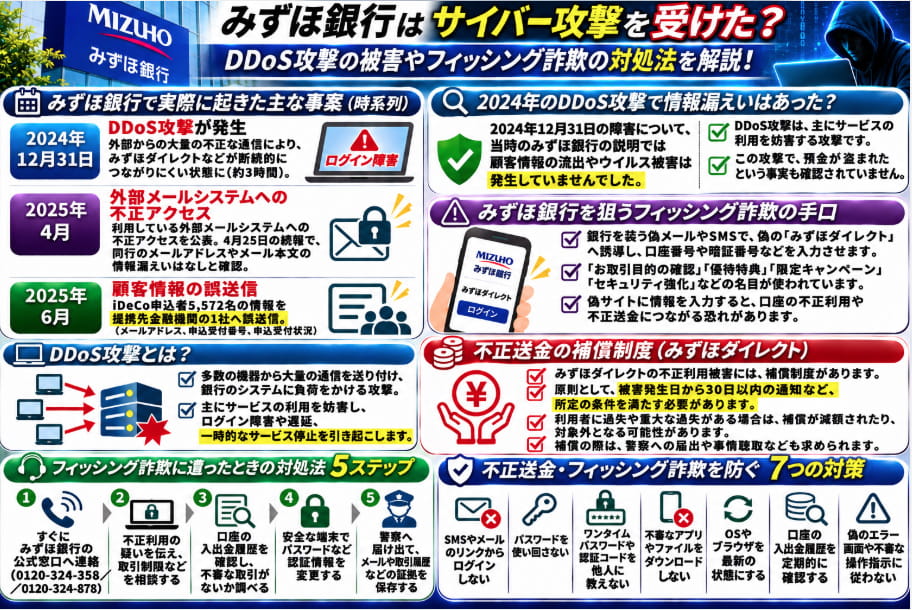
今回の調査で重要なのは、2024年12月のDDoS攻撃では顧客情報の流出が確認されなかった一方、2025年には別の原因による情報漏えい事案が実際に公表されているという点です。
これらを混同すると、サイバー攻撃によって個人情報が流出したかのような誤解につながるため、以下でそれぞれ詳しく確認します。
2024年12月31日にみずほ銀行でDDoS攻撃が発生
みずほダイレクトでログイン障害が発生
2024年12月31日午前7時ごろ、みずほ銀行のインターネットバンキングで、断続的につながりにくくなる障害が発生しました。
影響を受けたサービスとして報じられているのは、次のようなものです。
- 個人向けインターネットバンキング「みずほダイレクト」
- 個人向け「かんたん残高照会」
- 法人向け「みずほe-ビジネスサイト」
利用者がログインしにくくなったほか、残高照会や送金などの操作に支障が出ました。
当時の報道によると、外部から不正に大量のデータが送られたことが原因とされ、DDoS攻撃によるものとみられています。
出典:ITmedia ビジネスオンライン|みずほ、ネットバンキングで障害発生
障害は約3時間後に復旧
2024年12月31日に発生した障害は、同日午前10時ごろに復旧しました。
つまり、午前7時ごろから午前10時ごろまでの約3時間、ネットバンキングを利用しにくい状況が続いたことになります。
大みそかという時期に発生したため、残高確認や振込などを行おうとした利用者にも影響が及びました。
なお、同じ2024年12月には、三菱UFJ銀行やりそな銀行でもDDoS攻撃とみられる障害が相次いでいました。
ただし、これらの攻撃が同一の人物や組織によるものだったと断定できるわけではありません。
出典:TBS NEWS DIG/Bloomberg|みずほ銀、ネットバンキングにサイバー攻撃で障害-約3時間後復旧
DDoS攻撃とは?預金が盗まれる危険性はある?
大量の通信で銀行のサービスを妨害する攻撃
DDoS攻撃とは、「Distributed Denial of Service Attack」の略で、日本語では「分散型サービス拒否攻撃」と呼ばれています。
多数の機器などから特定のサーバーへ大量の通信を送り付け、正常な利用者がサービスへアクセスしにくくなる状態を引き起こす攻撃です。
例えば、銀行のログイン画面にアクセスが集中すると、利用者が正しいIDやパスワードを入力しても、画面が開かなかったり、通信が途中で止まったりする場合があります。
DDoS攻撃は主にサービスを妨害するものであり、攻撃が発生したという事実だけで、口座から預金が盗まれたことにはなりません。
DDoS攻撃とフィッシング詐欺の違い
| 種類 | 主な手口 | 起こり得る被害 |
|---|---|---|
| DDoS攻撃 | 大量の通信でシステムに負荷をかける | ログイン障害、サービス停止・遅延 |
| フィッシング詐欺 | 偽メールや偽サイトで認証情報を盗む | 口座乗っ取り、不正送金 |
| マルウェア | 不正なプログラムを端末に侵入させる | 情報窃取、不正操作など |
| ランサムウェア | データを暗号化するなどして金銭を要求する | 業務停止、データの利用不能、情報漏えい |
2024年12月のみずほ銀行の障害はDDoS攻撃とみられるもので、ランサムウェア感染やフィッシング詐欺が障害の原因だったと確認されたものではありません。
2024年のサイバー攻撃でみずほ銀行の個人情報は漏えいした?
2024年12月31日の障害について、当時のみずほ銀行の説明では、顧客情報の流出やウイルス被害は発生していないとされていました。
そのため、このDDoS攻撃によって口座番号や暗証番号などが大量に流出したと判断する根拠はありません。
ただし、これは2024年12月の障害に限った説明です。
みずほ銀行では、その後、別の情報管理上の事案も公表されています。
出典:テレ朝NEWS|みずほ銀行のネットバンキングで一時不具合
2025年には外部メールシステムへの不正アクセスも公表
2025年4月にメールシステムの不正アクセスを発表
みずほ銀行は2025年4月16日、同行が利用しているメールシステムへの不正アクセスに関するお知らせを公表しました。
対象となったのは、外部事業者である株式会社インターネットイニシアティブ(IIJ)が提供するメール関連サービスです。
この事案は、2024年12月に発生したDDoS攻撃とは別のものです。
4月25日の続報ではメール情報の漏えいなし
2025年4月25日、みずほ銀行は調査結果について続報を公表しました。
IIJからの報告によると、みずほ銀行のメールアドレスやメール本文に関する情報の漏えいは発生していないとされています。
銀行は引き続き、同行を装った電話やメール、郵便物などによる詐欺に注意するよう呼びかけています。
この事案では、外部メールシステムへの不正アクセスが問題となりましたが、みずほ銀行に関するメール情報の漏えいが確認されたわけではありません。
出典:みずほ銀行|当行が利用するメールシステムへの不正アクセスに関するお知らせ(続報・PDF)
2025年6月には5,572名の顧客情報誤送信が発生
2025年6月14日、みずほ銀行は「お客さま情報の漏えいに関するお詫びとご報告について」という資料を公表しました。
これは、2024年のDDoS攻撃や2025年4月のメールシステム不正アクセスとは異なる事案です。
iDeCo申込者の情報を提携先へ誤送信
公式発表によると、2025年6月12日、みずほ銀行の社員が、提携先金融機関の1社に電子メールを送信する際、みずほ銀行および他の提携先のiDeCo申込者に関する情報ファイルを誤って送信しました。
対象となったのは5,572名です。
漏えいした情報には、次の項目が含まれていました。
- メールアドレス
- 申込受付番号
- 申込受付状況
銀行は、誤送信先の提携先に連絡し、電子メールと情報ファイルが削除されたことを確認したと説明しています。
また、誤送信されたファイルに基づき、提携先から申込者に対して申込状況と異なる内容のメールが配信されたことも公表しています。
一方、銀行は、情報ファイルの不正利用や当該提携先からのさらなる漏えいなどの懸念はないと説明しています。
この事案は、銀行社員による情報ファイルの誤送信であり、外部からのサイバー攻撃によって5,572名分の情報が盗まれた事件ではありません。
出典:みずほ銀行|お客さま情報の漏えいに関するお詫びとご報告について(PDF)
みずほ銀行を装うフィッシング詐欺の手口
みずほ銀行の利用者が特に注意したいのが、銀行を装う偽メールやSMSを使ったフィッシング詐欺です。
みずほ銀行は2026年9月3日、フィッシング詐欺についての公式注意喚起を更新しています。
銀行によると、偽のインターネットバンキング「みずほダイレクト」へ誘導し、口座番号や暗証番号などを入力させる手口が確認されています。
実際に確認されている偽メールの例
みずほ銀行の公式サイトでは、次のような内容を装った不審なメールが紹介されています。
- 「お客様情報とお取引目的の確認手続き」
- 「みずほダイレクトの優待特典」
- 「みずほダイレクト限定キャンペーン」
- 「フィッシング詐欺対策とセキュリティ強化」
こうしたメッセージは、確認手続きやキャンペーンなどを口実に、利用者を偽サイトへ誘導することがあります。
特に「セキュリティ対策が必要」といった内容は、利用者を不安にさせて操作を急がせる可能性があるため注意してください。
出典:みずほ銀行|詐欺メール(フィッシング詐欺)にご注意ください
偽サイトで口座番号や暗証番号を入力するとどうなる?
フィッシングサイトは、本物のみずほ銀行のログイン画面に似せて作られている場合があります。
利用者が口座番号や暗証番号、ログインパスワードなどを入力すると、犯罪者に認証情報が渡るおそれがあります。
さらに、認証に必要な情報まで盗み取られると、不正送金や口座の不正利用につながる可能性があります。
そのため、銀行を名乗るメールが届いても、本文中のリンクからログインするのではなく、公式アプリや事前に登録したブックマークからアクセスすることが重要です。
マルウェアや偽のエラー画面にも注意
みずほ銀行は、インターネットバンキングのセキュリティに関する公式ページで、マルウェアなどによる被害にも注意を呼びかけています。
マルウェアとは、不正な操作や情報の窃取などを目的とする悪意のあるプログラムの総称です。
ClickFixと呼ばれる攻撃にも注意
みずほ銀行は、偽のエラー画面を表示して利用者に特定のキー操作を求め、不正なプログラムを実行させる「ClickFix」と呼ばれる攻撃についても注意喚起しています。
例えば、画面に「問題を解決するためにキーボード操作をしてください」などと表示され、複数のキーを同時に押すよう指示されるケースがあります。
指示に従うことで、悪意のあるコマンドが実行され、マルウェア感染につながる危険性があります。
見覚えのないサイトやエラー画面で、不審なキー操作やプログラムの実行を求められた場合は、安易に従わないようにしましょう。
出典:みずほ銀行|大切なご預金を守るために(インターネットバンキング、セキュリティ編)
みずほ銀行でフィッシング詐欺に遭った場合の対処法5ステップ
フィッシングサイトに認証情報を入力してしまった場合や、身に覚えのない振込を発見した場合は、できるだけ早く対応する必要があります。
① みずほ銀行の公式窓口へすぐに連絡する
みずほ銀行では、フィッシング詐欺に関する問い合わせと、みずほダイレクトの不正利用に関する問い合わせで、窓口が分かれています。
| 相談内容 | 電話番号 | 受付時間 |
|---|---|---|
| 偽メール・偽サイトで情報を入力した | 0120-324-358 | 9時~17時。1月1日・2日を除く |
| みずほダイレクトの不正利用・身に覚えのない振込 | 0120-324-878 | 平日9時~21時、土日祝9時~17時 |
| 不正利用について上記受付時間外の連絡 | 0570-099-324(有料) | 上記受付時間外 |
※12月31日~1月3日の「0120-324-878」の受付時間は9時~17時です。電話番号や受付時間は変更される可能性があるため、利用前に公式サイトで最新情報を確認してください。
② 不正利用の疑いを伝え、取引制限などを相談する
銀行に連絡したら、フィッシングサイトに入力した情報や、不審な取引の内容をできるだけ具体的に説明してください。
必要に応じて、みずほダイレクトの利用制限や認証情報の変更などについて案内を受けましょう。
偽メールに書かれた電話番号やURLではなく、公式サイトで確認できる窓口を利用することが大切です。
③ 口座の入出金履歴を確認する
公式アプリや正規サイトから、身に覚えのない振込や出金がないか確認してください。
不審な取引が見つかった場合は、日時、金額、振込先などを記録しておきましょう。
銀行の調査に必要になる可能性があるため、取引履歴のスクリーンショットなども保存しておくと役立ちます。
④ 安全な端末からパスワードなどを変更する
偽サイトにログイン情報を入力した場合は、銀行の案内に従って必要な認証情報を変更しましょう。
ただし、スマートフォンやパソコンがマルウェアに感染している疑いがある場合、その端末で新しいパスワードを入力すると、再び情報を盗まれる可能性があります。
可能であれば、安全性を確認できた別の端末を利用し、必要に応じて端末の点検を行ってください。
⑤ 警察へ届け出て証拠を保存する
不正送金などの被害が発生した場合は、銀行への連絡に加えて警察にも相談しましょう。
みずほ銀行の補償制度では、捜査機関への届出や事情聴取などが補償要件に含まれています。
次のような資料を保存しておくと、被害状況の説明に役立ちます。
- 不審なSMSやメール
- 偽サイトのURLや画面の記録
- 不正送金の日時・金額・振込先
- 銀行に相談した日時や内容
- 警察への届出や相談に関する記録
みずほ銀行の不正送金は補償される?30日以内の通知などの条件を解説
みずほダイレクトの不正利用被害については、原則として被害発生日から30日以内に銀行へ通知することが補償要件の一つです。ただし、通知すれば必ず全額補償されるわけではなく、過失の有無などの条件があります。
みずほ銀行は、みずほダイレクト規定第13条に基づき、暗証番号などの盗用による不正利用被害について補償制度を設けています。
補償を受けるための主な条件
みずほ銀行の公式案内では、補償のために次の条件をすべて満たす必要があるとされています。
- 利用者に故意・重大な過失・過失がないこと
- 被害発生日から30日以内に銀行へ通知すること
- 銀行に対して重要な事項について偽りのない説明を行うこと
- 捜査機関に被害を届け出るか、事情聴取などが行われていること
- 親族などによる払い戻しではないこと
- 戦争や暴動など、社会秩序の混乱に乗じた被害ではないこと
条件を満たす場合、銀行は対象となる取引について、取引金額や手数料、利息などの損害を限度に補てんすると説明しています。
出典:みずほ銀行|みずほダイレクトの不正利用被害の補償について
フィッシングサイトへの入力が重大な過失と判断される場合もある
みずほ銀行の公式案内では、ウェブサイトやメールが本物か確認せずに、フィッシングサイトなどへ本人認証情報を入力した場合は、重大な過失となり得る例として挙げられています。
また、不審なアプリをダウンロードした場合や、第三者に本人認証情報を知らせた場合なども、重大な過失となり得るとされています。
そのため、フィッシング詐欺に遭った場合でも、すべてのケースで全額補償されるわけではありません。
実際の補償可否は、銀行の調査や個別の事情によって判断されます。
パスワードの使い回しなども過失に該当する可能性
みずほ銀行は、次のような行為を過失となり得る例として挙げています。
- ほかのサービスと同じログインパスワードを使用していた
- 推測されやすいパスワードを設定していた
- 本人認証情報をメモや端末内のファイルなどに保存していた
- 不審な利用履歴に気付いても、みずほダイレクトの利用を続けていた
- OSやブラウザなどの更新を怠っていた
これらに該当する場合、被害の状況によっては補償が減額されたり、受けられなかったりする可能性があります。
自分で詐欺師に振り込んだ場合は補償される?
みずほ銀行の公式案内では、利用者が自分の意思や操作によって不審な相手先へ取引を行った場合、みずほダイレクト規定第13条の補償要件を満たさないと説明しています。
つまり、第三者が認証情報を盗んで勝手に送金した場合と、詐欺師にだまされて自分で振り込んだ場合では、補償制度の取り扱いが異なります。
自分で振り込んでしまった場合も、銀行と警察へ速やかに相談し、振込先口座の状況や被害回復の可能性について確認してください。
みずほ銀行のフィッシング詐欺・不正送金を防ぐ7つの対策
① SMSやメールのリンクからログインしない
銀行を名乗るメールであっても、記載されたURLから安易にログインしないようにしましょう。
公式アプリや事前に登録したブックマークからアクセスする方法がおすすめです。
② パスワードを使い回さない
みずほダイレクトのパスワードは、ほかのサービスと異なるものを設定してください。
誕生日や電話番号など、第三者に推測されやすい文字列も避けましょう。
③ ワンタイムパスワードや認証コードを他人に教えない
銀行員や公的機関の職員を名乗る相手であっても、電話などでワンタイムパスワードやSMS認証コードを求められた場合は注意が必要です。
認証情報を第三者に知らせないようにしましょう。
④ 不審なアプリやファイルをダウンロードしない
セキュリティ対策や口座確認を名目に、不明なアプリのインストールを求められた場合は注意してください。
銀行アプリは、正規の配信元を確認して入手することが重要です。
⑤ OSやブラウザを最新の状態にする
スマートフォンやパソコンのOS、ブラウザ、アプリを適切に更新し、セキュリティ上の問題を放置しないようにしましょう。
⑥ 口座の入出金履歴を定期的に確認する
不正送金の被害に早く気付くため、口座の取引履歴を定期的に確認してください。
不審な取引があれば、速やかに銀行へ連絡することが重要です。
⑦ 偽のエラー画面や不審な操作指示に従わない
「エラーを解決するために特定のキーを押してください」などと表示されても、見覚えのないサイトからの指示には安易に従わないようにしましょう。
みずほ銀行が注意喚起しているClickFixなどの攻撃では、利用者自身に不正な操作を実行させる手口が使われることがあります。
みずほ銀行のサイバー攻撃・フィッシング詐欺に関するよくある質問
Q1. みずほ銀行は本当にサイバー攻撃を受けたのですか?
はい。2024年12月31日に、外部からの大量の不正な通信によって、インターネットバンキングがつながりにくくなる障害が発生しました。DDoS攻撃によるものとみられています。
Q2. サイバー攻撃によって預金が盗まれたのですか?
2024年12月のDDoS攻撃について、預金が盗まれたと確認されたわけではありません。DDoS攻撃は主にサービスの利用を妨害する攻撃です。
Q3. 2024年のDDoS攻撃で個人情報は漏えいしましたか?
当時の説明では、顧客情報の流出やウイルス被害は発生していません。ただし、2025年には別件として顧客情報の誤送信が公表されています。
Q4. 2025年のメールシステム不正アクセスで情報は流出しましたか?
みずほ銀行の2025年4月25日の続報では、同行のメールアドレスやメール本文に関する情報の漏えいは発生していないとの調査結果が公表されています。
Q5. みずほ銀行を装うSMSが届いたらどうすればよいですか?
不審なSMSやメールのURLを安易に開かず、公式アプリや正規サイトから確認してください。すでに認証情報を入力した場合は、公式窓口「0120-324-358」へ速やかに連絡しましょう。
Q6. 不正送金された場合、全額補償されますか?
みずほダイレクトには不正利用被害の補償制度がありますが、補償には条件があります。原則として被害発生日から30日以内の通知が必要で、過失や重大な過失などがある場合は補償が減額されたり、対象外となったりする可能性があります。
Q7. 身に覚えのない振込があった場合の連絡先は?
みずほダイレクトの不正利用については「0120-324-878」が案内されています。受付時間外は「0570-099-324(有料)」が案内されています。最新の受付情報は公式サイトで確認してください。
まとめ|みずほ銀行はDDoS攻撃を受けたがフィッシング詐欺にも注意
今回の調査で確認できたポイントは次のとおりです。
- みずほ銀行では2024年12月31日にDDoS攻撃とみられる障害が発生した
- みずほダイレクトなどが約3時間にわたってつながりにくくなった
- 2024年の障害について、当時の説明では顧客情報の流出やウイルス被害は発生していなかった
- 2025年4月には外部メールシステムへの不正アクセスが公表されたが、続報では同行のメール情報の漏えいなしと説明された
- 2025年6月には、iDeCo申込者5,572名の情報が提携先へ誤送信される別の事案が発生した
- 銀行を装う偽メールやSMSによるフィッシング詐欺にも注意が必要
- 不正送金に遭った場合は、速やかに銀行へ連絡し、必要に応じて警察にも相談する
- みずほダイレクトの補償制度には、被害発生日から30日以内の通知などの条件がある
みずほ銀行が2024年12月にDDoS攻撃を受けたことと、フィッシング詐欺によって利用者の口座が不正利用されることは、別の問題です。
また、情報漏えいについて調べる際は、2024年のサイバー攻撃、2025年の外部メールシステムへの不正アクセス、2025年の顧客情報誤送信を区別することが重要です。
不審なメールや身に覚えのない取引を確認した場合は、放置せず、みずほ銀行の公式窓口に相談してください。