
「カプコンはサイバー攻撃を受けたの?」「CAPCOM IDの個人情報が漏えいしたって本当?」「自分のアカウントは大丈夫?」と気になっている方もいるのではないでしょうか。
「モンスターハンター」や「ストリートファイター」「バイオハザード」などで知られるゲームメーカーのカプコンは、過去に大規模なサイバー攻撃を受けています。
2020年にはランサムウェアによる不正アクセスと個人情報流出が発生しました。さらに、2026年10月22日には、共通アカウントサービス「CAPCOM ID」に対する不正アクセスによって、全世界で11,774,247件のメールアドレスなどが漏えいしたと発表されています。
今回は、カプコンで実際に起きたサイバー攻撃を時系列で整理するとともに、ランサムウェアの仕組み、CAPCOM IDの不正アクセスによる影響、フィッシング詐欺への注意点、利用者が取るべき対処法を詳しく解説します。
※この記事は2026年10月23日時点の公表情報をもとに作成しています。2026年の不正アクセスについては調査が続いているため、最新情報はカプコンの公式発表も確認してください。
カプコンはサイバー攻撃を受けた?実際に起きた事件を確認
結論からいうと、カプコンがサイバー攻撃を受けたことは事実です。
主な事案として、2020年のランサムウェア攻撃と、2026年のCAPCOM IDへの不正アクセスがあります。
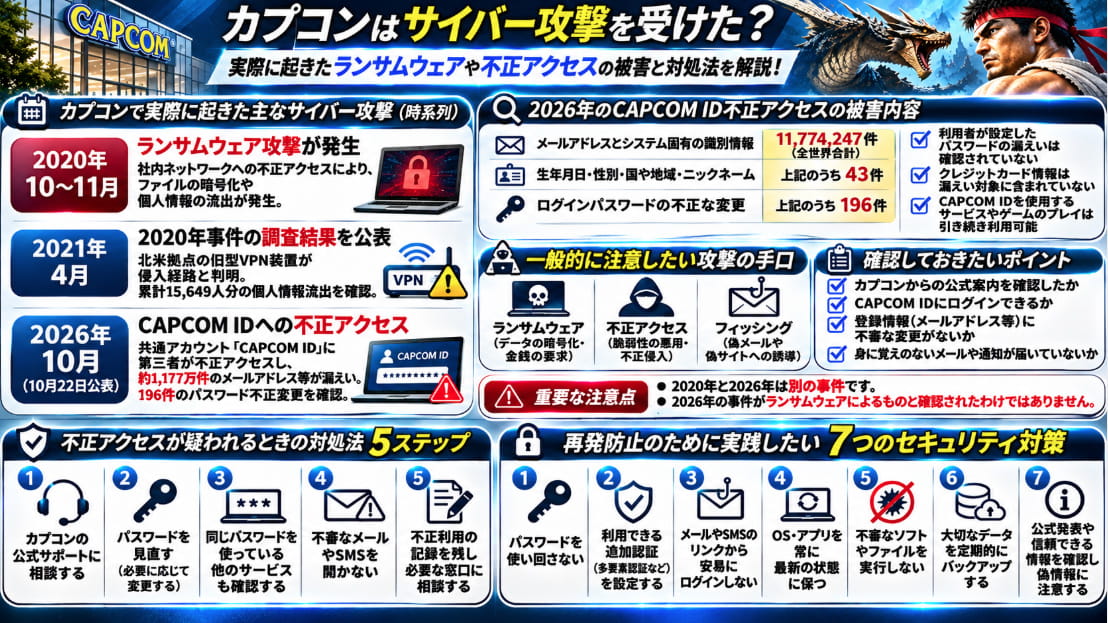
| 時期 | 主な事案 | 確認された内容 |
|---|---|---|
| 2020年10~11月 | ランサムウェア攻撃 | 社内ネットワークへの侵入、ファイルの暗号化、個人情報や企業情報の流出 |
| 2021年4月 | 2020年事件の調査結果公表 | 北米拠点の旧型VPN装置が侵入経路と判明。個人情報15,649人分の流出を確認 |
| 2026年10月 | CAPCOM IDへの不正アクセス | 11,774,247件のメールアドレス等の漏えい、196件のパスワード不正変更を確認 |
2020年の事件は企業の社内ネットワークが狙われたランサムウェア攻撃です。一方、2026年の事件はオンライン会員サービス「CAPCOM ID」に対する不正アクセスです。
この2つは別の事件であり、2026年のCAPCOM IDへの攻撃がランサムウェアによるものと確認されたわけではありません。
2020年に発生したランサムウェア攻撃とは?
社内システムが暗号化され、業務に影響が発生
2020年11月2日未明、カプコンの社内システムで、メールシステムやファイルサーバーなどにアクセスしにくくなる障害が発生しました。
調査の結果、第三者による不正アクセスと、ランサムウェアによるファイルの暗号化が確認されています。
カプコンは、被害を受けた端末に「Ragnar Locker」を名乗る集団からの脅迫メッセージが残されていたと公表しました。
ランサムウェアとは、パソコンやサーバーのファイルを暗号化するなどして利用できなくし、復旧などと引き換えに金銭を要求する悪質なプログラムです。
今回の事件では、ファイルの暗号化だけでなく、情報の窃取も発生したとされています。
侵入経路は北米拠点に残されていた旧型VPN装置
カプコンは2021年4月13日に、外部専門企業による調査結果を公表しました。
それによると、攻撃者は2020年10月、北米現地法人に残されていた予備の旧型VPN装置を攻撃し、社内ネットワークに侵入したと判断されています。
VPNは、離れた場所から社内ネットワークなどへ安全に接続するための仕組みです。ただし、装置やソフトウェアに脆弱性が残っている場合、不正侵入の入り口として悪用されることがあります。
カプコンでは新しいVPN装置への移行を進めていましたが、通信障害などに備えて旧型装置が1台残されていました。
攻撃者はその装置を経由して社内の一部機器に侵入し、情報を窃取した後、ランサムウェアによってファイルを暗号化したとされています。
2020年の事件では個人情報の流出も確認された
2021年4月の最終調査報告では、累計15,649人分の個人情報の流出が確認されたと発表されています。
また、これとは別に、個人情報が流出した可能性のある範囲についても調査結果が示されました。
ここで注意したいのは、「流出が確認された人数」と「流出した可能性がある人数」は異なるという点です。
なお、カプコンは2020年の事件について、ネット販売などの決済を外部に委託していたため、クレジットカード情報の流出はなかったと説明しています。
また、ゲームをプレイするためのインターネット接続やダウンロード購入に使用するシステムは、今回の攻撃対象とは別であると公表しました。
2026年10月にCAPCOM IDへの不正アクセスが発生
2026年10月22日、カプコンはオンライン会員サービス「CAPCOM ID」に第三者による不正アクセスが発生し、顧客情報の一部が外部へ漏えいしたことを発表しました。
CAPCOM IDは、カプコンの一部ゲームやWebサービスなどで利用される共通アカウントです。
今回の事件は、2020年のランサムウェア攻撃とは別に発生したものです。
約1,177万件のメールアドレスなどが漏えい
カプコンが2026年10月22日に公表した被害状況は次のとおりです。
| 項目 | 公表された件数・内容 |
|---|---|
| メールアドレスとシステム固有の識別情報 | 11,774,247件(全世界合計) |
| 生年月日・性別・国や地域・ニックネーム | 上記のうち43件 |
| ログインパスワードの不正な変更 | 上記のうち196件 |
| 利用者が設定したパスワードの漏えい | 確認されていない |
| クレジットカード情報 | 漏えい対象に含まれていない |
システム固有の識別情報には、アカウント作成日時、最終ログイン日時、ログイン回数、最終ログイン時のIPアドレスなどが含まれます。
約1,177万件という数字は、メールアドレスなどの情報の件数です。1,177万人のパスワードが流出したという意味ではありません。
また、43件と196件は、上記11,774,247件に含まれるものであり、単純に合算する数字ではありません。
196件のアカウントでパスワードが不正変更された
今回の事件で特に注意したいのが、196件のCAPCOM IDでログインパスワードが第三者によって不正に変更されていたという点です。
カプコンによると、利用者が設定したパスワードそのものの漏えいは確認されていません。
しかし、196件のアカウントではパスワードの不正変更が発生しており、対象のパスワードはすでにリセットされています。
「パスワードの漏えいが確認されていないこと」と「パスワードが不正に変更されたこと」は、矛盾する情報ではありません。
パスワードを直接盗み出す以外にも、システムの仕組みなどを悪用してアカウントに不正な変更を加える攻撃は考えられます。
ただし、今回どのような手法でパスワードが変更されたのかについて、具体的な技術的経路を断定することはできません。
10月19日に不正アクセスを確認、22日に公表
カプコンが公表した経緯は次のとおりです。
- 10月19日:不正アクセスの疑いがある痕跡を発見。アクセスを遮断し、同日中に不正アクセスを確認。
- 10月20日:社内に対策本部を設置。情報漏えいと一部アカウントの不正なパスワード変更を確認。
- 10月21日:警察および個人情報保護委員会へ報告。
- 10月22日:顧客情報の漏えいを公表し、対象者への連絡を順次開始。
カプコンは、緊急対策と攻撃手段の特定・対応を完了したと説明しています。
一方で、影響範囲などについては引き続き調査を進めるとしており、今後の追加発表にも注意が必要です。
CAPCOM IDやゲームは現在も利用できる?
2026年10月22日の発表によると、カプコンは緊急対策を実施したうえで、CAPCOM IDを使用するサービスを引き続き利用できると案内しています。
また、すべてのゲームについて、プレイへの影響はないと説明しています。
そのため、今回の発表だけを理由に、すべてのカプコン製ゲームが利用停止になったと考える必要はありません。
ただし、不正にパスワードが変更された196件の対象アカウントについては、カプコン側でパスワードのリセットが行われています。
ログインできない場合は、何度もパスワードを試すのではなく、公式の案内やサポートを確認しましょう。
CAPCOM IDの情報漏えいで注意したい3つのリスク
① フィッシングメールや偽サイトへの誘導
今回漏えいした情報には、メールアドレスが含まれています。
メールアドレスが第三者に知られると、カプコンやゲーム関連サービスを装った不審なメールが届く可能性があります。
例えば、次のような内容には注意が必要です。
- 「CAPCOM IDのパスワードを至急変更してください」
- 「不正アクセスが確認されたため本人確認が必要です」
- 「アカウントが停止されるため、こちらからログインしてください」
- 「セキュリティ確認のため認証コードを入力してください」
これらは、一般的なフィッシング詐欺で使われる誘導文の例です。今回の事件で、これらの文面のメールが実際に送信されたと確認されたわけではありません。
メールの差出人名やロゴが本物に見えても、リンク先が偽サイトである可能性があります。
ログインやパスワード変更が必要な場合は、メール内のリンクを使わず、自分で公式サイトを開いて操作しましょう。
② 他のサービスへの不正ログイン
今回の事件でCAPCOM IDのパスワードそのものの漏えいは確認されていません。
しかし、一般的なセキュリティ対策として、複数のサービスで同じパスワードを使い回すことは避けるべきです。
例えば、ゲームアカウント、メール、通販サイト、SNSなどで同じパスワードを使っていると、どこか1つのサービスで認証情報が流出した場合に、別のサービスへの不正ログインを試みられる危険があります。
これは「パスワードリスト攻撃」などと呼ばれる手法につながります。
なお、2026年のCAPCOM ID事件がパスワードリスト攻撃によって発生したと確認されたわけではありません。
③ アカウントの乗っ取りや設定変更
今回の事件では、実際に196件のアカウントでパスワードの不正変更が確認されています。
アカウントの設定が第三者に変更されると、本人がログインできなくなったり、登録情報が変更されたりする可能性があります。
CAPCOM IDを利用している場合は、ログインできるかどうかだけでなく、登録メールアドレスなどの情報に不審な変更がないかも確認しておくと安心です。
自分のCAPCOM IDが被害に遭っていないか確認する方法
今回の不正アクセスが心配な場合は、次の項目を確認してください。
① カプコンからの公式案内を確認する
カプコンは、今回の事件で対象となる利用者への連絡を順次開始すると発表しています。
ただし、カプコンを装った偽メールにも注意が必要です。
メールを受信した場合でも、本文のリンクをすぐにクリックするのではなく、カプコン公式サイトの発表内容と照らし合わせて確認しましょう。
② CAPCOM IDに正常にログインできるか確認する
CAPCOM IDの公式サイトを自分で開き、通常どおりログインできるか確認します。
ログインできない場合、入力ミスやパスワード忘れのほか、アカウントの設定変更などが原因になっている可能性もあります。
今回の196件の対象アカウントでは、カプコン側でパスワードがリセットされています。
心当たりがないのにログインできなくなった場合は、公式のパスワード再設定手順やサポート窓口を利用してください。
③ 登録情報に不審な変更がないか確認する
ログインできた場合は、アカウントの管理画面で確認できる範囲の登録情報を見直しましょう。
- 登録メールアドレスが変わっていないか
- プロフィール情報に覚えのない変更がないか
- 連携サービスの設定に不審な点がないか
- 身に覚えのないセキュリティ通知が届いていないか
確認できる項目はCAPCOM IDの現在の仕様によって異なります。表示されない機能がある場合は、無理に探す必要はありません。
④ 登録メールアドレスの受信履歴も確認する
CAPCOM IDに登録しているメールアカウント自体の安全性も重要です。
身に覚えのないパスワード再設定メールやログイン通知が届いていないか確認しましょう。
メールアカウントが第三者に利用されると、他のサービスのパスワード再設定にも悪用されるおそれがあります。
CAPCOM IDの不正アクセスが疑われるときの対処法5ステップ
ステップ1:カプコンの公式サポートに相談する
自分のCAPCOM IDに不審な変更があった場合や、ログインできなくなった場合は、カプコンの公式サポートに相談しましょう。
2026年10月の不正アクセスについては、カプコンが専用のお問い合わせ窓口を設置しています。
連絡先は変更される可能性があるため、最新の案内を公式サイトで確認してください。
ステップ2:パスワードを見直す
CAPCOM IDに正常にログインできる場合でも、パスワードを長期間変更していない場合や、他のサービスと同じものを使っている場合は、変更を検討しましょう。
設定するパスワードは、他のサービスで使用していない独自のものにすることが重要です。
ただし、今回の事件では、利用者が設定したパスワード自体の漏えいは確認されていません。すべての利用者のパスワードが流出したと誤解しないようにしましょう。
ステップ3:同じパスワードを使っているサービスを確認する
もしCAPCOM IDと同じパスワードをメールやSNS、通販サイトなどでも使っている場合は、それぞれ異なるパスワードへ変更することをおすすめします。
特に、メールアカウントや決済関連サービスなど、重要度の高いアカウントを優先して確認しましょう。
ステップ4:不審なメールやSMSを開かない
「情報漏えいのお詫び」「本人確認」「緊急セキュリティ対策」などの件名で、偽サイトへ誘導するメールが届く可能性があります。
リンクを開く前に、送信元や案内内容を慎重に確認してください。
すでに偽サイトへパスワードを入力してしまった場合は、公式サイトから速やかにパスワードを変更し、同じパスワードを使用している他のサービスも確認しましょう。
ステップ5:不正利用の記録を残して必要な窓口に相談する
アカウントの設定変更、不審なログイン通知、身に覚えのない購入などを確認した場合は、メールや画面の記録を保存しておきましょう。
金銭的な被害が発生した場合は、利用した決済サービスやカード会社にも相談してください。
なお、2026年のCAPCOM ID不正アクセスについて、カプコンはクレジットカード情報が漏えい対象に含まれていないと説明しています。カード被害が今回の事件によって発生したと断定することはできません。
ランサムウェアや不正アクセスから身を守る7つの対策
① パスワードを使い回さない
ゲーム、メール、SNS、通販サイトなどでは、それぞれ異なるパスワードを設定しましょう。
複雑なパスワードを覚えるのが難しい場合は、信頼できるパスワード管理ツールの利用も選択肢になります。
② 利用できる追加認証を設定する
サービスが多要素認証や追加の本人確認機能に対応している場合は、利用を検討しましょう。
ただし、利用できる認証方式はサービスごとに異なります。CAPCOM IDの現在の仕様については、公式の設定画面や案内を確認してください。
③ メールやSMSのリンクから安易にログインしない
企業を装った偽メールは、実在する情報漏えい事件に便乗して送信されることがあります。
メールに「緊急」「アカウント停止」などと書かれていても、慌てずに公式サイトを直接開いて確認しましょう。
④ パソコンやスマートフォンを最新の状態に保つ
OSやブラウザー、アプリの更新には、セキュリティ上の問題を修正する内容が含まれることがあります。
更新を長期間放置せず、提供元が案内するアップデートを適用しましょう。
⑤ 不審なソフトやファイルを実行しない
ランサムウェアなどのマルウェアは、不正なソフトウェアや添付ファイルなどを通じて侵入する場合があります。
ゲームの非公式ツール、出所の分からないプログラム、怪しい添付ファイルなどは安易に実行しないようにしましょう。
なお、これらは一般的なマルウェア対策であり、2020年のカプコン事件の侵入経路がメール添付ファイルだったという意味ではありません。
⑥ 大切なデータをバックアップする
ランサムウェアへの備えとして、写真や仕事のファイルなどの重要なデータを定期的にバックアップしておくことも有効です。
可能であれば、普段使用する端末から切り離して保管する方法や、復元履歴を利用できるバックアップ方法を検討しましょう。
⑦ 公式発表と偽情報を見分ける
サイバー攻撃が報道されると、SNSなどで未確認の情報が拡散されることがあります。
「すべてのパスワードが流出した」「ゲームをプレイすると感染する」といった情報を見かけても、根拠を確認せずに信じないことが大切です。
カプコンの公式発表や信頼できる報道を確認し、確認済みの事実と推測を区別しましょう。
カプコンのサイバー攻撃に関するよくある質問
Q1. カプコンは本当にランサムウェア攻撃を受けたのですか?
はい。2020年にランサムウェア攻撃を受け、社内システムの一部でファイルの暗号化や情報流出が発生しました。カプコンは「Ragnar Locker」を名乗る集団からの脅迫メッセージを確認したと公表しています。
Q2. 2026年のCAPCOM ID事件もランサムウェアですか?
2026年10月22日時点の公表情報では、CAPCOM IDへの不正アクセスと情報漏えいが確認されています。ただし、2020年の事件と同じランサムウェア攻撃だったと確認されたわけではありません。
Q3. CAPCOM IDのパスワードは流出したのですか?
カプコンは、利用者が設定したパスワードそのものの漏えいは確認されていないと説明しています。一方で、196件のアカウントでパスワードが不正に変更されたことを確認し、対象のパスワードをリセットしています。
Q4. クレジットカード情報も流出しましたか?
2026年のCAPCOM ID事件について、カプコンはクレジットカード情報が漏えい対象に含まれていないと発表しています。また、2020年の事件でもクレジットカード情報の流出はなかったと説明しています。
Q5. モンスターハンターやストリートファイターはプレイできますか?
カプコンは2026年10月22日の発表で、CAPCOM IDを使用するサービスは引き続き利用でき、すべてのゲームでプレイへの影響はないと案内しています。ただし、今後のサービス状況は公式情報を確認してください。
Q6. CAPCOM IDを持っている人は全員パスワードを変更する必要がありますか?
2026年10月22日時点の公表情報では、全利用者のパスワードが漏えいしたとはされていません。ただし、パスワードを使い回している場合や、不審な変更・通知がある場合は、公式サイトから安全に確認・変更することをおすすめします。
Q7. カプコンを名乗るメールが届いたらどうすればよいですか?
まずは内容を慎重に確認してください。カプコンは今回の情報漏えいに便乗した不審なメールなどに注意を呼びかけています。メール内のURLや添付ファイルを安易に開かず、必要な手続きは公式サイトから行いましょう。
カプコンの公式発表・参考情報
この記事は、カプコンの公式発表および報道資料をもとに作成しています。
- 株式会社カプコン公式サイト
- カプコン公式:2020年11月4日「不正アクセスによるシステム障害発生に関するお知らせ」
- カプコン公式:2020年11月16日「不正アクセスによる情報流出に関するお知らせとお詫び」
- カプコン公式:2021年4月13日「不正アクセスに関する調査結果のご報告【第4報】」
- インサイド:2026年10月22日のCAPCOM ID不正アクセスに関する報道
- KAI-YOU:CAPCOM IDで約1,177万件のメールアドレスなどが流出した件の報道
- カプコン公式:2026年10月22日「CAPCOM IDへの不正アクセスによるお客様情報漏えいに関するお知らせとお詫び」
※2026年10月の事件については、今後の追加調査で新たな事実が公表される可能性があります。最新の対応状況や専用お問い合わせ窓口はカプコン公式サイトで確認してください。
まとめ|カプコンではランサムウェア攻撃とCAPCOM ID不正アクセスが実際に発生
カプコンでは、2020年にランサムウェア攻撃、2026年にCAPCOM IDへの不正アクセスが実際に発生しています。
今回のポイントを整理すると、次のとおりです。
- 2020年:旧型VPN装置を経由した社内ネットワークへの侵入とランサムウェア攻撃が発生した。
- 2021年:最終調査報告で、累計15,649人分の個人情報流出が確認された。
- 2026年:CAPCOM IDへの不正アクセスにより、11,774,247件のメールアドレスなどが漏えいした。
- パスワード:利用者が設定したパスワードの漏えいは確認されていないが、196件で不正変更が発生した。
- クレジットカード:2026年の事件では漏えい対象に含まれていない。
- 利用者の対策:公式発表の確認、パスワードの使い回し防止、フィッシングメールへの警戒が重要。
2020年と2026年の事件は、それぞれ攻撃対象や確認された被害が異なります。
CAPCOM IDを利用している方は、カプコンの公式案内を確認するとともに、不審なメールやアカウント設定の変更がないか注意しておきましょう。
情報漏えいが発生した際は、未確認の情報に振り回されず、公式発表をもとに必要な対策を取ることが大切です。