
「ディズニーランドもサイバー攻撃を受けてしまったの?」「ディズニーで個人情報が漏えいしたというニュースは本当?」「ディズニーから怪しいメールが届いたけれど大丈夫?」と気になっている方もいるのではないでしょうか。
実は、ディズニーに関連するサイバー攻撃や情報漏えいの問題は、過去に実際に発生しています。
2024年には、米国のウォルト・ディズニー社で、社内のコミュニケーションツール「Slack」に保存されていた約1.1TB(テラバイト)の機密データが不正取得され、インターネット上に公開される事件が起きました。
また、日本でも2023年に、東京ディズニーリゾートを装ったフィッシングメールについて注意喚起が行われています。
ただし、ここで注意したいのは、米国ディズニー社へのサイバー攻撃と、東京ディズニーランドの運営システムへの攻撃は同じではないという点です。
この記事では、実際に確認されたディズニー関連のサイバー攻撃や情報漏えいの事例を整理し、不正アクセスの手口、偽メールの見分け方、MyDisneyアカウントを守る方法、被害が疑われる場合の対処法を解説します。
※この記事は2026年10月23日時点で確認できた公表情報をもとに作成しています。
- ディズニーランドはサイバー攻撃を受けた?実際の事件を調査
- 2024年に米国ディズニー社で約1.1TBの情報流出事件が発生
- 東京ディズニーランドの個人情報も流出したの?
- 2019年には東京ディズニーリゾートで写真データの閲覧問題が発生
- 東京ディズニーリゾートを装ったフィッシングメールにも注意
- ディズニーの偽メールや偽サイトを見分ける5つのポイント
- MyDisneyアカウントが不正アクセスされたか確認する方法
- 不正アクセスやフィッシング被害が疑われるときの対処法5ステップ
- ディズニーのチケットやホテル予約を安全に利用するための7つの対策
- ディズニーランドのサイバー攻撃に関するよくある質問
- 公式発表・参考情報
- まとめ|ディズニーのサイバー攻撃と偽メールには注意が必要
ディズニーランドはサイバー攻撃を受けた?実際の事件を調査
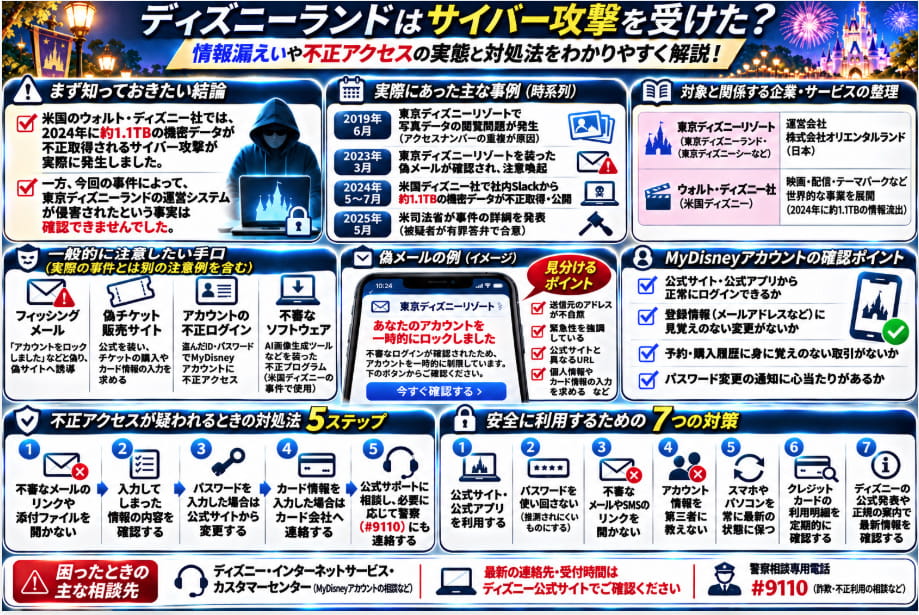
結論からいうと、米国のウォルト・ディズニー社では、実際にサイバー攻撃による大規模な情報流出事件が発生しています。
一方、今回確認した資料では、その事件によって東京ディズニーランドのパーク運営システムが侵害されたという事実は確認できませんでした。
まずは、主な事例を時系列で確認しましょう。
| 時期 | 事件・事例 | 主な内容 |
|---|---|---|
| 2019年6月 | 東京ディズニーリゾートの写真データ閲覧問題 | フォトキーカードの番号重複により、一部の写真を別の利用者が閲覧できた |
| 2023年3月 | 東京ディズニーリゾートを装った偽メール | アカウントの一時ロックを装い、偽サイトへ誘導するフィッシング |
| 2024年5月 | 米国ディズニー社の機密データ不正取得 | 従業員のSlackアカウントを通じて約1.1TBの情報が取得された |
| 2024年7月 | 取得された情報の公開 | 不正取得された社内データなどがインターネット上に公開された |
| 2025年5月 | 米司法省が事件の詳細を発表 | 被疑者が有罪を認めることで合意したことや侵入経路を公表 |
これらは、発生した場所や原因が異なる別々の事例です。
特に2019年の写真データ閲覧問題は、サイバー攻撃ではなく、フォトキーカードのアクセスナンバー重複によって発生したものです。
それぞれの事件を混同せず、確認された事実に沿って見ていきましょう。
2024年に米国ディズニー社で約1.1TBの情報流出事件が発生
ディズニー関連のサイバー攻撃として、特に大きく報じられたのが2024年の事件です。
米国のウォルト・ディズニー社で使用されていたSlackの社内チャンネルから、大量の機密情報が不正取得されました。
約1.1TBの社内データが不正取得された
米司法省が2025年5月1日に公表した資料によると、攻撃者は2024年5月ごろ、ディズニー従業員のSlackアカウントを通じて、数千の非公開チャンネルにアクセスしました。
そして、約1.1TBの機密データをダウンロードしたとされています。
1TBは約1,000GBに相当するため、1.1TBは非常に大きなデータ量です。
ただし、データ量が多いことだけで、東京ディズニーランドの利用者情報が同じ規模で漏えいしたことにはなりません。
今回の事件で確認されているのは、米国ディズニー社の社内Slackを通じた情報の不正取得です。
攻撃のきっかけはAI画像生成ツールを装った不正プログラム
この事件で特徴的なのは、攻撃者がAI画像生成ツールを装った不正プログラムを利用した点です。
米司法省の発表によると、攻撃者は2024年初め、AI画像を生成できるプログラムに見せかけたソフトウェアをGitHubなどに公開しました。
しかし、そのプログラムには、利用者のパソコンに不正アクセスするための悪意あるファイルが含まれていました。
2024年4~5月ごろ、被害者の1人がそのファイルをダウンロードしたことで、攻撃者がパソコンにアクセスできる状態になったとされています。
さらに、被害者が保存していたログイン情報などを通じて、ディズニー社内のSlackアカウントにもアクセスしました。
事件の流れを整理すると、次のようになります。
- 攻撃者がAI画像生成ツールを装った不正プログラムを公開する。
- ディズニー従業員が個人のパソコンにプログラムをダウンロードする。
- 不正プログラムによってパソコン内の情報などにアクセスされる。
- 取得された認証情報を利用して、社内Slackアカウントに不正アクセスされる。
- 数千のSlackチャンネルから約1.1TBの機密データが取得される。
- 2024年7月に取得された情報がインターネット上へ公開される。
この事件は、一般的な利用者にとっても、インターネット上で配布されている不審なソフトウェアを安易にインストールする危険性を示しています。
2024年7月に盗まれたデータが公開された
米司法省によると、攻撃者は2024年7月、ロシアを拠点とするハクティビスト集団「NullBulge」のメンバーを装い、被害者に連絡しました。
その際、個人情報やディズニーのSlackデータを公開すると脅迫したとされています。
その後、2024年7月12日に、取得されたディズニーのSlackファイルや被害者の個人情報などが複数のオンラインプラットフォームで公開されました。
なお、米司法省の発表では、攻撃者が「NullBulge」を装っていたと説明されています。
そのため、集団としてのNullBulgeが事件を実行したと断定するのは適切ではありません。
2025年5月に米司法省が事件の詳細を公表
2025年5月1日、米司法省は、カリフォルニア州の男性がディズニー従業員のパソコンへ不正アクセスした事件について、罪を認めることで合意したと発表しました。
発表によると、対象となったのはコンピューターへの不正アクセスと、保護されたコンピューターに損害を与えると脅迫したことに関する罪です。
この発表により、AI画像生成ツールを装った不正プログラムから、従業員の認証情報の取得、社内Slackへの侵入、機密情報の公開に至る経緯が明らかになりました。
ただし、2025年5月1日の発表は、有罪答弁に向けた合意についての発表です。その時点で最終的な判決が確定したことを示すものではありません。
東京ディズニーランドの個人情報も流出したの?
ここで気になるのが、東京ディズニーランドや東京ディズニーシーを利用した人の情報が流出したのかという点です。
まず、東京ディズニーリゾートを運営しているのは、日本の株式会社オリエンタルランドです。
一方、2024年に約1.1TBの情報が不正取得された事件は、米国のウォルト・ディズニー社に関するものです。
両社はディズニーブランドを通じた関係がありますが、企業としては別です。
| 項目 | 東京ディズニーリゾート | 米国ウォルト・ディズニー社 |
|---|---|---|
| 主な対象 | 東京ディズニーランド・東京ディズニーシーなど | 映画・テレビ・配信・テーマパークなど幅広い事業 |
| 関連企業 | 株式会社オリエンタルランド | The Walt Disney Company |
| 2024年の約1.1TB流出事件 | 東京のパーク運営システムへの侵害は今回確認できず | 社内Slackを通じた機密データの不正取得が確認された |
したがって、米国ディズニー社で大規模な情報流出があったことだけを理由に、東京ディズニーランドのチケット購入者全員の個人情報が漏えいしたと判断することはできません。
東京ディズニーリゾートの利用者は、オリエンタルランドや東京ディズニーリゾートの公式発表を確認することが重要です。
2019年には東京ディズニーリゾートで写真データの閲覧問題が発生
東京ディズニーリゾートに関連する情報管理上の問題として、2019年6月に公表された写真データの閲覧問題があります。
オリエンタルランドは2019年6月26日、「お客様写真データ流出に関するお詫び」を公表しました。
フォトキーカードのアクセスナンバーが重複
東京ディズニーリゾートでは、パーク内で撮影された写真をオンラインで確認・注文するための「フォトキーカード」が利用されていました。
フォトキーカードには16桁のアクセスナンバーが記載されており、通常はカードごとに異なる番号が割り当てられます。
しかし、2019年には、誤って同じアクセスナンバーを印刷したカードが作成され、別々の利用者に渡されてしまいました。
その結果、一方の利用者がオンラインフォトにログインした際に、別の利用者の写真を閲覧できる状態が発生しました。
7,438枚のカードが対象、1,549枚分で閲覧を確認
オリエンタルランドの公式発表では、アクセスナンバーが重複していたフォトキーカードは7,438枚とされています。
このうち、1,549枚のフォトキーカードに対応する写真データが実際に閲覧されたことが確認されました。
ただし、これは7,438人の個人情報が外部へ公開されたという意味ではありません。
また、オリエンタルランドは、写真データが不特定多数の第三者に閲覧できる状態ではなかったことや、画面には写真以外の情報が表示されない仕組みだったことも説明しています。
この問題はサイバー攻撃ではない
2019年の事案で重要なのは、原因が外部からの不正アクセスやランサムウェア攻撃ではなく、アクセスナンバーの重複だったことです。
そのため、2024年の米国ディズニー社へのサイバー攻撃とは、発生原因も被害内容も異なります。
情報漏えいに関連する事例として知っておく価値はありますが、サイバー攻撃として扱わないよう注意が必要です。
東京ディズニーリゾートを装ったフィッシングメールにも注意
日本のディズニー利用者にとって、より身近な問題が、東京ディズニーリゾートを装ったフィッシングメールです。
2023年3月1日、オリエンタルランドは東京ディズニーリゾートを装った不審なメールについて注意喚起しました。
「あなたのアカウントを一時的にロックしました」と偽る手口
報道によると、確認されたメールでは、東京ディズニーリゾートを装って、次のような内容が送られていました。
「あなたのアカウントを一時的にロックしました」
このような文章によって利用者を不安にさせ、メール本文に記載されたリンクへ誘導し、顧客情報を詐取しようとする手口です。
アカウントが利用できなくなると聞けば、急いで確認しようとする人もいるかもしれません。
しかし、メールに書かれている内容が本当とは限りません。
不審なメールが届いた場合は、本文のリンクを開かず、公式サイトや公式アプリから状況を確認しましょう。
偽メールで注意したい内容
ディズニー関連のサービスを利用している場合、一般的に次のような内容のメールには注意が必要です。
- アカウントがロックされたので解除手続きが必要
- 不審なログインが確認されたので本人確認が必要
- チケットの支払いに問題があるので再決済が必要
- ホテル予約を維持するためにカード情報の再入力が必要
- プレゼントに当選したので個人情報を登録してほしい
※上記はフィッシング詐欺で一般的に使われる誘導内容を含む注意例であり、すべてが2023年の東京ディズニーリゾート関連事案で確認された文面というわけではありません。
メールに緊急性を強調する文章が書かれていても、慌てずに正規の案内を確認することが大切です。
ディズニーの偽メールや偽サイトを見分ける5つのポイント
① 差出人の表示名だけで判断しない
メールの差出人に「Disney」「東京ディズニーリゾート」などと表示されていても、それだけで公式メールと判断することはできません。
送信者名は偽装される場合があります。
また、正規のメールアドレスに似せた文字列を使う手口にも注意しましょう。
② メール本文のリンクを安易に開かない
メールに「今すぐ確認」「アカウントを復旧する」などのボタンが表示されていても、安易に押さないようにしましょう。
リンク先が正規のディズニー公式サイトとは限りません。
東京ディズニーリゾートの公式サイトは、次のURLです。
→https://www.tokyodisneyresort.jp/
ブックマークや公式アプリからアクセスすることで、偽メールのリンクを踏む危険性を減らせます。
③ 「緊急」「利用停止」「支払い失敗」に注意する
フィッシングメールでは、利用者に急いで操作させるため、強い言葉が使われることがあります。
「24時間以内に確認してください」「アカウントを停止します」などの文章があっても、メール内のリンクから手続きする必要があるとは限りません。
公式サイトで同じ案内が確認できるか調べましょう。
④ クレジットカード情報の再入力を求められたら慎重に確認する
パークチケットやホテル予約の支払いに関するメールを装い、クレジットカード番号を入力させようとする詐欺も考えられます。
支払いに問題があると書かれていても、まずは正規の予約・購入サイトで購入履歴や予約状況を確認しましょう。
⑤ 公式メールの送信元情報も参考にする
東京ディズニーリゾートの公式FAQでは、パークチケット関連メールの送信元として、次のアドレスなどが案内されています。
- reserve-noreply@tokyodisneyresort.jp
- pay-noreply@tokyodisneyresort.jp
- onetimepw-noreply@tokyodisneyresort.jp
ただし、これらは公式に案内されているメールの一例であり、ディズニー関連のメールアドレスがすべてこの3種類に限られるわけではありません。
また、差出人アドレスが一致して見えても、偽装されている可能性があります。
メールアドレスだけで安全と判断せず、公式サイトの予約履歴などと照らし合わせることが重要です。
MyDisneyアカウントが不正アクセスされたか確認する方法
東京ディズニーリゾートのアプリやオンライン予約・購入サービスでは、MyDisney(マイディズニー)アカウントを利用します。
不正アクセスが心配な場合は、次の点を確認しましょう。
① 正規のサイトやアプリからログインできるか確認する
まず、東京ディズニーリゾートの公式サイトや公式アプリからログインできるか確認します。
メールに記載されたリンクからログインするのではなく、正規の入口を利用してください。
ただし、ログインできないからといって、必ず不正アクセスが発生しているとは限りません。
パスワードの入力間違いやアカウントの設定など、別の原因も考えられます。
② 登録情報に見覚えのない変更がないか確認する
ログインできる場合は、登録されているメールアドレスなどの情報を確認しましょう。
東京ディズニーリゾートの公式FAQでは、予約・購入ページにログインした後、「メニュー」から「登録情報の確認/変更」を利用できると案内しています。
自分で変更した覚えのない情報があれば、公式サポートに相談してください。
③ 予約・購入履歴を確認する
パークチケットやホテルなどの予約・購入サービスを利用している場合は、見覚えのない取引がないか確認しましょう。
身に覚えのない予約や購入がある場合は、正規の問い合わせ窓口へ連絡してください。
クレジットカードの利用明細もあわせて確認すると安心です。
④ パスワード変更通知などに心当たりがあるか確認する
自分で手続きしていないのに、パスワード変更や認証に関する通知が届いた場合は注意が必要です。
ただし、通知メール自体が偽物の可能性もあるため、メール内のリンクは使わず、公式サイトから確認しましょう。
不正アクセスやフィッシング被害が疑われるときの対処法5ステップ
ステップ1:不審なメールのリンクや添付ファイルを開かない
怪しいメールが届いた場合は、まずメール本文のリンクや添付ファイルを開かないようにしましょう。
メールを受信しただけで、直ちにアカウントが乗っ取られるわけではありません。
不審なリンク先で情報を入力したり、悪意あるファイルを実行したりしないことが重要です。
ステップ2:入力してしまった情報を確認する
すでに偽サイトへアクセスした場合は、何を入力したのか整理してください。
- メールアドレス
- MyDisneyアカウントのパスワード
- 氏名・住所・電話番号
- クレジットカード番号
- セキュリティコード
入力した情報の種類によって、必要な対処が異なります。
ステップ3:パスワードを入力した場合は変更する
偽サイトにMyDisneyアカウントのパスワードを入力した場合は、正規のディズニー公式サイトからパスワードの変更・再設定を行いましょう。
同じパスワードをほかのサービスでも使用している場合は、そちらも変更することが重要です。
ログインできない場合や、身に覚えのない変更がある場合は、ディズニー・インターネットサービス・カスタマーセンターなどの公式窓口へ相談してください。
ステップ4:クレジットカード情報を入力した場合はカード会社へ連絡する
偽サイトにクレジットカード情報を入力した場合は、速やかにカード会社へ連絡しましょう。
カードの利用停止や再発行、不正利用の確認など、必要な対応について案内を受けてください。
すでに不審な請求が発生している場合は、利用日時や金額などを記録しておくと、相談時に役立ちます。
ステップ5:公式サポートへ相談し、必要に応じて警察にも連絡する
アカウントにログインできない、登録情報が勝手に変更されている、見覚えのない予約や購入があるといった場合は、公式サポートへ相談してください。
被害の状況を説明するために、不審なメールの内容や受信日時、取引履歴などを保存しておくと役立ちます。
金銭的な被害や詐欺の疑いがある場合は、警察相談専用電話「#9110」への相談も検討しましょう。
また、不審なソフトウェアをインストールした場合は、端末のセキュリティ確認を行い、必要に応じてIPAなどの専門相談窓口に相談してください。
ディズニーのチケットやホテル予約を安全に利用するための7つの対策
① 公式サイト・公式アプリを利用する
パークチケットやホテル予約などの手続きは、東京ディズニーリゾートの公式サイトや正規のアプリから行いましょう。
メールやSNSで送られてきたリンクから、安易に購入手続きを進めないことが大切です。
② パスワードを使い回さない
MyDisneyアカウントのパスワードを、ほかのサイトと同じものにしないようにしましょう。
別のサービスでパスワードが流出した場合、同じパスワードを利用しているアカウントも狙われる可能性があります。
③ 不審なメールやSMSのリンクを開かない
「アカウントが停止される」「予約が取り消される」などと書かれていても、まずは公式サイトで確認してください。
焦ってリンクを開かないことが重要です。
④ アカウント情報を第三者に教えない
東京ディズニーリゾートでは、MyDisneyアカウントのIDやパスワードを第三者へ開示する行為などを禁止しています。
ホテル予約の代行などを依頼する場合も、アカウント情報を他人へ渡さないよう注意しましょう。
⑤ スマートフォンやパソコンを最新の状態に保つ
OS、ブラウザー、アプリなどを定期的に更新し、セキュリティ上の問題が修正された状態を保ちましょう。
不審なアプリや出所の分からないプログラムをインストールしないことも大切です。
⑥ クレジットカードの利用明細を確認する
チケットやホテルの予約・購入にクレジットカードを利用している場合は、利用明細を定期的に確認しましょう。
見覚えのない請求があれば、早めにカード会社へ相談してください。
⑦ ディズニーの公式発表を確認する
サイバー攻撃や情報漏えいに関するニュースを見かけた場合は、発生した国、企業、サービス、被害内容を確認しましょう。
米国ディズニー社の事件と、東京ディズニーリゾートに関する問題を混同しないことも重要です。
ディズニーランドのサイバー攻撃に関するよくある質問
Q1. ディズニーランドは本当にサイバー攻撃を受けたのですか?
米国のウォルト・ディズニー社では、2024年に社内Slackから約1.1TBの機密データが不正取得される事件が発生しました。ただし、今回確認した資料では、この事件によって東京ディズニーランドの運営システムが侵害されたという事実は確認できませんでした。
Q2. 東京ディズニーランドの利用者の個人情報も流出しましたか?
2024年の米国ディズニー社の事件だけを理由に、東京ディズニーランドの利用者情報が流出したと判断することはできません。なお、2019年には東京ディズニーリゾートで、アクセスナンバーの重複による写真データの閲覧問題が公表されています。これはサイバー攻撃とは異なる事案です。
Q3. ディズニーから「アカウントがロックされた」というメールが届きました。本物ですか?
2023年には、東京ディズニーリゾートを装ってアカウントの一時ロックを知らせるフィッシングメールが確認されています。メール本文のリンクは開かず、公式サイトや公式アプリから状況を確認しましょう。
Q4. MyDisneyアカウントにログインできなくなりました。乗っ取りですか?
ログインできない原因は、不正アクセスだけとは限りません。パスワードの入力間違いや設定などの可能性もあります。公式サイトで確認し、解決しない場合はディズニー・インターネットサービス・カスタマーセンターへ相談してください。
Q5. 偽サイトにパスワードを入力してしまいました。どうすればよいですか?
正規のディズニー公式サイトからパスワードを変更・再設定してください。同じパスワードを利用しているほかのサービスも確認しましょう。ログインできない場合や登録情報が変更されている場合は、公式サポートへ相談してください。
Q6. ディズニーのチケットを購入する際、偽サイトを避けるにはどうすればよいですか?
東京ディズニーリゾートの公式サイトや公式アプリから購入手続きを行いましょう。SNSやメールに掲載されたリンクを安易に信用せず、購入先のURLや案内内容を確認することが大切です。
Q7. 2024年の事件はランサムウェア攻撃だったのですか?
米司法省が公表した事件の中心は、AI画像生成ツールを装った不正プログラムによる認証情報の取得と、Slackへの不正アクセスです。今回確認した発表では、ディズニー社内のファイルを暗号化して復旧のための身代金を要求するランサムウェア攻撃だったとは説明されていません。
公式発表・参考情報
この記事は、オリエンタルランド、東京ディズニーリゾート、米司法省などの公表情報を中心に作成しています。
- 米司法省:2025年5月1日 ディズニー従業員のパソコンへの不正アクセスと機密情報取得に関する発表(英語)
- オリエンタルランド公式:2019年6月26日「お客様写真データ流出に関するお詫び」(PDF)
- ScanNetSecurity:2023年3月 東京ディズニーリゾートを装ったフィッシングメールへの注意喚起
- 東京ディズニーリゾート公式FAQ:ログインできない場合の対応
- 東京ディズニーリゾート公式FAQ:MyDisneyアカウントの登録情報変更
- 東京ディズニーリゾート公式FAQ:パークチケット関連メールが届かない場合と送信元情報
- 東京ディズニーリゾート公式:ディズニーホテル予約申し込み時の不正行為について
- ディズニー公式:MyDisneyアカウントなどのお問い合わせ
- 東京ディズニーリゾート公式サイト
※情報は2026年10月23日時点の公表資料に基づいています。新しい事件や追加発表があった場合は、各機関の公式サイトで最新情報をご確認ください。
まとめ|ディズニーのサイバー攻撃と偽メールには注意が必要
ディズニーに関連するサイバー攻撃や情報漏えいについて調査したところ、米国ディズニー社では2024年に大規模な機密情報の不正取得事件が発生していました。
今回の重要なポイントは次のとおりです。
- 2024年:米国ウォルト・ディズニー社の社内Slackから約1.1TBの機密データが不正取得された。
- 侵入経路:AI画像生成ツールを装った不正プログラムから従業員の認証情報などが取得された。
- 2024年7月:取得された社内データがインターネット上に公開された。
- 2025年5月:米司法省が事件の経緯と被疑者の有罪答弁合意を発表した。
- 東京ディズニーランド:米国の事件によってパーク運営システムが侵害された事実は、今回確認した資料では確認できなかった。
- 2019年:東京ディズニーリゾートで写真データの閲覧問題が発生したが、原因はアクセスナンバーの重複だった。
- 2023年:東京ディズニーリゾートを装ったフィッシングメールが確認された。
- 被害対策:不審なメールのリンクを開かず、公式サイトからアカウントや予約状況を確認することが大切。
特に注意したいのは、米国ディズニー社へのサイバー攻撃と、東京ディズニーランドの利用者に関する問題を混同しないことです。
また、東京ディズニーリゾートを装った偽メールは実際に確認されているため、MyDisneyアカウントを利用している方は、パスワードの管理や不審なメールへの対応に注意しましょう。
「アカウントがロックされた」「支払いの確認が必要」などの案内が届いても、慌ててリンクを開かず、公式サイトや公式アプリから確認することが重要です。