
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」でサイバー攻撃が発覚しました。
この事件では、攻撃者を名乗る人物が「Hacking Team(ハッキングチーム)」という名称を使い、GMOインターネットやサービス利用者にメールを送っていたことが明らかになっています。
さらに、X(旧Twitter)で公開されたメール画像には、送信者名として「Dmitry Orlov(ドミトリー・オルロフ)」という名前が表示されていました。
そこで気になるのが、次の疑問です。
- ハッキングチームの正体は誰なのか?
- Dmitry Orlovは犯人の本名なのか?
- ハッキングチームはどこの国の組織なのか?
- ロシアとの関係はあるのか?
- 犯人はすでに特定・逮捕されているのか?
この記事では、GMOインターネットの公式発表、報道、公開されたメールの分析情報をもとに、ハッキングチームの正体や国籍について調査しました。
なお、メールに表示された名前が実際の犯人の氏名であると確認されたわけではありません。確認できた事実と、まだ分かっていない情報を区別して解説します。
※この記事は2026年10月25日時点の公開情報をもとにしています。
ハッキングチーム(Dmitry Orlov)の正体は誰?
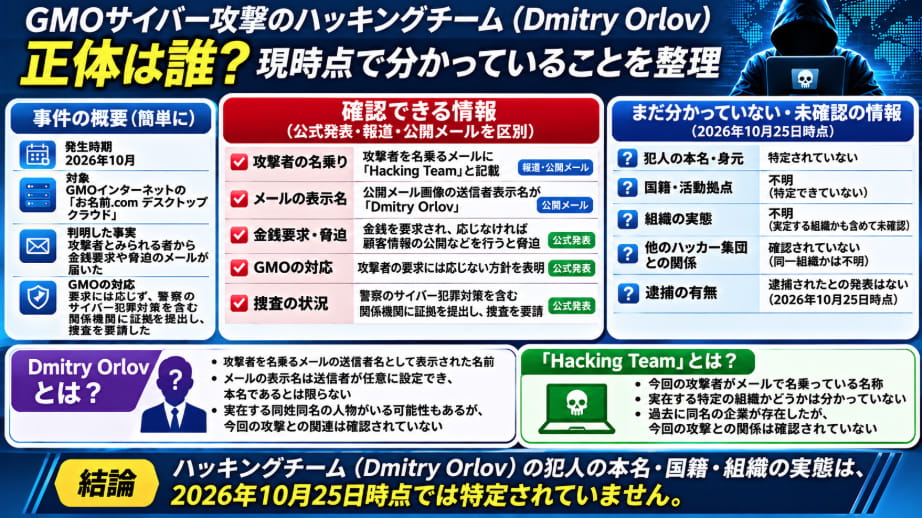
結論からいうと、2026年10月25日時点で、GMOサイバー攻撃を実行した人物や組織の正体は、公表された情報からは特定できていません。
GMOインターネットは10月24日の公式発表で、攻撃者とみられる者から金銭を要求されていることを明らかにしました。
また、要求に応じなければ顧客情報の公開や不正操作の継続などを行うと脅迫されていることも説明しています。
しかし、公式発表では攻撃者の本名、国籍、所属組織が判明したとは説明されていません。
一方、公開されたメールには「Hacking Team」という名乗りと、「Dmitry Orlov」という送信者の表示名が確認できます。
現時点で分かっていることを整理すると、次のようになります。
| 調査項目 | 確認状況 |
|---|---|
| 攻撃者の名乗り | Hacking Team |
| メールの送信者表示名 | Dmitry Orlov |
| 犯人の本名 | 未確認 |
| 犯人の国籍 | 不明 |
| 活動拠点 | 不明 |
| 所属組織の実態 | 未確認 |
| 警察による特定・逮捕 | 公表情報では確認できず |
つまり、攻撃者が使っている名称やメールの表示名は分かっていますが、それだけで犯人の身元が判明したとはいえません。
Dmitry Orlovとは誰?本名ではなく偽名の可能性も
「Dmitry Orlov」は、今回の事件に関連して公開されたメールに表示されていた送信者名です。
公開メールを調査した第三者の分析記事でも、送信者の表示名として「Dmitry Orlov」が使われていたことが紹介されています。
ただし、メールの送信者名は送信者側が任意に設定できるため、表示されている名前が本名であるとは限りません。
実在する人物の名前を使うことも、架空の名前を設定することも可能です。
そのため、「Dmitry Orlovという名前が表示されていた」という事実と、「Dmitry Orlovという人物が犯人である」という判断は分ける必要があります。
Dmitry Orlovという名前はロシア系?
「Dmitry」はロシア語圏で使われる男性名で、「Orlov」もロシア語圏で見られる姓です。
このことから、ロシア人の名前を連想する人もいるかもしれません。
しかし、名前がロシア語圏のものであることは、メールの送信者がロシア人である証拠にはなりません。
攻撃者が身元を隠す目的で別の人物の名前を使っている可能性もあります。
また、インターネット上には同姓同名の実在人物も存在するため、名前だけを根拠に特定の人物を今回の事件と結び付けることはできません。
Xで公開されたメールにDmitry Orlovの名前が表示
Xでは、お名前.com デスクトップクラウドの利用者が、攻撃者を名乗る人物からメールを受け取ったとして画像を公開しています。
公開されたメール画像には、送信者名として「Dmitry Orlov」が表示されています。
お名前ドットコムに不正アクセスしたハッキングチームから今さっきメール来ました
今出回ってる脅迫文マジです
私の破綻させられた口座の番号、被害額一致しました#お名前ドットコム #不正アクセス #不正取引 https://t.co/mG9hBatQG6
— ゆとにー (@yutoriineet) October 22, 2026
ただし、公開された画像から分かるのは、あくまでメールにその名前が表示されていたということです。
送信者の実際の身元や、メールを操作していた人物が誰なのかまでは確認できません。
また、メールが今回の攻撃者本人によって送られたものかどうかも、画像だけでは完全には証明できません。
メールの具体的な内容や被害額に関する主張については、別の記事で詳しく検証します。
ハッキングチームはどこの国?ロシアとの関係は?
今回のハッキングチームがどこの国の組織なのかについても、2026年10月25日時点で国籍や活動拠点を特定できる公式情報は確認できていません。
ロシアとの関係が注目される理由の一つは、メールに表示された「Dmitry Orlov」という名前です。
しかし、送信者名だけで国籍を判断することはできません。
サイバー攻撃では、実際の活動拠点とは異なる国の名前や言語を使用することも考えられます。
さらに、攻撃に利用されたサーバーが存在する国と、攻撃を指示した人物の居住国が一致するとも限りません。
犯人の国籍を特定するには何が必要?
一般に、サイバー攻撃の実行者を特定するには、次のような情報が重要になります。
- 不正アクセスに使用された通信経路や接続記録
- 攻撃に使われたサーバーや関連インフラの調査
- 不正プログラムの解析結果
- 攻撃者が使用したアカウントや通信手段の調査
- 過去のサイバー攻撃との技術的な共通点
- 捜査機関による証拠の収集と分析
ただし、こうした手がかりが一つ見つかっただけで犯人の国籍を断定できるわけではありません。
複数の証拠を組み合わせ、慎重に判断する必要があります。
今回の事件では、公開情報だけでそこまでの裏付けを確認することはできませんでした。
したがって、現段階での結論は「ハッキングチームの国籍・活動拠点は不明」となります。
過去に存在した「Hacking Team」と同じ組織なのか?
「Hacking Team」という名称を検索すると、過去に同じ名前で知られたイタリアの監視ソフトウェア企業に関する情報が見つかります。
しかし、今回のGMOサイバー攻撃で使われた「Hacking Team」という名乗りと、その企業が同一であることを示す証拠は確認できていません。
「Hacking Team」は、英語ではハッキングを行うチームという一般的な意味にも受け取れる表現です。
そのため、名称が一致しているという理由だけで、過去の企業や特定のハッカー集団と結び付けることはできません。
今回の攻撃者が実在する組織として活動しているのか、あるいは一時的にその名称を使用しているのかについても不明です。
GMOサイバー攻撃の犯人は特定・逮捕された?
2026年10月25日時点で確認した公式発表では、今回の攻撃者が特定された、あるいは逮捕されたという情報は確認できませんでした。
ただし、GMOインターネットはすでに警察への対応を進めています。
10月24日付の公式発表では、攻撃者からの脅迫について、通信記録などの証拠を警察当局のサイバー犯罪対策部門に提出し、刑事事件として捜査を要請したことを明らかにしています。
また、攻撃者からの金銭要求には応じない方針も示しています。
同社は、要求に応じても取得された情報の削除や不正利用の防止が保証されるものではないことを、その理由として説明しています。
なお、警察に証拠を提出して捜査を要請したことは、犯人の身元がすでに判明したことを意味するものではありません。
今後、捜査機関やGMOインターネットから追加情報が発表される可能性があります。
今回のサイバー攻撃全体の経緯については、以下の記事で解説しています。
ハッキングチーム(Dmitry Orlov)に関するよくある質問
Q.Dmitry OrlovがGMOサイバー攻撃の犯人ですか?
公開されたメールに表示されていた送信者名ですが、実名であることは確認されていません。特定の実在人物が犯人だと判断できる情報も確認されていません。
Q.ハッキングチームはロシアの組織ですか?
ロシアの組織と断定できる証拠は確認できていません。Dmitry Orlovという名前だけでは国籍を判断できません。
Q.Hacking Teamは有名なハッカー集団ですか?
過去に同名で知られた企業は存在しますが、今回の攻撃者と関係があることは確認できていません。
Q.犯人はすでに逮捕されていますか?
2026年10月25日時点で確認した公式発表では、犯人の逮捕情報は確認できませんでした。GMOインターネットは警察に証拠を提出し、捜査を要請しています。
Q.犯人の正体は今後分かる可能性がありますか?
捜査や技術的な調査によって新しい情報が明らかになる可能性はあります。ただし、現時点で特定の人物や組織が犯人だと予測することはできません。
まとめ|ハッキングチームの正体・国籍はまだ特定されていない
今回のGMOサイバー攻撃では、攻撃者を名乗るメールに「Hacking Team」という名称が使われ、送信者欄には「Dmitry Orlov」と表示されていました。
しかし、これらは犯人の本名や所属組織が判明したことを意味するものではありません。
今回の調査結果をまとめると、次のとおりです。
- 「Hacking Team」は攻撃者を名乗るメールに記載された名称
- 「Dmitry Orlov」は公開メールに表示された送信者名
- Dmitry Orlovが実名かどうかは確認されていない
- ロシアなど特定の国との関係を裏付ける証拠は確認できない
- 過去の同名企業との関係も確認されていない
- GMOインターネットは警察に証拠を提出し、捜査を要請している
現段階では、ハッキングチームの正体・国籍・所属組織はいずれも不明というのが、公開情報に基づく結論です。
今後、GMOインターネットや捜査機関から新しい情報が発表された場合には、確認できた事実をもとに内容を更新します。
なお、攻撃者を名乗る人物が送った脅迫メールの詳しい内容や、66億円・口座15%という主張の真偽については、別記事で検証します。
また、お名前.com デスクトップクラウドが攻撃対象となった理由や犯人の目的についても、別の記事で詳しく解説する予定です。
参考資料・情報源
- GMOインターネット|2026年10月24日・サイバー攻撃に関する第4報
- GMOインターネット|2026年10月24日・被害拡大防止に関する第5報
- GMOインターネット|2026年10月22日・不正アクセスに関する第2報
- ActiveTK’s Note|お名前.comデスクトップクラウドの攻撃者に関する公開情報の分析
- GMO不正アクセス|公開された脅迫メールの分析
※本記事は2026年10月25日時点の公開情報をもとに作成しています。攻撃者を名乗る人物の主張や第三者の分析は、GMOインターネットや捜査機関が確認した事実とは区別して掲載しています。