
2026年10月、AI(エーアイ)ゴールド証券株式会社が、GMOインターネットのクラウドサービスへのサイバー攻撃に関連する注意喚起を発表しました。
問題となっているのは、FXの自動売買などに利用される「お名前.com デスクトップクラウド」への第三者による不正アクセスです。
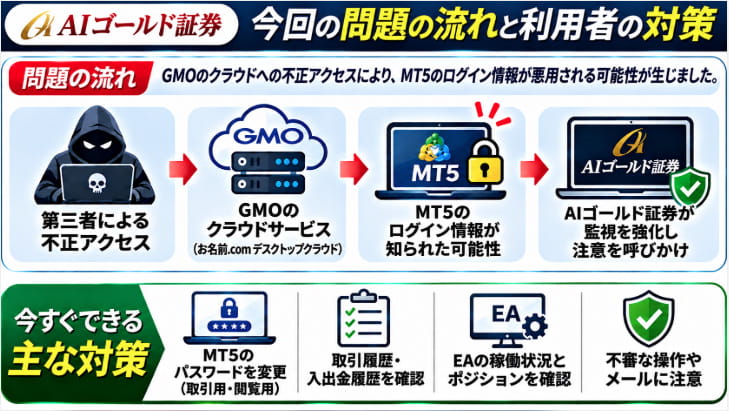
AIゴールド証券は、このクラウドサービス上でMT5や自動売買を利用していた顧客について、取引口座のログイン情報が第三者に知られた可能性を否定できないと説明しています。
「AIゴールド証券もサイバー攻撃されたの?」「MT5で勝手に取引される危険はある?」「損失が出た場合は補償される?」と不安に感じている方もいるでしょう。
この記事では、AIゴールド証券とGMOインターネットの公式発表をもとに、今回のサイバー攻撃との関係、MT5のログイン情報漏えいの可能性、不正取引や出金への影響、損失補償、利用者が取るべき対策を詳しく解説します。
※この記事は2026年10月25日時点の公式発表をもとに作成しています。調査の進展や追加発表によって内容が変わる可能性があります。
AI(エーアイ)ゴールド証券もサイバー攻撃の影響?何が起きたのか
AIゴールド証券株式会社は2026年10月22日、「お名前.com デスクトップクラウド」でMT5・自動売買を利用している顧客に向けて、パスワード変更を求める重要なお知らせを発表しました。
同社によると、GMOインターネットから、対象クラウドサービスに第三者による不正アクセスが発生し、サーバー内の情報が閲覧された可能性があるとの連絡を受けたということです。
一方、AIゴールド証券は「当社のシステムに対する不正アクセスは確認されておりません」と明記しています。
つまり、今回確認された攻撃対象はAIゴールド証券自身のシステムではなく、外部のクラウドサービスです。
| 調査項目 | 確認できた内容 |
|---|---|
| 対象会社 | AIゴールド証券株式会社 |
| 公式発表日 | 2026年10月22日 |
| 関連する事件 | GMOのクラウドサービスへの不正アクセス |
| 対象サービス | お名前.com デスクトップクラウド |
| 対象となる利用者 | 同サービス上でMT5や自動売買を利用していた顧客 |
| ログイン情報 | 第三者に知られた可能性を否定できない |
| 自社システムへの攻撃 | 確認されていないと発表 |
| 不正取引の件数・損失額 | 同社の具体的な数字は公表されていない |
| 出金処理の一時停止 | 同社の発表では確認できない |
| 利用者への要請 | MT5パスワード変更、取引・入出金履歴の確認 |
今回の発表から、AIゴールド証券の顧客全員のログイン情報が流出したと判断することはできません。
ただし、対象クラウドサービスに取引口座の情報を保存していた場合は、第三者による不正利用の危険性があるため注意が必要です。
参考:AIゴールド証券公式|MT5・自動売買をご利用のお客様へ:パスワード変更のお願い
GMOインターネットへのサイバー攻撃とAIゴールド証券の関係
攻撃されたのは「お名前.com デスクトップクラウド」
今回のサイバー攻撃で問題となったのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。
このサービスは、インターネット上のWindows環境を利用できるクラウドサービスで、FXの自動売買にも利用されています。
MT5などの取引ツールをクラウドサーバー上で稼働させることで、自宅のパソコンの電源を切っていても自動売買を継続できる仕組みです。
そのため、サーバー内には取引ツールの設定情報や、取引口座へのログイン情報が保存されている場合があります。
今回の不正アクセスでは、こうした情報が第三者に取得・悪用された可能性が問題になっています。
GMOのサイバー攻撃はいつ発覚した?
GMOインターネットが10月24日に公表した第5報などによると、主な経緯は次のとおりです。
| 日付 | 主な出来事 |
|---|---|
| 10月19日 | 顧客からの問い合わせを受けて調査を開始 |
| 10月20日 | 一部サーバーで不正なプログラムの設置を確認。新規申し込みとコントロールパネルを停止 |
| 10月21日午前4時 | 被害拡大防止のため全プランのサーバーを順次停止。第1報を掲載 |
| 10月21日以降 | 利用者から身に覚えのない取引口座の操作などの報告を受け付け |
| 10月22日 | AIゴールド証券が顧客向け注意喚起を発表。GMOは警察に相談し第2報を掲載 |
| 10月23日 | GMOが第3報を掲載し、調査状況と利用者向けの対策を案内 |
| 10月24日 | GMOが情報の外部持ち出し、損失補償方針、追加の安全対策を発表 |
GMOは、影響を受ける可能性があるサーバー数を26,739件と公表しています。
ただし、これは影響を受ける可能性があるサーバーの数であり、実際に不正アクセスされたサーバー数や被害者数ではありません。
参考:GMOインターネット公式|第5報・被害拡大防止のお願い
10月22日と24日の情報漏えいに関する発表内容の違い
ここで注意したいのが、情報漏えいに関する発表の時系列です。
AIゴールド証券は10月22日の注意喚起で、当時のGMO側の発表に基づき、個人情報の漏えいや情報の悪用は確認されていないと説明していました。
しかし、その後の調査が進み、GMOインターネットは10月24日、対象クラウドサービスのシステムにセキュリティ上の問題があり、不正アクセスと顧客情報の外部持ち出しを確認したと発表しています。
したがって、10月22日の「漏えいや悪用は確認されていない」という説明を、10月24日時点でも情報漏えいが発生していないという意味で受け取ることはできません。
一方で、GMOが顧客情報の外部持ち出しを確認したことと、AIゴールド証券の個々の顧客のMT5ログイン情報が実際に取得されたことは、区別する必要があります。
GMOは、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性を説明していますが、個別の情報取得や不正利用の有無・範囲については調査を継続しています。
そのため、AIゴールド証券の顧客全員について情報流出や不正取引が確認されたと断定することはできません。
GMOの事件全体については、次の記事でも詳しく解説しています。
GMOインターネットのサイバー攻撃とFX口座への影響・対処法を解説
AIゴールド証券のMT5ログイン情報が漏えいした可能性は?
AIゴールド証券は、対象クラウドサービス上で同社のMT5や自動売買を利用していた顧客について、口座のログイン情報が第三者に知られた可能性を否定できないと説明しています。
MT5は、外国為替証拠金取引などで使用される取引プラットフォームです。
クラウド環境に保存されていたログイン情報が第三者に取得された場合、取引口座へ不正にアクセスされる危険性があります。
MT5の取引用パスワードと閲覧用パスワードの違い
今回、AIゴールド証券が特に求めているのは、MT5の「取引用パスワード」と「閲覧用パスワード」の両方を変更することです。
一般的に、MT5ではログインに使用するパスワードの種類によって、利用できる機能が異なります。
| パスワードの種類 | 主な役割 |
|---|---|
| 取引用パスワード | 取引口座へログインし、注文や決済などの操作を行う |
| 閲覧用パスワード | 取引履歴や口座状況などを確認するための閲覧専用ログイン |
取引用パスワードが悪用された場合、第三者によって本人の意思に反する注文や決済が行われるおそれがあります。
一方、閲覧用パスワードでは通常、新規注文や決済を行うことはできません。
ただし、閲覧用であっても、取引履歴や口座残高などの情報を第三者に見られる可能性があります。
そのため、取引用パスワードだけを変更して安心するのではなく、閲覧用パスワードも変更することが重要です。
AIゴールド証券の顧客全員が対象なのか
今回の注意喚起は、主に「お名前.com デスクトップクラウド」のサーバー上で、AIゴールド証券のMT5や自動売買を利用していた顧客に向けたものです。
AIゴールド証券の口座を持っているだけで、今回のサイバー攻撃によってログイン情報が漏えいしたと判断することはできません。
ただし、他のサービスとパスワードを使い回している場合や、不審なログインが確認された場合は、対象クラウドを利用していなくてもセキュリティ設定を見直しましょう。
パスワード流出の確認方法については、次の記事も参考にしてください。
AIゴールド証券で不正ログイン・不正取引・出金への影響は?
不正ログインや不正取引の発生件数は公表されている?
AIゴールド証券は、対象クラウドサービスを利用していた顧客のログイン情報が第三者に知られた可能性について注意喚起しています。
しかし、10月25日時点で確認できた同社の公式発表では、顧客口座で発生した不正ログインや不正取引の具体的な件数、損失額は公表されていません。
したがって、「AIゴールド証券で不正取引が確認された」と断定することはできません。
一方、GMOの対象クラウドサービス全体では、利用者から身に覚えのない取引に関する報告が寄せられています。
AIゴールド証券を利用している方も、対象クラウドサービスを使っていた場合は、取引履歴を確認することが重要です。
出金停止や出金遅延は発生している?
AIゴールド証券は、今回の注意喚起で、不正なログイン・取引・出金申請の監視を強化していると発表しました。
ただし、確認できた公式発表では、AIゴールド証券が出金処理を一時停止した、あるいは出金遅延が発生したという説明はありません。
そのため、「AIゴールド証券から出金できない」と断定することはできません。
なお、同じGMOの事件に関連して注意喚起を行ったOANDA証券は、10月22日の出金処理を安全確認のため一時保留したと発表しています。
しかし、これはOANDA証券独自の対応であり、AIゴールド証券にも同じ措置が取られたことを意味しません。
出金申請に関する不審な履歴が見つかった場合は、速やかにAIゴールド証券の公式窓口へ相談してください。
AIゴールド証券は監視を強化
AIゴールド証券は、顧客の安全を守るため、不正なログイン、取引、出金申請の監視を強化していると説明しています。
ただし、監視を強化しているからといって、不正アクセスや不正取引を完全に防げるとは限りません。
利用者自身によるパスワード変更や取引履歴の確認も必要です。
不正取引による損失は補償される?GMOの補償方針
GMOインターネットは2026年10月24日、今回の不正アクセスに起因する不正取引によって発生した損失について、一定の条件で補償する方針を発表しました。
補償対象は調査で認定された不正取引の確定損失
GMOの発表によると、補償対象となるのは、GMOが調査の結果、今回の不正アクセスに起因する不正取引と認めたものによって発生した実現損失です。
不正取引による差損や手数料などが対象に含まれます。
一方、通常の市場変動による損失や、取引によって得られたはずの利益などは対象外です。
| 項目 | GMOの補償方針 |
|---|---|
| 不正取引による確定損失 | GMOの調査で対象と認定された場合に補償 |
| 認定された不正取引の手数料等 | 補償対象に含む |
| 通常の市場変動による損失 | 対象外 |
| 得られたはずの利益 | 対象外 |
| その他の間接的損害 | 原則として補償対象外 |
つまり、AIゴールド証券の顧客であれば、すべての損失が無条件で補償されるという意味ではありません。
今回の不正アクセスとの因果関係や、実際に発生した損失の内容などがGMOによって調査され、補償対象かどうかが判断されます。
また、GMOが不正取引の存在を認めた場合でも、通常の相場変動による損失や逸失利益まで補償されるわけではありません。
補償の申請方法はいつ案内される?
GMOインターネットは、補償の申請方法、必要書類、受付期間、支払時期などについて、2026年11月6日までに案内するとしています。
不正取引が疑われる場合は、取引日時、注文番号、取引内容、損失額などが分かる資料を保存しておきましょう。
また、GMOは取引先の金融事業者などから返金を受けた場合、その金額を差し引いた残額を補償すると説明しています。
同じ損失について二重に補償を受けられるという意味ではありません。
5,000円の見舞金はAIゴールド証券の利用者全員が対象?
GMOは、対象となる「お名前.com デスクトップクラウド」を現在利用している顧客に対し、金銭的被害の有無にかかわらず、一律5,000円の見舞金を支払うと発表しています。
ただし、AIゴールド証券の口座を持っているだけでは、見舞金の対象にはなりません。
対象となるのは、GMOの該当クラウドサービスを利用している顧客です。
GMOは受け取り方法などについて、2026年10月30日までに登録メールアドレスへ案内するとしています。
AIゴールド証券独自の補償はある?
10月25日時点で確認できたAIゴールド証券の公式発表では、同社独自の具体的な補償条件や補償金額は示されていません。
今後、個別の被害が確認された場合の対応については、同社の追加発表を確認する必要があります。
参考:GMOインターネット公式|第4報・損失補償と見舞金について
AIゴールド証券のMT5利用者が今すぐ取るべき7つの対策
1.MT5の取引用パスワードを変更する
最優先で行いたいのが、MT5の取引用パスワードの変更です。
対象クラウドサービス上にログイン情報を保存していた場合、第三者に取得された可能性があります。
パスワードを変更する際は、GMOの対象クラウドやFX取引に使用していない別の安全な端末を利用し、AIゴールド証券の公式案内に従って操作してください。
2.MT5の閲覧用パスワードも変更する
AIゴールド証券は、取引用パスワードだけでなく、閲覧用パスワードの変更も求めています。
閲覧用パスワードでは通常、注文や決済はできませんが、口座残高や取引履歴などを閲覧できる場合があります。
情報を第三者に見られる危険性を減らすため、両方のパスワードを変更しましょう。
3.既存のログインセッションを切断する
パスワードを変更しても、すでにログインしている接続が維持される場合があります。
GMOインターネットは10月24日の第5報で、取引会社のサーバーの仕様によっては、パスワード変更後も既存の接続セッションが残り、第三者が継続的に取引できる場合があると注意喚起しました。
そのため、パスワード変更に加えて、ログイン中のすべてのセッションを切断することが重要です。
ただし、セッションの切断方法は利用する取引会社やシステムの仕様によって異なります。
AIゴールド証券の公式案内やマイページを確認し、自分で全セッションを切断できない場合は、同社のサポート窓口に切断方法や対応の可否を問い合わせてください。
すでにパスワードを変更した方も、既存の接続が残っていないか確認する必要があります。
4.取引履歴と入出金履歴を確認する
AIゴールド証券は、取引履歴や入出金履歴に身に覚えのないものがないか確認するよう求めています。
特に、次のような点を確認しましょう。
- 身に覚えのない新規注文や決済がないか
- 取引数量や通貨ペアに不審な点がないか
- 口座残高が大きく変動していないか
- 知らない入金・出金申請がないか
- 不審なログイン通知が届いていないか
異常を発見した場合は、画面や取引明細を保存し、速やかにAIゴールド証券へ連絡してください。
5.EAの稼働状況と保有ポジションを確認する
GMOインターネットは、被害拡大を防ぐため、10月21日午前4時から対象クラウドサービスの全プランのサーバーを順次停止しています。
そのため、同サービス上でEAを稼働させていた場合、自動売買や自動決済が予定どおり実行されない可能性があります。
特に、EAのプログラムによって損切りや利益確定を行う設定にしていた方は注意が必要です。
なお、EAによる自動決済と、取引会社のサーバー側に登録済みの逆指値注文などは別の仕組みです。
実際にどの注文が有効なのか、保有ポジションや注文状況を確認してください。
6.パスワードの使い回しを見直す
AIゴールド証券は、MT5と同じパスワードを他のサービスでも利用している場合、そちらも変更するよう求めています。
1つのサービスでパスワードが流出すると、同じ情報を使って別のサービスへ不正ログインされる可能性があります。
特に、メールアカウントや金融サービスなど、重要なアカウントでの使い回しは避けましょう。
また、利用している取引会社が二段階認証などを提供している場合は、公式案内に従って設定してください。
7.端末の安全確認と不審なメールへの注意
GMOインターネットは10月24日の第5報で、利用者のパソコンやスマートフォンについて、ウイルス対策ソフトによるフルスキャンとデータのバックアップを求めています。
これは二次被害を防ぐための予防的な措置であり、すべての端末への感染が確認されたという意味ではありません。
また、補償金や見舞金の受け取りを装ったフィッシング詐欺にも注意が必要です。
AIゴールド証券は、メールや電話でパスワードを尋ねることはないと説明しています。
不審な連絡が届いた場合は、メール内のリンクを開くのではなく、公式サイトから情報を確認しましょう。
GMOのクラウドサービスは再開される?自動売買への影響
GMOインターネットは10月24日の第4報で、今回不正アクセスを受けた現行のシステム基盤を、そのまま再開しない方針を発表しました。
代わりに、独立したクラウド基盤で運用される代替サービスへの移行を案内するとしています。
対象となる利用者には、代替サービスを6か月間無料で提供する方針です。
ただし、利用者の同意なく代替サービスへ移行することはないと説明しています。
代替サービスの提供開始時期や申込方法などは、2026年10月30日までに案内される予定です。
AIゴールド証券のMT5やEAを利用していた方は、代替環境への移行前に、取引ツールの設定やログイン情報の安全性を確認する必要があります。
なお、代替サービスの利用を希望しない場合の契約や料金の取り扱いについても、GMOの追加案内を確認してください。
今回のサイバー攻撃は他のFX会社にも影響する?
今回の問題は、AIゴールド証券だけに限定されたものではありません。
「お名前.com デスクトップクラウド」は、複数の証券会社やFX会社の取引ツールを利用できるサービスです。
GMOは、攻撃者とみられる人物から、国内外70社を超える証券会社・FX会社などの取引口座に対する不正操作を継続するという脅迫を受けたことも公表しています。
ただし、これは攻撃者側の主張であり、70社すべてで不正取引が確認されたという意味ではありません。
実際に影響が確認された範囲と、攻撃者が主張している内容は区別する必要があります。
同じ事件に関連して注意喚起を発表したOANDA証券については、次の記事でも詳しく解説しています。
OANDA証券もサイバー攻撃の影響?GMOとの関係や出金遅延・不正ログインの対処法を解説
2026年に発生・公表された企業のサイバー攻撃については、次の記事でもまとめています。
AIゴールド証券のサイバー攻撃に関するよくある質問
Q.AIゴールド証券が直接サイバー攻撃を受けたのですか?
AIゴールド証券は2026年10月22日の公式発表で、自社システムへの不正アクセスは確認されていないと説明しています。
今回の問題は、外部のGMOクラウドサービスへの不正アクセスに関連するものです。
Q.AIゴールド証券のMT5ログイン情報は流出したのですか?
AIゴールド証券は、対象クラウドサービス上でMT5や自動売買を利用していた顧客について、ログイン情報が第三者に知られた可能性を否定できないと説明しています。
GMOは10月24日に顧客情報の外部持ち出しを確認しましたが、AIゴールド証券の個々の口座について、実際にログイン情報が取得されたかどうかは明らかになっていません。
Q.MT5の閲覧用パスワードも変更する必要がありますか?
はい。AIゴールド証券は、取引用パスワードと閲覧用パスワードの両方を変更するよう求めています。
閲覧用パスワードでは通常、注文や決済はできませんが、口座情報を閲覧される可能性があるためです。
Q.パスワードを変更すれば不正ログインを防げますか?
パスワード変更は重要な対策ですが、それだけでは十分でない場合があります。
取引会社のシステム仕様によっては、変更前から接続されているログインセッションが維持される可能性があるためです。
AIゴールド証券の公式案内を確認し、必要に応じて同社のサポート窓口へ全セッションの切断方法を問い合わせてください。
Q.AIゴールド証券から出金できないのですか?
10月25日時点で確認できた公式発表では、AIゴールド証券が出金処理を一時停止したという情報はありません。
同社は、不正な出金申請の監視を強化していると説明しています。
Q.不正取引で損失が発生したら補償されますか?
GMOインターネットは、今回の不正アクセスに起因すると調査で認定した不正取引による確定損失を、一定の条件で補償する方針を発表しています。
ただし、通常の市場変動による損失や、得られたはずの利益などは補償対象外です。
すべての損失が無条件で補償されるわけではありません。
AIゴールド証券独自の具体的な補償条件については、今後の発表を確認する必要があります。
Q.見舞金5,000円は誰でも受け取れますか?
いいえ。GMOが発表した見舞金は、対象となる「お名前.com デスクトップクラウド」を現在利用している顧客向けのものです。
AIゴールド証券の口座を持っているだけでは対象になりません。
Q.AIゴールド証券の問い合わせ先は?
AIゴールド証券は今回の注意喚起で、問い合わせ電話番号として「0120-94-5797」を案内しています。
受付時間は平日8時30分~17時です。
問い合わせフォームも公式サイトに用意されています。最新の連絡先や受付時間は、公式サイトで確認してください。
まとめ|AIゴールド証券はGMOサイバー攻撃に関連してMT5のパスワード変更を要請
2026年10月22日、AIゴールド証券は、GMOインターネットの「お名前.com デスクトップクラウド」への不正アクセスに関連する注意喚起を発表しました。
対象クラウドサービス上でMT5や自動売買を利用していた顧客について、ログイン情報が第三者に知られた可能性を否定できないと説明しています。
一方、AIゴールド証券自身のシステムへの不正アクセスは確認されていないと明記されています。
また、同社の顧客口座における不正取引の具体的な件数や損失額、出金処理の一時停止についても、確認できた公式発表では明らかになっていません。
GMOインターネットは10月24日、顧客情報の外部持ち出しを確認するとともに、今回の不正アクセスに起因すると調査で認定した不正取引による確定損失を補償する方針を発表しました。
ただし、AIゴールド証券の利用者全員が無条件で補償対象になるわけではありません。
対象クラウドサービスでAIゴールド証券のMT5を利用していた方は、取引用・閲覧用パスワードの両方を変更し、既存セッションの切断、取引履歴・入出金履歴の確認を行いましょう。
セッションの切断方法が分からない場合は、AIゴールド証券の公式案内やサポート窓口で確認してください。
また、EAの稼働状況や保有ポジションを確認し、不審な取引やログインが見つかった場合は、速やかにAIゴールド証券へ相談してください。
今後の調査結果や補償手続きについては、AIゴールド証券とGMOインターネットの公式発表を継続して確認することが重要です。