
2026年10月、GMOインターネットの「お名前.com デスクトップクラウド」で発生したサイバー攻撃。
攻撃者を名乗る「Hacking Team(ハッキングチーム)」からの脅迫メールには、「Dmitry Orlov」(ドミトリー・オルロフ)という名前が表示されていました。
しかし、そもそも攻撃者はどのようにしてデスクトップクラウドに侵入したのでしょうか?
そして、今回の事件で気になるのが、中国で開発されたとされるAI侵入テストツール「ARTEX(アルテックス)」の存在です。
実は2026年10月19日、GMOグループのセキュリティ企業が、日本企業へのサイバー攻撃でARTEXの使用を確認したと発表しています。
お名前.com デスクトップクラウドの不正アクセスが発覚した時期と近いため、今回の攻撃にもARTEXが使われた可能性はあるのでしょうか?
この記事では、GMOの公式発表をもとに、ハッキングの侵入経路、ARTEXとの関係、FX口座への不正操作につながった仕組み、警察による犯人特定の方法まで考察します。
先に結論をお伝えすると、2026年10月25日時点で今回の具体的な侵入経路は公表されておらず、ARTEXが使用された証拠も確認されていません。また、Dmitry Orlovが実際の侵入者であることも未確認です。
※この記事では、公式発表で確認された事実と、一般的なサイバー攻撃の仕組みに基づく考察を区別しています。
- Dmitry Orlovはお名前.comデスクトップクラウドにどうやって侵入した?
- お名前.comデスクトップクラウドはなぜFX口座の不正操作につながった?
- ハッキングチームが利用した可能性のある侵入経路は?
- 中国製AIツールARTEX(アルテックス)とは?
- Dmitry OrlovはARTEXを使用してハッキングした可能性がある?
- ハッカーはどのようにして侵入の痕跡を隠すのか?
- 警察はDmitry Orlovやハッキングチームをどうやって特定する?
- 海外にいるハッカーでも逮捕できる?
- 今後の捜査やGMO公式発表で注目すべきポイント
- 利用者が今から確認しておきたいセキュリティ対策
- Dmitry Orlovはお名前.comデスクトップクラウドにARTEXを使用した?結論
- まとめ|侵入経路とARTEXの使用は未確認、警察の捜査に注目
- 参考資料・情報源
Dmitry Orlovはお名前.comデスクトップクラウドにどうやって侵入した?
まず、今回の事件で公式に確認されている事実を整理します。
GMOインターネットは2026年10月24日の第5報で、お名前.com デスクトップクラウドの一部サーバー環境に、第三者による不正なプログラムが設置されていたと発表しました。
不正プログラムの設置を確認したのは10月20日です。
さらに、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があることも明らかにしています。
GMOはシステムのセキュリティ上の問題を認めている
10月24日の第4報では、GMOがサービスのシステムにセキュリティ上の問題が存在したことを認めています。
また、不正アクセスと利用者情報の外部持ち出しを確認したことも公表しました。
ただし、どの部分にセキュリティ上の問題があったのか、どのような方法で侵入されたのかについては、具体的な説明がありません。
第5報では、セキュリティ専門会社とともに侵入経路や影響範囲の調査を進めていると説明しています。
つまり、不正アクセスがあったことは確認されていますが、攻撃者が最初に侵入した方法はまだ分かっていません。
不正プログラムが見つかったことと侵入方法は別問題
今回、GMOが確認した重要な事実の一つが、サーバー環境に不正プログラムが設置されていたことです。
しかし、不正プログラムが見つかったからといって、そのプログラムを使って最初に侵入したとは限りません。
例えば、何らかの方法でサーバーへのアクセス権限を取得した後、不正プログラムを設置した可能性もあります。
逆に、システムの脆弱性を悪用する過程で、不正なプログラムを実行した可能性も考えられます。
また、今回確認された不正プログラムが、具体的にどの認証情報を取得したのか、その機能や情報取得との因果関係も公表されていません。
したがって、不正プログラムが取引口座のログイン情報を直接盗み出したと断定することはできません。
実際の侵入経路や不正プログラムの役割については、公式調査の結果を待つ必要があります。
お名前.comデスクトップクラウドはなぜFX口座の不正操作につながった?
今回のサイバー攻撃を理解するには、お名前.com デスクトップクラウドの仕組みを知っておくことが重要です。
同サービスは、インターネットを通じて遠隔操作できるWindows環境を提供するVPSサービスです。
利用者は、自宅のパソコンを常時起動しておかなくても、クラウド上の仮想PCでFXの自動売買ツールなどを動かすことができます。
MT4・MT5などの取引ツールを常時稼働できる
FXの自動売買では、MetaTrader 4(MT4)やMetaTrader 5(MT5)などの取引ツールが使われています。
これらのツールをVPS上で稼働させれば、利用者が自宅のPCを閉じていても取引プログラムを動かし続けられます。
しかし、取引ツールにログインするための情報や接続状態がサーバー内に残っている場合、第三者にサーバー環境を侵害されると、取引口座にも影響が及ぶ可能性があります。
クラウドへの侵入とFX口座へのアクセスは別の段階
ここで重要なのは、次の2つを分けて考えることです。
- お名前.com デスクトップクラウドのサーバー環境への侵入
- サーバー内の情報や取引ツールを利用したFX口座への不正アクセス
最初の侵入に成功しただけで、すべてのFX口座を自由に操作できるとは限りません。
しかし、取引ツールの認証情報が保存されていたり、ログイン状態が維持されていたりすると、不正操作につながるおそれがあります。
GMOは第5報で、パスワードを変更した後も既存のログインセッションが維持され、第三者が取引を続けられる場合があると注意を呼びかけています。
このことから、今回の被害を考えるうえでは、最初の侵入方法だけでなく、取引口座の認証情報やログインセッションがどのように扱われていたのかも重要な調査対象になります。
今回のFX口座への不正操作や利用者向け対処法については、次の記事で詳しく解説しています。
GMOインターネットもサイバー攻撃された?FX口座の不正操作やログイン情報漏えいの対処法を解説!
ハッキングチームが利用した可能性のある侵入経路は?
では、攻撃者はどのような方法でデスクトップクラウドのサーバー環境に侵入したのでしょうか?
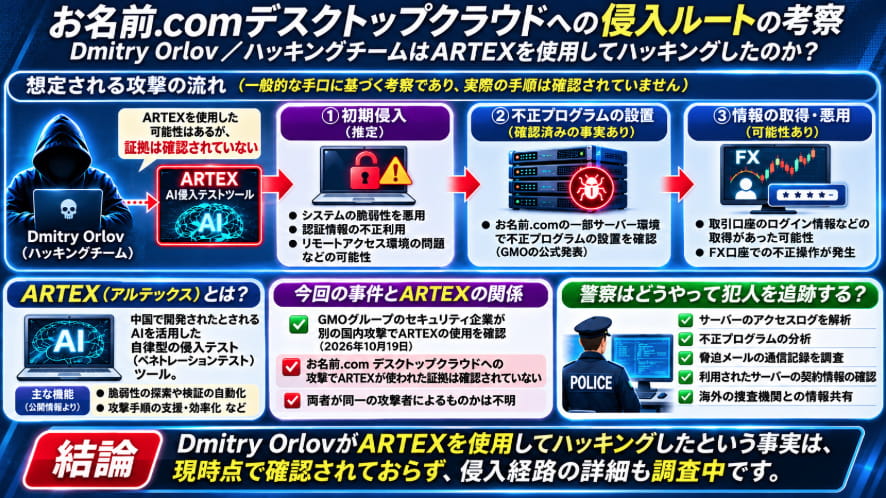
ここからは、一般的なサイバー攻撃の仕組みをもとに、考えられる経路を整理します。
以下は今回の事件で確認された手口ではなく、調査対象になり得る一般的な侵入経路の考察です。
可能性① サービスのシステムに存在した脆弱性を悪用
1つ目は、サービスを構成するシステムやソフトウェアの脆弱性を悪用したケースです。
脆弱性とは、プログラムやシステムの設計・設定などに存在するセキュリティ上の弱点を指します。
外部からアクセスできる管理機能やサービスに問題があった場合、不正なアクセスを受ける可能性があります。
今回、GMOはサービスのシステムにセキュリティ上の問題が存在したと公表しています。
ただし、その問題が具体的にどの部分にあり、どのように悪用されたのかは未公表です。
可能性② 管理用アカウントや認証情報の悪用
2つ目は、システムを管理するためのアカウントや認証情報が悪用されたケースです。
クラウドサービスでは、サーバーの管理、設定変更、運用などに複数の権限が使用されます。
もし高い権限を持つアカウントが侵害されれば、広い範囲に影響が及ぶ可能性があります。
ただし、今回の事件でGMOの管理用アカウントが不正利用されたという公式発表は確認されていません。
可能性③ リモートアクセス環境の問題
3つ目は、遠隔操作に利用される接続環境の問題です。
デスクトップクラウドは、利用者がインターネット経由で仮想PCを操作する仕組みです。
一般に、リモートアクセス環境では、認証設定やアクセス制限、ソフトウェアの更新状況などがセキュリティ上の重要な要素になります。
ただし、今回の事件がリモートデスクトップ接続そのものの脆弱性を利用した攻撃だったとは確認されていません。
可能性④ 複数の弱点を組み合わせた攻撃
サイバー攻撃では、最初の侵入と、その後の権限拡大や情報取得に異なる方法が使われる場合があります。
例えば、最初に限定的なアクセス権限を取得し、その後に別の弱点を利用して、より広い範囲へアクセスするケースです。
今回も複数の段階を経た可能性は考えられますが、具体的な攻撃の流れは明らかになっていません。
現時点では、特定の侵入経路が有力であると断定できる情報はありません。
中国製AIツールARTEX(アルテックス)とは?
今回のサイバー攻撃を考察するうえで注目したいのが、AIを活用した侵入テストツール「ARTEX」です。
ARTEXは、セキュリティ上の弱点を調べる作業などをAIで自動化するためのツールです。
本来、ペネトレーションテストは、許可を得たシステムに対して攻撃を模擬し、弱点を発見するために行われます。
しかし、このような機能は悪意のある第三者によって悪用される可能性もあります。
GMOグループのセキュリティ企業がARTEXの悪用を確認
2026年10月19日、GMOサイバーセキュリティ byイエラエのGMOサイバー犯罪対策センターは、日本企業を狙った不正アクセスの攻撃元インフラを調査した結果を公表しました。
同社は、調査対象の攻撃インフラで、AIによる自律型ペネトレーションテストシステム「ARTEX」が使用されていたことを確認したと説明しています。
調査対象となった攻撃インフラでは、日本企業約20社が標的となっており、そのうち9社は同じ業種のサイトだったとされています。
また、別途AIを利用して日本企業を狙う攻撃インフラ6台も発見したとしています。
ただし、約20社すべてで不正アクセスが成功したという意味ではありません。
また、追加で発見された6台すべてでARTEXの使用が確認されたという発表でもありません。
参考:GMOサイバーセキュリティ byイエラエ「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」
ARTEXはAIを利用して何をするツール?
ARTEXの特徴は、AIを利用して侵入テストの作業を自律的に進められる点です。
一般的なAI侵入テストツールでは、対象システムの情報収集、弱点の探索、検証結果の整理などを自動化できます。
ただし、どの機能が利用できるかはツールの設計や設定によって異なります。
重要なのは、AIを使った攻撃だからといって、必ず侵入に成功するわけではないという点です。
実際の侵害が成立するかどうかは、標的のセキュリティ対策やシステムの状態などにも左右されます。
Dmitry OrlovはARTEXを使用してハッキングした可能性がある?
ここが今回の記事の中心となる疑問です。
GMOグループのセキュリティ企業が10月19日にARTEXの悪用を公表し、同じ時期にお名前.com デスクトップクラウドで不正アクセスが発覚しました。
このため、両者に関係があるのではないかと考える人もいるかもしれません。
しかし、ARTEXの使用を疑わせる具体的な証拠は現時点で確認されておらず、両事件が関連するという根拠もありません。
公表時期が近いことや、調査を発表した企業が同じGMOグループに属することだけでは、関連性を示す証拠にはなりません。
現時点で確認できる情報を整理すると、次のようになります。
| 確認項目 | 現時点の状況 |
|---|---|
| 国内企業へのARTEX悪用 | GMOグループのセキュリティ企業が確認 |
| お名前.comへの不正アクセス | GMOインターネットが確認 |
| 今回の攻撃にARTEXを使用 | 確認されていない |
| Dmitry OrlovがARTEXを操作 | 確認されていない |
| 両事件の攻撃者が同一 | 確認されていない |
| 今回の具体的な侵入経路 | 調査中 |
同じGMOグループだから関連があるとは限らない
GMOサイバーセキュリティ byイエラエと、今回被害を受けたGMOインターネットは、同じGMOインターネットグループに属する企業です。
しかし、グループ企業が別のサイバー攻撃を調査していたという事実だけでは、今回の事件との関連を証明できません。
また、ARTEXは攻撃者の身元を示すものではなく、ツールの名称です。
仮に今回の攻撃でARTEXが使用されていたとしても、それだけでDmitry Orlovという人物の実在や国籍を特定できるわけではありません。
中国製ツールの使用と中国人による攻撃は別問題
ARTEXは中国で開発されたツールとされています。
しかし、中国で開発されたツールが使われたとしても、利用者が中国人であるとは限りません。
サイバー攻撃に利用されるツールは、開発者とは異なる国の人物や組織が使用することもあります。
そのため、ツールの開発国だけを根拠に、今回の攻撃者の国籍や所在地を判断することはできません。
なお、Dmitry Orlovという名前自体の信頼性や、攻撃者の正体については次の記事で詳しく検証しています。
ハッキングチーム(Dmitry Orlov)の正体は誰?どこの国?GMOサイバー攻撃の犯人を調査!
ハッカーはどのようにして侵入の痕跡を隠すのか?
サイバー攻撃では、犯人が身元を特定されないように、攻撃元を分かりにくくする場合があります。
ただし、今回の事件で具体的にどのような隠蔽手段が使われたかは公表されていません。
中継サーバーを経由して攻撃する場合がある
攻撃者が別のサーバーを経由して標的にアクセスした場合、標的側に残る通信記録には中継サーバーのIPアドレスが記録されることがあります。
そのため、IPアドレスが分かっても、直ちに犯人本人の所在地が分かるとは限りません。
中継に使われたサーバーが海外にある場合は、関係する事業者や海外の捜査機関との協力が必要になることもあります。
ログの削除や改変が行われる場合もある
サイバー攻撃では、アクセス履歴などの記録を削除・改変し、侵入の痕跡を隠そうとするケースもあります。
しかし、サーバー内の記録だけでなく、ネットワーク機器や外部サービスなどに別の記録が残っている可能性があります。
そのため、一部のログが失われても、必ずしも捜査が不可能になるわけではありません。
今回の事件でログの削除や改変が確認されたという公式発表は、現時点ではありません。
警察はDmitry Orlovやハッキングチームをどうやって特定する?
GMOインターネットは10月24日の第4報で、攻撃者とみられる者から金銭要求や脅迫を受けていることを公表しました。
また、脅迫行為に関する通信記録などの証拠を警察当局のサイバー犯罪対策部門へ提出し、刑事事件として捜査を要請しています。
では、警察はどのような方法で攻撃者を追跡するのでしょうか?
ここからは、一般的なサイバー犯罪捜査で使われる手法を紹介します。
① サーバーのアクセスログを解析する
アクセスログとは、サーバーへの接続日時や通信元などの記録です。
不正アクセスが疑われる時間帯のログを分析することで、攻撃に使われた通信元や不審な操作を調べられる場合があります。
ただし、ログに記録された通信元が犯人本人の端末とは限りません。
② 不正プログラムを解析する
今回の事件では、GMOがサーバー環境への不正プログラム設置を確認しています。
不正プログラムの解析では、どのような動作をするのか、外部と通信する機能があるのか、既知の攻撃で使われたものと共通点があるのかなどを調べることがあります。
その結果、別の事件で確認された不正プログラムや攻撃手法との関連が見つかる場合もあります。
ただし、今回の不正プログラムの解析結果は、現時点では公表されていません。
③ 脅迫メールの通信記録を調べる
攻撃者を名乗る人物から送られたメールやメッセージも、捜査の手がかりになる可能性があります。
メールには、送信経路などを示すヘッダー情報が含まれる場合があります。
ただし、送信者名として表示された「Dmitry Orlov」という文字列だけでは、実際の送信者を特定できません。
また、メールの送信元が特定されても、他人のアカウントや中継サービスが悪用されていた可能性を考慮する必要があります。
今回公開された脅迫メールの内容や、攻撃者側が主張した66億円・口座15%という数字については、次の記事で詳しく解説しています。
GMOハッキングチームの脅迫メールとは?66億円・口座15%の犯行声明を検証!
④ 攻撃に使われたサーバーやサービスの契約情報を調べる
不正アクセスに使われたサーバーや関連サービスが特定された場合、捜査機関は法令に基づいて契約情報や利用記録などを調べることがあります。
ただし、偽名や第三者の情報が使われていた場合、それだけで犯人を特定することは困難です。
複数の証拠を組み合わせ、攻撃を実行した人物との関係を確認する必要があります。
⑤ 海外の捜査機関と情報を共有する
攻撃に海外のサーバーが使われていた場合や、犯人が海外にいると考えられる場合は、国際的な捜査協力が重要になります。
警察は、関係国の捜査機関などと情報を共有し、必要に応じて証拠の収集を進めることがあります。
ただし、海外の捜査機関との協力には法制度や手続きの違いがあり、国内事件より時間がかかる場合もあります。
海外にいるハッカーでも逮捕できる?
仮に今回の攻撃者が海外にいると判明した場合、日本の警察は犯人を逮捕できるのでしょうか?
結論から言うと、海外にいる犯人でも、国際的な捜査協力などによって逮捕につながる可能性はあります。
ただし、犯人の身元が判明することと、実際に逮捕できることは別の問題です。
犯人の特定と逮捕には違いがある
サイバー犯罪では、捜査によって攻撃に関与したとみられる人物の身元が判明しても、その人物が海外にいるため身柄を確保できない場合があります。
また、海外の捜査機関による捜査や、犯人引渡しに関する手続きなどが必要になることもあります。
そのため、犯人が特定されたからといって、直ちに逮捕されるとは限りません。
Dmitry Orlovという名前だけでは逮捕につながらない
今回の脅迫メールにはDmitry Orlovという名前が表示されていました。
しかし、メールの表示名は自由に設定できるため、実在する人物の名前であるとは限りません。
また、実在する人物の名前だったとしても、その人物がメールを送信した証拠にはなりません。
警察が犯人を特定するには、通信記録や不正プログラム、利用されたサービスの記録など、客観的な証拠を積み重ねる必要があります。
今後の捜査やGMO公式発表で注目すべきポイント
今回の事件では、現時点で分かっていないことが数多くあります。
今後の公式発表で特に注目したいのは、次の5点です。
- 最初の侵入経路:どのシステムや機能が攻撃の入口になったのか
- 不正プログラムの役割:情報取得や外部通信など、どのような動作が確認されたのか
- 攻撃開始時期:実際にはいつから不正アクセスが行われていたのか
- AIツールの使用:ARTEXなどのAI関連ツールが使われた痕跡があるのか
- 攻撃者の特定:脅迫メールの送信者と実際の侵入者の関係が判明するのか
これらの情報が明らかになれば、今回の事件の全体像をより正確に理解できるようになります。
ただし、捜査への影響やセキュリティ上の理由から、侵入方法の詳細がすべて公開されるとは限りません。
利用者が今から確認しておきたいセキュリティ対策
侵入経路がまだ分かっていなくても、利用者が実施できる対策はあります。
GMOは第5報で、取引口座のパスワード変更、全セッションの切断、取引履歴の確認、利用者自身の端末のウイルススキャンなどを呼びかけています。
特に、FX取引に使っていない別の端末からパスワードを変更することが重要です。
また、パスワードを変更した後もログインセッションが維持される場合があるため、取引先の金融事業者に確認し、必要に応じて全セッションを切断してください。
同じパスワードを複数のサービスで使用している場合は、関連するサービスも確認する必要があります。
パスワードの流出確認や変更方法については、以下の記事で解説しています。
パスワードが流出したか確認する方法!使い回しの危険性と変更手順
また、個人情報が外部に流出した可能性がある場合は、フィッシングメールや不審な連絡にも注意してください。
Dmitry Orlovはお名前.comデスクトップクラウドにARTEXを使用した?結論
今回の事件について、現時点で最も重要な結論は次の3点です。
- 侵入経路:具体的な方法は公表されておらず、調査中
- ARTEXの使用:今回の攻撃で使用されたという証拠は確認されていない
- Dmitry Orlovの関与:脅迫メールの表示名であり、実際の侵入者であることは確認されていない
GMOグループのセキュリティ企業が別の国内攻撃でARTEXの使用を確認したことは事実ですが、それを今回のお名前.com デスクトップクラウドへの攻撃と結び付ける根拠はありません。
また、GMOが不正プログラムの設置を確認したことと、そのプログラムがどのような侵入経路で設置され、どの情報を取得したのかは別の問題です。
したがって、「Dmitry OrlovがARTEXを使ってお名前.comをハッキングした」と断定することはできません。
今後の公式発表や捜査の進展によって、侵入経路や攻撃者の実態が明らかになる可能性があります。
まとめ|侵入経路とARTEXの使用は未確認、警察の捜査に注目
今回の記事では、お名前.com デスクトップクラウドへのサイバー攻撃について、侵入経路とAIツールARTEXの関係、警察による犯人特定の可能性を考察しました。
現時点で確認できた重要なポイントは、次のとおりです。
- GMOはデスクトップクラウドへの不正アクセスと情報の外部持ち出しを確認している
- 一部サーバー環境への不正プログラム設置が確認された
- システムにセキュリティ上の問題が存在したことも公式に認めている
- ただし、具体的な侵入経路は調査中
- GMOグループのセキュリティ企業は、別の国内攻撃でARTEXの使用を確認した
- 今回の事件にARTEXが使用されたという証拠は確認されていない
- Dmitry Orlovが実際の侵入者であることも確認されていない
- 警察は通信記録などの証拠をもとに捜査を進める可能性があるが、犯人特定や逮捕の見通しは不明
特に注目したいのは、AIツールARTEXが国内企業への攻撃で実際に使用されていたという事実です。
しかし、ARTEXの悪用が確認されたことと、今回のお名前.comへの攻撃でARTEXが使われたことは同じではありません。
今回の侵入方法については、GMOや捜査機関の今後の発表を待つ必要があります。
新たな情報が公開された場合には、この記事も随時更新していきます。
参考資料・情報源
- GMOインターネット|お名前.com デスクトップクラウド 被害拡大防止のためのお客様へのお願い(第5報・2026年10月24日)
- GMOインターネット|サイバー攻撃について(第4報・2026年10月24日)
- GMOサイバーセキュリティ byイエラエ|相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(2026年10月19日)
- ビジネス+IT|GMO系、日本企業狙う不正アクセスの攻撃元にAIツール「ARTEX」確認
- Impress Watch|お名前.comデスクトップクラウドで不正アクセス FXで不正利用も発生
※本記事は2026年10月25日時点の公開情報をもとに作成しています。侵入経路や攻撃者の身元、ARTEXとの関連については、公式に確認された事実と一般的な技術的考察を区別しています。