
2026年10月23日、FXサービス「外貨ex」などを提供するGMO外貨株式会社が、不正取引に関する重要な注意喚起を発表しました。
背景にあるのは、同じGMOインターネットグループのGMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」へのサイバー攻撃です。
今回の事件では、FXの自動売買などに利用されていたクラウドサーバーから情報が外部に持ち出され、複数の利用者から身に覚えのない取引が報告されています。
「GMO外貨もサイバー攻撃されたの?」「勝手にFX取引される危険はある?」「出金できなくなる?」「損失が出た場合は補償される?」と心配している方もいるでしょう。
この記事では、GMO外貨とGMOインターネットの公式発表をもとに、サイバー攻撃との関係、不正取引の確認状況、パスキー認証の必須化、出金への影響、損失補償、利用者が取るべき対策を解説します。
※この記事は2026年10月25日時点で確認できる公式情報をもとに作成しています。今後の追加発表により状況が変わる可能性があります。
GMO外貨もサイバー攻撃の影響?10月23日に注意喚起を発表
GMO外貨株式会社は2026年10月23日、「自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い」というお知らせを公表しました。
同社は、複数のFX業者で自動売買ツールによるものと考えられる不正取引が報告されていると説明しています。
その原因として問題になっているのが、GMOインターネットの「お名前.com デスクトップクラウド」です。
このサービスのサーバー上で使用されていた取引ツールに関連し、第三者によって取引口座が不正に操作されたとの報告がGMOインターネットに寄せられています。
ただし、GMO外貨は公式発表で、10月23日時点では同社の口座における不正な操作は確認されていないと明記しています。
したがって、今回の発表をもって「GMO外貨の取引システムが攻撃された」「GMO外貨で不正取引が発生した」と断定することはできません。
| 調査項目 | 確認できた内容 |
|---|---|
| 会社名 | GMO外貨株式会社 |
| 注意喚起の発表日 | 2026年10月23日 |
| 関連する事件 | GMOインターネットのクラウドサービスへのサイバー攻撃 |
| GMO外貨の口座への不正操作 | 10月23日時点で確認されていない |
| GMO外貨の情報漏えい | 同社の顧客情報の流出を確認したとの発表はない |
| 外部ツールによる自動売買 | GMO外貨では認めていない |
| パスキー認証 | 10月17日から順次必須化 |
| 利用者への要請 | 取引履歴・残高の確認、パスキー設定、ログイン通知設定 |
| GMO外貨独自の補償 | 今回の注意喚起では具体的な補償条件の発表なし |
参考:GMO外貨公式|自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い
GMO外貨とGMOインターネットは同じ会社?サイバー攻撃との関係
GMO外貨とGMOインターネットは別の会社
今回のニュースで混同しやすいのが、GMO外貨株式会社とGMOインターネット株式会社の違いです。
両社はGMOインターネットグループに属していますが、別の会社です。
| 会社 | 主なサービス |
|---|---|
| GMO外貨株式会社 | FXの「外貨ex」、CFDの「外貨ex CFD」、バイナリーオプションの「オプトレ!」など |
| GMOインターネット株式会社 | 「お名前.com デスクトップクラウド」などのインターネットインフラサービス |
今回サイバー攻撃の対象となったのは、GMOインターネットが提供するクラウドサービスです。
GMO外貨の取引システム自体に不正アクセスがあったと確認されたわけではありません。
攻撃された「お名前.com デスクトップクラウド」とは?
「お名前.com デスクトップクラウド」は、インターネット上に用意されたWindows環境を利用できるサービスです。
FXの取引ツールや自動売買プログラムを稼働させる目的でも利用されています。
自宅のパソコンを起動し続けなくても取引ツールを動かせるため、MT4・MT5などを使った自動売買の環境として利用する人もいます。
しかし、クラウドサーバーに取引口座のIDやパスワードなどが保存されていた場合、不正アクセスによって情報が取得される危険性があります。
今回の事件では、こうした取引口座のログイン情報が第三者に取得され、不正利用された可能性が問題になっています。
GMOのサイバー攻撃はいつ発生した?
GMOインターネットの公式発表によると、主な経緯は次のとおりです。
| 日付 | 出来事 |
|---|---|
| 10月19日 | 顧客からの問い合わせを受け、調査を開始 |
| 10月20日 | 一部のサーバーで不正なプログラムの設置を確認 |
| 10月21日午前4時 | 被害拡大防止のため、全プランのサーバーを順次停止 |
| 10月21日以降 | 利用者から身に覚えのない取引口座の操作などの報告を受け付け |
| 10月23日 | GMO外貨が不正取引に関する注意喚起を発表 |
| 10月24日 | GMOインターネットが情報の外部持ち出しと損失補償方針を発表 |
GMOインターネットは、影響を受ける可能性があるサーバー数を26,739件と公表しています。
ただし、これは影響を受ける可能性があるサーバーの数であり、実際に不正アクセスされたサーバー数や被害者数ではありません。
GMOのサイバー攻撃全体については、以下の記事でも詳しく解説しています。
GMOインターネットのサイバー攻撃とFX口座への影響・対処法を解説
GMO外貨で不正取引や不正ログインは確認された?
10月23日時点では不正操作を確認していない
GMO外貨は10月23日の公式発表で、同社の口座における不正な操作は確認されていないと説明しています。
そのため、今回の事件に関連してGMO外貨の顧客が実際に不正取引の被害を受けたと断定することはできません。
一方、GMOインターネットのクラウドサービス全体では、第三者による不正操作が疑われる事例が報告されています。
GMO外貨が注意喚起したのは、こうした事件を受け、顧客自身にも取引履歴やセキュリティ設定を確認してもらうためです。
GMO外貨は外部ツールによる自動売買を認めていない
今回の事件で重要なのが、GMO外貨の取引ルールです。
GMO外貨は公式発表で、外部ツールやプログラムなどを用いた自動売買(システムトレード)は認めていないと説明しています。
そのため、MT4・MT5のEAをクラウドサーバーで稼働させることを前提としたFX会社とは事情が異なります。
今回のGMO外貨の記事では、MT5のパスワード変更を中心とするのではなく、GMO外貨が公式に案内している取引履歴の確認やパスキー認証などの対策を重視する必要があります。
ただし、外部ツールによる自動売買を認めていないことが、不正ログインの危険性が絶対にないことを意味するわけではありません。
GMO外貨の利用者も、身に覚えのない取引やログインがないか確認しましょう。
GMO外貨のパスキー認証とは?10月17日から順次必須化
GMO外貨は2026年10月17日から、パスキー認証を順次必須化しています。
パスキー認証とは、従来のパスワード入力に代わり、スマートフォンやパソコンの顔認証、指紋認証、端末のロック解除などを利用してログインする仕組みです。
パスワードを入力する方式と比べて、フィッシング詐欺による認証情報の盗難や、第三者によるなりすましログインの危険性を軽減できます。
パスキー未設定だと取引や出金が制限される場合がある
GMO外貨は、期限までにパスキー認証の設定が完了していない場合、取引や出金などの一部機能が制限されると案内しています。
ここで注意したいのは、パスキー未設定による機能制限と、今回のサイバー攻撃による取引停止・出金停止は別の問題だということです。
10月17日からのパスキー必須化は、GMO外貨が以前から進めていたセキュリティ強化の一環です。
したがって、パスキーを設定していないために出金できない場合、それだけでサイバー攻撃の被害と判断することはできません。
パスキー認証の設定方法
パスキー認証を設定する場合は、GMO外貨の公式サイトや公式アプリから手続きを行ってください。
- GMO外貨の公式サイトまたは公式アプリを開く
- パスキー認証の案内・設定画面を確認する
- 利用するスマートフォンやパソコンで認証方法を登録する
- 設定後、パスキーを使ってログインできることを確認する
- 複数の端末を利用している場合は、それぞれの利用環境を確認する
実際の操作画面や対応端末は利用環境によって異なるため、公式の設定手順に従ってください。
参考:GMO外貨公式|より安全で簡単なログイン方法 パスキー認証
GMO外貨の利用者が確認したい4つのセキュリティ対策
GMO外貨が10月23日の公式発表で求めている内容を中心に、利用者が確認したい対策を整理します。
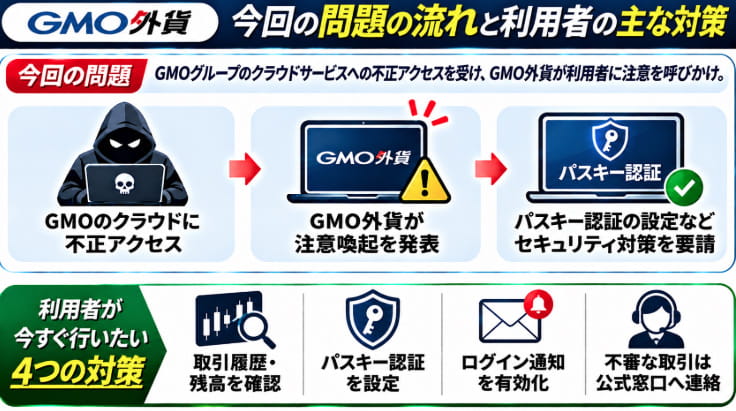
1.取引履歴・注文履歴・残高を確認する
まずは、GMO外貨の取引画面で、身に覚えのない取引が行われていないか確認してください。
特に次の項目を確認しましょう。
- 取引履歴に知らない注文や決済がないか
- 注文履歴に不審な操作がないか
- 保有ポジションが自分の認識と一致しているか
- 口座残高に不自然な変動がないか
異常を発見した場合は、注文日時や取引内容などの記録を保存し、GMO外貨のカスタマーサポートへ相談してください。
2.パスキー認証を設定する
GMO外貨では10月17日からパスキー認証が順次必須化されています。
未設定の場合は、公式サイトで対応端末や設定方法を確認し、早めに設定しましょう。
パスキー認証は、偽サイトにパスワードを入力させるフィッシング詐欺などへの対策としても有効です。
3.ログイン通知を有効にする
GMO外貨は、アカウントへのログインをメールで知らせる「ログイン通知」の利用を推奨しています。
公式発表では、「メール送信設定」の「ログイン通知」を「送信する」に設定するよう案内しています。
通知を有効にしておけば、自分が操作していない時間帯のログインなど、不審な動きに気づきやすくなります。
ただし、ログイン通知は不正ログインそのものを完全に防ぐ仕組みではありません。
パスキー認証などの対策と組み合わせて利用しましょう。
4.不審な取引やログインは公式窓口へ連絡する
GMO外貨は、身に覚えのない取引やログインを確認した場合、速やかにカスタマーサポートへ連絡するよう求めています。
問い合わせ先は、FX・CFD・オプトレ!の各サービスごとに案内されています。
公式発表によると、問い合わせへの回答は原則として平日午前8時~午後5時(祝日・年末年始を除く)です。
不審な取引を発見した場合は、関連する取引履歴や画面を保存しておくと、状況を説明しやすくなります。
GMO外貨から出金できない?サイバー攻撃による出金停止はある?
今回の事件に関連して、「GMO外貨から出金できなくなるのでは?」と心配する方もいるでしょう。
しかし、10月25日時点で確認できるGMO外貨の公式発表では、今回のサイバー攻撃を原因として出金処理を全面停止したという情報は確認できません。
一方、GMO外貨では10月17日からパスキー認証を順次必須化しており、未設定の場合には取引や出金などの一部機能が制限されると案内しています。
そのため、出金手続きができない場合は、まずパスキー認証の設定状況を確認してください。
また、通常のシステムメンテナンスや本人確認など、別の理由で手続きに制限がかかる可能性もあります。
原因が分からない場合は、GMO外貨の公式サポートに確認しましょう。
なお、同じGMOのサイバー攻撃に関連して注意喚起を行ったOANDA証券では、安全確認のため出金処理を一時保留した事例があります。
ただし、これはOANDA証券独自の対応であり、GMO外貨にも同じ措置が取られたという意味ではありません。
OANDA証券もサイバー攻撃の影響?GMOとの関係や出金遅延・不正ログインの対処法を解説
GMOの損失補償はGMO外貨の利用者にも適用される?
GMOインターネットは2026年10月24日、今回の「お名前.com デスクトップクラウド」への不正アクセスに関連して、損失補償の方針を発表しました。
ただし、これはGMO外貨のすべての利用者に対して、無条件で補償を行うという発表ではありません。
補償対象は不正アクセスに起因すると認定された確定損失
GMOインターネットは、今回の不正アクセスに起因する不正取引が行われた場合、調査によって対象と認めた取引の実現損失を補償する方針を示しています。
具体的には、取引の差損や手数料などが対象です。
一方、通常の市場変動による損失、得られたはずの利益、その他の間接的な損害は対象外です。
| 項目 | GMOインターネットの補償方針 |
|---|---|
| 不正取引による確定損失 | 調査で今回の不正アクセスに起因すると認定された場合に補償 |
| 認定された不正取引の手数料等 | 補償対象に含む |
| 通常の市場変動による損失 | 対象外 |
| 得られたはずの利益 | 対象外 |
| その他の間接的損害 | 対象外 |
補償対象かどうかは、取引記録やアクセス記録などをもとにGMOインターネットが調査・判断します。
今回の不正アクセスと関係のない取引損失まで補償されるわけではありません。
GMO外貨独自の補償方針は発表されている?
10月25日時点で確認できるGMO外貨の10月23日付注意喚起では、同社独自の具体的な損失補償条件や補償金額は公表されていません。
また、同社は10月23日時点で口座への不正操作を確認していないと説明しています。
今後、被害の確認や追加対応が発表された場合は、GMO外貨の公式サイトで確認する必要があります。
5,000円の見舞金はGMO外貨の顧客も対象?
GMOインターネットは、対象となる「お名前.com デスクトップクラウド」を現在利用している顧客に対し、一律5,000円の見舞金を支払うと発表しました。
ただし、GMO外貨の取引口座を持っているだけでは見舞金の対象にはなりません。
見舞金は、今回のサイバー攻撃の対象となったクラウドサービスの利用者に対するものです。
GMOインターネットは、受け取り方法などについて10月30日までに案内するとしています。
参考:GMOインターネット公式|サイバー攻撃に関する第4報・損失補償と見舞金
GMO外貨を装ったフィッシング詐欺にも注意
サイバー攻撃が大きく報道されると、被害確認や補償手続きを装った詐欺が発生するおそれがあります。
例えば、「不正取引の確認が必要」「補償金を受け取れる」「パスキー認証を再設定してください」などの文面で、偽サイトへ誘導する手口が考えられます。
これらは想定される詐欺の例であり、今回の事件でGMO外貨を装った同様のメールが実際に確認されたという意味ではありません。
不審なメールやSMSが届いた場合は、本文中のリンクを安易に開かず、GMO外貨の公式サイトや公式アプリから情報を確認してください。
また、GMO外貨以外のサービスとパスワードを使い回している場合は、各サービスの安全性も確認しましょう。
パスワード流出の確認方法については、以下の記事でも解説しています。
GMO外貨のサイバー攻撃に関するよくある質問
Q.GMO外貨が直接サイバー攻撃を受けたのですか?
今回の事件で不正アクセスが確認されたのは、GMOインターネット株式会社が提供する「お名前.com デスクトップクラウド」です。
GMO外貨は10月23日時点で、自社の取引口座における不正な操作は確認されていないと説明しています。
Q.GMO外貨で勝手にFX取引された人はいるのですか?
GMO外貨は10月23日の公式発表で、同社の口座への不正操作は確認されていないと説明しています。
一方、GMOのクラウドサービス全体では、他の取引口座で身に覚えのない操作が行われたとの報告があります。
Q.GMO外貨はMT4やMT5の自動売買に対応していますか?
GMO外貨は、外部ツールやプログラムなどを利用した自動売買(システムトレード)を認めていないと公式に説明しています。
そのため、MT4・MT5のEAを使った自動売買を認めるFX会社とは区別する必要があります。
Q.パスキー認証を設定しないとどうなりますか?
GMO外貨は2026年10月17日からパスキー認証を順次必須化しており、未設定の場合、取引や出金などの一部機能が制限されると案内しています。
これは今回のサイバー攻撃による出金停止とは別の問題です。
Q.GMO外貨から出金できなくなったのですか?
10月25日時点で確認できる公式発表では、今回のサイバー攻撃を理由としてGMO外貨が出金処理を全面停止したという情報はありません。
ただし、パスキー認証が未設定の場合には出金などの一部機能が制限される可能性があります。
Q.不正取引で損失が出た場合は補償されますか?
GMOインターネットは、対象クラウドサービスへの不正アクセスに起因すると調査で認定した不正取引について、実現損失を補償する方針を発表しています。
ただし、GMO外貨のすべての顧客が無条件で補償対象となるわけではありません。
GMO外貨独自の具体的な補償条件については、今後の公式発表を確認してください。
Q.不審な取引を発見した場合はどうすればよいですか?
取引履歴や注文履歴などを保存し、速やかにGMO外貨のカスタマーサポートへ連絡してください。
FX・CFD・オプトレ!で問い合わせ先が異なるため、利用中のサービスに対応する公式窓口を確認しましょう。
まとめ|GMO外貨は不正取引を確認していないが利用者に対策を要請
2026年10月23日、GMO外貨は、複数のFX業者で報告されている不正取引に関連して、利用者向けの注意喚起を発表しました。
背景にあるのは、GMOインターネットの「お名前.com デスクトップクラウド」へのサイバー攻撃です。
ただし、GMO外貨は10月23日時点で、自社の取引口座への不正な操作は確認されていないと説明しています。
今回の事件を理由として、GMO外貨の取引システムが直接攻撃された、あるいはGMO外貨で不正取引が発生したと断定することはできません。
一方、同社は顧客に対し、取引履歴や残高の確認、パスキー認証の設定、ログイン通知の有効化を求めています。
特にパスキー認証は2026年10月17日から順次必須化されており、未設定の場合は取引や出金などの一部機能が制限される可能性があります。
GMOインターネットが発表した損失補償は、今回の不正アクセスに起因すると調査で認定された不正取引の実現損失が対象であり、GMO外貨の全顧客が無条件で補償されるわけではありません。
GMO外貨を利用している方は、まず公式サイトでパスキー認証とログイン通知の設定を確認し、身に覚えのない取引がないか調べておきましょう。
今後の調査結果や追加のセキュリティ対策については、GMO外貨とGMOインターネットの公式発表を継続して確認することが重要です。