
2026年10月、GMOインターネットの「お名前.com デスクトップクラウド」で発生したサイバー攻撃をめぐり、攻撃者を名乗る「Hacking Team(ハッキングチーム)」による脅迫メールや犯行声明が注目されています。
攻撃者側が公開したとされるWebページには、「顧客アカウントの15%を破壊済み」「24時間で約66億円相当の口座を破壊」という内容が掲載されていました。
さらに、デスクトップクラウドの利用者とみられる人物が、攻撃者を名乗る送信者から受け取ったメール画像をX(旧Twitter)で公開しています。
その後、10月24日夜に公開されたとされる追加声明では、100万米ドルの金銭要求と10月27日正午という期限も示されたと報じられています。
ただし、ここで注意したいのは、66億円や15%という数字は攻撃者側の主張であり、GMOが確認した被害額・被害割合ではないという点です。
この記事では、公開された脅迫メールの内容、66億円・15%という数字の意味、追加声明の金銭要求、GMOの公式発表を整理し、確認できた事実と未確認の情報を比較します。
※この記事は2026年10月25日時点の公開情報に基づいています。攻撃者側の声明やメール画像については、その内容がすべて事実であると確認されたものではありません。
- GMOハッキングチームの脅迫メールとは?
- ハッキングチームの犯行声明に「66億円・15%」の記載
- 24時間で約66億円相当の口座を破壊したという主張は本当?
- 顧客アカウント15%を破壊済みという主張は本当?
- 追加声明で100万ドルを要求?10月27日正午が期限との情報
- GMOインターネットが公式に認めた3つの脅迫内容
- GMOはハッキングチームの金銭要求に応じた?
- GMOの補償方針は?5,000円のお見舞金と不正取引の損失補償
- 攻撃者の犯行声明とGMO公式発表を比較
- ハッキングチームから脅迫メールが届いたらどうする?
- GMOハッキングチームの脅迫メールに関するよくある質問
- まとめ|66億円・口座15%は未確認、GMOは金銭要求を拒否
- 参考資料・情報源
GMOハッキングチームの脅迫メールとは?
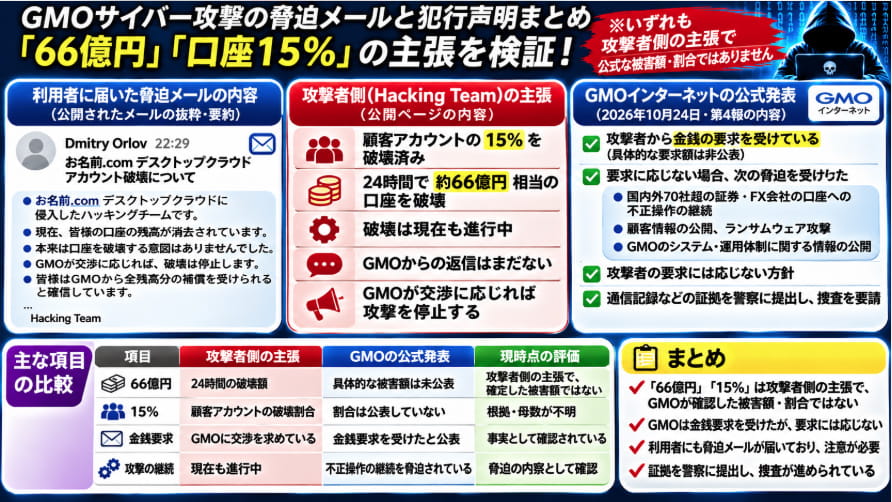
今回の事件では、「Hacking Team」と名乗る送信者から、お名前.com デスクトップクラウドの利用者にメールが届いたとする投稿がXで公開されました。
公開されたメール画像の件名は、次のとおりです。
お名前.com デスクトップクラウド アカウント破壊について
送信者欄には「Dmitry Orlov」という名前が表示され、メールの末尾には「Hacking Team」と署名されていました。
ただし、メールの表示名は任意に設定できるため、Dmitry Orlovが攻撃者の実名であると確認されたわけではありません。
脅迫メールに書かれていた内容
公開されたスクリーンショットによると、メールの送信者は、お名前.com デスクトップクラウドに侵入したハッキングチームを名乗っています。
そのうえで、利用者の取引口座の残高が消去されていると主張していました。
メールでは、本来は利用者の口座を破壊する意図はなかったものの、GMO側が交渉に応じなかったため実行した、という趣旨の説明がされています。
また、被害規模や今後の見通し、破壊済み口座の一覧を外部サイトで確認するよう案内していました。
ここで重要なのは、メールに書かれている「口座の残高が消去されている」という内容も、送信者側の主張だということです。
公開されたメール画像だけで、すべての受信者の口座に実際の損失が生じたと判断することはできません。
利用者にGMOへの交渉を働きかけるよう要求
メールの後半には、利用者に対する依頼も記載されています。
内容を要約すると、次のようなものです。
- GMOから全残高分の補償を受けられると信じている
- 必要であれば訴訟を支援する
- GMOが交渉に応じれば口座の破壊を停止する
- 利用者からGMOへ働きかけてほしい
つまり、攻撃者を名乗る送信者は、利用者に被害を訴えるだけでなく、GMOへの圧力をかけるよう求めていました。
これは、利用者の不安を利用して企業側への交渉圧力を高めようとする行動とも考えられます。
ただし、実際の送信者の目的や意図については、捜査機関などによる確認が必要です。
実際のメール画像が公開されたX投稿
脅迫メールのスクリーンショットは、以下のX投稿で確認できます。
お名前.com デスクトップクラウドに関する脅迫メールの公開投稿
※メール画像には外部サイトへの案内が含まれていますが、攻撃者が管理する可能性のあるサイトへのアクセスは推奨しません。
ハッキングチームの犯行声明に「66億円・15%」の記載
攻撃者を名乗る人物が公開したとされるWebページには、GMOインターネットに向けた犯行声明や攻撃状況が掲載されていました。
2026年10月22日付のスクリーンショットでは、ページ上部に以下のメニューが確認できます。
- 概要
- タイムライン
- 送付メール
- 破壊済み口座
- 今後の計画
そして、「現状」という項目に次のような主張が掲載されていました。
- 顧客アカウントの15%を破壊済み
- 24時間で約66億円相当の口座を破壊
- 破壊は現在も進行中
- GMOからの返信はまだない
ただし、これらは攻撃者側のページに掲載されたとされる情報であり、独立した調査によって裏付けられた被害規模ではありません。
犯行声明を紹介したX投稿は以下のとおりです。
GMOインターネットへのサイバー攻撃について、攻撃者側が公開したとされるページの情報
※X投稿が表示されない場合は、リンク先でスクリーンショットを確認できます。
24時間で約66億円相当の口座を破壊したという主張は本当?
犯行声明で特に注目されているのが「約66億円」という数字です。
攻撃者側は「24時間で約66億円相当の口座を破壊」と主張しています。
しかし、2026年10月25日時点で、66億円の損害が実際に発生したとGMOが確認・公表したわけではありません。
66億円は身代金の要求額ではない
まず、66億円という数字の意味を整理しておきましょう。
確認できた犯行声明のスクリーンショットでは、66億円は「24時間の破壊額」として示されています。
したがって、これはGMOに要求した身代金の金額とは区別する必要があります。
GMOは10月24日の第4報で、攻撃者とみられる者から金銭の要求を受けていることを認めていますが、具体的な要求額は明らかにしていません。
そのため、少なくとも次の2つは別の情報です。
- 約66億円:攻撃者側が主張する24時間の口座破壊額
- 金銭要求:GMOが公式に認めた脅迫行為。ただし要求額は公式発表では未公表
FX口座の残高と実際の損失額は異なる
FX取引では、口座残高、証拠金、取引金額、実際の損益は異なるものです。
例えば、取引口座に一定の残高があったとしても、その全額が実際に失われたとは限りません。
また、攻撃者がどのような計算方法で66億円という数字を算出したのかも明らかになっていません。
そのため、「66億円相当の口座を破壊」という表現を、そのまま66億円の確定損害と解釈することはできません。
一方、GMOは一部利用者から身に覚えのない取引の報告を受けていることを公表しており、不正取引の問題自体は現実に発生しています。
被害の有無や金額については、各取引口座の記録と公式調査による確認が必要です。
顧客アカウント15%を破壊済みという主張は本当?
犯行声明には「顧客アカウントの15%を破壊済み」という記載もありました。
しかし、こちらも攻撃者側の主張であり、GMOが確認した被害割合ではありません。
15%の母数は不明
この数字を検証するうえで重要なのが、何を母数にして15%と計算したのかという点です。
攻撃者側のページでは、どの範囲の顧客アカウントを対象としているのか、確認できたスクリーンショットからは分かりません。
また、「破壊済み」という言葉が具体的に何を指すのかも不明です。
不正ログイン、勝手な注文、ポジションの決済、口座残高の損失など、実際に起こり得る問題は異なります。
攻撃者がどの状態を「破壊」と数えているのかが分からなければ、被害割合を正確に検証することはできません。
影響の可能性がある26,739件のサーバーとは別の数字
GMOインターネットの公式発表では、今回の事件で影響を受けた可能性があるサーバー数を26,739件としています。
ただし、これは不正アクセスや情報取得が確認された件数ではありません。
あくまで影響を受けた可能性があるサーバーの数です。
また、サーバー数と取引口座数は同じとは限りません。
1台のサーバーで複数の取引口座を利用しているケースも考えられます。
したがって、26,739件の15%を計算して「破壊された口座数」を推定することはできません。
現時点では、15%という数字の母数や算出方法は確認できていません。
追加声明で100万ドルを要求?10月27日正午が期限との情報
10月22日付の犯行声明とは別に、攻撃者を名乗る側が10月24日夜に追加の声明を公開したとする情報もあります。
この追加声明を紹介した外部サイトによると、攻撃者側は100万米ドル(約1億5,700万円)を要求し、支払い期限を2026年10月27日正午(日本時間)としたとされています。
ただし、この要求額と期限は、攻撃者側の追加声明を紹介した外部情報に基づくものであり、GMOが公式に確認・公表した金額や期限ではありません。
100万ドルを支払わなければ何をすると脅迫?
追加声明を紹介した情報では、要求に応じない場合、利用者のPCに対するランサムウェア攻撃や、取得した情報の公開を行うという趣旨の予告があったとされています。
具体的には、PC内のファイルを暗号化することや、ブラウザの閲覧履歴、取引ツールの認証情報などを公開するという内容です。
ただし、攻撃者がこれらの情報を実際に保有しているのか、予告した行為を実行できるのかは、公開された声明だけでは確認できません。
また、10月27日正午という期限は、攻撃者側が示したとされる期限であり、攻撃が必ず実行される時刻として確定したものではありません。
この追加声明の内容は、以下の外部サイトで紹介されています。
参考:GMO不正アクセス・10月27日正午までに利用者がすべき事
なお、GMOは10月24日の第4報で、金銭要求とランサムウェア攻撃などの脅迫を受けていることを公式に認めています。
一方、同社の公式発表には100万ドルという具体的な要求額や10月27日正午という期限は記載されていません。
GMOインターネットが公式に認めた3つの脅迫内容
GMOインターネットは、2026年10月24日に公開した第4報で、攻撃者とみられる者から金銭要求を受けていることを認めました。
同社によると、要求に応じない場合、次の3つの行為を行うと脅迫されているとのことです。
① 国内外70社超の証券・FX会社の口座に不正操作
1つ目は、国内外70社を超える証券会社やFX会社などに開設された利用者の取引口座に対し、不正な注文による残高毀損を継続するという脅迫です。
ただし、これは70社すべてで不正取引の被害が確認されたという意味ではありません。
攻撃者側が示した脅迫の対象範囲と、実際に確認された被害件数は区別する必要があります。
② 利用者情報の公開とランサムウェア攻撃
2つ目は、お名前.com デスクトップクラウドや、サービスに接続した利用者のPCに関する情報を公開し、ランサムウェア攻撃を実行するという脅迫です。
ランサムウェアは、ファイルなどを暗号化して利用できなくし、復旧と引き換えに金銭を要求することがある不正プログラムです。
GMOは、今回の不正アクセスによって利用者情報が外部に持ち出された事実を確認しています。
しかし、攻撃者が予告したすべての情報公開やランサムウェア攻撃が実行されたと確認されたわけではありません。
③ GMOのシステムや運用体制に関する情報の公開
3つ目は、GMOのシステムや運用体制などに関する情報を公開するという脅迫です。
企業内部の情報を公開すると予告することで、金銭要求に応じるよう圧力をかけている可能性があります。
GMOは、攻撃者が今後公開する情報には事実と異なる内容が含まれるおそれがあるとして、公式情報を確認するよう呼びかけています。
公式発表:GMOインターネット「サイバー攻撃について(第4報)」
GMOはハッキングチームの金銭要求に応じた?
GMOインターネットは10月24日の第4報で、攻撃者からの要求には応じないという方針を明らかにしました。
その理由として、金銭要求に応じても、取得された情報の削除や不正利用の防止が保証されるわけではないことを挙げています。
また、脅迫行為に関する通信記録などの証拠を警察当局のサイバー犯罪対策部門に提出し、刑事事件として捜査を要請したと説明しています。
一方、攻撃者側の10月22日付ページには「GMOからの返信はまだない」という主張が掲載されていました。
しかし、これは攻撃者側が掲載したとされる情報であり、GMOが事件を放置していたことを証明するものではありません。
GMOは実際に警察への相談や被害拡大防止措置を進めており、攻撃者側の主張だけで対応状況を判断することはできません。
GMOの補償方針は?5,000円のお見舞金と不正取引の損失補償
今回の事件では、攻撃者側のメールにも補償に関する記載がありました。
しかし、補償については攻撃者側の説明ではなく、GMOインターネットの公式発表を確認することが重要です。
GMOは10月24日の第4報で、利用者保護のための特別措置を発表しています。
現在の利用者に一律5,000円のお見舞金
GMOは、お名前.com デスクトップクラウドを現在利用しているすべての顧客に対し、金銭的被害の有無にかかわらず、一律5,000円のお見舞金を支払うと発表しました。
お見舞金は、不正取引による損失の補償とは別に支払われるものです。
対象者への連絡方法や受け取り手続きなどについては、2026年10月30日23時59分までに登録メールアドレスへ案内するとしています。
不正取引による損失についても補償方針を公表
GMOは、不正取引によって生じた損失についても、補償する方針を公表しています。
ただし、個別の補償額や手続きについては、公式案内に従って確認する必要があります。
攻撃者側のメールには「全残高分の補償を受けられる」という趣旨の記載がありましたが、すべての利用者が口座残高の全額を無条件に受け取れるという意味ではありません。
実際の不正取引の有無、損失内容、補償対象などは、GMOと関係する金融事業者による確認が必要です。
詳しい経緯やFX口座の不正操作への対処法については、次の記事でも解説しています。
GMOインターネットもサイバー攻撃された?FX口座の不正操作やログイン情報漏えいの対処法を解説!
攻撃者の犯行声明とGMO公式発表を比較
ここまでの情報を整理すると、攻撃者側の主張とGMOの公式発表には、確認できる部分と未確認の部分があります。
| 項目 | 攻撃者側の主張 | 確認状況 |
|---|---|---|
| サイバー攻撃 | デスクトップクラウドに侵入 | GMOが不正アクセスを確認 |
| 口座への不正操作 | 口座を破壊した | 身に覚えのない取引の報告あり |
| 66億円 | 24時間の口座破壊額 | 確定被害額としては未確認 |
| 15% | 顧客アカウントの破壊割合 | 割合・母数ともに未確認 |
| 100万ドル | 追加声明で金銭要求とされる | 公式発表では要求額未公表 |
| 10月27日正午 | 追加声明で示されたとされる期限 | 公式発表では期限未公表 |
| 攻撃の継続 | 現在も破壊中と主張 | GMOは継続的な不正操作の脅迫を公表 |
| GMOの対応 | 交渉を要求 | 要求拒否・警察への捜査要請を公表 |
今回の事件では、不正アクセスや情報の外部持ち出し、金銭要求はGMOが公式に認めています。
一方、66億円や15%、追加声明に記載されたとされる100万ドルの要求額などは、情報源と確認状況を分けて判断する必要があります。
ハッキングチームから脅迫メールが届いたらどうする?
今回の事件では、攻撃者を名乗る送信者から利用者に直接メールが届いたとする投稿が確認されています。
このようなメールを受け取った場合、本文に記載されたリンクを安易に開いたり、送信者に返信したりしないことが重要です。
GMOは第5報で、事件に便乗したフィッシングメールや、補償・返金を装う不審な連絡にも注意を呼びかけています。
同社は、メールや電話でパスワード、クレジットカード情報、口座情報などを尋ねることはないと説明しています。
① メール内のリンクを安易に開かない
攻撃者を名乗るメールには、被害状況を確認するための外部サイトへの案内が含まれていました。
しかし、そのサイトが安全である保証はありません。
不審なURLにはアクセスせず、GMOや金融事業者の公式サイトから情報を確認してください。
② パスワード変更とログインセッションの切断
お名前.com デスクトップクラウドでFXや証券取引ツールを利用していた場合は、GMOの第5報で案内されている対応を確認してください。
- 取引口座や取引ツールのパスワードを変更する
- 変更操作はFX取引に使用していない別の端末から行う
- ログイン中の全セッションを切断する
- 必要に応じて証券会社・FX会社にセッション切断を依頼する
- 取引履歴と残高を確認する
- 身に覚えのない取引があれば取引先の金融事業者へ連絡する
- 利用可能な場合は二要素認証を設定する
特に注意したいのは、パスワードを変更しても、既存のログインセッションが維持される場合があることです。
そのため、パスワード変更とあわせて、ログイン中の全セッションを切断することが重要です。
パスワードの安全確認については、次の記事も参考にしてください。
パスワードが流出したか確認する方法!使い回しの危険性と変更手順
③ 個人情報の漏えいが心配な場合
今回の事件では、GMOが利用者情報の外部持ち出しを確認しています。
ただし、すべての利用者の情報が流出したと確認されたわけではありません。
個人情報の悪用が心配な場合は、身に覚えのない連絡や不審なログイン通知などにも注意してください。
情報漏えい時の基本的な対処法については、以下の記事で詳しく解説しています。
GMOハッキングチームの脅迫メールに関するよくある質問
Q.GMOの被害額は66億円で確定していますか?
いいえ。66億円は攻撃者側が主張する24時間の口座破壊額であり、GMOが確認した確定損害額ではありません。
Q.顧客口座の15%が破壊されたのは本当ですか?
攻撃者側のページにはそのように記載されていますが、実際の被害割合として確認された数字ではありません。15%の母数も不明です。
Q.GMOに66億円の身代金が要求されたのですか?
確認できた犯行声明では、66億円は24時間の口座破壊額として示されています。身代金の要求額と同じではありません。
Q.100万ドルの要求は本当ですか?
10月24日夜に公開されたとされる追加声明を紹介した外部情報では、100万米ドルの要求があったとされています。ただし、GMO公式発表では具体的な要求額は明らかにされていません。
Q.10月27日正午に必ず攻撃が起こるのですか?
いいえ。10月27日正午は攻撃者側が期限として示したとされる時刻であり、その時刻に攻撃が実行されると確定したものではありません。利用者は期限の有無にかかわらず、GMOの公式案内に従って安全対策を進めることが重要です。
Q.GMOは金銭要求に応じる予定ですか?
GMOは10月24日の公式発表で、攻撃者からの要求には応じない方針を明らかにしています。
Q.ハッキングチームからメールが届いたら返信すべきですか?
返信やメール内の不審なリンクへのアクセスは避け、GMOや取引先金融事業者の公式窓口を利用してください。
まとめ|66億円・口座15%は未確認、GMOは金銭要求を拒否
GMOインターネットへのサイバー攻撃では、「Hacking Team」を名乗る送信者による脅迫メールや犯行声明が公開されています。
攻撃者側のページには「顧客アカウントの15%を破壊済み」「24時間で約66億円相当の口座を破壊」と記載されていました。
また、追加声明では100万ドルの金銭要求と10月27日正午の期限が示されたとする情報もあります。
ただし、66億円や15%はGMOが確認した被害規模ではなく、100万ドルの要求額や期限もGMO公式発表では明示されていません。
今回の調査で確認できたポイントは、次のとおりです。
- 利用者に届いたとされる脅迫メールの画像がXで公開されている
- 攻撃者側は66億円相当の口座破壊と15%の顧客アカウント破壊を主張
- 66億円は確定損害額でも身代金の要求額でもない
- 追加声明では100万ドルと10月27日正午の期限が示されたとされる
- GMOは不正アクセス、情報の外部持ち出し、金銭要求を公式に認めている
- GMOは攻撃者の要求に応じない方針を表明
- 通信記録などの証拠を警察に提出し、捜査を要請している
- 現在の利用者に5,000円のお見舞金を支払う方針を発表
今回の事件では、攻撃者側の発信内容がSNSなどで拡散されています。
しかし、犯行声明に書かれた数字をそのまま確定した被害として扱うと、事件の実態を誤って理解するおそれがあります。
今後もGMOインターネットや関係機関の公式発表を確認し、新たな事実が判明した場合には内容を更新していきます。
なお、今回の攻撃者を名乗る「Hacking Team」や「Dmitry Orlov」の正体・国籍については、別記事で詳しく調査しています。
ハッキングチーム(Dmitry Orlov)の正体は誰?どこの国?GMOサイバー攻撃の犯人を調査!
また、ほかの企業で発生したサイバー攻撃については、以下の記事でまとめています。
サイバー攻撃された企業一覧【2026年最新】被害状況・情報漏えい・復旧状況まとめ
参考資料・情報源
- GMOインターネット|2026年10月24日 サイバー攻撃について(第4報)
- GMOインターネット|2026年10月24日 被害拡大防止のためのお客様へのお願い(第5報)
- GMOインターネット|2026年10月22日 サイバー攻撃について(第2報)
- ITmedia NEWS|GMO、不正取引の被害額を補償へ
- 追加声明を紹介した外部サイト|100万ドルの要求と10月27日の期限
- X投稿|攻撃者側の犯行声明を紹介した投稿
- X投稿|利用者に届いたとされる脅迫メール画像
※本記事は2026年10月25日時点の公開情報をもとに作成しています。攻撃者側の主張やXに投稿された画像は、GMOインターネットが確認した事実とは区別して掲載しています。金銭要求額、被害額、攻撃の実行状況などは、今後の調査によって変わる可能性があります。