2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生しました。
今回の事件で特に注目されているのが、社内のホワイトハッカーが、事件発生前からセキュリティ上の改善課題を指摘していたという事実です。
GMOインターネットグループの熊谷正寿代表は、2026年10月25日に公開した公式ブログで、事前の指摘を受けて現場が対策を進めていたものの、対応の深さと速度が十分ではなかったと説明しました。
専門のセキュリティ人材が危険を指摘していたにもかかわらず、なぜ不正アクセスを防げなかったのでしょうか。
この記事では、GMO不正アクセスの原因、ホワイトハッカーによる事前警告の内容、対応が遅れた理由、事件後の対応と再発防止策について、公式発表を中心に整理します。
※本記事は2026年10月26日23時10分時点までの公式発表を基に作成しています。調査の進展により内容が変更される可能性があります。
GMO不正アクセスの原因は判明した?
結論からいうと、GMOはサービスのシステムにセキュリティ上の問題が存在したことを認めていますが、具体的な侵入経路や悪用された脆弱性の詳細は、現時点で公表されていません。
GMOインターネットが10月24日に発表した第4報では、次の事実が確認されたと説明しています。
- 「お名前.com デスクトップクラウド」のシステムにセキュリティ上の問題が存在したこと
- サービス環境に対する第三者の不正アクセスが発生したこと
- 顧客の情報が外部に持ち出されたこと
- 一部の顧客から、取引口座で身に覚えのない取引があったとの報告を受けていること
また、10月20日には、一部の顧客のサーバー環境に不正なプログラムが設置されていたことも確認されています。
影響を受けた可能性があるサーバーは26,739件と発表されています。ただし、これは影響の可能性があるサーバーの件数であり、26,739件すべてで侵入や情報流出が確認されたという意味ではありません。
サーバー内に保存されていたFX・証券取引口座のログイン情報などが第三者に取得され、不正利用された可能性も調査対象となっています。
つまり、現時点で明らかになっているのは「セキュリティ上の問題が存在し、不正アクセスと情報の外部持ち出しが確認された」というところまでです。
攻撃者がどのような操作で最初に侵入したのか、事前に指摘されていた問題と同じ脆弱性が利用されたのかは、まだ断定できません。
ホワイトハッカーが事前に警告していたのは本当?
はい。社内のホワイトハッカーが事件前に改善課題を指摘していたことは、熊谷正寿代表が公式ブログで明らかにしています。
2026年10月25日に公開されたブログ「今こそ官民連携で日本を守ろう――『能動的サイバー防御』を具申した理由」では、今回の事件を防げなかった理由について説明しています。
その中で熊谷代表は、サービスのセキュリティについて、社内のホワイトハッカーが改善すべき課題を事前に現場へ指摘していたことを認めました。
さらに、現場チームも指摘を受け止め、対策を進めていたと説明しています。
ここで重要なのは、「警告が完全に無視されていた」とは説明されていない点です。
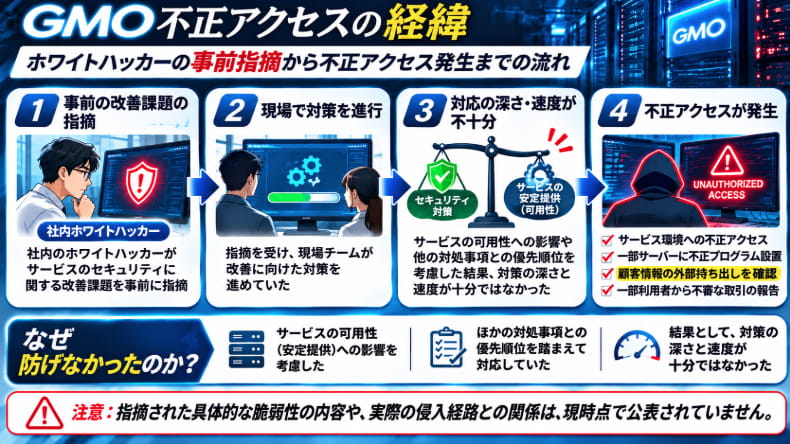
公式説明から確認できる流れは、次のとおりです。
- 社内のホワイトハッカーがセキュリティ上の改善課題を発見した
- 改善すべき内容を事前に現場チームへ伝えた
- 現場チームは指摘を受け、対策を進めていた
- しかし、対応の深さと速度が十分ではなかった
- その間に不正アクセスが発生した
ただし、指摘された具体的な内容、指摘した日時、対応の進捗率などは公表されていません。
したがって、警告から事件発生まで何日間あったのか、どの対策が未完了だったのかについては、現時点では不明です。
なぜ事前警告があってもGMOは不正アクセスを防げなかった?
熊谷代表は、事前の指摘があったにもかかわらず被害を防げなかった背景として、サービスの可用性への影響や、他の対処事項との優先順位を考慮しながら対応していたことを挙げています。
公式説明を整理すると、主に3つのポイントがあります。
① サービスを安定して提供する必要があった
クラウドサービスでは、セキュリティ対策のためにシステムの設定を変更したり、サーバーを停止したりすると、利用者の業務に影響する場合があります。
「お名前.com デスクトップクラウド」は、FXの自動売買などにも利用されるサービスです。
そのため、サービスの稼働を維持しながらセキュリティ対策を進めることには、一定の調整が必要だったと考えられます。
ただし、どの具体的な対策がサービス停止につながると判断されたのかは公表されていません。
② 他の対処事項との優先順位を考慮していた
企業のシステム運用では、セキュリティ対策のほかにも、障害対応、システム更新、顧客対応など、複数の業務が並行して進められています。
熊谷代表は、他の対処事項との優先順位も考慮していたと説明しました。
ただし、具体的にどの業務が優先され、どの改善課題への対応が後回しになったのかまでは明らかにされていません。
③ 対策の深さと速度が十分ではなかった
今回の事件で最も重要なのが、この点です。
熊谷代表は、対策を進めていたものの、その深度とスピードが十分ではなかったと説明しています。
セキュリティ上の問題を把握していても、実際に攻撃を防げる状態まで改善が完了していなければ、被害を受ける可能性があります。
今回の事案は、専門家による問題の発見だけでなく、発見された課題をどのように優先し、改善を完了させるかという組織的な対応の重要性を示しています。
ただし、以上は熊谷代表が説明した対応上の問題を整理したものであり、個別の技術的な侵入経路が確定したことを意味するものではありません。
ホワイトハッカーとは?GMOには約200名のセキュリティ人材
ホワイトハッカーとは、システムの弱点やセキュリティ上の問題を調査し、不正アクセスや情報漏えいを防ぐために活動する専門家のことです。
攻撃者と同様の技術的知識を持ちながら、その能力を防御や安全性の向上に活用する点が特徴です。
主な業務には、次のようなものがあります。
- システムの脆弱性診断
- 不正アクセスを想定した侵入テスト
- セキュリティ設定の点検
- 攻撃の痕跡やログの解析
- 改善策の提案と再発防止の支援
GMOインターネットグループには、「GMOサイバーセキュリティ byイエラエ」や「GMO Flatt Security」など、セキュリティ分野を専門とする企業があります。
熊谷代表は10月25日の公式ブログで、これらの企業をはじめとする約200名規模のセキュリティ人材が、防御やログ解析に取り組んでいると説明しました。
ここで注意したいのは、この約200名という数字は、事件前に警告したホワイトハッカーの人数ではないという点です。
グループ全体で対応に当たるセキュリティ人材の規模として紹介された数字であり、事前に改善課題を指摘した人数は公表されていません。
専門家が多数在籍していても、発見された問題が組織全体で適切に共有され、必要な対策が実施されなければ、セキュリティ上のリスクは残ります。
事前に指摘された脆弱性は何だった?
今回の事件について、特に気になるのが「ホワイトハッカーは具体的に何を警告していたのか」という点でしょう。
しかし、2026年10月26日時点で、GMOは事前に指摘された脆弱性の具体的な内容を公表していません。
そのため、以下のような点は不明です。
- どのシステムや機能に改善課題があったのか
- 認証設定、アクセス権限、ソフトウェアなどのどこに問題があったのか
- いつ、どの程度の危険性として報告されていたのか
- 指摘後、どのような対策が完了していたのか
- 事前に指摘された問題が、実際の侵入に利用されたのか
報道では攻撃者側がシステム設定の問題を主張していることも伝えられていますが、攻撃者の主張は、そのまま事実として扱うことはできません。
また、攻撃者側の説明とホワイトハッカーの事前指摘が同じ内容だったかどうかも、確認されていません。
現段階では、「事前警告が存在したこと」と「実際の攻撃に使われた脆弱性の詳細が判明したこと」を区別する必要があります。
GMO不正アクセス発生からの経緯を時系列で整理
GMOインターネットの公式発表を基に、主な出来事を整理します。
| 日付 | 主な出来事 |
|---|---|
| 10月19日 | 顧客からの問い合わせを受け、調査を開始 |
| 10月20日 | 一部サーバー環境で不正なプログラムの設置を確認。新規申し込みとコントロールパネルを停止 |
| 10月21日 | 全プランのサーバーを順次停止し、不正アクセスの第1報を公表 |
| 10月22日 | 警察に相談。第2報を公表 |
| 10月23日 | 第3報を公表。顧客端末の調査協力も呼びかけ |
| 10月24日 | 見舞金、不正取引による損失の補償、代替サービスの提供方針を公表 |
| 10月25日 | 熊谷代表が公式ブログでホワイトハッカーの事前指摘と対応不足について説明 |
| 10月26日 | 第6報で利用者向け対策を再案内。第7報で預かった端末の解析状況を公表 |
なお、10月27日正午に顧客情報の公開やランサムウェア攻撃を行うとの予告があったことも、GMOは発表しています。
ただし、これは攻撃者とみられる人物側からの予告であり、予告された行為が実際に発生したことを意味するものではありません。
GMOは事件後にどのような対応を進めている?
① 影響を受けたシステムの停止と調査
GMOインターネットは、被害の拡大を防ぐため、影響を受けたシステムのネットワーク接続を停止しました。
また、不正アクセスの経路や情報流出の範囲などについて、調査を進めています。
今後の原因究明では、どのような弱点が悪用されたのか、事前に把握していた課題との関係があったのかが重要な確認事項になります。
② 顧客端末をホワイトハッカーチームが解析
10月26日23時10分時点の第7報では、調査に協力した顧客から端末を預かり、GMOインターネットグループのホワイトハッカーチームが解析を進めていると説明しています。
解析では、マルウェアやランサムウェアが実際に仕掛けられているかどうかも含め、被害状況の確認と対処方法の検討を進めています。
端末へのマルウェア設置がすべての利用者で確認されたという発表ではありません。
③ 既存システムの刷新と代替サービスの提供
GMOは、不正アクセスを受けた現行のシステム基盤をそのまま再開するのではなく、セキュリティ構成を抜本的に刷新する方針を発表しました。
引き続きWindowsデスクトップ環境の利用を希望する契約者には、独立したクラウド基盤で運用される代替サービスへの移行を案内し、移行後6か月間は無償で提供する予定です。
具体的な提供開始時期や申し込み方法などは、公式案内で確認する必要があります。
④ 見舞金と不正取引による損失の補償
10月24日の第4報では、現在の契約者に対し、金銭的被害の有無にかかわらず一律5,000円の見舞金を支払う方針が示されました。
また、今回の不正アクセスに起因する不正取引であるとGMOが認めた場合、取引の差損や手数料などの実現損失を補償するとしています。
見舞金と不正取引の損失補償は別の制度です。補償対象や申請方法などの詳細は、GMOの公式発表を確認してください。
今回のGMO不正アクセスから分かる企業のセキュリティ課題
今回の事件は、セキュリティ専門家を配置するだけでは十分とは限らないことを示しています。
専門家の指摘を対策完了につなげる仕組みが重要
脆弱性診断や侵入テストによって問題が発見されても、改善が完了するまでリスクは残ります。
そのため企業には、指摘された問題の重要度を判断し、対応期限や担当者を決め、完了状況を確認する仕組みが求められます。
サービス継続とセキュリティ対策の両立が必要
利用者への影響を避けるため、サービスを停止しにくい場面はあります。
しかし、重大なリスクを放置した場合、結果として長期間のサービス停止や情報漏えいにつながる可能性があります。
一時的な利用制限を伴う対策も含め、リスクの大きさに応じた判断が重要です。
経営層がセキュリティ上のリスクを把握する必要がある
セキュリティ対策には、システム改修の費用、作業時間、サービス停止の判断など、技術部門だけでは決められない事項があります。
重大な改善課題については、現場だけで抱え込まず、経営層もリスクを理解して対応方針を決めることが重要です。
ただし、今回のGMO社内で具体的にどのような報告・承認が行われていたのかは公表されていないため、特定の部署や担当者の判断を原因と断定することはできません。
「お名前.com デスクトップクラウド」利用者が確認したい対策
GMOは10月26日の第6報で、利用者に対して4つの対応を呼びかけています。
① 接続に使った端末のフルスキャン
「お名前.com デスクトップクラウド」に接続したPCやスマートフォンなどについて、ウイルス対策ソフトによるフルスキャンを実施するよう案内しています。
短時間で終わる簡易スキャンではなく、完全スキャンを行うことが求められています。
② 重要データのバックアップ
写真や文書などの重要なデータは、ネットワークから切り離した外付けストレージなどにバックアップするよう案内されています。
バックアップ先を常時接続したままにしないことも、被害拡大を防ぐうえで重要です。
③ パスワード変更と多要素認証の設定
GMOは、安全な別端末から、FX・証券・メール・Googleなどのアカウントのパスワードを変更し、多要素認証を有効にするよう案内しています。
また、すべての端末・セッションからのログアウト、不審な連携アプリや転送設定の削除なども求めています。
操作する際は、メールやSMSに記載されたリンクを安易に開かず、公式サイトからアクセスしてください。
パスワードの流出が心配な方は、次の記事も参考にしてください。
④ GMOからの公式案内を確認する
GMOは、調査によって利用者が実施すべき対策が判明した場合、電子メールと公式サイトで知らせる方針です。
一方で、GMOがパスワードや認証コードを尋ねることはないと注意喚起しています。
被害金の回収などを名目に費用を請求する連絡にも応じないようにしてください。
メールアドレスの流出が心配な場合は、次の記事も参考になります。
個人情報が漏えいした可能性がある場合の一般的な対処法は、こちらで解説しています。
GMO不正アクセスとホワイトハッカーの事前警告に関するFAQ
Q1. GMO不正アクセスの原因は何ですか?
GMOは、対象サービスのシステムにセキュリティ上の問題が存在したことを認めています。ただし、具体的な侵入経路や悪用された脆弱性の詳細は公表されていません。
Q2. ホワイトハッカーが事前に警告していたのは本当ですか?
本当です。熊谷正寿代表が2026年10月25日の公式ブログで、社内のホワイトハッカーが事前に改善課題を指摘していたと説明しています。
Q3. GMOはホワイトハッカーの警告を無視したのですか?
公式説明では、現場チームは指摘を受け止め、対策を進めていたとされています。そのため、警告を完全に無視したと断定するのは適切ではありません。ただし、対策の深さと速度が十分ではなかったことを熊谷代表が認めています。
Q4. なぜ対策が間に合わなかったのですか?
熊谷代表は、サービスの可用性への影響や他の対処事項との優先順位を考慮して慎重に対応した結果、対策の深さと速度が不十分だったと説明しています。個別の対応が遅れた詳しい経緯は公表されていません。
Q5. 事前に指摘された脆弱性が攻撃に使われたのですか?
現時点では確認できません。事前に指摘された問題の具体的な内容と、実際の侵入経路との技術的な関係は公表されていません。
Q6. GMOにはホワイトハッカーが200名いるのですか?
熊谷代表は、グループ内の関連企業をはじめとする約200名規模のセキュリティ人材が、防御やログ解析に取り組んでいると説明しています。ただし、200名全員が事前警告を行ったという意味ではありません。
Q7. GMOは利用者への補償を行いますか?
GMOは、対象契約者への一律5,000円の見舞金と、今回の不正アクセスに起因すると認められた不正取引による実現損失の補償方針を発表しています。具体的な条件や手続きは公式発表を確認してください。
まとめ|GMO不正アクセスは事前警告を防御に生かしきれなかった問題も浮き彫りに
今回のGMO不正アクセスでは、サービス環境への不正アクセスと顧客情報の外部持ち出しが確認されました。
さらに、社内のホワイトハッカーが事前に改善課題を指摘していたにもかかわらず、十分な対策が完了する前に攻撃を受けたことを、熊谷正寿代表が明らかにしています。
今回のポイントを整理すると、次のとおりです。
- ホワイトハッカーによる事前の改善課題の指摘は事実
- 現場チームは指摘を受け、対策を進めていた
- サービスの可用性や他の対処事項との優先順位が考慮されていた
- 熊谷代表は、対応の深さと速度が不十分だったと説明している
- 指摘された脆弱性と実際の侵入経路の関係は未公表
- GMOは原因調査、端末解析、システム刷新、利用者への補償を進めている
今回の事件は、専門家が危険を発見するだけでなく、その指摘を組織として適切な対策につなげ、実際に改善を完了させることの重要性を示しています。
今後は、侵入経路の解明に加え、事前に指摘された課題への対応がどのように進められていたのかについても、さらなる説明が注目されます。
なお、FX口座で身に覚えのない取引が報告された問題については、別記事で詳しく解説しています。
【関連】:「GMO不正アクセスの手口は?FX口座が勝手に操作された仕組みを解説!」
参考資料・公式発表
- 熊谷正寿公式ブログ「今こそ官民連携で日本を守ろう――『能動的サイバー防御』を具申した理由」(2026年10月25日)
- GMOインターネット:熊谷正寿代表の公式ブログ公開のお知らせ(2026年10月25日)
- GMOインターネット:不正アクセスに関する第2報(2026年10月22日)
- GMOインターネット:不正アクセスに関する第4報・補償方針(2026年10月24日)
- GMOインターネット:利用者へのお願い・第6報(2026年10月26日)
- GMOインターネット:現在の対応について・第7報(2026年10月26日)
※掲載内容は2026年10月26日23時10分時点までの公表情報を基にしています。最新の対応状況はGMOインターネットの公式サイトでご確認ください。