2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生しました。
今回の事件で特に注目されているのは、クラウドサービスへの不正アクセスが、利用者のFX口座での身に覚えのない取引につながった可能性があることです。
通常、企業へのサイバー攻撃では個人情報の流出やサービス停止などが問題になります。しかし今回は、利用者の金融資産にも直接影響するおそれがある点が大きな特徴です。
「GMOへの不正アクセスはどのような手口だったのか?」「なぜFX口座まで勝手に操作されたのか?」「パスワードを変更しても不正取引が続くことはあるのか?」
この記事では、GMOの公式発表を中心に、不正アクセスの手口とFX口座が不正操作される仕組みをわかりやすく解説します。
※本記事は2026年10月26日時点の公表情報に基づいています。確認済みの事実、技術的に考えられる可能性、攻撃者側の主張、未解明の事項を区別しています。
GMO不正アクセスの手口は?現時点で判明していること
今回の不正アクセスが発生したのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。
GMOは2026年10月20日、一部の利用者のサーバー環境に第三者による不正なプログラムが設置されていたことを確認しました。
その後の調査で、サービスのシステムにセキュリティ上の問題が存在していたことや、サービス環境への不正アクセス、顧客情報が外部に持ち出された事実も確認されています。
また、一部の利用者から、取引口座で身に覚えのない取引や操作についての報告が寄せられています。
公式発表で確認された事実と未解明の点
| 項目 | 2026年10月26日時点の状況 |
|---|---|
| 対象サービス | お名前.com デスクトップクラウド |
| 不正アクセス | サービス環境への不正アクセスを確認 |
| 不正プログラム | 一部サーバー環境への設置を確認 |
| 情報の持ち出し | 顧客情報が外部に持ち出された事実を確認 |
| 取引口座の認証情報 | 取得・悪用された可能性があり、詳細は調査中 |
| FX口座の不審な取引 | 一部利用者から報告あり |
| 最初の侵入経路 | 詳細は未確定 |
| 不正取引の具体的な操作方法 | 詳細は未確定 |
ここで重要なのは、不正アクセスと情報の持ち出しが確認されたことと、すべてのFX口座で不正取引が行われたことは別だという点です。
GMOは一部の利用者から不審な取引の報告を受けていますが、個々の取引がどのような経路で実行されたのかについては、引き続き確認が必要です。
出典:GMOインターネット公式|サイバー攻撃について(第4報)
影響の可能性があるサーバーは26,739件
GMOの発表では、今回の事件で影響を受けた可能性があるサーバーとして26,739件という数字が示されています。
ただし、これは影響範囲として示された数字であり、26,739件すべてについて不正プログラムの設置や情報流出が確認されたという意味ではありません。
また、サーバーの件数と利用者の人数も同じではありません。
被害が確定した利用者数や不正取引の総件数については、今後の公式発表を確認する必要があります。
なぜGMOのクラウドからFX口座が勝手に操作されたのか?
今回の事件を理解するためには、「お名前.com デスクトップクラウド」がどのようなサービスなのかを知る必要があります。
このサービスは、インターネット上のクラウドサーバーに用意されたWindows環境を、利用者が遠隔操作できるサービスです。
FXの自動売買プログラムを24時間稼働させる目的でも利用されています。
① クラウド上でFXの自動売買ツールを稼働させていた
FXの自動売買では、MT4やMT5などの取引プラットフォームを使い、あらかじめ設定した条件に従って売買を行うことがあります。
自宅のPCを常に起動させる代わりに、クラウド上のWindows環境で取引ツールを動かすことも可能です。
こうした環境では、取引ツールが金融機関の口座へ接続するための認証情報や設定情報を保存している場合があります。
そのため、クラウド上の環境が第三者に侵害されると、保存されている情報や取引ツールが悪用されるリスクがあります。
② クラウド環境に不正プログラムが設置された
GMOは、2026年10月20日に不正プログラムの設置を確認したと発表しています。
一般に、不正プログラムには情報を収集したり、外部と通信したり、遠隔操作を可能にしたりするものがあります。
ただし、今回確認された不正プログラムの具体的な機能や動作が、すべて明らかになっているわけではありません。
したがって、不正プログラムがどのような方法で認証情報を取得したのか、あるいは不正取引に直接関与したのかについては断定できません。
③ 保存されていた認証情報が取得された可能性
今回の事件では、クラウド上に保存されていた取引口座のログイン情報などが第三者に取得され、悪用された可能性が問題となっています。
認証情報とは、ログインIDやパスワードなど、サービスに接続する際に本人確認のために使われる情報です。
たとえば、取引ツールに保存された認証情報が第三者に取得された場合、その情報を利用して取引口座に接続される可能性があります。
ただし、金融機関や取引ツールによって認証方式は異なります。
今回、すべての利用者のパスワードが取得されたと確認されたわけではありません。
④ 認証情報や接続状態が不正取引に悪用された可能性
第三者が取引口座にアクセスできる状態になった場合、利用者が意図しない注文や決済が行われるおそれがあります。
GMOは、一部の利用者から取引口座における身に覚えのない取引について報告を受けたことを公表しています。
ただし、個々の不正取引が、取得されたパスワードによる新規ログインで行われたのか、すでに成立していた接続を利用したのかなど、詳細な経路は確定していません。
つまり、不審な取引の報告は存在するものの、そのすべてが同一の方法で行われたと判明しているわけではないということです。
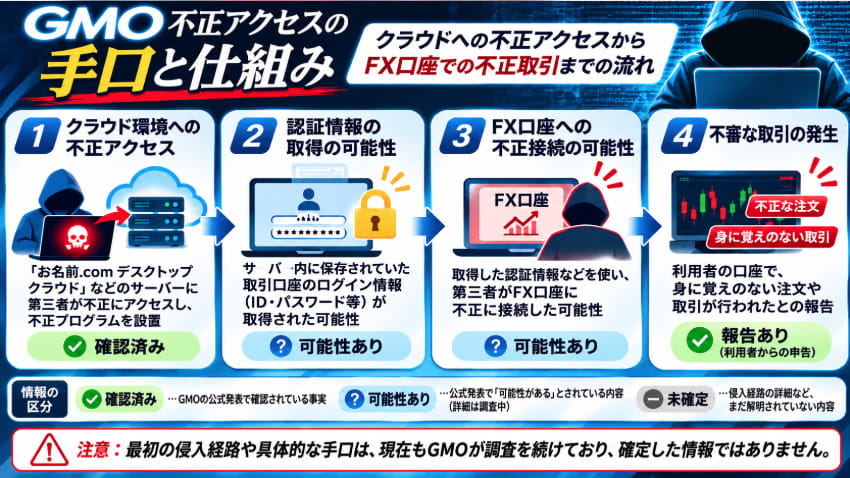
GMO不正アクセスの仕組みを4段階で整理
画像②で示した内容を、確認済みの事実と可能性に分けて整理すると次のようになります。
- クラウド環境への不正アクセス【確認済み】
GMOはサービス環境への不正アクセスと、一部サーバーへの不正プログラム設置を確認しています。ただし、最初の侵入経路は未確定です。 - 認証情報の取得【可能性あり】
クラウド上に保存されていた取引口座の認証情報などが、第三者に取得された可能性があります。 - FX口座への不正接続【可能性あり】
取得された認証情報などが悪用され、第三者が取引口座に接続した可能性があります。具体的な接続方法は調査中です。 - 不審な取引【利用者から報告あり】
一部利用者から身に覚えのない取引や操作の報告が寄せられています。ただし、すべての報告について今回の攻撃との因果関係が確定したわけではありません。
この4段階は、現時点で判明している情報を理解するための整理です。
すべての被害で同じ経路が使われたと確認されたものではなく、最初の侵入方法や認証情報の具体的な取得方法については調査が続いています。
パスワードを変更してもFXの不正取引が続くのはなぜ?
今回の事件で特に注意したいのが、「セッション」と呼ばれる仕組みです。
通常、Webサイトや取引サービスにログインすると、利用者が認証済みであることを示す接続状態が作られます。
この接続状態をセッションと呼びます。
セッションが維持されている間は、操作のたびにパスワードを入力する必要がない場合があります。
パスワード変更後も古い接続が残る場合がある
たとえば、FX口座にログインした状態で、別の端末からパスワードを変更したとします。
このとき、サービスによってはパスワード変更と同時にすべての接続が切断されます。
しかし、別のサービスでは、すでに成立していた接続が一定期間維持される場合があります。
GMOは今回、証券会社やFX会社などのサーバーの仕様によっては、パスワード変更後も既存の接続セッションが維持され、第三者が継続して取引できる場合があると注意喚起しています。
つまり、パスワードを変更しただけでは、不正な接続が完全に終了しない場合があるということです。
全セッションの切断が重要
そのためGMOは、取引口座のパスワード変更とともに、接続中の全セッションを切断するよう求めています。
利用している証券会社・FX会社のマイページなどに、すべての端末からログアウトする機能がある場合は、公式案内に従って操作してください。
自分で切断できない場合は、金融機関の窓口に連絡し、全セッションの切断を依頼する必要があります。
なお、今回の不正取引がすべて既存セッションの悪用によって行われたと確認されたわけではありません。
セッション切断は、被害拡大を防ぐためにGMOが求めている重要な対策です。
出典:GMOインターネット公式|ご利用のお客様へ改めてのお願い(第5報)
攻撃者が主張するGMOへの侵入手口は本当なのか?
今回の事件では、攻撃者を名乗る人物が犯行声明を公開し、システムへのアクセス方法や取得したとする情報について主張しています。
一部報道では、共通の管理者アカウントやドライブ共有設定などが攻撃に利用されたとする説明も紹介されています。
ただし、これらは攻撃者側の主張であり、GMOが確認済みの侵入経路として公式発表した内容ではありません。
また、攻撃者が説明した方法と実際の攻撃方法が一致しているかについても、独立した検証が必要です。
共通管理者アカウントとは?
共通管理者アカウントとは、複数のシステムや環境を管理するために共通して利用されるアカウントのことです。
一般論として、広い権限を持つ管理者アカウントが不正利用された場合、複数のシステムや利用者環境へ影響が及ぶリスクがあります。
ただし、今回のGMO不正アクセスで共通管理者アカウントが実際に悪用されたかどうかは、公式発表で確定していません。
ドライブ共有設定とは?
リモートデスクトップ接続には、接続元PCと接続先のサーバーの間で、ファイルやドライブなどを共有できる機能があります。
この機能は便利ですが、接続先の環境が侵害された場合には、設定やアクセス権限によって情報の取り扱いにリスクが生じることがあります。
今回の攻撃者側は、こうした設定に関連する説明をしていると報じられています。
しかし、実際にどのような設定が利用され、利用者のPC内の情報がどの範囲まで取得されたのかについては確認が必要です。
攻撃者の説明だけを根拠に、GMOのシステムに特定の設定不備が存在したと断定することはできません。
最初の侵入経路は依然として重要な調査対象
GMOは、サービスのシステムにセキュリティ上の問題が存在していたことを認めています。
しかし、最初にどのような方法で侵入されたのか、具体的な脆弱性が何だったのかについては、詳細な調査結果が必要です。
現時点では、攻撃者の主張とGMOの公式発表を区別して理解することが重要です。
今回のGMO不正アクセスは通常のランサムウェア攻撃と何が違う?
企業へのサイバー攻撃では、ランサムウェアによってデータを暗号化し、復旧や情報の非公開と引き換えに金銭を要求する事件が報じられています。
一方、今回のGMOの事件では、利用者の金融取引口座が不正操作された可能性があることが大きな特徴です。
| 比較項目 | 一般的なランサムウェア攻撃 | 今回のGMO事件で問題となっている点 |
|---|---|---|
| 主な被害 | データの暗号化、業務停止、情報流出など | クラウド環境への不正アクセス、情報の持ち出し、不審な金融取引 |
| 被害対象 | 企業や組織のシステム・データなど | サービス提供者だけでなく、利用者の取引口座にも影響する可能性 |
| 金銭被害 | 身代金要求、復旧費用など | 不正なFX取引などによる直接的な損失の可能性 |
| 利用者の対策 | バックアップ、感染対策など | 取引口座のパスワード変更、全セッション切断、取引履歴確認も重要 |
今回も攻撃者を名乗る人物による金銭要求や、利用者PCへのランサムウェア攻撃の予告が問題になっています。
ただし、これは攻撃者側による脅迫内容であり、すべての利用者PCでランサムウェアによる暗号化被害が確認されたという意味ではありません。
「確認された不正アクセス」「報告された不正取引」「攻撃者による追加攻撃の予告」は区別する必要があります。
GMO不正アクセスでFX利用者にはどのような被害が出た?
今回の事件では、一部の利用者から、FX口座などで身に覚えのない取引や操作が行われたという報告が寄せられています。
GMOも公式発表で、取引口座における不審な取引について利用者から報告を受けたことを認めています。
ただし、現時点で被害を受けた利用者の総数や、不正取引による損失総額の確定値は示されていません。
また、個々の取引が今回の不正アクセスによるものかどうかは、取引記録やアクセス記録などをもとに確認する必要があります。
GMOは不正取引による損失を補償する方針
GMOは2026年10月24日、今回の不正アクセスに起因する不正取引によって発生した実現損失について、補償する方針を発表しました。
対象となるのは、GMOが調査の結果、今回の不正アクセスに起因する不正取引であると認めた取引によって生じた損失です。
通常の市場変動による損失や、取引で得られたはずの利益などは補償対象に含まれません。
また、対象サービスの現利用者には、金銭的被害の有無にかかわらず、一律5,000円のお見舞金を支払う方針も発表されています。
お見舞金と不正取引による損失補償は別のものです。
出典:GMOインターネット公式|お見舞金と不正取引による損失の補償について
GMO不正アクセスの原因や侵入経路は解明された?
2026年10月26日時点で、GMOはセキュリティ上の問題が存在していたことを認め、侵入経路や影響範囲について調査を進めています。
ただし、最初の侵入方法や具体的な脆弱性がすべて確定したという公式発表は確認できません。
そのため、「管理者アカウントが原因」「ドライブ共有設定が原因」「特定の取引ツールの脆弱性が原因」などと断定することはできません。
また、今回の事件を巡っては、社内のホワイトハッカーによる事前のセキュリティ上の指摘についても報道されています。
ただし、事前に指摘された問題と、今回の具体的な侵入経路が同一だったかどうかについては、別途検証が必要です。
今回の記事では攻撃の手口と仕組みを中心に解説しましたが、原因や事前の警告については別の記事で詳しく検証する予定です。
GMO不正アクセスを受けた利用者が確認したいこと
「お名前.com デスクトップクラウド」を利用していた方は、GMOの公式案内に従って対策を進めてください。
特にFXや証券取引ツールを利用していた場合は、次の項目が重要です。
- 取引口座や取引ツールのパスワードを安全な別端末から変更する
- 既存の接続セッションをすべて切断する
- 取引履歴や残高に不審な変化がないか確認する
- PCやスマートフォンをフルスキャンする
- 重要なデータを安全にバックアップする
- 二要素認証・多要素認証を利用できる場合は設定する
- 不審な取引があれば金融機関とGMOの公式窓口に相談する
GMOは、パスワード変更後も既存のセッションが維持される可能性があるとして、全セッションの切断を呼びかけています。
また、サーバー内やブラウザに保存していた認証情報、他サービスで使い回していたパスワードについても確認が必要です。
関連記事:GMO不正アクセスで10月27日正午までに利用者がやるべきこと7選!
【ここに公開済みの「GMO不正アクセスで10月27日正午までに利用者がやるべきこと7選!」への内部リンクを挿入】
関連記事:パスワードが流出していないか確認する方法
関連記事:個人情報が漏えいしたときの対処法
GMO不正アクセスの手口に関するよくある質問
Q. GMOへの不正アクセスはどのような手口だったのですか?
GMOは、サービス環境への不正アクセスと、一部サーバーへの不正プログラム設置を確認しています。
また、取引口座の認証情報などが取得・悪用された可能性があります。ただし、最初の侵入経路や具体的な攻撃手順は未確定です。
Q. ハッカーはFX口座のパスワードを盗んだのですか?
クラウド上に保存されていた取引口座の認証情報などが取得された可能性があります。
ただし、すべての利用者のパスワードが取得されたと確認されたわけではありません。
Q. パスワードを変更したのに不正取引が続くことはありますか?
あります。金融機関や取引サービスの仕様によっては、パスワード変更後も既存の接続セッションが維持される場合があります。
GMOは、パスワード変更と全セッションの切断を呼びかけています。
Q. MT4やMT5そのものに脆弱性があったのですか?
今回の不正アクセスがMT4やMT5自体の脆弱性によって発生したという公式発表は確認されていません。
取引ツールを利用していたことと、取引ツール自体に欠陥があったことは別の問題です。
Q. お名前.comでドメインを契約しているだけでも危険ですか?
今回の不正アクセスが確認されたサービスは「お名前.com デスクトップクラウド」です。
ドメイン登録サービスだけを利用している人が、今回の事件によって一律に被害を受けたと確認されたわけではありません。
Q. 利用者のPCも遠隔操作されたのですか?
攻撃者側は利用者PCに関する情報の取得などを主張していますが、個々の利用者PCへの影響範囲は調査中です。
GMOは、予防的な対応として端末のフルスキャンとデータのバックアップを求めています。
Q. 不正取引による損失は補償されますか?
GMOは、今回の不正アクセスが原因と認められた不正取引による実現損失を補償する方針です。
ただし、すべての取引損失が無条件で補償されるわけではありません。
取引履歴などを保存し、公式案内に従って手続きを進めてください。
まとめ|GMO不正アクセスの手口は認証情報の悪用が重要な焦点
今回のGMO不正アクセスでは、クラウド環境への侵入が利用者の金融取引に影響した可能性があることが、大きな問題となっています。
現時点で確認されているのは、サービス環境への不正アクセス、顧客情報の持ち出し、一部サーバーへの不正プログラム設置、そして利用者からの不審な取引の報告です。
一方、取引口座の認証情報がどのように取得されたのか、最初の侵入経路は何だったのかなど、詳細な攻撃手口は調査中です。
また、今回の事件で特に重要なのは、パスワードを変更しても、既存の接続セッションが残っている場合があるという点です。
対象サービスでFXや証券取引ツールを利用していた方は、パスワード変更に加えて全セッションを切断し、取引履歴を確認してください。
攻撃者の主張とGMOが確認した事実を区別しながら、今後の公式発表を確認することが重要です。
参考資料・出典
- GMOインターネット公式|サイバー攻撃について(第4報)
- GMOインターネット公式|ご利用のお客様へ改めてのお願い(第5報)
- お名前.com公式|不正アクセスに関する第3報
- セキュリティ対策Lab|攻撃者の犯行声明に関する報道
※本記事は2026年10月26日時点の公表情報に基づいています。新たな調査結果や公式発表によって内容が変更される場合があります。
GMOの不正アクセスの関連記事