
アヴァトレード・ジャパンで、第三者による不正ログインや不正取引が確認されました。
今回の問題は、GMOインターネットが提供する「お名前.com デスクトップクラウド」へのサイバー攻撃と関係しています。
アヴァトレード・ジャパンは2026年10月22日、一部の顧客口座で不正ログイン・不正取引が発生したことを公表。翌23日には、GMOのクラウドサービスを利用していた一部顧客のFX口座でも被害を確認したと説明しました。
FX口座では、第三者に勝手に売買されることで、口座内の資金に損失が生じる可能性があります。
そのため、今回の事件は単なる個人情報漏えいの問題にとどまらず、利用者の金融資産が直接被害を受けるおそれがあるサイバー攻撃事件として注意が必要です。
この記事では、アヴァトレード・ジャパンで何が起きたのか、GMOインターネットの事件との関係、FX口座の安全性、損失補償、利用者が今すぐ取るべき対策を解説します。
※この記事は2026年10月25日時点の公式発表をもとに作成しています。今後の調査結果によって、被害範囲や補償手続きなどが変更される可能性があります。
アヴァトレード・ジャパンで不正ログイン・不正取引が発生!何が起きた?
アヴァトレード・ジャパンは2026年10月22日、外部のVPSサービスなどを利用していた一部顧客の取引口座で、第三者による不正アクセス・不正ログイン・不正取引が発生したと公表しました。
翌23日の続報では、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスとの関係を説明しています。
公式発表の内容を整理すると、次のとおりです。
| 項目 | 確認された内容 |
|---|---|
| 対象会社 | アヴァトレード・ジャパン株式会社 |
| 発表日 | 2026年10月22日・23日 |
| 関連サービス | お名前.com デスクトップクラウド |
| 不正ログイン | 一部顧客のFX口座で確認 |
| 不正取引 | 一部顧客のFX口座で確認 |
| 自社システムからの情報漏えい | 10月23日時点では確認されず |
| 被害人数・損失総額 | 公式発表では具体的な数字を確認できず |
| 取引制限 | 不正ログインの対象となった可能性がある一部口座で新規注文を一時停止 |
| 補償 | GMOが一定条件での不正取引損失の補償を発表 |
重要なのは、アヴァトレード・ジャパンの取引システム自体がサイバー攻撃を受けたと確認されたわけではないことです。
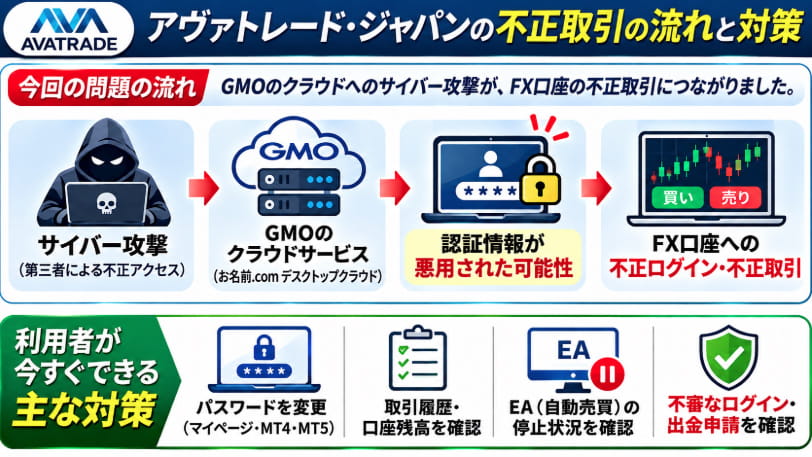
今回の問題では、外部クラウドサービスに保存されていたFX口座の認証情報などが、第三者に取得・悪用された可能性があります。
アヴァトレード・ジャパンは、10月23日時点で自社システムから顧客の認証情報や個人情報が漏えいした事実は確認されていないと説明しています。
参考:アヴァトレード・ジャパン公式|2026年10月22日の発表
GMOインターネットのサイバー攻撃とアヴァトレードの関係
攻撃されたのは「お名前.com デスクトップクラウド」
今回の事件の発端となったのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスです。
このサービスは、インターネット上に用意されたWindowsのデスクトップ環境を遠隔操作できるクラウドサービスです。
FX投資家の中には、MT4・MT5などの取引ツールやEA(自動売買プログラム)を24時間稼働させるために利用している人もいます。
GMOインターネットは10月24日の第4報で、サービスのシステムにセキュリティ上の問題が存在し、クラウド環境への不正アクセスと顧客情報の外部持ち出しを確認したと発表しました。
ただし、個々の顧客について、どの情報が取得されたのか、どのように不正利用されたのかについては、引き続き調査が行われています。
GMOインターネットの事件全体の経緯や対処法については、次の記事でも詳しく解説しています。
GMOインターネットもサイバー攻撃された?FX口座の不正操作やログイン情報漏えいの対処法を解説!
なぜFX口座が不正操作されたのか?
FXの自動売買では、クラウドサーバー上の取引ツールに口座のログイン情報を保存して利用する場合があります。
こうした情報が第三者に取得され、取引可能な権限でログインされると、本人の意思に反する売買が行われるおそれがあります。
今回、アヴァトレード・ジャパンが確認したのは、一部顧客口座での第三者による不正ログインと不正取引です。
ただし、個々の口座でどのような経路によって認証情報が悪用されたのか、その詳細がすべて公表されているわけではありません。
クラウドサービスの利用者全員が不正取引の被害に遭ったという意味ではないことにも注意が必要です。
GMOは26,739件のサーバーに影響の可能性を発表
GMOインターネットは10月24日の第5報で、「お名前.com デスクトップクラウド」の全プランを対象に、26,739件のサーバーに影響が及ぶ可能性があると説明しています。
ただし、この数字は影響を受ける可能性があるサーバー数であり、実際に不正アクセスされた件数や被害者数を示すものではありません。
また、GMOは同日の第4報で、攻撃者とみられる人物から、国内外70社を超える証券会社・FX会社などの取引口座への不正操作を継続するという脅迫があったことも公表しました。
これは攻撃者側の主張であり、70社すべてで実際に不正取引が確認されたという意味ではありません。
参考:GMOインターネット公式|2026年10月24日・第5報
アヴァトレード・ジャパンのFX口座は現在どうなっている?
一部の対象口座で新規注文を一時停止
アヴァトレード・ジャパンは、不正取引による被害の拡大を防ぐため、第三者による不正ログインの対象となっている可能性がある一部顧客口座について、新規注文の受付を一時的に停止したと発表しています。
これは、すべての顧客口座で新規注文が停止されたという意味ではありません。
10月23日の公式発表では、取引制限の対象となった口座について、次のように説明しています。
| 取引・機能 | 対象口座の状態 |
|---|---|
| 新規の買い注文 | 一時停止 |
| 新規の売り注文 | 一時停止 |
| 保有ポジションの決済 | 可能 |
| 強制ロスカット | 通常どおり作動 |
同社によると、証拠金維持率が100%を下回った場合の強制ロスカットは通常どおり作動するとされています。
また、パスワード変更後に新規注文の再開を希望する場合は、カスタマーサポートへ連絡するよう案内しています。
取引制限の対象かどうか、制限が解除されているかについては、自分の口座の状況や最新の公式案内を確認してください。
EAの停止で自動決済や損切りができない可能性も
今回の事件では、不正ログインによる被害だけでなく、自動売買プログラムの停止にも注意が必要です。
GMOインターネットは被害拡大防止のため、対象クラウドサービスの全サーバーを停止しました。
そのため、クラウド上で稼働していたEAも停止し、EAが実行する予定だった自動決済や損切りなどが行われない可能性があります。
例えば、一定の価格になったらEAが自動で決済する設定にしていた場合、EAが停止していれば、その処理は実行されません。
ただし、EAによる自動売買の停止と、FX会社側に登録済みの逆指値注文や強制ロスカットの仕組みは別です。
取引会社のサーバー側で管理される注文は、EAが停止しても有効な場合があります。一方、注文の種類や設定方法によって動作は異なるため、個別の注文状況を確認する必要があります。
また、強制ロスカットは損失を一定額に抑えることを保証するものではありません。相場の急変などによって、想定以上の損失が生じる場合もあります。
EAを利用している方は、保有ポジション、証拠金維持率、逆指値注文の登録状況を確認し、必要に応じて手動で管理しましょう。
不正取引による損失は補償される?GMOとアヴァトレードの対応
GMOインターネットは不正取引の損失補償を発表
2026年10月24日、GMOインターネットは「お名前.com デスクトップクラウド」へのサイバー攻撃に関して、顧客への見舞金と不正取引による損失の補償方針を発表しました。
補償対象となるのは、GMOが調査の結果、今回の不正アクセスに起因する不正取引と認めた取引によって、実際に確定した損失です。
対象には、不正取引による差損や手数料などが含まれます。
一方、通常の相場変動による損失や、本来得られたはずの利益などは対象外とされています。
| 項目 | GMOの発表内容 |
|---|---|
| 不正取引による確定損失 | 調査で対象と認定されれば補償 |
| 不正取引の手数料等 | 対象に含む |
| 通常の相場変動による損失 | 対象外 |
| 得られたはずの利益 | 対象外 |
| 見舞金 | 対象クラウドサービスの現在の利用者に一律5,000円 |
GMOは、補償の申請方法、必要書類、受付期間、支払時期などを2026年11月6日までに案内するとしています。
また、見舞金の受け取り手続きなどについては、10月30日までに登録メールアドレスへ知らせる予定です。
なお、5,000円の見舞金はGMOの対象クラウドサービスの現在の利用者に対するものであり、アヴァトレード・ジャパンの口座保有者全員に支払われるものではありません。
アヴァトレード・ジャパンが全額補償するの?
アヴァトレード・ジャパンは10月23日の発表で、被害が発生している可能性がある顧客や、身に覚えのない取引が確認された顧客に対して、個別に状況を確認し、順次案内すると説明しています。
また、GMOインターネットをはじめとする関係各所と、今後の対応について協議を進めているとしています。
したがって、アヴァトレード・ジャパンがすべての不正取引損失を無条件で全額補償すると決定したわけではありません。
GMOの補償方針とアヴァトレード・ジャパンの個別対応は区別して確認する必要があります。
GMOとアヴァトレードの両方から補償を受けられる?
GMOインターネットは、取引先の金融事業者などから返金があった場合、その金額を差し引いた残額を補償すると説明しています。
金融事業者から返金を受けられない場合でも、GMOが補償対象と認めた損失については支払う方針です。
そのため、同じ損失について二重に補償金を受け取れるという意味ではありません。
被害が疑われる場合は、まずアヴァトレード・ジャパンへ連絡し、GMOの公式補償案内も確認しましょう。
補償を受けるために何を残しておくべき?
GMOは補償対象の確認にあたり、取引記録やアクセス記録などを調査すると説明しています。
被害が疑われる場合は、次の情報を保存しておくことをおすすめします。
- 身に覚えのない取引の日時
- 注文番号や取引番号
- 売買した通貨ペアや数量
- 取引によって発生した損失額
- ログイン履歴や不審な通知メール
- 口座残高や取引履歴の画面
- サポートへの問い合わせ内容と回答
GMOは、補償の確認にあたって本人確認書類や取引履歴の提出を求める場合があると説明しています。
また、具体的な手続きでは、取引履歴を閲覧するための専用パスワードが必要になる場合もあるとしています。
ただし、通常の取引パスワードや暗証番号をメール・電話で教えないでください。書類や情報の提出は、必ず公式サイトで確認した正規の手続きに従いましょう。
参考:GMOインターネット公式|2026年10月24日・損失補償に関する第4報
MT4・MT5利用者が今すぐ確認したい7つの対策
1.マイページとMT4・MT5のパスワードを変更する
アヴァトレード・ジャパンは、対象クラウドサービスを現在または過去に利用していた顧客に対して、マイページとMT4・MT5の取引パスワードを至急変更するよう求めています。
変更する際は、問題のクラウドサーバーではなく、FX取引に使用していない安全なパソコンやスマートフォンなどを使用するよう案内しています。
また、他のサービスと同じパスワードを使い回さないことも重要です。
パスワードの使い回しの危険性や、流出の確認方法については、次の記事も参考にしてください。
パスワードが流出したか確認する方法!使い回しの危険性と変更手順
2.ログイン中のセッションをすべて切断する
パスワードを変更しただけでは、すでに接続されているログイン状態がすぐに無効になるとは限りません。
GMOインターネットは10月24日の第5報で、取引会社のシステムの仕様によっては、パスワード変更後も既存の接続セッションが維持され、第三者が継続して取引できる場合があると注意喚起しています。
そのため、パスワード変更とあわせて、ログイン中のセッションをすべて切断することが重要です。
アヴァトレード・ジャパンも、対象クラウドサーバー上のMT4・MT5からログオフするよう求めています。
ただし、クラウドサーバーが停止している場合などは、自分でログオフできない可能性があります。
その場合は、アヴァトレード・ジャパンの公式サポートへ連絡し、既存セッションの切断方法を確認してください。
すでにパスワードを変更した方も、セッションが切断されているか確認しましょう。
3.取引履歴・口座残高・保有ポジションを確認する
第三者による不正売買が行われていないか、取引履歴を確認しましょう。
特に、身に覚えのない注文、決済、ポジションの変化、口座残高の減少がないか注意してください。
不審な取引が見つかった場合は、取引履歴などの証拠を保存したうえで、速やかにアヴァトレード・ジャパンへ連絡しましょう。
4.EA停止中のポジションを自分で管理する
対象クラウドサービスの停止によってEAが稼働していない場合、自動売買やEAによる自動決済が予定どおり実行されない可能性があります。
現在のポジション、証拠金維持率、逆指値注文などの設定状況を確認し、必要に応じて手動で管理することが大切です。
特に、損切りをEAだけに任せていた場合は注意が必要です。
5.不審なログイン通知や出金申請を確認する
アヴァトレード・ジャパンは、普段と異なる端末からのログインに関する通知メールが届いていないか確認するよう呼びかけています。
また、身に覚えのない出金申請などが確認された場合も、速やかにサポート窓口へ連絡してください。
ログイン通知が届いていない場合でも、不正利用がないと断定できるわけではありません。
6.二段階認証の設定状況を確認する
GMOインターネットは、取引先の証券会社・FX会社などが二要素認証を提供している場合は、設定するよう呼びかけています。
アヴァトレード・ジャパンもMT4・MT5などのログイン認証強化を進めています。
利用できる認証方式は取引ツールや口座の種類によって異なるため、公式サイトで現在の対応状況を確認してください。
7.利用端末のウイルススキャンとバックアップを行う
GMOインターネットは10月24日の第5報で、利用者自身のパソコンやスマートフォンについて、ウイルス対策ソフトによるフルスキャンとデータのバックアップを行うよう呼びかけました。
これは、クラウドサーバーだけでなく、接続していた端末への影響や二次被害にも備えるための予防的な措置です。
ただし、すべての利用者の端末がウイルスに感染したと確認されたわけではありません。
バックアップしたファイルについても、不審なプログラムが含まれていないか注意し、安全性を確認してから利用しましょう。
アヴァトレード・ジャパンの二段階認証やパスキーはどうなっている?
アヴァトレード・ジャパンは今回の事件より前の2026年9月1日に、ログイン認証を強化する計画を発表していました。
さらに9月25日には、MT5のデモ口座で9月28日からワンタイムパスワード認証を必須化し、MT4のデモ口座については今回の必須化を見送ると案内しています。
当初の計画と、その後に公表された変更内容を整理すると、次のとおりです。
| 取引ツール | 認証強化の内容 | 公表された予定・状況 |
|---|---|---|
| MT5(デモ口座) | 認証アプリによるワンタイムパスワード | 9月28日から必須化すると案内 |
| MT4(デモ口座) | ワンタイムパスワード | 9月25日の発表で必須化を見送り |
| MT4・MT5(リアル口座) | 追加認証 | 当初は2026年10月末に導入予定 |
| Webトレーダー | パスキー認証 | 2026年12月中旬に導入予定 |
ただし、リアル口座やWebトレーダーの導入時期は当初の予定であり、10月25日時点で導入が完了したことを示すものではありません。
同社は、開発や検証の状況によって予定が変更される可能性があるとも説明しています。
利用者は、公式サイトで最新の導入状況や設定方法を確認してください。
参考:アヴァトレード・ジャパン公式|不正ログイン対策に伴うセキュリティ強化のお知らせ
参考:アヴァトレード・ジャパン公式|MT5デモ口座ログイン時の認証強化について
アヴァトレード利用者以外のFX投資家も注意が必要?
今回の事件は、アヴァトレード・ジャパンの利用者だけが注意すればよい問題ではありません。
FXの自動売買では、他のFX会社の取引口座でも外部のVPSやクラウドサービスを利用する場合があります。
そのため、取引会社そのものが攻撃されていなくても、外部サービスに保存したログイン情報が悪用されれば、不正ログインや不正取引につながる可能性があります。
特に、次のような方は利用環境を確認しましょう。
- MT4・MT5を利用している方
- EAによる自動売買を行っている方
- VPSやクラウドサーバーにFX口座の情報を保存している方
- 複数のFX会社で同じパスワードを使っている方
- 取引履歴やログイン履歴を長期間確認していない方
ただし、今回のGMO事件によって、すべてのFX会社や証券会社で不正取引が発生したというわけではありません。
各社の公式発表を確認し、実際の被害と一般的なリスクを区別することが重要です。
なお、サイバー攻撃による情報漏えいや不正アクセスは、金融会社以外でも発生しています。
2026年に公表された企業の被害状況については、次の記事でもまとめています。
サイバー攻撃された企業一覧【2026年最新】被害状況・情報漏えい・復旧状況まとめ
今回の事件に便乗したフィッシングメールや詐欺にも注意
GMOインターネットは、今回のサイバー攻撃に便乗したフィッシングメールや、補償・返金を装った不審な連絡に注意するよう呼びかけています。
例えば、「補償金を受け取るためにパスワードを入力してください」などと誘導するメールが届いた場合、安易にリンクを開かないことが重要です。
これは詐欺の手口として考えられる例であり、今回その文面のメールが実際に確認されたという意味ではありません。
アヴァトレード・ジャパンも、メールや電話で顧客のパスワードを尋ねることはないと説明しています。
また、GMOの補償手続きでは、公式に指定された方法で本人確認書類や閲覧専用パスワードなどの提出を求める場合があります。通常の取引パスワードや暗証番号を第三者に伝えないよう注意してください。
メールアドレスの流出が心配な場合は、次の記事も参考にしてください。
自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
なお、メールアドレスの流出チェックで問題が見つからなかった場合でも、今回のクラウドサービス内の認証情報が安全だったと証明されるわけではありません。
アヴァトレード・ジャパンの不正取引に関するよくある質問
Q.アヴァトレード・ジャパン自体がサイバー攻撃されたのですか?
今回の公式発表では、GMOインターネットのクラウドサービスへの不正アクセスに関連して、一部顧客のFX口座で不正ログインと不正取引が確認されています。
アヴァトレード・ジャパン自身のシステムから認証情報や個人情報が漏えいした事実は、10月23日時点では確認されていないと説明されています。
Q.アヴァトレードの口座を持っている人は全員被害に遭ったのですか?
いいえ。公式発表で不正ログイン・不正取引が確認されたのは、一部の顧客口座です。
すべての口座で被害が発生したという発表はありません。
Q.FX口座のお金が勝手に減ることはありますか?
第三者が取引可能な権限で不正ログインし、本人の意思に反する売買を行った場合、取引によって損失が発生する可能性があります。
今回も一部顧客口座で不正取引が確認されていますが、被害人数や損失総額は公表資料では確認できません。
Q.不正取引による損失は全額返金されますか?
GMOインターネットは、今回の不正アクセスに起因すると認定した不正取引について、実際に確定した損失を補償する方針を発表しています。
ただし、通常の相場変動による損失や、得られたはずの利益などは対象外です。
また、個別の取引が補償対象になるかどうかは調査によって判断されます。
Q.パスワードを変更すれば不正取引は防げますか?
パスワードの変更は重要な対策ですが、それだけで不正アクセスを完全に防げるとは限りません。
GMOインターネットは、パスワード変更後も既存のログインセッションが維持される場合があるとして、すべてのセッションを切断するよう求めています。
必要に応じて取引会社のサポート窓口に連絡し、接続状態を確認してください。
Q.お名前.com デスクトップクラウドを使っていなくてもパスワードを変更した方がよいですか?
今回の攻撃対象サービスを利用していない場合でも、パスワードの使い回しや不審なログイン履歴がある場合は見直しをおすすめします。
アヴァトレード・ジャパンも、他社のVPSサービスなどを利用している顧客に対して、パスワードや取引履歴などの確認を呼びかけています。
Q.不審な取引が見つかったらどこに連絡すればよいですか?
まずはアヴァトレード・ジャパンの公式サポート窓口へ連絡してください。
「お名前.com デスクトップクラウド」を利用していた場合は、GMOインターネットの公式案内も確認しましょう。
補償を装ったフィッシングメールや偽サイトにも注意が必要です。
まとめ|アヴァトレードの不正取引はGMOクラウドへの攻撃が関係
2026年10月、アヴァトレード・ジャパンは、一部顧客のFX口座で第三者による不正ログインと不正取引が発生したことを公表しました。
今回の事件には、GMOインターネットの「お名前.com デスクトップクラウド」へのサイバー攻撃が関係しています。
特に注意したいのは、クラウド上に保存されていた取引口座のログイン情報が悪用されると、金融会社自体のシステムが直接攻撃されていなくても、利用者の資産に損失が発生する可能性があることです。
GMOインターネットは10月24日、一定の条件を満たす不正取引による確定損失を補償する方針を発表しました。
一方、アヴァトレード・ジャパンは、被害が疑われる顧客への個別対応と、関係各所との協議を進めています。
アヴァトレード・ジャパンを利用している方は、取引パスワード、ログインセッション、取引履歴、口座残高、保有ポジションを確認し、不審な点があれば速やかに公式サポートへ相談してください。
また、GMOのクラウドサービスでEAを稼働させていた場合は、自動売買の停止によって予定していた決済が実行されない可能性にも注意しましょう。
今回の事件は、FX口座だけでなく、外部クラウドサービスに金融取引の認証情報を保存することのリスクを考えるきっかけにもなります。