
中国製の人工知能(AI)ツール「ARTEX(アルテックス)」が、世界各国のサイバー攻撃に関連して注目されています。
2026年10月には、韓国の金融機関を狙ったサイバー攻撃での悪用が報じられたほか、米Microsoftが中国政府と関連すると評価する攻撃グループによるARTEXの使用を公表しました。
ARTEXとは、一体どのようなAIツールなのでしょうか。
「ARTEXはどこの国で開発された?」「開発元は誰?」「ChatGPTやDeepSeekとは違うの?」「日本企業にも危険性がある?」と気になる方も多いと思います。
今回は、Microsoftの公式調査報告やReutersなどの報道をもとに、ARTEXの仕組みや開発元、危険性、サイバー攻撃への悪用事例をわかりやすく解説します。
※本記事は2026年10月24日時点の公開情報に基づいています。サイバー攻撃の調査状況は今後変わる可能性があります。
ARTEX(アルテックス)とは?中国製のAI侵入テストツール
ARTEX(アルテックス)は、人工知能を利用してコンピューターネットワークのセキュリティ検査を自動化するツールです。
もともとは企業や組織が自社のシステムの弱点を見つけ、セキュリティ対策を強化するための「ペネトレーションテスト(侵入テスト)」を支援する目的で開発されました。
侵入テストとは、許可された範囲内で実際の攻撃を模した検査を行い、システムに不正アクセスにつながる弱点がないか確認することです。
ARTEXの特徴は、この検査の多くをAIエージェントが自律的に進められる点にあります。
| 名称 | ARTEX(アルテックス) |
|---|---|
| 種類 | AI搭載の自律型侵入テストフレームワーク |
| 開発国 | 中国 |
| 公開時期 | 2026年(Wizの調査では7月) |
| 開発者 | Autumn-27という名義で活動した中国の開発者 |
| 主な用途 | セキュリティ検査、脆弱性調査、侵入テストの自動化 |
| 対応するAI | ChatGPT、Claude、DeepSeekなどの外部AIモデルと連携可能 |
| 公開形態 | 当初はオープンソース。2026年10月に開発者が非公開化を表明 |
Microsoftによると、ARTEXはGo言語とNext.jsなどを使用したシステムで、複数のAIエージェントが連携して動作します。
人間が一つずつ指示を出さなくても、情報収集や弱点の調査などを進められることが特徴です。
ただし、ARTEXは一般的な文章生成AIとは異なり、セキュリティ検査という専門的な用途を想定したツールです。
ARTEXの開発元はどこ?中国の開発者Autumn-27とは
ARTEXの開発者として報じられているのが、GitHubで「Autumn-27」という名前を使用していた中国の開発者です。
Reutersは2026年10月9日、ARTEXの開発者がプロジェクトの非公開化を発表したと報じました。
また、セキュリティ企業Wizの調査では、ARTEXが2026年7月にGitHubで公開されたことが紹介されています。
ARTEXは中国政府が開発したツールなのか?
ARTEXが中国で開発されたことと、中国政府が開発・運営していることは別の問題です。
今回確認した公開資料からは、ARTEXそのものが中国政府の公式プロジェクトとして開発されたと断定できる情報は確認できませんでした。
一方で、MicrosoftはARTEXを使用した攻撃者の一つとして、中国国家と関連すると評価している「Storm-0940」を挙げています。
つまり、中国で開発されたツールであることと、特定のサイバー攻撃に中国政府が関与したかどうかは分けて考える必要があります。
開発者はARTEXの公開を停止した?
2026年10月8日、開発者はARTEXが不正なサイバー攻撃に悪用されたことを受け、プロジェクトをクローズドソース化すると発表しました。
Reutersによると、開発者は今後の公開版の提供や更新、保守サポートを停止する方針を示しています。
また、Reutersが確認した時点では、ARTEXのGitHubページは削除されていました。
ただし、公開停止以前にダウンロードされたプログラムまで消去できるわけではありません。
そのため、開発者が公開を停止しても、既存のコピーが悪用される可能性は残ります。
ARTEXの仕組みは?AIエージェントがセキュリティ検査を自動化
ARTEXの大きな特徴は、複数のAIエージェントが役割を分担して処理を進めることです。
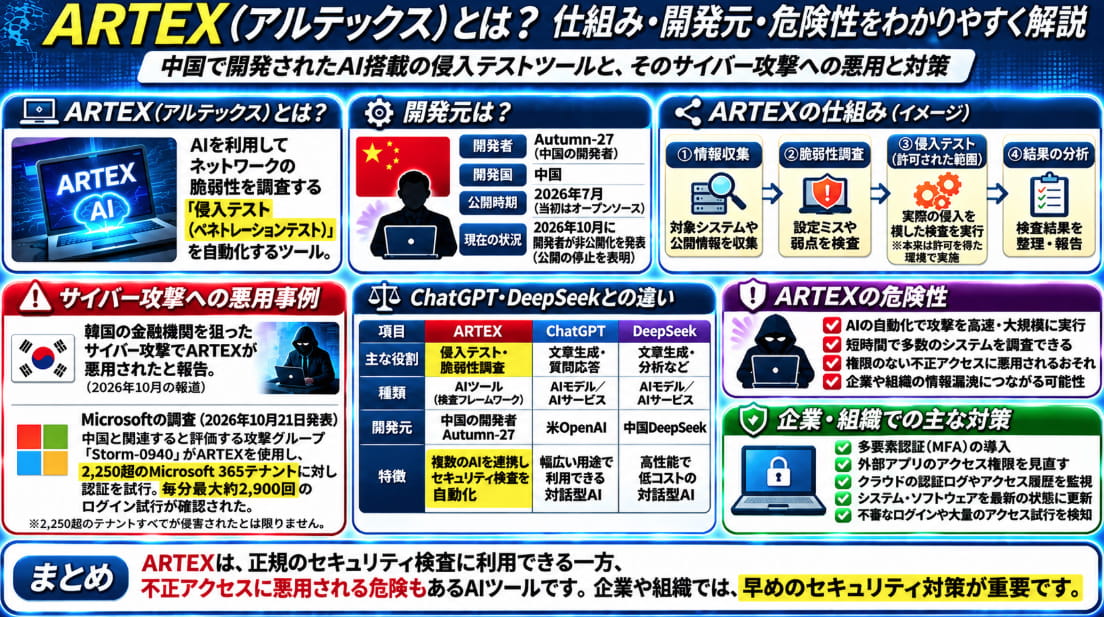
Microsoftの説明によると、ARTEXはネットワーク内の情報収集から脆弱性の確認まで、さまざまなセキュリティ関連の作業を自動化できます。
AIが情報収集から検査まで進める
従来の侵入テストでは、専門家が調査対象を確認し、必要な検査ツールを選び、結果を分析する作業を繰り返していました。
ARTEXでは、こうした一連の処理の一部をAIが自律的に判断して実行できます。
具体的には、対象システムに関する情報の整理、設定上の問題の調査、検査結果の分析などを支援する仕組みです。
本来は企業のセキュリティ対策を効率化するための技術ですが、権限のない第三者が使用すると不正アクセスの危険性があります。
日本語にも対応している?
Microsoftの公式報告では、ARTEXの表示言語を英語から日本語、韓国語、中国語、スペイン語などへ切り替えられることが説明されています。
ただし、日本語に対応していることと、日本国内で一般消費者向けに正式提供されていることは同じではありません。
ARTEXとChatGPT・DeepSeekの違いは?
ARTEXを調べる際に混同しやすいのが、ChatGPTやDeepSeekなどの生成AIとの違いです。
ARTEXは、ChatGPTやDeepSeekのような独立した大規模言語モデル(LLM)ではありません。
外部のAIモデルを利用し、セキュリティ検査を実行するための仕組みを提供するフレームワークです。
| 名称 | 主な役割 |
|---|---|
| ARTEX | AIを利用して侵入テストなどを自動化する |
| ChatGPT | 文章生成、質問応答、分析などを支援するAIサービス |
| DeepSeek | 中国企業が開発する大規模言語モデル・AIサービス |
| Claude | Anthropicが開発するAIモデル・AIアシスタント |
ARTEXは、こうしたAIモデルと組み合わせて動作させることができます。
そのため、ARTEXが悪用された事件があっても、連携可能なAIモデルの提供企業が、その攻撃に関与していたことを意味するわけではありません。
ARTEXは危険?サイバー攻撃に悪用される理由
ARTEXは、正当なセキュリティ検査に使用できる一方、不正アクセスにも悪用される可能性があるツールです。
特に問題視されているのは、AIによって作業が自動化され、攻撃者が短時間で多数のシステムを調査できる点です。
人間の操作を減らして攻撃を高速化できる
Microsoftは2026年10月21日の報告で、AIエージェントを使用した攻撃では、人間が継続的に操作する必要が少なく、短時間で多くの対象に働きかけられると指摘しました。
実際に、ARTEXを使用した攻撃では、短時間で大量の認証試行が行われた事例も確認されています。
AIの自動化技術が進歩することで、企業側が不正アクセスを発見して対応するまでの時間が短くなる可能性があります。
ARTEXを使うだけで違法になる?
ARTEXのような侵入テストツールは、使用する目的や対象システムに対する権限によって評価が異なります。
企業が正式な許可を得て自社システムの安全性を確認する場合と、第三者が無断で他人のシステムへ侵入しようとする場合は明確に異なります。
問題となるのは、ツールの名称そのものではなく、権限のないアクセスや情報窃取などの行為です。
ARTEXが韓国の金融機関へのサイバー攻撃に悪用された事件
ARTEXが広く注目されるきっかけの一つが、2026年9月末以降に報じられた韓国の金融機関へのサイバー攻撃です。
Reutersが2026年10月9日に報じた内容によると、米セキュリティ企業CrowdStrikeは、韓国の銀行を狙った一連の攻撃について、中国を拠点とする26歳の人物がARTEXとAnthropicのClaude Codeを使用した可能性が高いと分析しています。
また、Reutersによると、少なくとも9つの韓国の銀行がサイバー攻撃の標的になったと公表したか、現地メディアで標的になったと報じられています。
韓国では警察による捜査も進められています。
ただし、個々の銀行について、ARTEXがどの範囲まで関与したか、どのような情報が実際に流出したかは、確認された調査結果に基づいて判断する必要があります。
ARTEXの開発者と攻撃者は同じ人物?
ARTEXの開発者と、実際に不正アクセスを行った攻撃者を同一人物と断定することはできません。
ARTEXは当初オープンソースで公開されており、第三者がプログラムを入手できる状態でした。
また、開発者はツールの悪用について、当初の開発目的に反すると説明しています。
そのため、ARTEXが攻撃に使われたという事実だけで、開発者自身が事件に関与したと判断することは適切ではありません。
MicrosoftがARTEXを悪用する攻撃グループ「Storm-0940」を公表
2026年10月21日、MicrosoftはARTEXを利用した大規模なサイバー攻撃について公式ブログで発表しました。
Microsoftが分析した攻撃グループは「Storm-0940」と呼ばれています。
同社によると、Storm-0940は2021年から活動が確認されている攻撃グループで、2026年9月ごろからARTEXを使用し始めたとされています。
航空宇宙・防衛、自動車、化学、エネルギー、金融、政府機関、半導体、ソフトウェア、メディアなど、幅広い業界が標的になりました。
ConnectWiseを経由したサプライチェーン攻撃
Microsoftの報告では、IT管理サービス企業ConnectWiseに関連するサプライチェーン攻撃において、ARTEXが悪用されたことが説明されています。
攻撃者は、正規のアプリケーションにあらかじめ付与されていたクラウド環境へのアクセス権限を悪用し、複数の顧客環境へのアクセスを試みたとされています。
Microsoftによると、ARTEXを使用した活動では、2,250を超えるMicrosoft 365のテナントに対し、毎分約2,900回のサインイン試行が行われました。
ただし、2,250を超えるテナントすべてで不正侵入や情報漏えいが発生したという意味ではありません。
Microsoftは、一部の組織ではクラウド環境への特権アクセスが確認された一方、標的の多くに対する攻撃は成功していないと説明しています。
これはAIによる自動化がサイバー攻撃の規模と速度を大きく変える可能性を示す事例です。
中国政府との関係は確定している?
MicrosoftはStorm-0940を中国国家と関連する攻撃者として評価しています。
一方、Reutersの報道では、中国外務省の報道官が韓国の銀行への攻撃について詳細を把握していないとしたうえで、中国はハッキング行為に反対し、取り締まっていると説明したことも伝えられています。
攻撃主体に関するセキュリティ企業の分析と、関係当事者の主張は区別して理解する必要があります。
なお、ARTEX以外にも2026年には国内外でさまざまなサイバー攻撃が報告されています。主な被害企業や情報漏えいの状況については、サイバー攻撃された企業一覧【2026年最新】でも紹介しています。
ARTEXは日本企業にも影響する?
ARTEXを使用した攻撃は、韓国や米国だけの問題ではありません。
Microsoftによると、Storm-0940は世界各国の数百の組織を標的としており、ARTEXを利用する攻撃者は複数の地域で確認されています。
ただし、今回のMicrosoftの報告だけで、日本国内の特定企業がARTEXによって侵害されたと断定することはできません。
日本企業でも、Microsoft 365などのクラウドサービスや外部のIT管理サービスを利用している場合、同様の攻撃への警戒が必要です。
企業が確認しておきたいセキュリティ対策
AIを悪用したサイバー攻撃に備えるため、企業では基本的なセキュリティ対策を継続することが重要です。
- 管理者アカウントを含む多要素認証の導入
- 不要な外部アプリケーションのアクセス権限の削除・見直し
- クラウドサービスの認証履歴や操作ログの監視
- ソフトウェアやシステムの更新
- 委託先・外部サービスのアクセス権限の定期的な確認
- 不審な認証や大量のアクセス試行を検知する仕組みの整備
特に、外部サービスに一度付与したアクセス権限を長期間見直していない企業では、設定内容を確認することが重要です。
なお、ConnectWiseの今回の事案に関係する可能性がある組織では、MicrosoftとConnectWiseの公式案内に従って対応してください。調査前に関連アプリを削除すると、証拠が失われる可能性があるため注意が必要です。
一般利用者がARTEXによるサイバー攻撃から身を守るには?
一般のインターネット利用者がARTEXそのものを操作する機会は多くないと考えられます。
しかし、企業のシステムが不正アクセスを受けることで、利用者の個人情報が流出する可能性はあります。
そのため、次のような対策をおすすめします。
- 複数のサービスで同じパスワードを使い回さない
- 利用可能なサービスでは多要素認証を有効にする
- 不審なログイン通知を見逃さない
- 企業から情報漏えいの通知が届いた場合は公式サイトで確認する
- 身に覚えのないメールやSMSのリンクを安易に開かない
メールアドレスの流出を確認する
過去の情報漏えいによって、自分のメールアドレスが第三者に知られている可能性もあります。
自分のメールアドレスが過去の情報漏えいに含まれていないか気になる方は、メールアドレスが流出しているか無料で調べる方法も参考にしてください。
ただし、チェックサイトで流出が見つからなかった場合でも、すべての情報漏えいが確認できるわけではありません。
パスワードの使い回しを見直す
複数のサービスで同じパスワードを使っていると、一つのサービスから認証情報が流出した場合、別のサービスへの不正ログインにつながるおそれがあります。
確認方法や変更手順は、パスワードが流出したか確認する方法で詳しく解説しています。
特に、メールアカウントや金融サービスなど、重要な情報を扱うサービスでは、サービスごとに異なる強固なパスワードを設定し、多要素認証を有効にすることが重要です。
まとめ|ARTEXは中国で開発されたAI侵入テストツール
今回は、中国製AIツール「ARTEX(アルテックス)」について、開発元や特徴、危険性、サイバー攻撃への悪用事例を調査しました。
- ARTEXは中国で開発されたAI搭載の侵入テストツール
- 開発者はGitHubで「Autumn-27」という名義を使用していた
- ChatGPTやDeepSeekなどの外部AIモデルと連携できる
- 2026年には韓国の金融機関へのサイバー攻撃で悪用が報じられた
- MicrosoftはStorm-0940によるARTEXの悪用を公表した
- 2026年10月、開発者はプロジェクトの非公開化を表明した
- 日本企業でも、同様のクラウドサービスを狙う攻撃への警戒が必要
ARTEXは、本来は企業のセキュリティを検査する目的で開発された技術です。
しかし、AIが情報収集や脆弱性調査を自動化できることから、不正アクセスに悪用された場合には攻撃の速度や規模が拡大するおそれがあります。
今後も、Microsoftなどのセキュリティ企業による追加調査や、ARTEXをめぐる新しい動向に注目していきたいと思います。