
「au PAY(エーユー ペイ)はサイバー攻撃を受けたの?」「au PAYで個人情報が漏えいしたというニュースは本当?」「システム障害や不正利用が心配」と気になっている方もいるのではないでしょうか。
スマートフォン決済サービスは日常の買い物で利用する機会が多いため、サイバー攻撃や不正アクセスに関する情報が出ると、不安を感じる方も少なくありません。
ただし、サイバー攻撃、システム障害、フィッシング詐欺、アカウントの不正利用は、それぞれ意味が異なります。
例えば、決済サービスが一時的に使えなくなったからといって、必ずしもサイバー攻撃が原因とは限りません。また、利用者のau IDが盗まれて不正利用された場合でも、au PAYのシステム自体から情報が漏えいしたとは限りません。
この記事では、KDDIやau PAYなどの公式情報をもとに、au PAYへのサイバー攻撃の有無、情報漏えい、2026年のシステム障害、フィッシング詐欺、不正利用時の補償制度まで詳しく調査しました。
※本記事は2026年10月22日時点で確認できた公式公表資料をもとに作成しています。新たな障害や不正利用の情報が公表された場合、状況が変わる可能性があります。
- au PAYはサイバー攻撃を受けた?まずは結論
- au PAYで個人情報や決済情報の大量漏えいはあった?
- 2026年1月14日にau PAY関連サービスでシステム障害が発生
- au PAYを狙うフィッシング詐欺・不正ログインの手口
- マルウェア感染によるau PAYの不正利用にも注意
- au PAY・au PAYカード・au PAYマーケットは同じサービス?
- au PAYで不正利用されたら全額補償される?60日ルールを解説
- au PAYで身に覚えのない決済があった場合の対処法
- au PAYを安全に利用するためのセキュリティ対策6選
- au PAYのサイバー攻撃・情報漏えいに関するよくある質問
- まとめ|au PAYのサイバー攻撃とシステム障害は区別して確認しよう
- 参考資料・公式サイト
au PAYはサイバー攻撃を受けた?まずは結論
結論からいうと、今回確認したKDDI・au PAYなどの公式資料では、au PAYの決済システム自体が大規模なサイバー攻撃を受け、利用者の個人情報や決済情報が大量流出したとする公式発表は確認できませんでした。
ただし、これは「au PAYに関係するセキュリティ上の危険が一切ない」という意味ではありません。
au IDを狙ったフィッシング詐欺や、スマートフォンに侵入するマルウェアによる不正決済の危険性については、auが公式サイトで注意を呼びかけています。
また、2026年1月には、au PAYアプリからのクレジットチャージなど、一部の関連機能が利用しづらくなるシステム障害も発生しています。
au PAYのサイバー攻撃・情報漏えい・障害の調査結果一覧
| 調査項目 | 確認結果 |
|---|---|
| au PAY自体への大規模サイバー攻撃 | 今回確認した公式資料では公表を確認できず |
| au PAY利用者情報の大量漏えい | 今回確認した公式資料では公表を確認できず |
| 2026年のシステム障害 | 1月14日に一部関連機能で障害が発生 |
| フィッシング詐欺 | au IDを狙う手口について公式に注意喚起 |
| マルウェアによる不正利用 | スマートフォンの遠隔操作や不正決済の危険性を公式に説明 |
| 不正利用時の補償 | 所定の条件を満たせば原則全額補償 |
| 補償対象となる期間 | 原則として申告日からさかのぼって60日以内 |
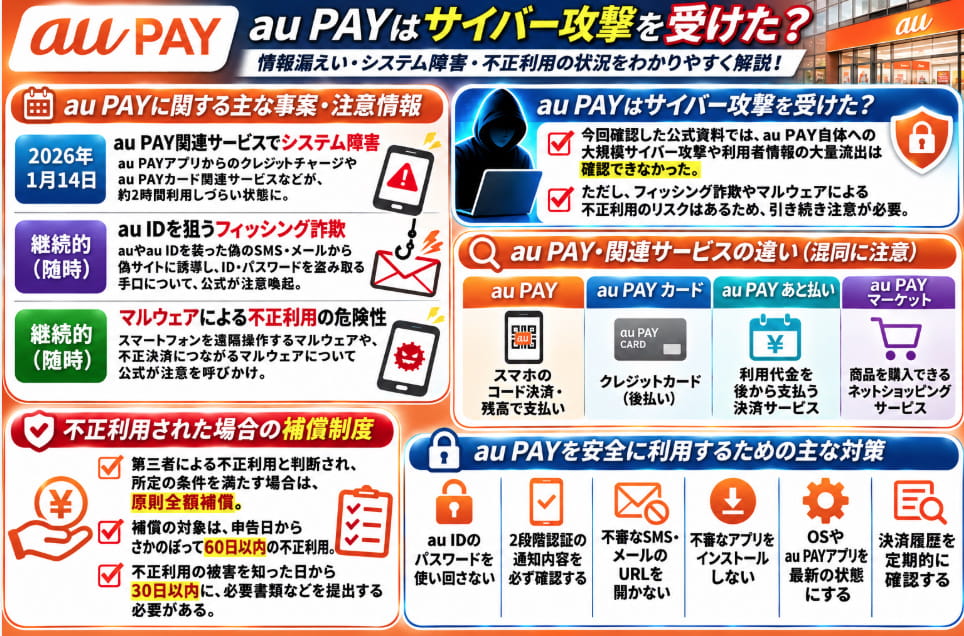
このように、au PAYに関する安全性を考える際は、「サービス自体が攻撃されたのか」「個人のアカウントが狙われたのか」「通常のシステム障害なのか」を分けて確認することが重要です。
au PAYで個人情報や決済情報の大量漏えいはあった?
au PAYについて気になるのが、氏名や電話番号、決済履歴、アカウント情報などの個人情報が流出していないかという点です。
今回調査した公式情報の範囲では、au PAYの決済システムへの大規模サイバー攻撃が原因で、利用者情報が大量流出したという公表は確認できませんでした。
ただし、公式発表を確認できないことと、過去に一切の情報漏えいや不正アクセスが存在しなかったことは同じではありません。
また、KDDIグループの別サービスで何らかの障害やセキュリティ問題が発生した場合でも、それが直ちにau PAYの利用者情報の漏えいを意味するわけではありません。
「au PAYから情報が漏れた」と「au IDを盗まれた」は違う
ここで注意したいのが、情報漏えいとフィッシング詐欺の違いです。
例えば、偽のau IDログインページに利用者自身がIDとパスワードを入力し、その情報を犯罪者に盗まれた場合、これはフィッシング詐欺による認証情報の窃取です。
一方、au PAYを運営する側のシステムが不正侵入を受け、保管されている顧客情報が外部に持ち出された場合は、サービス側での情報漏えいに該当する可能性があります。
両者は原因も対策も異なるため、ニュースやSNSで「au PAYが危ない」という情報を見かけた際は、何が起きたのかを確認することが大切です。
2026年1月14日にau PAY関連サービスでシステム障害が発生
2026年1月14日には、au PAY関連サービスの一部で実際にシステム障害が発生しました。
au PAYカードを扱うauフィナンシャルサービスの公式発表によると、2026年1月14日午後8時15分から午後10時22分頃まで、一部サービスが利用しづらい状態となっていました。
翌1月15日には復旧が案内されています。
障害が発生した日時と影響範囲
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年1月14日 |
| 発生時間 | 午後8時15分~午後10時22分頃 |
| 継続時間 | 約2時間7分 |
| 主な影響 | au PAYカード関連サイト・アプリなど |
| au PAYへの影響 | au PAYアプリからのクレジットチャージなど |
| 復旧状況 | 復旧済み |
| サイバー攻撃との関係 | 公式発表ではサイバー攻撃が原因とは説明されていない |
具体的には、対象となる利用者において、次のようなサービスが利用しづらくなりました。
- au PAYカード会員専用サイト
- au PAYカード専用アプリ
- Apple Payへのau PAYカードの追加
- au PAYアプリからのクレジットチャージ
au PAYあと払いについても、会員専用サイトや関連機能に影響があったことが案内されています。
なお、これはau PAYのコード決済全体が約2時間停止したという発表ではありません。 あくまで公式に案内された対象機能で障害が発生したものです。
出典:auフィナンシャルサービス「【復旧】au PAY カードシステム障害について」
システム障害の原因はサイバー攻撃だった?
この障害について、確認した公式発表ではサイバー攻撃が原因だったとは説明されていません。
したがって、「2026年1月14日にau PAYがサイバー攻撃を受けた」と断定することはできません。
システム障害は、設備の不具合、ソフトウェアの問題、通信障害、外部システムとの連携不具合など、さまざまな原因で発生する可能性があります。
原因が公式に確認されていない場合は、憶測でサイバー攻撃と結びつけないことが重要です。
最新の障害情報はどこで確認できる?
au PAYの決済やチャージが突然利用できなくなった場合は、公式の障害情報を確認しましょう。
障害情報がまだ掲載されていない場合もあるため、決済できないときは時間をおいて再確認し、必要に応じて別の決済手段を利用するとよいでしょう。
au PAYを狙うフィッシング詐欺・不正ログインの手口
au PAYの安全性を考えるうえで、システム障害以上に日常的な注意が必要なのがフィッシング詐欺です。
auは公式サイトで、偽のログインページなどを利用してau IDやパスワードを盗み取る手口について注意を呼びかけています。
偽のau IDログイン画面に誘導される
フィッシング詐欺では、auやKDDIを装ったSMS・メールなどから偽サイトへ誘導されることがあります。
例えば、次のような内容で利用者を不安にさせ、ログインを促す手口が考えられます。
- 「au IDの利用を制限しました」
- 「不正ログインを検知しました」
- 「本人確認が完了していません」
- 「お支払い情報の更新が必要です」
- 「アカウントの確認をお願いします」
これらは不審なメッセージの例であり、実際の詐欺メールの文面をそのまま引用したものではありません。
偽サイトにIDやパスワードを入力すると、第三者に認証情報を盗まれ、アカウントの不正利用につながるおそれがあります。
2段階認証を悪用する手口にも注意
au IDには不正ログインを防ぐための2段階認証がありますが、犯罪者がその仕組みを悪用しようとする場合もあります。
例えば、犯罪者が入手したIDとパスワードでログインを試みると、利用者のスマートフォンに2段階認証の確認が届くことがあります。
利用者が内容を確認せずにログインを許可すると、第三者による不正ログインが成立してしまう可能性があります。
自分でログイン操作をしていないのに2段階認証の通知が届いた場合は、安易に許可しないでください。
au公式サイトでも、身に覚えのない認証通知が届いた場合はパスワードの変更などを行うよう案内しています。
マルウェア感染によるau PAYの不正利用にも注意
フィッシング詐欺と並んで注意したいのが、スマートフォンに侵入するマルウェアです。
マルウェアとは、利用者の意図しない不正な動作を行う悪意のあるプログラムのことです。
auは公式サイトで、スマートフォンを遠隔操作するマルウェアや、大量の詐欺SMSを送信するマルウェアについて説明しています。
スマートフォンを乗っ取って不正決済される危険性
スマートフォン乗っ取り型のマルウェアに感染すると、第三者が端末を遠隔操作できる状態になることがあります。
その結果、利用者が気づかないうちに決済アプリが操作されたり、IDやパスワードなどの情報を盗まれたりする危険性があります。
特に、不審なサイトからアプリをインストールし、画面操作や情報閲覧に関する強い権限を許可してしまうと、被害につながるおそれがあります。
ただし、これはauが注意喚起しているマルウェアの危険性であり、au PAYのシステム自体がマルウェアに感染したという意味ではありません。
偽のセキュリティアプリにも注意
マルウェアの中には、「スマートフォンが危険な状態です」「セキュリティ対策が必要です」などと表示して、不審なアプリをインストールさせようとするものがあります。
セキュリティ対策を装ったアプリそのものがマルウェアである可能性もあるため、SMSや不審なサイトの案内に従ってアプリをインストールしないことが大切です。
出典:au公式「スマホに潜んで不審な動きをするマルウェアについて」
au PAY・au PAYカード・au PAYマーケットは同じサービス?
au PAYのサイバー攻撃や情報漏えいを調べる際に、混同しやすいのがサービス名の違いです。
「au PAY」という名称が付いていても、すべてが同じ決済機能やシステムで動いているわけではありません。
| サービス名 | 主な内容 |
|---|---|
| au PAY | スマートフォンのコード決済や残高を利用した支払いなど |
| au PAY プリペイドカード | au PAY残高を利用するプリペイドカード |
| au PAY カード | クレジットカード |
| au PAY あと払い | 利用代金を後から支払う決済サービス |
| au PAY マーケット | 商品を購入できるインターネットショッピングサービス |
| au ID | auの各種サービスで利用する共通の認証ID |
| au PAY(auかんたん決済) | 対応するデジタルサービスなどの代金を支払う決済サービス |
例えば、au PAYカードの会員サイトで障害が発生したとしても、それだけでau PAYのコード決済全体が停止したとはいえません。
また、au PAYマーケットを装ったフィッシングサイトが確認されたとしても、au PAYの決済システムが不正侵入を受けたという意味にはなりません。
ニュースを確認するときは、どのサービスで、どの機能に、どのような問題が発生したのかを見分けるようにしましょう。
au PAYで不正利用されたら全額補償される?60日ルールを解説
au PAYで身に覚えのない決済が発生した場合、利用者が最も気になるのは被害額が返金されるかどうかではないでしょうか。
au PAYでは、不正利用に関する補償制度が用意されています。
公式案内によると、第三者による不正利用と判断され、所定の条件を満たす場合には、被害額が原則全額補償されます。
ただし、すべてのケースで無条件に補償されるわけではありません。
補償を受けるための主な条件
- 第三者による不正利用であると判断されること
- 所定の期限内に被害を申告すること
- 必要な調査や手続きに協力すること
- 故意や重大な過失など、補償対象外となる事情がないこと
- その他、適用される利用規約の条件を満たすこと
利用者本人や家族などの故意、虚偽の申告、重大な過失などがある場合には、補償対象外となることがあります。
また、公式の不正利用案内には、補償回数についての条件も掲載されています。申請する際は、最新の規約と案内を必ず確認してください。
不正利用から60日を過ぎると補償対象外になる?
au PAYの補償制度では、申告日からさかのぼって60日より前の不正利用による損害は、原則として補償対象外とされています。
例えば、数か月前の不審な決済に後から気づいた場合、補償を受けられない可能性があります。
そのため、決済履歴をこまめに確認し、身に覚えのない利用があればすぐに申告することが大切です。
なお、au PAYカードなどのクレジットカードには別の補償規定が適用されます。 au PAYの60日ルールを、すべての関連サービスにそのまま当てはめないようにしましょう。
被害を知ってからの書類提出期限にも注意
au PAYの利用規約では、不正利用による損害を知った日から30日以内に、求められた必要書類や証拠などを提出することが定められています。
これは、申告日からさかのぼる60日間の補償対象期間とは別の条件です。
被害に気づいたら、期限ぎりぎりまで待たずに、速やかに公式窓口へ連絡しましょう。
出典:
au PAYで身に覚えのない決済があった場合の対処法
au PAYの利用履歴に覚えのない支払いが見つかった場合は、被害が拡大しないよう早めに対応する必要があります。
① au IDのパスワードを変更する
まずは、第三者によるログインを防ぐため、au IDのパスワードを変更しましょう。
他のサービスと同じパスワードを使い回している場合は、関連するサービスについても確認が必要です。
② au PAYを一時停止する
身に覚えのない決済がある場合、auは被害拡大防止のためにau PAYの一時停止を案内しています。
停止方法は、公式サポートページから確認できます。
③ 身に覚えのない2段階認証の許可を解除する
第三者の端末でログインが許可されている場合、パスワード変更だけでなく、認証済み端末の確認や不要な許可の解除も行いましょう。
④ 連携サービスや登録情報を確認する
au PAY(auかんたん決済)の連携サービス、登録住所、メールアドレスなどが勝手に変更されていないか確認します。
また、4桁の暗証番号が第三者に知られた可能性がある場合は、再設定も検討してください。
⑤ KDDIの窓口へ連絡する
au PAYの不正利用については、公式案内に掲載されている窓口へ速やかに相談してください。
au PAY不正利用に関する公式案内の問い合わせ先
- 電話番号:0120-977-964
- 受付時間:9:00~20:00(年中無休)
問い合わせ先や受付時間は変更される場合があるため、連絡前に最新の公式案内を確認してください。
⑥ 警察へ相談し、必要な情報を控える
au PAYの公式案内では、KDDIへの申告後、警察への相談や、相談先の警察署・担当部署などの情報を伝える手続きが説明されています。
利用履歴や不審なSMS、メールなどの記録を保存しておくと、被害状況を説明する際に役立ちます。
au PAYを安全に利用するためのセキュリティ対策6選
au PAYを利用する際は、日頃からセキュリティ対策を行うことで、不正利用のリスクを減らすことができます。
① au IDのパスワードを使い回さない
au IDのパスワードは、他のWebサイトやサービスと異なるものを設定しましょう。
別のサービスから認証情報が流出した場合でも、パスワードを使い回していなければ被害の拡大を防ぎやすくなります。
② 2段階認証の通知内容を確認する
ログイン時に2段階認証の確認が表示されたら、日時や端末などを確認し、自分が行った操作かどうかを判断してください。
身に覚えのない認証要求は許可せず、必要に応じてパスワード変更や認証済み端末の解除を行いましょう。
③ SMSやメールの不審なURLを開かない
「利用停止」「本人確認」「未払い」などの文言が含まれていても、SMSやメールに記載されたURLから安易にログインしないことが大切です。
au IDへのログインは、公式アプリやあらかじめ登録した公式サイトのブックマークから行いましょう。
④ 不審なアプリをインストールしない
Android端末では、原則としてGoogle Playなどの正規のアプリ配信元を利用しましょう。
また、iPhoneでも、不審なサイトから構成プロファイルなどをインストールしないよう注意してください。
特に、端末の画面操作や情報閲覧に関する強い権限を求めるアプリには注意が必要です。
⑤ OSやアプリを最新の状態にする
スマートフォンのOSやau PAYアプリは、可能な範囲で最新の状態に保ちましょう。
更新によって不具合やセキュリティ上の問題が修正される場合があります。
⑥ 決済履歴を定期的に確認する
au PAYの利用履歴を定期的に確認し、身に覚えのない決済がないかチェックしましょう。
特に、補償制度には申告日からさかのぼる60日間という条件があるため、長期間履歴を確認しないままにすることは避けたいところです。
これらの対策を組み合わせることで、フィッシング詐欺や不正利用のリスクを減らすことにつながります。
au PAYのサイバー攻撃・情報漏えいに関するよくある質問
Q1. au PAYは過去にサイバー攻撃を受けたことがありますか?
今回確認した公式公表資料では、au PAYの決済システム自体が大規模なサイバー攻撃を受けたとする発表は確認できませんでした。ただし、公式発表を確認できなかったことは、あらゆる攻撃の不存在を証明するものではありません。
Q2. au PAYの個人情報が大量流出したという発表はありますか?
今回調査した公式資料の範囲では、au PAYの決済システムへの大規模攻撃によって利用者情報が大量流出したという公表は確認できませんでした。一方、フィッシング詐欺などによって個人のau IDが盗まれる危険性はあります。
Q3. 2026年1月のシステム障害はサイバー攻撃が原因ですか?
公式発表では、サイバー攻撃が原因とは説明されていません。2026年1月14日には、au PAYアプリからのクレジットチャージやau PAYカード関連機能などが一時的に利用しづらくなりましたが、これをサイバー攻撃と断定することはできません。
Q4. au PAYが不正利用されたら全額返金されますか?
第三者による不正利用と判断され、所定の条件を満たす場合は原則全額補償されます。ただし、故意や重大な過失、申告期限などによって補償対象外となる場合があります。
Q5. au PAYの不正利用は何日前まで補償されますか?
原則として、申告日からさかのぼって60日以内の不正利用が対象です。また、被害を知った日から30日以内に必要書類などを提出する条件もあるため、被害に気づいたら早めに相談しましょう。
Q6. au PAYカードの不正利用も同じ補償制度ですか?
いいえ。au PAYの残高決済とau PAYカードのクレジットカード決済では、適用される規約や補償条件が異なります。クレジットカードの不正利用については、au PAYカード側の公式案内を確認してください。
Q7. au PAYから身に覚えのない認証通知が届いたらどうすればいいですか?
自分でログインしていない場合は、認証を許可しないでください。au公式サイトでは、パスワードの変更や、身に覚えのない端末の認証許可の解除などを案内しています。
まとめ|au PAYのサイバー攻撃とシステム障害は区別して確認しよう
今回は、au PAYのサイバー攻撃、情報漏えい、システム障害、不正利用について公式情報をもとに調査しました。
調査結果をまとめると、次のとおりです。
- 今回確認した公式資料では、au PAY自体への大規模サイバー攻撃や利用者情報の大量流出の公表は確認できなかった
- 2026年1月14日には、au PAYアプリからのクレジットチャージなど一部関連機能でシステム障害が発生した
- この障害について、公式発表ではサイバー攻撃が原因とは説明されていない
- au IDを狙うフィッシング詐欺や、マルウェアによる不正決済の危険性については公式に注意喚起されている
- au PAYの不正利用は、所定の条件を満たせば原則全額補償される
- 補償対象は原則として申告日からさかのぼって60日以内の不正利用であり、速やかな申告が重要
au PAYに関するシステム障害や不正利用の情報を見かけても、直ちに「サイバー攻撃で個人情報が漏れた」と判断するのは適切ではありません。
一方で、フィッシング詐欺やマルウェアによる被害は、利用者自身にも関係する身近な問題です。
不審なSMSやメールに注意し、2段階認証を適切に利用するとともに、au PAYの決済履歴を定期的に確認することが大切です。
万が一、身に覚えのない決済を発見した場合は、au PAYを一時停止するなど被害拡大を防ぎ、速やかに公式窓口へ相談してください。