
GMOクリック証券もサイバー攻撃を受けたのでしょうか?
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」に関連して、複数のFX業者で身に覚えのない取引が行われたという報告が問題になりました。
同じGMOインターネットグループに属するGMOクリック証券の利用者も、「自分の口座は大丈夫?」「不正ログインや勝手な売買は起きていない?」と心配になるかもしれません。
そこで、GMOクリック証券の公式発表を調査しました。
調査の結果、2026年10月23日の公式発表時点では、今回のクラウドサービスに関連する問題について、GMOクリック証券の口座で不正操作は確認されていませんでした。
ただし、過去に不正取引がなかったわけではありません。
GMOクリック証券は2025年5月2日、同社を装ったフィッシング詐欺などによるものとみられる、顧客口座への不正アクセスおよび不正取引を確認したと発表しています。
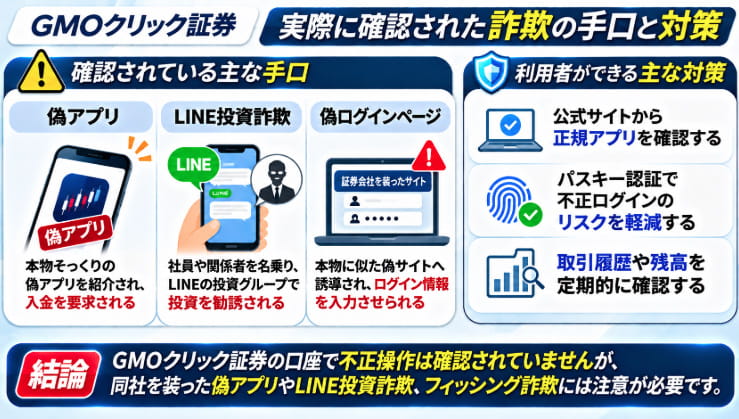
さらに2026年には、GMOクリック証券を装った偽アプリによる入金要求や、LINEを使った投資勧誘詐欺も報告されています。
この記事では、2025年に確認された不正取引、2026年10月のサイバー攻撃関連の注意喚起、偽アプリ・フィッシング詐欺の手口、パスキー認証、被害に遭った場合の対処法を解説します。
- GMOクリック証券もサイバー攻撃を受けた?2026年10月の公式発表
- GMOクリック証券では2025年に不正アクセス・不正取引が確認されていた
- お名前.comデスクトップクラウドへの攻撃とGMOクリック証券の関係
- GMOクリック証券の偽アプリによる入金要求が2026年に確認
- GMOクリック証券の社員を装ったLINE投資詐欺の手口
- GMOクリック証券を装ったフィッシングサイトや偽メールにも注意
- GMOクリック証券の偽サイト・偽アプリを見分ける5つの方法
- GMOクリック証券のパスキー認証とは?2026年11月28日からの変更点
- GMOクリック証券で不正ログインや不審な取引が見つかった場合の対処法
- GMOクリック証券の正規サービスと詐欺事例を比較
- よくある質問(FAQ)
- まとめ|GMOクリック証券では2025年に不正取引を確認、2026年の偽アプリ詐欺にも注意
- 参考資料・公式発表
GMOクリック証券もサイバー攻撃を受けた?2026年10月の公式発表
2026年10月23日に不正取引への注意喚起を公表
GMOクリック証券は2026年10月23日、「自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い」を公表しました。
この発表によると、複数のFX業者で、利用者に身に覚えのない取引が行われる事例が報告されています。
問題となったのは、GMOインターネット株式会社の「お名前.com デスクトップクラウド」のサーバー上で利用されていた取引ツールに関連する事案です。
同サービスの提供会社には、取引口座で第三者による不正操作が行われたという報告が寄せられていました。
ただし、これはGMOクリック証券自身の取引システムが攻撃されたと発表したものではありません。
10月23日時点ではGMOクリック証券の口座で不正操作を確認せず
GMOクリック証券は、10月23日の公式発表で、同社の口座における不正操作は現段階では確認されていないと説明しています。
つまり、GMOグループの別サービスで発生した問題と、GMOクリック証券自身の顧客口座への被害は分けて考える必要があります。
2026年10月23日の発表時点では、今回のお名前.com デスクトップクラウドに関連する事案によって、GMOクリック証券の口座で不正操作が行われたとは確認されていません。
ただし、この説明は2025年などに確認された別の不正アクセス・不正取引まで否定するものではありません。
公式発表:GMOクリック証券|自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い(2026年10月23日)
ランサムウェアや顧客情報の大量漏えいは確認された?
今回確認した公式発表では、2026年10月の事案によってGMOクリック証券自身のシステムがランサムウェアで暗号化された、あるいは同社の顧客データベースから大量の個人情報が流出したという事実は確認できませんでした。
ただし、これは過去の不正アクセスやフィッシング被害がなかったことを意味しません。
GMOクリック証券では、2025年に顧客口座への不正アクセスと不正取引が実際に確認されています。
GMOクリック証券では2025年に不正アクセス・不正取引が確認されていた
GMOクリック証券に関するセキュリティ問題で重要なのが、2025年5月2日の公式発表です。
この発表では、GMOクリック証券を装ったフィッシング詐欺などによるものとみられる、顧客口座への不正アクセスおよび不正取引が確認されたと説明しています。
偽メールから偽ログインページへ誘導する手口
GMOクリック証券によると、同社を装った電子メールなどを使い、偽のWebサイトへ誘導する行為が増加していました。
偽サイトでは、次のような重要情報を入力させようとする手口が紹介されています。
- 口座番号
- ログインパスワード
- 取引暗証番号
これらの情報が第三者に渡ると、本人になりすまして証券口座へアクセスし、不正な取引を行うなどの被害につながるおそれがあります。
GMOクリック証券の顧客口座で不正取引を確認
2025年5月2日の公式発表では、フィッシング詐欺などによるものとみられる、顧客口座への不正アクセスと不正取引が確認されたと明記されています。
そのため、GMOクリック証券について「これまで不正取引は一度も確認されていない」と説明するのは正確ではありません。
ただし、この発表だけでは、GMOクリック証券の内部システム自体が攻撃者に侵入されたとまでは判断できません。
顧客の認証情報を盗み取って口座へ不正ログインすることと、証券会社のサーバーそのものが侵害されることは異なる問題です。
2025年5月の被害人数や被害総額は?
今回確認した2025年5月2日の公式発表には、GMOクリック証券における不正アクセス・不正取引の具体的な被害人数や被害総額は記載されていません。
そのため、証券業界全体で公表された被害額を、GMOクリック証券だけの被害額として紹介することはできません。
公式発表:GMOクリック証券|GMOクリック証券を装ったフィッシングサイトにご注意ください!(2025年5月2日)
お名前.comデスクトップクラウドへの攻撃とGMOクリック証券の関係
外部クラウド上の取引ツールに関連する問題
お名前.com デスクトップクラウドは、インターネット経由でWindows環境などを利用できるサービスです。
FXの自動売買ツールなどを動かすために利用されることもあります。
2026年10月の問題では、同サービス上で利用されていた取引ツールに関連して、第三者による不正な操作が報告されました。
このようなケースでは、FX業者のシステムが直接攻撃された場合とは、問題の発生経路が異なる可能性があります。
GMOクリック証券は外部ツールによる自動売買を認めていない
GMOクリック証券は10月23日の発表で、外部ツールやプログラムなどを利用した自動売買(システムトレード)は認めていないと説明しています。
そのうえで、利用者に取引履歴や残高の確認、パスキー認証の設定、ログイン通知・約定通知の利用を求めています。
同社の口座で今回の不正操作が確認されていないとしても、利用者自身によるセキュリティ確認は重要です。
GMOグループ内の別会社の被害を混同しない
GMOインターネットとGMOクリック証券は同じGMOインターネットグループに属していますが、提供しているサービスは異なります。
そのため、グループ内の別会社に対するサイバー攻撃が、GMOクリック証券のシステムへの侵入を意味するわけではありません。
今回の事案は、それぞれの会社の公式発表を分けて確認する必要があります。
関連記事:GMOインターネットのサイバー攻撃とFX口座の不正操作について詳しく見る
GMOクリック証券の偽アプリによる入金要求が2026年に確認
2026年には、GMOクリック証券の名前を悪用した偽アプリによる詐欺も報告されています。
GMOクリック証券は2026年2月4日に投資勧誘詐欺への注意喚起を公表し、7月27日の更新で偽アプリによる入金要求について案内しています。
偽アプリを紹介され入金を要求されるケース
公式発表によると、GMOクリック証券の偽アプリを紹介され、入金を要求されたケースが確認されています。
同社は、不審なアカウントからの情報を信用せず、個人情報や口座情報を渡したり、入金したりしないよう呼びかけています。
ただし、公式発表からは、偽アプリの詳しい機能や被害人数、実際の送金被害額までは確認できません。
したがって、偽アプリが多数の利用者の資金を盗んだなど、確認されていない内容を断定することは避ける必要があります。
正規アプリと偽アプリを見分けるには?
GMOクリック証券の正規アプリ・取引ツールは、公式サイトで案内されています。
アプリの名称やアイコンが本物に似ていても、それだけで正規アプリとは判断できません。
LINEやSNSで紹介されたダウンロードURLや、不審なインストールファイルには注意してください。
GMOクリック証券の社員を装ったLINE投資詐欺の手口
GMOクリック証券は2026年2月4日、同社の最高責任者や役職員を名乗る人物が、LINEなどのSNSで投資勧誘を行う事例を確認したと公表しました。
社員や関係者を名乗るLINEアカウント
公式発表では、GMOクリック証券の社員や関係者を装ったLINEアカウントが紹介されています。
同社は、LINE、X、InstagramなどのSNSを使って顧客に直接投資勧誘を行うことはないと説明しています。
また、役職員がSNSで個別に連絡し、投資判断を助言することもないとしています。
GMOクリック証券の社員を名乗る人物から投資を勧められても、相手の説明だけで信用しないようにしましょう。
「投資ゼミナール」などのLINEグループ
2026年4月8日の更新では、「投資ゼミナール」などを名乗るLINEグループの事例も紹介されています。
実在する証券会社の名前を使った投資グループであっても、その会社が運営しているとは限りません。
不審なグループで投資を勧められた場合は、公式サイトから確認することが重要です。
ロゴを悪用した偽造レポートや架空の利益表
GMOクリック証券は、同社のロゴを不正利用した偽造レポートや架空の利益表についても注意喚起しています。
会社のロゴが掲載されていることや、高い利益が表示されていることは、正規の投資サービスである証拠にはなりません。
不審な投資資料を受け取った場合は、GMOクリック証券の公式サイトで公開されている情報と照合しましょう。
公式発表:GMOクリック証券|当社を騙る投資勧誘行為にご注意ください(2026年2月4日・7月27日更新)
GMOクリック証券を装ったフィッシングサイトや偽メールにも注意
GMOクリック証券では、偽アプリやLINE投資詐欺だけでなく、フィッシングサイトによる認証情報の窃取も問題となっています。
本物に似たログインページで認証情報を盗み取る
フィッシング詐欺では、実在する証券会社のWebサイトに似せた偽ページへ利用者を誘導し、口座番号やパスワード、取引暗証番号などを入力させます。
GMOクリック証券は2025年5月2日、このような手口によるものとみられる顧客口座への不正アクセスと不正取引を確認したと公表しています。
偽サイトの画面が本物に似ていても、安全とは限りません。
2025年11月にはリアルタイムフィッシングにも注意喚起
GMOクリック証券は2025年11月19日、リアルタイムフィッシングに関する注意喚起を公表しました。
リアルタイムフィッシングとは、偽サイトに入力された認証情報などを攻撃者が短時間で悪用し、正規サービスへの不正ログインを試みる手口です。
追加認証に必要な情報まで入力させようとする場合もあり、パスワードだけに頼らないセキュリティ対策が重要です。
なお、同社の2025年11月の注意喚起では、証券業界で不正アクセスやなりすまし取引が問題になっていることも説明されています。
業界全体の被害状況を、すべてGMOクリック証券自身の被害として扱わないよう注意が必要です。
セキュリティ強化やログイン確認を装うメール
フィッシングメールでは、セキュリティ強化やログイン確認などを口実に、利用者を偽サイトへ誘導することがあります。
GMOクリック証券は、メールでログインパスワードや取引暗証番号などの重要情報を尋ねることはないと説明しています。
また、同社は2025年5月の発表で、送信するメールからログイン画面などの重要情報入力画面へリンクさせることはないと案内しています。
不審なメールに記載されたリンクからログインせず、公式サイトや正規アプリから確認してください。
公式発表:GMOクリック証券|リアルタイムフィッシングにご注意ください(2025年11月19日)
GMOクリック証券の偽サイト・偽アプリを見分ける5つの方法
① 公式サイトのURLを確認する
GMOクリック証券の公式ホームページは、次のURLです。
公式の会員ページには「fx.click-sec.com」「kabu.click-sec.com」「sec-sso.click-sec.com」などのサブドメインも利用されています。
ただし、URLの一部に「click-sec」という文字が含まれているだけでは、本物と判断できません。
公式サイトをブックマークし、そこからログインすることをおすすめします。
② アプリは公式サイトから確認する
正規アプリは、GMOクリック証券の公式サイトに掲載された取引ツール一覧から確認してください。
SNSやLINEで送られてきたアプリのダウンロード先を、そのまま信用しないことが重要です。
③ LINEで個別の投資勧誘を受けていないか
GMOクリック証券は、LINEなどのSNSで顧客に直接投資勧誘を行わないと説明しています。
社員や責任者を名乗る人物から投資を勧められた場合は、公式窓口で確認しましょう。
④ ロゴや利益表だけで信用しない
GMOクリック証券のロゴを無断使用した偽造レポートや架空の利益表が実際に報告されています。
会社名やロゴが表示されていても、それだけで本物とは限りません。
⑤ メール内のリンクでパスワードを入力しない
不審なメールから偽ログインページへ誘導されるケースがあります。
メールの送信者名やアドレスは偽装される場合もあるため、見た目だけで安全性を判断しないようにしましょう。
GMOクリック証券のパスキー認証とは?2026年11月28日からの変更点
GMOクリック証券は、不正アクセス対策としてパスキー認証の必須化を進めています。
2026年10月14日には、ログイン方式の変更について重要なお知らせを公表しました。
11月28日からパスキー設定済みの利用者はパスワードログイン終了
GMOクリック証券によると、2026年11月28日(土)から、パスキー設定済みの利用者について、従来のユーザIDとログインパスワードによるログインを終了する予定です。
同日以降は、パスキーを登録した端末からログインする方式となります。
一方、パスキー未設定の利用者は、従来のユーザIDとパスワードでログインを続けられますが、パスキーを設定するまで取引や出金などに制限がかかると案内されています。
2026年10月26日時点では変更予定の段階ですが、利用者は11月28日までに設定を確認しておくことが重要です。
パスキー認証はフィッシング対策に有効
パスキー認証は、従来のパスワードに代わり、スマートフォンやパソコンの顔認証、指紋認証、PINコードなどを利用する認証方式です。
正規サイトやアプリと結び付いた認証情報を使うため、偽サイトでパスワードを盗み取るタイプのフィッシング詐欺への対策として有効です。
ただし、パスキー認証を設定しても、偽アプリへの送金やSNS投資詐欺まで完全に防止できるわけではありません。
複数の端末を使う場合は設定を確認する
GMOクリック証券は、利用するスマートフォンやパソコンなど、すべての端末についてパスキーの設定を確認するよう案内しています。
GoogleパスワードマネージャーやiCloudキーチェーンで同期している場合は、同じアカウントを利用する別端末でも使用できる場合があります。
ただし、同期元となるGoogleアカウントやApple IDの安全性も重要です。
これらのアカウントについても、二段階認証などの対策を確認しましょう。
パスキー認証の設定方法
パスキー認証の設定方法は、利用する端末やOSによって異なります。
GMOクリック証券は、対応環境や設定手順を公式ページで公開しています。
なお、パスキー登録後も、再設定などの手続きで従来のユーザID・パスワードが必要になる場合があります。認証情報は引き続き適切に管理してください。
GMOクリック証券で不正ログインや不審な取引が見つかった場合の対処法
① 公式サイトから取引履歴・残高を確認する
まず、GMOクリック証券の公式サイトや正規アプリから口座を確認してください。
確認したい項目は次のとおりです。
- 身に覚えのない注文や約定がないか
- 知らないポジションが建てられていないか
- 残高や出金履歴に不審な変化がないか
- 自分が操作していない時間帯のログイン通知がないか
不審な操作が見つかった場合は、日時や内容を記録しておきましょう。
② GMOクリック証券の公式サポートへ連絡する
身に覚えのない取引やログインが確認された場合は、速やかにGMOクリック証券へ連絡してください。
2026年10月23日の公式発表では、次の問い合わせ先が案内されています。
コールセンター:0120-727-930
携帯電話から:03-6221-0190
受付時間:月曜日~金曜日 8:00~17:00(年末年始・祝祭日を除く)
ログインサポート専用ダイヤル:0120-77-3048
受付時間:月曜日~金曜日 9:00~19:00(年末年始・祝祭日を除く)
最新の受付時間や問い合わせ方法は公式サイトで確認してください。
③ 偽サイトに情報を入力した場合は認証情報を変更する
GMOクリック証券を装った偽サイトに口座番号、パスワード、取引暗証番号などを入力した場合は、速やかに対処する必要があります。
同社は2025年5月の公式発表で、偽サイトに重要情報を入力してしまった場合、直ちにログインパスワードと取引暗証番号を変更し、問い合わせるよう案内しています。
現在はパスキー認証の導入が進んでいるため、利用状況に応じて公式サポートに必要な手続きを確認してください。
また、ほかのサービスでも同じパスワードを使用している場合は、そちらの変更も検討しましょう。
関連記事:パスワードが流出したか確認する方法
④ 偽アプリをインストールした場合は端末の安全性も確認する
不審なアプリをインストールしてしまった場合は、アプリの利用を停止し、付与した権限などを確認してください。
アプリに重要情報を入力した場合は、安全な別の端末から認証情報を変更することも検討しましょう。
アプリを削除しただけでは安全性を十分に確認できない場合もあるため、必要に応じて端末メーカーや専門窓口に相談してください。
⑤ 偽アプリやLINEの指示で送金した場合
偽アプリやLINEの指示に従って送金してしまった場合は、送金先の金融機関に速やかに連絡してください。
振込先口座、送金日時、金額などを伝え、対応できる手続きがないか確認しましょう。
警察への相談も検討してください。
警察相談専用電話は「#9110」です。
LINEのやり取り、振込明細、偽サイトのURL、アプリの名称、スクリーンショットなどは、できるだけ保存しておくことが重要です。
⑥ 個人情報の二次被害にも注意する
偽サイトや偽アプリに氏名、住所、電話番号、メールアドレスなどを入力した場合は、その情報を悪用した不審な連絡に注意してください。
個人情報の漏えいが心配な場合は、次の記事も参考にしてください。
GMOクリック証券の正規サービスと詐欺事例を比較
GMOクリック証券の公式発表をもとに、正規サービスと注意が必要な詐欺事例の違いを整理しました。
| 確認項目 | 正規サービス | 注意が必要な詐欺事例 |
|---|---|---|
| 公式サイト | 公式サイトから案内されるページ | 本物に似せた偽ログインページ |
| 取引アプリ | 公式サイト掲載のアプリ | SNSなどで紹介される偽アプリ |
| LINEでの投資勧誘 | 顧客への個別投資勧誘は行わない | 社員や責任者を装って勧誘 |
| 投資資料 | 公式に公開された資料 | ロゴを無断使用した偽造レポート |
| ログイン案内 | 公式サイト・正規アプリから確認 | 偽メールから認証情報の入力へ誘導 |
| 入金要求 | 正規の取引ルールに基づく入金 | 偽アプリや不審なSNSからの要求 |
なお、これらは公式発表で紹介された事例を中心に整理したものです。
すべての詐欺サイトや偽アプリが同じ特徴を持つわけではありません。
よくある質問(FAQ)
Q. GMOクリック証券は2026年10月にサイバー攻撃を受けましたか?
2026年10月23日の公式発表では、お名前.com デスクトップクラウドに関連する不正取引問題について、GMOクリック証券の口座で不正操作は確認されていないと説明しています。同社自身のシステムが今回の攻撃で侵害されたという確認も、今回調査した公式資料からは得られていません。
Q. GMOクリック証券で過去に不正アクセスや不正取引は発生していますか?
はい。GMOクリック証券は2025年5月2日、同社を装ったフィッシング詐欺などによるものとみられる、顧客口座への不正アクセスと不正取引を確認したと公表しています。
Q. 2025年の不正取引はGMOクリック証券のシステムが攻撃されたのですか?
公式発表では、フィッシング詐欺などによるものとみられる顧客口座への不正アクセス・不正取引が確認されています。ただし、その発表だけでは、証券会社の内部システム自体が侵害されたとまでは判断できません。
Q. GMOクリック証券の偽アプリは実際に確認されていますか?
はい。GMOクリック証券は2026年7月27日の更新で、同社の偽アプリを紹介され、入金を要求されたケースが確認されていると説明しています。
Q. GMOクリック証券の社員からLINEで投資を勧められることはありますか?
GMOクリック証券は、LINE、X、InstagramなどのSNSを使って顧客に直接投資勧誘を行うことはないと説明しています。また、役職員がSNSで個別に投資判断を助言することもないとしています。
Q. GMOクリック証券のパスキー認証はいつから必須になりますか?
2026年11月28日から、パスキー設定済みの利用者について、従来のユーザID・パスワードによるログインが終了する予定です。未設定の場合は従来方式でログインできますが、取引や出金などに制限がかかると案内されています。
Q. 身に覚えのない取引を見つけた場合はどうすればよいですか?
取引履歴や残高を確認し、速やかにGMOクリック証券の公式カスタマーサポートへ連絡してください。注文履歴や通知メールなどの記録も保存しておくとよいでしょう。
まとめ|GMOクリック証券では2025年に不正取引を確認、2026年の偽アプリ詐欺にも注意
GMOクリック証券へのサイバー攻撃の確認状況と、実際に公表された不正アクセス・不正取引・偽アプリ詐欺について調査しました。
重要なポイントは次のとおりです。
- 2026年10月23日、GMOクリック証券は複数のFX業者で報告された不正取引について注意喚起した
- 同日時点では、今回の事案に関連するGMOクリック証券の口座での不正操作は確認されていない
- 一方、2025年5月には、フィッシング詐欺などによるものとみられる顧客口座への不正アクセスと不正取引が確認されている
- 2026年にはGMOクリック証券を装った偽アプリによる入金要求が報告されている
- 社員を装うLINEアカウント、投資グループ、偽造レポートなどの事例も公表されている
- 偽ログインページやリアルタイムフィッシングにも注意が必要
- 2026年11月28日からパスキー認証を中心とするログイン方式へ変更される予定
- 取引履歴、残高、ログイン通知、約定通知などの定期確認が重要
GMOクリック証券は、2026年10月のクラウドサービスに関連する問題では自社口座の不正操作を確認していない一方、2025年にはフィッシング詐欺などによるものとみられる不正アクセス・不正取引を確認しています。
また、2026年には偽アプリやLINE投資詐欺も報告されています。
GMOクリック証券の利用者は、公式サイトから正規アプリやパスキー認証を確認し、身に覚えのない取引がないか定期的にチェックしましょう。
参考資料・公式発表
- GMOクリック証券|自動売買ツールによるものと考えられる不正取引に関する注意喚起とお願い(2026年10月23日)
- GMOクリック証券|GMOクリック証券を装ったフィッシングサイトにご注意ください!(2025年5月2日)
- GMOクリック証券|当社を騙る投資勧誘行為にご注意ください(2026年2月4日・7月27日更新)
- GMOクリック証券|リアルタイムフィッシングにご注意ください(2025年11月19日)
- GMOクリック証券|2026年11月28日よりログインはパスキー認証のみになります(2026年10月14日)
- GMOクリック証券|パスキー認証の公式案内
- GMOクリック証券|セキュリティについてのご注意
- GMOクリック証券|公式アプリ・取引ツール一覧
※本記事は2026年10月26日時点で確認できた公式発表をもとに作成しています。2025年に確認された顧客口座への不正アクセス・不正取引と、2026年10月のお名前.com デスクトップクラウドに関連する問題を区別して解説しています。