2026年10月31日、ゆうIDから次のような件名のメールが届きました。
「【ゆうID】ゆうIDを安全にご利用いただくための大切なお知らせ」
メールには、2026年10月20日からゆうIDのログイン時に2段階認証が必須になったことや、パスワード変更、パスキー設定などの案内が書かれていました。
しかし、最近は日本郵便や郵便局を装ったフィッシングメールもあるため、「本当に日本郵便から届いたメールなの?」「迷惑メールではないの?」と心配になる方もいるのではないでしょうか。
そこで今回は、実際に受信したメールをもとに、日本郵便の公式発表やゆうIDの公式FAQと照合しました。
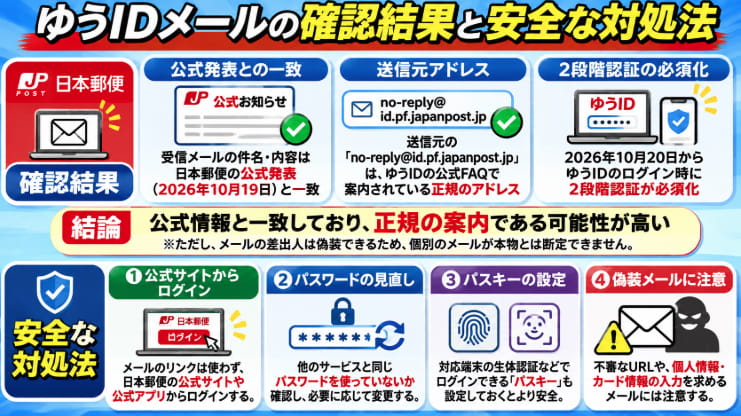
結論からいうと、日本郵便は同じ名称のお知らせを公式サイトで公開しており、受信メールに表示された送信元アドレスも公式FAQに掲載されていました。
ただし、これはメールの内容と表示アドレスが公式情報に一致しているという意味です。
今回受信したメール自体が日本郵便から正規に送信されたものかどうかは、スクリーンショットだけでは確認できません。
実際に、2026年11月には、ゆうIDのセキュリティ対策のお知らせを模倣し、偽サイトへ誘導するフィッシングメールの事例も報告されています。
この記事では、実際に届いたメールの内容、送信元の確認結果、2026年10月に発生した不正ログイン、2段階認証の必須化、安全な対処方法を詳しく紹介します。
※本記事は2026年11月8日時点の公開情報に基づいています。
- 「【ゆうID】ゆうIDを安全にご利用いただくための大切なお知らせ」は迷惑メール?
- 日本郵便の公式サイトに同じ名称のお知らせが掲載されていた!
- 送信元「no-reply@id.pf.japanpost.jp」は本物?
- ゆうIDの公式案内を装ったフィッシングメールにも注意!
- なぜゆうIDからセキュリティ対策の案内が出されたの?
- ゆうIDは2026年10月20日から2段階認証が必須に!
- ゆうIDのメール内にあるリンクをクリックしても大丈夫?
- ゆうIDの本物メールとフィッシングメールを見分ける方法
- ゆうIDのメールを受信したら何をすればいい?
- メールのリンクを開いたり、パスワードを入力してしまった場合は?
- ゆうIDのメールに関するよくある質問
- まとめ|ゆうIDのメールは公式発表と一致!ただし本物かどうかは別途確認が必要
- 参考資料・公式出典
「【ゆうID】ゆうIDを安全にご利用いただくための大切なお知らせ」は迷惑メール?
まず、実際に受信したメールの情報を整理します。
| 確認項目 | 受信したメールの内容 |
|---|---|
| 件名 | 【ゆうID】ゆうIDを安全にご利用いただくための大切なお知らせ |
| 差出人の表示名 | ゆうID |
| 送信元アドレス | no-reply@id.pf.japanpost.jp |
| 受信日時 | 2026年10月31日 14時01分 |
| 主な内容 | 2段階認証の必須化、パスワード変更、パスキー設定の案内 |
| 公式情報との比較 | お知らせの名称・主な内容・表示アドレスが一致 |
| メールヘッダーの送信認証 | 未確認 |
| メール内リンクの移動先 | 未確認 |
| 個別メールの真偽 | 現時点では断定できない |
受信したメールには、不正ログインへの対策として、ゆうIDのセキュリティ設定を確認するよう案内がありました。
また、2026年10月20日から2段階認証を必須化したことも記載されています。
実際に届いたメールのスクリーンショット
以下は、2026年10月31日に実際に受信したメールのスクリーンショットです。
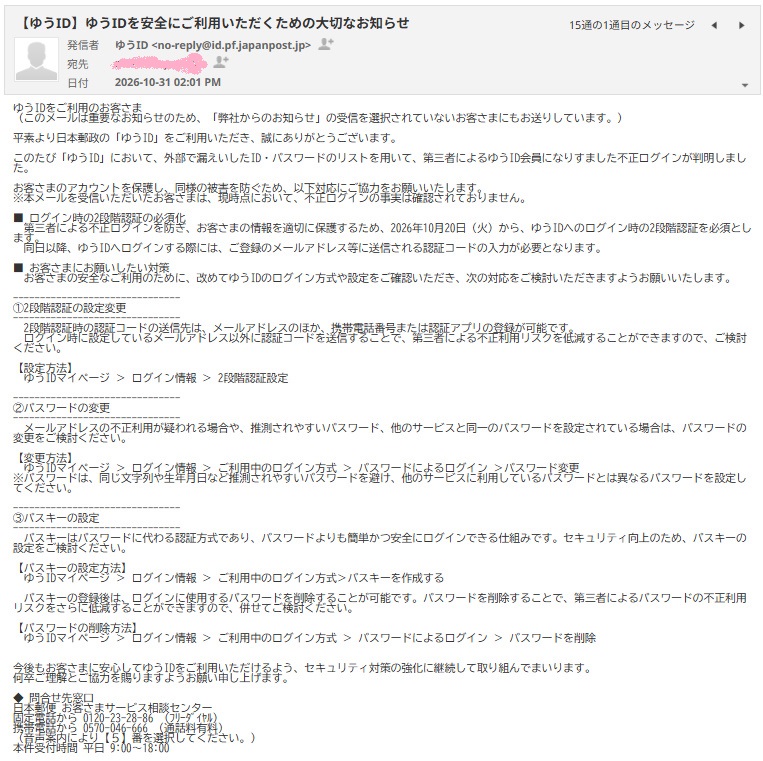
※掲載画像では、受信者のメールアドレスなどの個人情報を非表示にしています。
メールには、主に次の3つのセキュリティ対策が紹介されていました。
- 2段階認証の設定・確認
- パスワードの変更
- パスキーの設定
また、第三者による不正ログインを防ぐため、パスワードの使い回しを避けることなども案内されています。
一見すると一般的なセキュリティのお知らせですが、メールの見た目だけで安全と判断することはできません。
そこで、日本郵便の公式情報を確認しました。
日本郵便の公式サイトに同じ名称のお知らせが掲載されていた!
調査したところ、日本郵便は2026年10月19日、公式サイトで次のお知らせを公開していました。
「ゆうIDを安全にご利用いただくための大切なお知らせ」
これは、受信したメールの件名から「【ゆうID】」を除いたものと一致しています。
さらに、公式サイトに掲載されている案内内容も、受信メールと共通していました。
2026年10月19日の公式発表と内容が一致
日本郵便の公式発表では、2026年10月20日からゆうIDへのログイン時に2段階認証を必須化すると案内しています。
また、第三者による不正ログインを防止するため、パスワード管理の見直しやパスキーの利用についても説明しています。
今回受信したメールにも、同じ内容が記載されていました。
| 比較項目 | 受信メール | 公式発表 |
|---|---|---|
| お知らせの名称 | 記載あり | 掲載あり |
| 2段階認証の必須化 | 記載あり | 記載あり |
| 開始日:2026年10月20日 | 記載あり | 記載あり |
| パスワード管理の見直し | 記載あり | 記載あり |
| パスキーの設定 | 記載あり | 記載あり |
| 不正ログインへの注意 | 記載あり | 記載あり |
これらの一致から、受信メールには日本郵便が正式に案内しているセキュリティ対策が記載されていることが分かります。
公式発表はこちらです。
日本郵便公式|ゆうIDを安全にご利用いただくための大切なお知らせ(2026年10月19日)
ただし、公式サイトに同じ内容が掲載されていることは、受信したメールそのものが日本郵便から送信された証明にはなりません。
偽メールが公式発表の文章をコピーする可能性もあるため、送信元やリンク先の確認が重要です。
送信元「no-reply@id.pf.japanpost.jp」は本物?
今回のメールで表示されていた送信元アドレスは、次のとおりです。
no-reply@id.pf.japanpost.jp
一見すると日本郵便の関連ドメインに見えますが、実際に公式情報に掲載されているのでしょうか。
ゆうID公式FAQに同じアドレスが掲載されている
ゆうIDの公式FAQには、2段階認証の認証コードが届かない場合の対処方法が掲載されています。
その中で、メールを受信できない場合には「no-reply@id.pf.japanpost.jp」からのメールを受信できるよう設定することが案内されています。
つまり、今回のメールに表示されている送信元アドレスは、ゆうIDの公式FAQで案内されているアドレスと一致しています。
公式FAQはこちらです。
ゆうID公式FAQ|2段階認証の認証コードが記載されたメールが届きません
公式アドレスと同じでも偽装メールの可能性はある
ただし、ここで注意したいことがあります。
メールソフトに表示される差出人アドレスは、技術的に偽装される場合があります。
そのため、送信元に「no-reply@id.pf.japanpost.jp」と表示されているだけでは、必ず日本郵便から送信されたとはいえません。
メールの送信元を詳しく確認するには、メールヘッダーに含まれるSPF・DKIM・DMARCなどの認証結果を確認する方法があります。
ただし、これらの認証結果を確認する際も、認証されたドメインが正規の送信元と一致しているかなど、総合的に判断する必要があります。
今回のスクリーンショットには、これらの認証結果は表示されていません。
したがって、今回確認できたのは「表示アドレスが公式情報と一致している」というところまでです。
ゆうIDの公式案内を装ったフィッシングメールにも注意!
今回の調査では、ゆうIDのセキュリティ対策を案内するメールを装い、偽サイトへ誘導する事例も確認されました。
2026年11月4日に公開されたメール検証記事では、2段階認証の設定変更、パスワード変更、パスキー設定を案内するメールが紹介されています。
その事例では、メール本文に記載されたリンクが、日本郵便の公式サイトではなく偽サイトへ誘導するものだったと報告されています。
さらに、メールの末尾には実在する日本郵便の相談窓口の電話番号が記載されていたといいます。
このように、公式情報や実在する連絡先を利用して、メールを本物らしく見せる手口があります。
参考:HEARTLAND|ゆうIDのセキュリティ設定変更を装った詐欺メールの検証
今回受信したメールも詐欺メールなの?
今回受信したメールと、報告されているフィッシングメールには、2段階認証やパスワード変更、パスキー設定を案内しているという共通点があります。
しかし、同じ内容が含まれているからといって、今回のメールも詐欺メールだと断定できるわけではありません。
一方で、公式情報と一致しているから本物だと断定することもできません。
今回のメールについては、メールヘッダーの認証結果と、本文に記載されたリンクの実際の移動先を確認できていないため、真偽は未確定です。
安全を優先するなら、メール内のリンクを使わず、日本郵便の公式サイトや公式アプリから設定を確認する方法をおすすめします。
なぜゆうIDからセキュリティ対策の案内が出されたの?
今回の案内が公表された背景には、2026年10月に判明したゆうIDの不正ログイン問題があります。
日本郵政は2026年10月19日、第三者による不正利用と会員情報漏えいの可能性について発表しました。
2026年10月に249アカウントで不正ログインの可能性
日本郵政によると、2026年10月15日、ゆうゆうポイントの公式サイトで不審なアクセスが検知されました。
調査の結果、第三者が外部で不正に取得したIDとパスワードを利用し、一部のゆうID会員になりすましてログインしていたことが判明しました。
不正ログインされた可能性があるアカウントは249件です。
閲覧された可能性がある会員情報には、次のようなものが含まれます。
- 氏名
- 住所
- 生年月日
- 性別
- 電話番号
- メールアドレス
- 登録されている場合の勤務先情報
- 登録されている場合の家族状況
- 登録されている場合の住所録情報
ただし、これらの情報が249件すべてのアカウントで実際に閲覧・流出したと確定したわけではありません。
1アカウントの住所録83件が不正取得された可能性
さらに、日本郵政は249件のうち1件のアカウントについて、住所録に登録されていた83件の住所情報が不正取得された可能性も公表しています。
ここで重要なのは、「不正ログインの可能性がある249アカウント」と「住所録に登録されていた83件の住所情報」は、別の数字であるという点です。
| 数字 | 意味 |
|---|---|
| 249件 | 不正ログインされた可能性があるゆうIDアカウント数 |
| 83件 | 249件のうち1アカウントの住所録に登録され、不正取得された可能性がある住所情報の件数 |
つまり、83件は追加で不正ログインされたアカウント数ではありません。
また、249件すべてのアカウントで住所録が不正取得されたと発表されたわけでもありません。
原因は外部で漏えいしたID・パスワードの悪用
今回の不正ログインでは、外部で漏えいしたIDとパスワードのリストが使われたと説明されています。
これは一般に「リスト型攻撃」と呼ばれる手口です。
例えば、別のサービスから流出したメールアドレスとパスワードの組み合わせを、ゆうIDへのログインに悪用するケースが考えられます。
複数のサービスで同じパスワードを使っている場合、こうした攻撃の被害に遭う危険性が高まります。
なお、日本郵政は2026年10月19日の発表時点で、自社システムからの情報漏えいは確認されていないと説明しています。
公式発表はこちらです。
日本郵政公式|第三者による不正利用および会員情報漏えいの可能性について(2026年10月19日)
ゆうIDは2026年10月20日から2段階認証が必須に!
不正ログインへの対策として、日本郵便は2026年10月20日から、ゆうIDへのログイン時に2段階認証を必須化しました。
2段階認証とは、通常のIDとパスワードによる認証に加えて、別の認証手段を使って本人確認する仕組みです。
パスワードだけを盗まれた場合でも、第三者が簡単にログインできないようにする効果があります。
2段階認証を設定すると何が変わる?
ゆうIDへのログイン時には、追加の本人確認が求められます。
2段階認証では、ゆうIDで設定した認証方法によって追加の本人確認を行います。
利用できる認証方法や設定手順は、ゆうIDの公式案内をご確認ください。
なお、認証コードが記載されたメールが届かない場合は、迷惑メールフォルダや受信拒否設定などを確認してください。
ゆうID公式FAQでは、「no-reply@id.pf.japanpost.jp」からのメールを受信できるようにすることも案内されています。
パスワードの使い回しにも注意
2段階認証を利用していても、パスワードの管理は重要です。
特に、他のサービスと同じパスワードを設定している場合は、異なるパスワードへの変更を検討しましょう。
また、誕生日や名前など、第三者に推測されやすい文字列を使うことも避けたいところです。
パスキーの設定も案内されている
今回のメールには、パスキーの設定についても記載されていました。
パスキーは、従来のパスワードに代わる認証方式の一つです。
対応する端末の生体認証や画面ロックなどを利用し、安全にログインできる仕組みです。
パスワードを偽サイトに入力してしまうリスクを減らせることも特徴です。
利用可能な端末や設定方法については、ゆうIDの公式案内を確認してください。
ゆうIDのメール内にあるリンクをクリックしても大丈夫?
今回のメールには、2段階認証やパスワード変更などに関する案内が記載されています。
しかし、メール本文のリンクをクリックする前に、本当に公式サイトへ移動するか確認することが重要です。
安全なのは公式サイトから直接ログインする方法
メールが本物かどうか不安な場合は、メール内のリンクを使わず、普段利用している公式サイトや公式アプリからゆうIDへアクセスすることをおすすめします。
日本郵便の公式サイトは以下です。
公式サイトからゆうIDの案内を開き、必要な設定を確認しましょう。
リンク先のドメインを確認する
リンクを確認する場合は、表示されている文字だけでなく、実際のリンク先URLを確認する必要があります。
例えば、次のような点に注意してください。
- 日本郵便と無関係なドメインへ誘導されていないか
- 公式サイトに似せた文字列が使われていないか
- URLに不自然な文字列や余計なドメインが含まれていないか
- パスワードやクレジットカード情報を突然要求されないか
なお、URLに「japanpost」という文字が含まれているだけで安全とは判断できません。
また、リンク先が途中で別のサイトへ転送されることもあるため、メールに表示されているURLだけでは判断できない場合があります。
少しでも不審に感じた場合は、メールのリンクを開かずに公式サイトから確認しましょう。
ゆうIDの本物メールとフィッシングメールを見分ける方法
今回のように公式発表と内容が一致するメールでも、偽装される可能性はあります。
そこで、メールの真偽を判断するときに確認したいポイントを整理します。
| 確認ポイント | 確認方法 |
|---|---|
| 件名 | 公式サイトに同じ案内が掲載されているか確認。ただし一致だけでは本物と断定しない |
| 送信元 | 公式FAQなどに掲載されたアドレスと照合。ただし表示アドレスは偽装可能 |
| リンク先 | 実際の移動先URLとドメインを確認。不審な場合は開かない |
| 要求内容 | パスワードやカード情報を不自然に要求していないか確認 |
| 送信認証 | 必要に応じてメールヘッダーの認証結果を確認 |
| 公式発表 | 日本郵便・日本郵政の公式サイトで確認 |
特に注意したいのは、正規のメールアドレスを装う偽装メールです。
見た目や差出人名が同じでも、実際には第三者が送信している可能性があります。
不審なメールを受け取った場合は、リンクや添付ファイルを開かず、公式サイトから確認してください。
ゆうIDのメールを受信したら何をすればいい?
今回のようなセキュリティ対策の案内を受信した場合、慌ててメール内のリンクをクリックする必要はありません。
次の順番で確認すると安心です。
- 日本郵便の公式サイトで同じお知らせがあるか確認する
- メール内のリンクを使わず、公式サイトや公式アプリからゆうIDにアクセスする
- 2段階認証の設定状況を確認する
- 他のサービスと同じパスワードを使っていないか見直す
- 必要に応じてパスワード変更やパスキー設定を行う
- 身に覚えのないログインや登録情報の変更がないか確認する
なお、今回のメールを受信したことだけで、自分のゆうIDが不正ログインの被害に遭ったと判断する必要はありません。
一方で、メールの内容が公式発表と一致していることだけで、安全なメールだと判断することも避けましょう。
実際に不正ログインの対象となったかどうかは、日本郵政からの個別連絡や公式窓口で確認する必要があります。
メールのリンクを開いたり、パスワードを入力してしまった場合は?
もし、ゆうIDを名乗るメールのリンクをクリックしてしまった場合は、どこまで操作したかによって対応が異なります。
リンクを開いただけの場合
リンクを開いただけで、必ずしもアカウントが乗っ取られるわけではありません。
ただし、不審なサイトでファイルをダウンロードしたり、通知を許可したりしていないか確認してください。
不審な画面が表示された場合は、その画面の指示には従わず、ページを閉じましょう。
パスワードを入力した場合
偽サイトにゆうIDのパスワードを入力してしまった場合は、メールのリンクを使わず、公式サイトから速やかにパスワードを変更してください。
同じパスワードを他のサービスでも使っている場合は、それらのサービスについても変更を検討しましょう。
また、身に覚えのないログインや登録情報の変更がないか確認し、必要に応じて公式窓口へ相談してください。
認証コードも入力してしまった場合
パスワードに加えて2段階認証のコードまで偽サイトに入力した場合は、第三者がログインできる危険性が高まります。
速やかに公式サイトからアカウントの安全性を確認し、パスワード変更などの対応を行ってください。
ログインできない場合や不正利用が疑われる場合は、日本郵便の公式窓口へ相談しましょう。
ゆうIDのメールに関するよくある質問
Q. 「ゆうIDを安全にご利用いただくための大切なお知らせ」は迷惑メールですか?
日本郵便が2026年10月19日に同じ名称のお知らせを公式サイトで公開しています。今回受信したメールは、その内容と一致しています。ただし、正規の案内を模倣したフィッシングメールも報告されているため、個別メールの真偽は表示内容だけでは断定できません。
Q. no-reply@id.pf.japanpost.jpは日本郵便のメールアドレスですか?
ゆうIDの公式FAQで、2段階認証の認証コードを送信するアドレスとして案内されています。ただし、表示アドレスが一致するだけではメールの真正性は証明できません。
Q. 2026年10月20日から2段階認証が必須になったのは本当ですか?
本当です。日本郵便は2026年10月19日の公式発表で、翌20日からゆうIDへのログイン時に2段階認証を必須化すると案内しています。
Q. ゆうIDで個人情報漏えいが発生したのですか?
2026年10月19日、日本郵政は249件のアカウントで不正ログインされた可能性があり、会員情報が閲覧された可能性があると発表しました。また、1アカウントの住所録に登録されていた83件の住所情報が不正取得された可能性も公表しています。
Q. メールが届いたら必ずパスワードを変更する必要がありますか?
日本郵便はパスワードの見直しを呼びかけています。特に他のサービスと同じパスワードを使っている場合や、不正利用が疑われる場合は、公式サイトから変更を検討してください。
Q. メールのリンクをクリックしてしまったら危険ですか?
リンクを開いただけで必ず被害が発生するわけではありません。ただし、偽サイトでパスワードや認証コードなどを入力した場合は、不正利用につながるおそれがあります。入力してしまった場合は、公式サイトからパスワード変更などの対応を行ってください。
Q. ゆうIDを使っていないのにメールが届いた場合は?
身に覚えがない場合は、メール内のリンクを開かず、公式窓口に確認してください。第三者によるメールアドレスの誤登録や、偽装メールなどの可能性も考えられます。
まとめ|ゆうIDのメールは公式発表と一致!ただし本物かどうかは別途確認が必要
今回は、2026年10月31日に受信した「【ゆうID】ゆうIDを安全にご利用いただくための大切なお知らせ」というメールについて調査しました。
確認できたポイントは次のとおりです。
- 日本郵便は2026年10月19日に同じ名称のお知らせを公開していた
- メールの送信元表示「no-reply@id.pf.japanpost.jp」は公式FAQと一致
- 2026年10月20日からの2段階認証必須化は事実
- 背景には2026年10月のゆうID不正ログイン問題がある
- 249件のアカウントで不正ログインされた可能性が公表された
- うち1アカウントの住所録83件が不正取得された可能性もある
- 正規のお知らせを模倣したフィッシングメールの事例も報告されている
- 今回のメールを受信しただけで被害対象者とは判断できない
- 差出人アドレスは偽装可能なため、個別メールの真偽は未確定
- 不安な場合はメール内のリンクを使わず公式サイトから設定を確認する
今回受信したメールは、日本郵便の公式発表と件名・内容・表示アドレスが一致しています。しかし、これだけでは日本郵便から正規に送信されたメールだと断定できません。
日本郵便を装った偽メールも存在するため、メール内のリンクを無条件に信用するのは避けましょう。
ゆうIDを利用している方は、日本郵便の公式サイトや公式アプリから、2段階認証やパスワードの設定を確認しておくことをおすすめします。
参考資料・公式出典
- 日本郵便(2026年10月19日)|ゆうIDを安全にご利用いただくための大切なお知らせ
- 日本郵政(2026年10月19日)|第三者による不正利用および会員情報漏えいの可能性について
- ゆうID公式FAQ|2段階認証の認証コードが記載されたメールが届きません
- Impress Watch(2026年10月20日)|日本郵政「ゆうID」、2段階認証を必須化 不正ログイン対策
- TBS NEWS DIG(2026年10月19日)|日本郵政「ゆうID」に不正ログイン、249件の会員情報閲覧の可能性
- HEARTLAND(2026年11月4日)|ゆうIDのセキュリティ設定変更を装った詐欺メールの検証
※本記事は2026年11月8日時点の情報に基づいています。メールの真正性については、受信画面と公式発表を照合した結果を紹介しています。メールヘッダーの送信認証やリンク先の実測確認は行っていないため、個別メールが日本郵便から正規に送信されたと断定するものではありません。