「広島銀行で不正アクセスがあった?」「個人情報が漏えいしたというニュースは本当?」「預金が勝手に引き出される心配はないの?」と不安に感じている人もいるのではないでしょうか。
広島銀行(ひろぎん)は2026年11月5日、カードローンなどの保証業務を行うSMBCコンシューマーファイナンス株式会社のシステムが不正アクセスを受け、広島銀行の顧客情報が漏えいしていたと公表しました。
保証会社全体では、最大320,118人分の個人情報が漏えいしたと発表されています。ただし、この数字は広島銀行だけの漏えい人数ではありません。広島銀行単独の対象人数は、11月5日の公式発表時点で調査中です。
対象となる可能性があるのは、カードローン「マイライフプラス(カード型・分割返済型)」や「スーパーカードローンVIP」の申込者です。
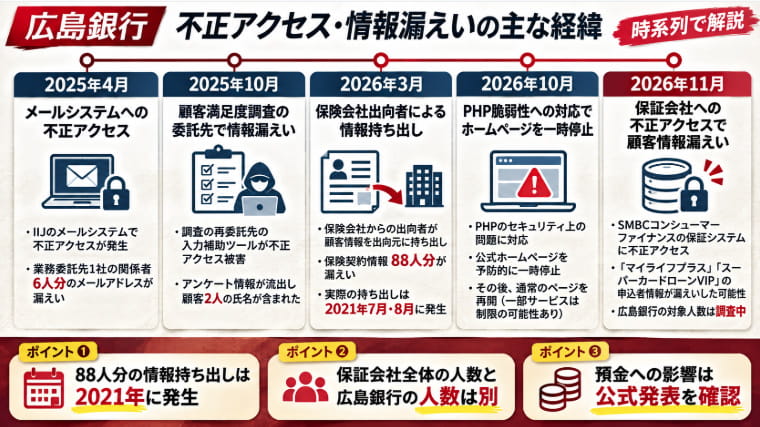
さらに広島銀行では、2025年から2026年にかけて、メールシステムへの不正アクセス、顧客満足度調査の委託先からの情報流出、保険会社からの出向者による情報持ち出しなど、異なる原因による情報漏えいが公表されています。
また、2026年10月には公式ホームページの一部サービスについて、臨時システムメンテナンスによる利用停止の可能性が案内されました。
重要なのは、これらをすべて同じサイバー攻撃と考えないことです。
この記事では、広島銀行に関連する不正アクセスや個人情報漏えいの事案を時系列で整理し、漏えいした情報、対象人数、預金への影響、利用者ができる対策を詳しく解説します。
※本記事は2026年11月7日時点で確認できる公開情報に基づいています。調査中の事案については、今後の公式発表によって内容が変更される可能性があります。
- 広島銀行で不正アクセスや個人情報漏えいはあった?時系列で確認
- 2026年11月5日、広島銀行が保証会社への不正アクセスによる個人情報漏えいを公表
- 2026年3月、広島銀行で88人分の保険契約情報が漏えい
- 2025年10月、顧客満足度調査の委託先で不正アクセスによる情報漏えい
- 2025年4月、広島銀行が利用するメールシステムでも情報漏えい
- 2026年10月、広島銀行がホームページの臨時システムメンテナンスを案内
- HIROGIN Debitを装った偽SMS・フィッシング詐欺にも注意
- 広島銀行の預金は大丈夫?不正送金や口座への影響を調査
- 広島銀行の利用者が今すぐできるセキュリティ対策7選
- 広島銀行の不正アクセス・個人情報漏えいに関するFAQ
- まとめ|広島銀行のサイバー攻撃・個人情報漏えいと預金への影響
- 参考資料・公式出典
広島銀行で不正アクセスや個人情報漏えいはあった?時系列で確認
まず、広島銀行が公表した主な情報漏えい事案とセキュリティ上の対応を整理します。
| 時期 | 出来事 | 主な内容 |
|---|---|---|
| 2025年4月23日 | IIJメールシステムへの不正アクセス | 業務委託先1社の関係者6人分のメールアドレスが漏えい |
| 2025年10月29日 | 顧客満足度調査の委託先で情報漏えい | アンケート情報が流出し、顧客2人の氏名も含まれていた |
| 2026年3月18日 | 保険会社からの出向者による情報持ち出しを公表 | 2021年に持ち出された顧客88人分の保険契約情報が出向元の保険会社に漏えい |
| 2026年10月21日 | 公式ホームページの臨時システムメンテナンスを案内 | 一部Webサービスが利用できない場合があると告知 |
| 2026年10月 | HIROGIN Debitを装った偽SMSへの注意喚起 | 偽サイトへの誘導やカード情報の悪用に注意が必要 |
| 2026年11月5日 | 保証会社への不正アクセス | カードローン等の申込者に関する個人情報の漏えいを公表 |
これらのうち、2025年4月、2025年10月、2026年11月の事案は、外部企業のシステムへの不正アクセスが関係しています。
一方、2026年3月に公表された88人分の情報漏えいは、保険会社からの出向者による不適切な情報持ち出しであり、サイバー攻撃ではありません。
また、2026年10月の臨時システムメンテナンスについても、公式案内だけで不正アクセスが発生したと判断することはできません。
2026年11月5日、広島銀行が保証会社への不正アクセスによる個人情報漏えいを公表
広島銀行は2026年11月5日、「SMBCコンシューマーファイナンス株式会社の保証システムへの不正アクセスによる『お客さま情報の漏えい』について」を公表しました。
同行によると、カードローンなどの保証業務を行っているSMBCコンシューマーファイナンスのシステムが第三者による不正アクセスを受けました。
その結果、システムから外部へ送信されたデータに、広島銀行の顧客の個人情報が含まれていたことが判明しています。
不正アクセスを受けたのは広島銀行本体?
今回の不正アクセスを受けたと公表されているのは、SMBCコンシューマーファイナンスが保証業務に使用するシステムです。
広島銀行の預金管理システムそのものへの不正侵入が確認されたという発表ではありません。
銀行では、カードローンなどの保証業務を外部企業に委託することがあります。
そのため、保証会社のシステムが攻撃を受けると、提携する銀行の顧客情報にも影響が及ぶ可能性があります。
今回の事案は広島銀行の顧客情報が漏えいした問題ですが、不正アクセスの対象は保証会社側のシステムです。
広島銀行が公表した対象ローンは?
2026年11月5日の公式資料では、次のローン商品の申込者が対象となる可能性があると説明されています。
- マイライフプラス(カード型・分割返済型)
- スーパーカードローンVIP
これらの商品を申し込んだ人の情報が、保証会社のシステムに保存されていた可能性があります。
ただし、申込者全員の情報が漏えいしたと確認されたわけではありません。
漏えいした人数は何人?
広島銀行の2026年11月5日の公式発表では、対象となる顧客の人数は調査中とされています。
一方、SMBCコンシューマーファイナンス全体では、最大320,118人分の情報漏えいが公表されています。
しかし、この数字は複数の金融機関に関連する保証会社全体の数字であり、広島銀行だけで320,118人の情報が漏えいしたという意味ではありません。
広島銀行単独の対象人数については、今後の公式発表を確認する必要があります。
漏えいした可能性がある情報の種類
保証会社が公表した情報の種類は、次のとおりです。
- 氏名
- 性別
- 生年月日
- 住所
- 自宅電話番号・携帯電話番号
- メールアドレス
- 運転免許証番号
- 勤務先の電話番号
- 年収などの勤務先情報
- 金融機関コード・顧客番号
- 保証額・保証開始日などの契約情報
ただし、これは保証会社全体で公表された情報の種類です。
広島銀行の対象顧客全員について、これらすべての情報が漏えいしたと確認されたわけではありません。
また、運転免許証などの本人確認書類の画像は含まれていないと説明されています。
不正利用や二次被害は発生した?
広島銀行は2026年11月5日の発表時点で、本件に関わる情報の不正利用などは確認されていないと説明しています。
ただし、これは発表時点の調査結果です。
漏えいした個人情報が、今後フィッシング詐欺や不審な電話などに悪用される可能性には注意が必要です。
対象者には連絡が来る?
広島銀行は、対象となる顧客の範囲が特定された後、SMBCコンシューマーファイナンスと連携して適切に対応する方針を示しています。
なお、広島銀行や保証会社を名乗る不審なメール、SMS、電話には注意してください。
公式発表:広島銀行|SMBCコンシューマーファイナンス株式会社の保証システムへの不正アクセスによるお客さま情報の漏えいについて(2026年11月5日・PDF)
2026年3月、広島銀行で88人分の保険契約情報が漏えい
広島銀行は2026年3月18日、メットライフ生命保険株式会社からの出向者によって、顧客88人分の保険契約情報が出向元の保険会社に漏えいしていたと公表しました。
こちらは2026年11月の保証会社へのサイバー攻撃とは異なり、内部の情報管理に関する問題です。
なぜ88人分の情報が漏えいした?
広島銀行によると、メットライフ生命からの出向者が、広島銀行の保険販売状況を出向元へ報告するため、不適切に情報を持ち出しました。
実際に情報が持ち出されたのは、2021年7月と8月の計2回です。
つまり、2026年3月に新たに88人分の情報が持ち出されたわけではなく、過去の情報持ち出しが2026年に公表された事案です。
漏えいした情報の内容
対象は、広島銀行が2021年5月から7月に保険募集を行った顧客88人分の情報です。
- 被保険者のカナ氏名
- 保険会社名
- 保険商品名
- 保険料
- 年払・月払などの払込方法
一方、保険契約者名、被保険者の住所、電話番号、生年月日、口座番号などは含まれていないと説明されています。
情報はさらに外部へ流出した?
広島銀行は、漏えいした情報がメットライフ生命からさらに外部へ流出した事実はなく、情報の悪用などによる二次被害も発生していないことを確認したと説明しています。
また、対象者へ個別に連絡するとともに、保険会社からの出向者受け入れを廃止する措置を講じる方針を公表しました。
公式発表:広島銀行|保険会社からの出向者によるお客さま情報の漏えいについて(2026年3月18日・PDF)
2025年10月、顧客満足度調査の委託先で不正アクセスによる情報漏えい
広島銀行は2025年10月29日、過去に実施した「お客さま満足度調査」のデータが、外部委託先に関連するシステムへの不正アクセスによって流出したと公表しました。
どこの会社が不正アクセスを受けた?
広島銀行は、2020年度と2021年度の顧客満足度調査を野村総合研究所(NRI)に委託していました。
そのデータ入力業務は日本アスペクトコアに再委託され、業務ではローレルバンクマシンの入力補助ツールが使用されていました。
2025年9月25日、この入力補助ツールに対して身代金要求を伴う不正アクセスが発生しました。
その結果、広島銀行のアンケート回答データの一部が流出したことが確認されています。
漏えいした情報は何?
広島銀行が公表した漏えい情報は、主に次の2種類です。
- アンケート回答者を識別するための回答者ID
- アンケートの自由記述欄に入力されたコメント
回答者IDは広島銀行が任意に付与した番号です。
基本的に、氏名や住所など、第三者が回答者個人を特定できる情報は含まれていませんでした。
しかし、一部の回答者が自由記述欄に氏名を入力していたため、顧客2人の氏名が漏えいしたことが判明しています。
広島銀行はどのような対応をした?
広島銀行は、氏名の漏えいが確認された2人に個別に連絡する方針を示しました。
また、委託先の管理をさらに徹底し、再発防止に努めるとしています。
なお、この事案は2025年9月に発生した不正アクセスに関連するものであり、2026年11月の保証会社への攻撃とは別の事件です。
公式発表:広島銀行|お客さま満足度調査の外部委託先における情報漏えいについて(2025年10月29日・PDF)
2025年4月、広島銀行が利用するメールシステムでも情報漏えい
広島銀行は2025年4月23日、株式会社インターネットイニシアティブ(IIJ)のメールシステムへの不正アクセスにより、メールアドレスが漏えいしたと公表しました。
メールアドレスは何件漏えいした?
広島銀行によると、漏えいしたのは業務委託先1社の関係者6人分のメールアドレスです。
一般の預金者6人の口座情報が漏えいしたという発表ではありません。
広島銀行は、対象となった6人に事実の報告とお詫びを行ったと説明しています。
メール本文や添付ファイルも漏えいした?
広島銀行の公式発表では、漏えいした情報はメールアドレスのみとされています。
メールの件名、本文、添付ファイルなど、その他の情報は漏えいしていないと説明しています。
不正アクセスの原因は?
IIJのメールサービスを構成する一部ソフトウェアに存在した脆弱性が悪用されたことが原因です。
広島銀行はIIJに対して、セキュリティ対策や監視体制の強化、脆弱性への速やかな対応を要請しています。
公式発表:広島銀行|当行が利用するメールシステムからの情報漏えいについて(2025年4月23日・PDF)
2026年10月、広島銀行がホームページの臨時システムメンテナンスを案内
広島銀行は2026年10月21日、「臨時システムメンテナンスによる当行ホームページの一部サービスの利用停止について」というお知らせを掲載しました。
公式発表によると、10月21日以降、臨時システムメンテナンスによって一部のWebサービスが利用できない場合があると案内されています。
広島銀行のホームページはなぜ停止した?
広島銀行の10月21日付のお知らせでは、理由として臨時システムメンテナンスが挙げられています。
一方、この案内では、具体的な脆弱性の名称や不正アクセスの発生については説明されていません。
したがって、このお知らせだけで広島銀行がサイバー攻撃を受けたと判断することはできません。
PHPの脆弱性と関係がある?
2026年10月には、Webサイトの開発に広く利用されているプログラミング言語「PHP」のセキュリティ上の問題が注目されました。
PHPなどのソフトウェアに脆弱性が存在すると、条件によっては第三者からの攻撃に悪用される可能性があります。
ただし、広島銀行の10月21日付の臨時メンテナンス案内では、PHPの脆弱性が原因であるとは明記されていません。
そのため、広島銀行のサービス停止とPHPの脆弱性を直接結びつけて断定することは避ける必要があります。
現在はホームページを利用できる?
広島銀行の公式ホームページでは通常のページを閲覧できます。
ただし、個別のサービスについてはメンテナンスなどにより利用できない場合があります。
銀行は、一部サービスが利用できない場合、しばらく時間をおいて再度利用するか、急ぎの場合は問い合わせ窓口へ連絡するよう案内しています。
なお、2026年10月の臨時システムメンテナンスと、11月の保証会社への不正アクセスは、別々に公表された事案です。
公式発表:広島銀行|臨時システムメンテナンスによる当行ホームページの一部サービスの利用停止について(2026年10月21日)
HIROGIN Debitを装った偽SMS・フィッシング詐欺にも注意
広島銀行では、HIROGIN Debit(ひろぎんデビット)に関する偽SMSへの注意喚起も行っています。
銀行を装った偽SMSは、利用者を偽サイトに誘導し、カード情報などを盗み取る目的で送信される場合があります。
偽SMSでは何が起こる?
偽SMSに記載されたURLを開くと、広島銀行を装った偽サイトに誘導される可能性があります。
そこでカード番号、有効期限、セキュリティコード、氏名などを入力すると、第三者に情報を盗み取られるおそれがあります。
また、盗み取られた情報がカードの不正利用や会員専用Webサービスの不正登録などに悪用される可能性もあります。
偽SMSが届いた場合の対処法
- SMSに記載されたURLを開かない
- 偽サイトにカード番号や暗証番号を入力しない
- 不審なSMSは削除する
- カード情報を入力してしまった場合は速やかに銀行へ連絡する
- インターネットバンキングには公式アプリや公式サイトからアクセスする
広島銀行を名乗る電話やメールであっても、暗証番号やパスワードなどを安易に伝えないことが重要です。
広島銀行の預金は大丈夫?不正送金や口座への影響を調査
銀行に関連する情報漏えいが発生すると、預金が勝手に引き出されるのではないかと心配になる人もいるでしょう。
しかし、個人情報の漏えいと預金の不正送金は、必ずしも同じことではありません。
2026年11月の不正アクセスで預金が盗まれた?
2026年11月5日の広島銀行の公式発表で確認されているのは、保証会社のシステムへの不正アクセスによって顧客情報が漏えいしたことです。
広島銀行の預金管理システムそのものが不正侵入を受けたという発表ではありません。
また、今回の不正アクセスによって広島銀行の預金が不正に引き出されたという事実も、同日の公式発表では確認されていません。
ただし、今後の調査によって新たな情報が公表される可能性があります。
漏えいした個人情報が詐欺に悪用される可能性は?
氏名、住所、電話番号、メールアドレス、ローン契約情報などが第三者に知られた場合、本人を狙った詐欺に悪用される可能性があります。
例えば、実際のローン契約を知っているように装い、本人確認や契約変更を口実にパスワードなどを聞き出す手口が考えられます。
ただし、これは一般的なリスクの説明であり、今回の情報漏えいによって実際にそのような詐欺が発生したと確認されたものではありません。
身に覚えのない取引があったら?
預金残高や取引履歴に不審な振込・引き出しがある場合は、速やかに広島銀行へ相談してください。
また、偽サイトにログインIDやパスワードを入力してしまった場合も、公式窓口へ連絡して必要な対応を確認することが重要です。
広島銀行の利用者が今すぐできるセキュリティ対策7選
① 広島銀行の公式発表を確認する
不正アクセスや情報漏えいのニュースを見かけた場合は、まず広島銀行の公式サイトを確認しましょう。
特に2026年11月の保証会社への不正アクセスについては、対象人数や漏えい情報の詳細に関する続報に注意してください。
② 不審なメールやSMSのURLを開かない
「口座が停止されます」「個人情報漏えいのお詫び」「本人確認が必要です」といった連絡が届いても、慌ててリンクを開かないようにしましょう。
メールアドレスの流出が心配な場合は、メールアドレスが漏えいしているか確認する方法も参考にしてください。
③ パスワードを使い回さない
インターネットバンキングのパスワードは、他のサービスと異なるものを設定しましょう。
他のWebサービスからパスワードが漏えいした場合、同じパスワードを利用している金融サービスにも不正ログインの危険が及ぶ可能性があります。
詳しくは、パスワードが流出しているか確認する方法をご覧ください。
④ 暗証番号やワンタイムパスワードを伝えない
銀行員や保証会社の担当者を名乗る人物から電話があっても、暗証番号やワンタイムパスワードを安易に伝えないようにしましょう。
不審な電話はいったん切り、公式サイトに掲載された番号へ自分で問い合わせてください。
⑤ 預金残高と取引履歴を定期的に確認する
通帳やインターネットバンキングなどで、身に覚えのない取引がないか確認しましょう。
不審な振込や引き出しを見つけた場合は、速やかに銀行へ相談してください。
⑥ スマートフォンやパソコンを最新の状態にする
OS、ブラウザ、銀行アプリなどを最新の状態に保ちましょう。
また、不審なアプリやファイルをインストールしないことも重要です。
⑦ 個人情報の悪用が疑われたら早めに相談する
身に覚えのないローン契約の案内や、不審な電話が届いた場合は、銀行の公式窓口へ相談しましょう。
また、個人情報が漏えいした場合の対処法では、情報流出が疑われる際に確認したいポイントをまとめています。
広島銀行の不正アクセス・個人情報漏えいに関するFAQ
Q1. 広島銀行でサイバー攻撃は発生しましたか?
2026年11月に、広島銀行が保証業務を委託するSMBCコンシューマーファイナンスのシステムが不正アクセスを受けました。ただし、広島銀行の預金管理システムへの侵入が確認されたという発表ではありません。
Q2. 広島銀行の個人情報は漏えいしましたか?
はい。2026年11月5日に、保証会社のシステムへの不正アクセスによって広島銀行の顧客情報が漏えいしたと公表されています。過去にも異なる原因による情報漏えい事案がありました。
Q3. 広島銀行では何人の情報が漏えいしましたか?
2026年11月の事案について、広島銀行単独の対象人数は11月5日時点で調査中です。保証会社全体では最大320,118人と公表されていますが、これは広島銀行だけの人数ではありません。
Q4. どのような情報が漏えいした可能性がありますか?
保証会社全体の発表では、氏名、住所、電話番号、メールアドレス、運転免許証番号、勤務先情報、ローン契約情報などが対象です。広島銀行の個々の顧客について、どの項目が該当するかは調査結果を確認する必要があります。
Q5. 広島銀行のカードローンは危険ですか?
今回の不正アクセスは保証会社のシステムで発生したものです。対象ローンの申込者に関する情報が漏えいした可能性がありますが、ローン契約者全員に被害が発生したと確認されたわけではありません。
Q6. 2026年3月の88人分の情報漏えいはサイバー攻撃ですか?
いいえ。メットライフ生命からの出向者が保険販売状況を報告するため、2021年に不適切に情報を持ち出した事案です。2026年3月に公表されました。
Q7. 2025年10月の情報漏えいでは何人の氏名が流出しましたか?
顧客満足度調査の自由記述欄に氏名を入力していた2人について、氏名の漏えいが確認されています。ほかに回答者IDや自由記述内容も流出しています。
Q8. 2025年4月には何人のメールアドレスが漏えいしましたか?
業務委託先1社の関係者6人分のメールアドレスが漏えいしました。メールの件名、本文、添付ファイルなどは漏えいしていないと説明されています。
Q9. 2026年10月のホームページの利用停止は復旧しましたか?
広島銀行の公式ホームページは通常のページを閲覧できます。ただし、10月21日付のお知らせでは、臨時システムメンテナンスによって一部サービスが利用できない場合があると案内されています。個別のサービスについては、最新の利用状況を確認してください。
Q10. 広島銀行の情報漏えいについて、どこに相談すればよいですか?
2026年11月の保証会社への不正アクセスについては、広島銀行が次の問い合わせ先を案内しています。
- 窓口:広島銀行ローン専用ダイヤル
- 電話番号:0120-164-081
- 受付時間:平日9:00~19:00
なお、2026年3月の保険契約情報88人分の漏えいについては、別の専用窓口(0120-930-343、平日9:00~17:00)が設けられています。
問い合わせ先は事案によって異なるため、公式発表を確認してください。
また、2026年10月のホームページの臨時システムメンテナンスについては、次の窓口が案内されています。
- 窓口:〈ひろぎん〉ダイレクトマーケティングセンター
- フリーダイヤル:0120-038-238
- 一般電話:082-544-1554(通話料は利用者負担)
- 受付時間:平日9:00~17:00(土日祝日・大晦日・正月3が日を除く)
出典:広島銀行|臨時システムメンテナンスによる当行ホームページの一部サービスの利用停止について
まとめ|広島銀行のサイバー攻撃・個人情報漏えいと預金への影響
広島銀行について、不正アクセス、個人情報漏えい、サイバー攻撃、預金への影響を調査しました。
主なポイントは次のとおりです。
- 2026年11月5日、広島銀行は保証会社への不正アクセスによる顧客情報の漏えいを公表した
- 不正アクセスを受けたのはSMBCコンシューマーファイナンスの保証システム
- 対象となる可能性があるのは「マイライフプラス」「スーパーカードローンVIP」の申込者
- 広島銀行単独の漏えい人数と実際に漏えいした情報の項目は調査中
- 保証会社全体の最大320,118人は広島銀行だけの人数ではない
- 2026年3月には、2021年に持ち出された88人分の保険契約情報漏えいを公表した
- 2025年10月には、顧客満足度調査の委託先で不正アクセスによる情報流出が発生した
- 2025年4月には、業務委託先関係者6人分のメールアドレスが漏えいした
- 2026年10月には、臨時システムメンテナンスによる一部Webサービスの利用停止の可能性が案内された
- HIROGIN Debitを装った偽SMSやフィッシング詐欺にも注意が必要
- 2026年11月の保証会社への攻撃によって、広島銀行の預金管理システムへの侵入や預金の不正流出が確認されたという発表ではない
重要なのは、実際に漏えいが確認された事案と、調査中の情報、システムメンテナンスによるサービス停止を混同しないことです。
広島銀行の利用者は、公式発表を確認するとともに、不審なメールやSMS、偽サイト、電話による詐欺に注意しましょう。
参考資料・公式出典
- 広島銀行|SMBCコンシューマーファイナンス株式会社の保証システムへの不正アクセスによるお客さま情報の漏えいについて(2026年11月5日・PDF)
- 広島銀行|保険会社からの出向者によるお客さま情報の漏えいについて(2026年3月18日・PDF)
- 広島銀行|お客さま満足度調査の外部委託先における情報漏えいについて(2025年10月29日・PDF)
- 広島銀行|当行が利用するメールシステムからの情報漏えいについて(2025年4月23日・PDF)
- 広島銀行|臨時システムメンテナンスによる当行ホームページの一部サービスの利用停止について(2026年10月21日)
- 広島銀行|公式お知らせ一覧
- INTERNET Watch|SMBCコンシューマーファイナンスの保証システムへの不正アクセスに関する報道(2026年11月6日)
※本記事は2026年11月7日時点で確認できる公開情報に基づいています。調査中の事案については、今後の公式発表により対象人数や影響範囲などが変更される可能性があります。