
2026年10月23日、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスについて、FX口座の不正操作やログイン情報漏えいの可能性が報じられました。
ニュースを見て、「GMOインターネットもサイバー攻撃されたの?」「FX口座が勝手に操作されたって本当?」「お名前.comのドメインを利用しているけれど大丈夫?」と不安になった方もいるのではないでしょうか。
今回の問題では、一部の利用者のサーバーに第三者が不正なプログラムを設置したことが確認され、証券会社やFX会社の取引口座で不正な操作が行われたとの報告も寄せられています。
GMOインターネットは、影響の可能性があるサーバーを26,739件と公表し、対象サービスの全プランのサーバーを停止しました。
特に、FXの自動売買ツールなどを利用していた方には、取引口座のパスワード変更や取引履歴・残高の確認を急ぐよう呼びかけています。
この記事では、2026年10月23日時点で確認できるGMOインターネットの公式発表と報道をもとに、不正アクセスの経緯、被害の可能性があるサービス、ログイン情報漏えいの範囲、FX口座の不正操作、具体的な対処法を解説します。
- GMOインターネットもサイバー攻撃された?まず結論
- GMOインターネットへの不正アクセスはいつ発生した?時系列を整理
- 不正アクセスを受けた「お名前.com デスクトップクラウド」とは?
- GMOインターネットのサーバー26739件に影響?
- FX口座の不正操作とは?勝手に売買された可能性も
- GMOインターネットでログイン情報が漏えいした?対象情報を確認
- お名前.comのドメイン利用者も被害対象になる?
- GMOインターネットの不正アクセスで今すぐできる対処法6ステップ
- FX口座で勝手に売買された場合は補償される?
- 今回の原因はマルウェア?ランサムウェア?
- お名前.comを装ったフィッシングメールにも注意
- GMOインターネットのサービスはいつ復旧する?
- GMOインターネットの問い合わせ先は?
- 今後のサイバー攻撃や不正ログインを防ぐための7つの対策
- GMOインターネットのサイバー攻撃に関するよくある質問
- まとめ|GMOインターネットの不正アクセスではFX口座の確認を急ごう
- 参考資料・公式情報
GMOインターネットもサイバー攻撃された?まず結論
結論からいうと、GMOインターネットが提供する「お名前.com デスクトップクラウド」で、第三者による不正アクセスが発生したことは事実です。
GMOインターネットは2026年10月20日、一部の利用者のサーバー環境に不正なプログラムが設置されていることを確認しました。
さらに、利用者からFX口座などで身に覚えのない操作が行われたとの報告が寄せられ、10月22日の第2報では、取引口座のログイン情報などが第三者に取得され、不正利用された可能性があると説明しています。
| 確認項目 | 内容 |
|---|---|
| 運営会社 | GMOインターネット株式会社 |
| 対象サービス | お名前.com デスクトップクラウド |
| 不正アクセス | 第三者による不正アクセスを確認 |
| 不正プログラム | 2026年10月20日に設置を確認 |
| 影響の可能性があるサーバー | 26,739件 |
| 漏えいの可能性がある情報 | サーバー内の保存情報、FX・証券口座のログイン情報など |
| 不正操作 | 利用者から取引口座での不正操作の報告あり |
| クレジットカード情報 | 対象サービスのサーバー内では保持していないと説明 |
| サービスへの影響 | 全プランのサーバーを停止 |
| 再開時期 | 2026年10月22日時点で未定 |
| 侵入経路 | セキュリティ専門会社と調査中 |
今回の不正アクセスは、GMOグループのすべてのサービスで発生したと確認されたものではありません。
対象として公表されているのは「お名前.com デスクトップクラウド」です。
ほかの企業の被害については、2026年のサイバー攻撃を受けた企業一覧でも紹介しています。
GMOインターネットへの不正アクセスはいつ発生した?時系列を整理
GMOインターネットの公式発表をもとに、今回の問題が明らかになった経緯を整理しました。
| 日付 | 主な出来事 |
|---|---|
| 2026年10月19日 | 利用者からの問い合わせを受けて調査を開始 |
| 10月20日 | 一部サーバーで第三者による不正なプログラムの設置を確認。新規申し込みとコントロールパネルを停止 |
| 10月21日午前4時 | 被害拡大防止のため、全プランのサーバーを順次停止。第1報を公表 |
| 10月21日以降 | 利用者から取引口座での不正操作の報告を受け、関係事業者と情報共有 |
| 10月22日 | 警察に相談。第2報でログイン情報の取得・不正利用の可能性を説明 |
| 10月23日 | FX口座の不正操作や利用者への影響について各メディアが報道 |
ここで注意したいのは、10月20日は不正なプログラムの設置を確認した日であり、攻撃が実際に始まった日と確定したわけではないことです。
GMOインターネットは、セキュリティ専門会社とともに侵入経路や影響範囲の調査を続けています。
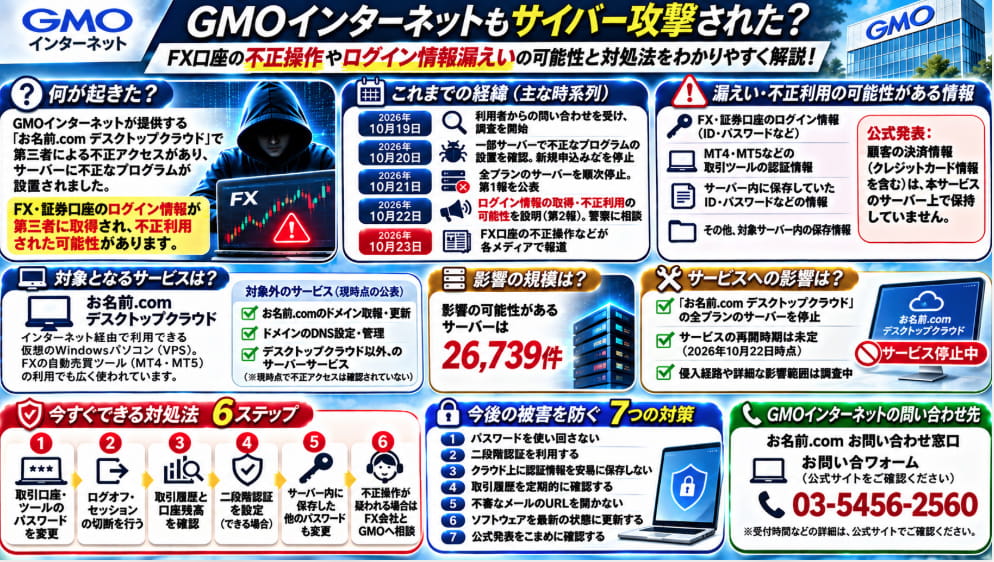
不正アクセスを受けた「お名前.com デスクトップクラウド」とは?
「お名前.com デスクトップクラウド」は、インターネットを通じて仮想のWindowsパソコンを利用できるサービスです。
VPS(仮想専用サーバー)を利用したリモートデスクトップ環境で、自宅のパソコンを起動し続けなくても、サーバー上でソフトウェアを稼働させられる特徴があります。
特に、FXの自動売買ツールを24時間動かす用途で利用されています。
FX自動売買のMT4・MT5でも利用されている
FXの自動売買では、MetaTrader 4(MT4)やMetaTrader 5(MT5)といった取引ツールが使われています。
これらのツールをサーバー上で動かすと、自宅のパソコンの電源を切っていても、自動売買プログラムを稼働させることができます。
一方、取引ツールにFX口座のログイン情報を保存している場合、サーバーへの不正アクセスによって、その情報が第三者に閲覧される危険性があります。
今回、GMOインターネットが利用者に取引口座のパスワード変更を求めているのは、このようなリスクがあるためです。
GMOインターネットのサーバー26739件に影響?
GMOインターネットの10月22日付第2報によると、今回の不正アクセスで影響を受けた可能性があるサーバーは26,739件です。
ただし、この数字については注意が必要です。
- 26,739件は影響の可能性があるサーバーの件数
- 26,739人の個人情報が流出したと確定した数字ではない
- すべてのサーバーで不正な取引が行われたと確認されたわけではない
- 実際の不正操作の件数や被害金額は、公式発表では確定していない
今回の問題では、影響の可能性があるサーバーの数と、実際に被害を受けた利用者数を混同しないことが大切です。
GMOインターネットは、対象サービスの全プランのサーバーを停止し、被害の確認と拡大防止を進めています。
FX口座の不正操作とは?勝手に売買された可能性も
今回のニュースで特に注目されているのが、FX口座の不正操作です。
GMOインターネットは、利用者から「取引口座で第三者による不正な操作が行われた」との報告があったことを公表しています。
取引口座のログイン情報などが第三者に取得され、不正利用された可能性があると説明しています。
不正操作によって何が起こる?
FX口座に第三者が不正にアクセスできた場合、例えば次のような問題が起こる可能性があります。
- 本人が注文していないFX取引が行われる
- 保有しているポジションが勝手に決済される
- 新しいポジションが無断で建てられる
- 不正な取引によって損失が発生する
- 口座の取引履歴や残高に異常が生じる
これらは不正に口座を操作された場合に考えられる被害の例であり、すべてが今回の事件で確認されたという意味ではありません。
FXは証拠金を使って大きな金額の取引ができるため、不正な注文が行われると短時間で損失が発生するおそれがあります。
実際に、2026年10月23日のITmedia NEWSでは、利用者がSNS上で数十万円から数百万円規模の損失を訴えていることが報じられています。
ただし、これらは利用者による被害申告であり、個々の損失額や原因がすべて公式に確認されたわけではありません。
そのため、現段階で被害総額を断定することはできません。
GMOインターネットでログイン情報が漏えいした?対象情報を確認
GMOインターネットは、対象サービスのサーバー内に保存されていた情報が第三者に取得された可能性があると説明しています。
具体的には、次のような情報が対象となる可能性があります。
- FX会社・証券会社の取引口座のログイン情報
- MT4・MT5などの取引ツールに保存された認証情報
- サーバー内に保存していたIDやパスワード
- その他、対象サーバー内に保存されていた情報
ただし、サーバー内に保存されていたすべての情報が実際に流出したと確定したわけではありません。
重要なのは、FX口座だけでなく、同じサーバー内に保存していた別のサービスの認証情報にも注意が必要という点です。
クレジットカード情報は漏えいした?
GMOインターネットの公式発表では、顧客の決済情報(クレジットカード情報を含む)は「お名前.com デスクトップクラウド」のサーバー上では保持していないと説明されています。
したがって、今回の不正アクセスによって、GMOが同サービスの決済用に管理しているクレジットカード情報まで漏えいしたと判断する根拠はありません。
ただし、利用者自身がサーバー内にカード情報などを保存していた場合については、個別の保存状況に応じた確認が必要です。
お名前.comのドメイン利用者も被害対象になる?
「お名前.com」と聞くと、ドメイン取得・更新サービスを思い浮かべる方も多いでしょう。
しかし、今回の不正アクセスで対象として公表されているのは、「お名前.com デスクトップクラウド」です。
そのため、次のサービスを利用しているだけで、今回の不正アクセスの被害対象になったと判断することはできません。
- お名前.comでのドメイン取得・更新
- ドメインのDNS設定・管理
- デスクトップクラウド以外のサーバーサービス
2026年10月22日付の公式第2報では、これらのサービス全体で不正アクセスが発生したとは説明されていません。
ただし、同じパスワードを複数のサービスで使い回している場合や、対象サーバー内にドメイン管理用の認証情報を保存していた場合は注意が必要です。
また、今回のニュースに便乗した「お名前.com」を装うフィッシングメールにも警戒しましょう。
GMOインターネットの不正アクセスで今すぐできる対処法6ステップ
「お名前.com デスクトップクラウド」を利用している方、特にFX・証券取引ツールを稼働させていた方は、次の対応を優先してください。
ステップ1:FX口座・取引ツールのパスワードを至急変更する
最も優先したいのが、FX会社・証券会社の取引口座と、MT4・MT5などの取引ツールで使用しているパスワードの変更です。
GMOインターネットは、デスクトップクラウドのサーバー以外の端末から変更するよう求めています。
例えば、自分のパソコンやスマートフォンからFX会社の公式サイト・公式アプリにアクセスして変更してください。
不審なメールに記載されたURLから変更手続きを行うことは避けましょう。
ステップ2:ログオフ・セッションの切断を行う
パスワードを変更したら、利用している取引サービスでログオフやセッションの切断を行いましょう。
サービスによっては、ほかの端末のログイン状態を解除する機能が用意されています。
GMOインターネットも、パスワード変更後のログオフ(セッションの切断)を呼びかけています。
自分でセッションを切断できない場合は、取引先のFX会社や証券会社へ相談してください。
ステップ3:取引履歴と口座残高を確認する
次に、FX口座や証券口座の取引履歴と残高を確認してください。
特に次のような点に注意しましょう。
- 自分が注文した覚えのない取引がないか
- 保有していたポジションが勝手に決済されていないか
- 取引数量や注文時刻に不審な点がないか
- 口座残高や証拠金に不自然な変化がないか
- ログイン履歴を確認できる場合、不審なアクセスがないか
身に覚えのない取引があった場合は、取引履歴の画面などを保存し、速やかに取引先のFX会社・証券会社へ連絡してください。
ステップ4:二段階認証を設定する
取引先のFX会社や証券会社が二段階認証を提供している場合は、設定を検討しましょう。
二段階認証は、パスワードだけでなく、認証アプリや追加の確認手段などを組み合わせてログインを保護する仕組みです。
ただし、二段階認証の仕組みはサービスごとに異なります。
また、すでに不正なログイン状態が残っている場合は、二段階認証を設定するだけで解決するとは限りません。パスワード変更やセッションの切断とあわせて対応してください。
ステップ5:サーバー内に保存したほかのパスワードも変更する
今回の不正アクセスでは、FX口座以外の情報もサーバー内に保存されていた可能性があります。
例えば、次のような情報を保存していた場合は確認が必要です。
- メールアカウントのID・パスワード
- Webサービスのログイン情報
- ドメイン管理サービスの認証情報
- 業務システムのログイン情報
- その他、サーバー上のファイルに記録した認証情報
同じパスワードをほかのサービスでも使っている場合は、そちらも変更してください。
パスワードの確認方法については、パスワードが漏えいしていないか確認する方法も参考にしてください。
ステップ6:不正操作が疑われる場合はFX会社とGMOへ相談する
不審な取引や損失が見つかった場合は、まず取引先のFX会社・証券会社へ連絡してください。
取引口座の保護、不正注文の確認、今後の取引制限など、具体的な対応を相談しましょう。
あわせてGMOインターネットの専用案内や問い合わせ窓口も確認してください。
不審な取引があった日時、取引番号、注文内容、残高の変化などを記録しておくと、状況の説明に役立ちます。
FX口座で勝手に売買された場合は補償される?
今回の事件で実際に金銭的な損失が発生した場合、補償の有無が気になる方も多いでしょう。
しかし、2026年10月22日付のGMOインターネット公式第2報では、今回の不正操作に関する一律の補償方針や補償金額は示されていません。
そのため、現段階で「必ず全額補償される」「補償されない」と断定することはできません。
被害が疑われる場合は、次の情報を整理しておくことをおすすめします。
- 不審な取引が発生した日時
- 対象のFX会社・証券会社と口座
- 身に覚えのない注文や決済の内容
- 損失が発生した場合の金額
- 取引履歴や残高画面の記録
- FX会社やGMOへの問い合わせ日時と回答内容
まずは取引先の金融機関に連絡し、調査や対応方法を確認してください。
対応についてトラブルになった場合は、金融サービスに関する相談窓口や法律の専門家への相談も検討できます。
今回の原因はマルウェア?ランサムウェア?
GMOインターネットは、一部のサーバー環境に第三者による不正なプログラムが設置されていたことを確認しています。
そのため、不正プログラムが関係するサイバー攻撃であることは分かっています。
ただし、不正なプログラムの具体的な種類や侵入経路は、2026年10月22日付の公式発表では特定されていません。
不正プログラムには、情報を盗み取るもの、遠隔操作に利用されるもの、ファイルを暗号化するものなど、さまざまな種類があります。
今回の発表だけでは、どのような仕組みで情報が取得されたのかを断定することはできません。
また、ランサムウェアによる攻撃だったと確認されたわけでもありません。
現時点では、「第三者による不正アクセスと不正プログラムの設置が確認された」という説明が正確です。
お名前.comを装ったフィッシングメールにも注意
GMOインターネットは今回の公式発表で、不正アクセスに便乗したフィッシングメール、不審な連絡、不審なWebサイトに注意するよう呼びかけています。
特に、次のような内容の連絡には警戒しましょう。
① 「パスワード変更はこちら」と誘導するメール
今回の事件では実際にパスワード変更が必要なため、その案内を装った偽メールが届く可能性があります。
メール内のURLからアクセスするのではなく、利用しているFX会社やお名前.comの公式サイトを自分で開いて確認しましょう。
② 「不正取引の補償手続きが必要」という連絡
補償や返金を口実に、口座番号やパスワード、クレジットカード情報を入力させようとする連絡にも注意が必要です。
補償に関する案内が届いた場合も、必ず公式窓口で真偽を確認してください。
③ 「アカウント停止を解除するため認証情報が必要」という電話
GMOインターネットは、メールや電話で利用者のパスワードやクレジットカード情報を尋ねることはないと説明しています。
そのような情報を求められた場合は、相手の案内に従わず、公式窓口へ確認しましょう。
なお、ここで紹介した文面は注意すべき詐欺の例であり、今回の事件で同じ内容のフィッシングメールが実際に送信されたと確認したものではありません。
GMOインターネットのサービスはいつ復旧する?
GMOインターネットの2026年10月22日付第2報によると、「お名前.com デスクトップクラウド」は全プランのサーバー停止を継続しており、サービスの再開時期は未定です。
同社は、安全を確認したうえで再開時期を決定し、案内するとしています。
FXの自動売買に利用していた方は、サーバー停止中に自動売買プログラムが稼働しないことによる影響にも注意が必要です。
ただし、FX会社側に残っているポジションや注文が、サーバー停止だけで自動的に決済・取り消しされるとは限りません。
現在の取引状況については、利用しているFX会社の公式アプリや取引画面から直接確認してください。
サービス再開後も、認証情報を変更するなど安全対策を行ってから利用を再開することが重要です。
GMOインターネットの問い合わせ先は?
今回の「お名前.com デスクトップクラウド」への不正アクセスについて、GMOインターネットは次の問い合わせ窓口を案内しています。
| 項目 | 問い合わせ先 |
|---|---|
| 問い合わせフォーム | お名前.com お問い合わせフォーム |
| 電話番号 | 03-5456-2560 |
| 公式発表 | GMOインターネット 不正アクセスに関する第2報 |
問い合わせ窓口の受付時間や対応状況は変更される場合があるため、最新の案内を確認してください。
なお、FX口座で身に覚えのない取引があった場合は、GMOへの問い合わせだけでなく、取引先のFX会社・証券会社にも速やかに連絡することが重要です。
今後のサイバー攻撃や不正ログインを防ぐための7つの対策
今回の事件は、クラウドサービス上に保存した認証情報が不正アクセスの対象となる危険性を示しています。
今後の被害を防ぐために、次の対策を意識しましょう。
- パスワードを使い回さない:FX口座、メール、ドメイン管理などで異なるパスワードを設定する。
- 二段階認証を利用する:対応している金融サービスやWebサービスでは追加認証を設定する。
- クラウド上に認証情報を安易に保存しない:保存が必要な場合も、安全な管理方法を確認する。
- 取引履歴を定期的に確認する:自動売買を利用していても、注文内容や残高を放置しない。
- 不審なメールのURLを開かない:パスワード変更の案内も公式サイトから確認する。
- ソフトウェアを更新する:OSや取引ツールなどのセキュリティ更新を適用する。
- サービス運営会社の公式発表を確認する:障害や不正アクセスが発生した場合は、案内に従って対応する。
個人情報やログイン情報が漏えいした可能性がある場合の一般的な対応については、個人情報が漏えいしたときの対処法も参考にしてください。
GMOインターネットのサイバー攻撃に関するよくある質問
Q1. GMOインターネットは本当にサイバー攻撃を受けたのですか?
はい。GMOインターネットは、「お名前.com デスクトップクラウド」への第三者による不正アクセスと、一部サーバーへの不正なプログラムの設置を公式に発表しています。
Q2. FX口座で勝手に売買されたのは本当ですか?
利用者から取引口座で第三者による不正な操作が行われたとの報告が寄せられていることを、GMOインターネットが公表しています。ただし、個別の被害件数や金額は公式発表では確定していません。
Q3. 26,739人のログイン情報が流出したのですか?
26,739件は影響を受けた可能性があるサーバーの数です。26,739人の情報流出が確定したことを意味する数字ではありません。
Q4. MT4・MT5の利用者は何をすればよいですか?
対象サービス上でMT4・MT5などを利用していた方は、別の安全な端末から取引口座や取引ツールのパスワードを変更し、ログオフ、取引履歴と残高の確認、必要に応じた二段階認証の設定を行ってください。
Q5. お名前.comでドメインを取得しただけでも危険ですか?
今回の公式発表で対象とされているのは「お名前.com デスクトップクラウド」です。ドメイン取得・管理サービス全体への不正アクセスが確認されたという発表ではありません。ただし、認証情報を使い回している場合などは注意が必要です。
Q6. クレジットカード情報も流出しましたか?
GMOインターネットは、顧客の決済情報(クレジットカード情報を含む)を対象サービスのサーバー上では保持していないと説明しています。
Q7. 今回の原因はランサムウェアですか?
第三者による不正なプログラムの設置は確認されていますが、ランサムウェアによる攻撃だったと断定できる公式情報はありません。侵入経路や影響範囲は調査中です。
Q8. FX口座で損失が出た場合、補償されますか?
2026年10月22日付の公式第2報では、一律の補償方針は示されていません。身に覚えのない取引がある場合は、取引先のFX会社・証券会社に速やかに連絡し、対応を確認してください。
Q9. お名前.com デスクトップクラウドはいつ復旧しますか?
2026年10月22日付の公式第2報では、全プランのサーバー停止が継続され、再開時期は未定とされています。最新状況はGMOインターネットの公式発表を確認してください。
Q10. GMOインターネットへの問い合わせ先はどこですか?
今回の不正アクセスについては、お名前.comのお問い合わせフォーム、または電話番号03-5456-2560が案内されています。問い合わせ先の最新情報は公式サイトで確認してください。
まとめ|GMOインターネットの不正アクセスではFX口座の確認を急ごう
GMOインターネットが提供する「お名前.com デスクトップクラウド」では、2026年10月20日に第三者による不正なプログラムの設置が確認されました。
その後、利用者からFX口座などで不正な操作が行われたとの報告が寄せられ、10月22日にはログイン情報の取得・不正利用の可能性が公式に説明されています。
今回の重要なポイントを整理します。
- 不正アクセスが確認されたのは「お名前.com デスクトップクラウド」
- 一部サーバーに第三者による不正なプログラムが設置されていた
- 影響の可能性があるサーバーは26,739件
- FX・証券口座のログイン情報が第三者に取得された可能性がある
- 利用者から取引口座での不正操作が報告されている
- 対象サービスは全プランのサーバーを停止し、再開時期は未定
- 対象サービスの利用者はパスワード変更と取引履歴・残高確認が重要
特に、FXの自動売買ツールを利用していた方は、「パスワードの変更」「ログオフ」「取引履歴と残高の確認」を優先してください。
今回の不正アクセスの詳しい原因や被害範囲については、今後のGMOインターネットの調査結果を確認する必要があります。
また、事件に便乗したフィッシングメールや不審な電話にも注意し、必ず公式サイトから情報を確認するようにしましょう。
参考資料・公式情報
- GMOインターネット|「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報・2026年10月22日)
- お名前.com|第三者による不正アクセスに関するお詫びとお知らせ(第1報・2026年10月21日)
- Impress Watch|お名前.comデスクトップクラウドで不正アクセス FXで不正利用も発生(2026年10月23日)
- ITmedia NEWS|「お名前.com」のFX自動売買VPS、不正アクセスで金銭被害か(2026年10月23日)
※この記事は2026年10月23日時点で確認できる公式発表と報道をもとに作成しています。影響の可能性があるサーバー26,739件は、情報流出が確定した人数ではありません。侵入経路、実際の被害範囲、補償方針、サービス再開時期などについては、GMOインターネットの最新の公式発表をご確認ください。