
2026年10月23日、佐川急便で最大約5,323万件の個人情報が流出した可能性があると報じられました。
報道を見て、「佐川急便もサイバー攻撃されたの?」「最近、佐川急便で荷物を送ったり受け取ったりしたけれど、自分の住所も漏れたの?」と心配になった方もいるのではないでしょうか。
今回の問題は、佐川急便の公式サイトにある「お荷物問い合わせサービス」への第三者による不正アクセスです。
佐川急便は2026年9月30日に不正アクセスを確認し、10月1日には個人情報が外部へ流出した可能性を公表しました。その後、10月23日には最大約5,323万件が流出した可能性があると共同通信が報じています。
ただし、「最大約5,323万件」は、5,323万人の情報が実際に流出したと確定した数字ではありません。 同じ人の情報が複数件含まれる可能性があり、対象範囲や実際の流出状況には注意が必要です。
この記事では、2026年10月23日時点で確認できる公式発表と報道をもとに、サイバー攻撃の経緯、流出した可能性がある個人情報、対象者の範囲、荷物への影響、今すぐできる対処法を解説します。
- 佐川急便もサイバー攻撃された?まず結論
- 佐川急便の個人情報は最大5323万件流出したのか?
- 佐川急便の不正アクセスはいつ発生した?時系列を整理
- 佐川急便で流出した可能性がある個人情報は?
- クレジットカード情報やパスワードは流出した?
- 佐川急便で荷物を受け取った人も対象になる?
- 佐川急便のスマートクラブ会員は何をすればよい?
- 佐川急便の荷物追跡や配達に影響はある?
- 佐川急便の個人情報流出で今すぐできる対処法5ステップ
- 佐川急便を装った偽メール・SMSにも注意
- 佐川急便へのサイバー攻撃の原因はランサムウェア?
- 流出した個人情報はすでに悪用されている?
- 個人情報流出の被害を防ぐための7つの対策
- 佐川急便のサイバー攻撃・個人情報流出に関するよくある質問
- まとめ|佐川急便で最大5323万件の個人情報流出の可能性、公式の続報を確認しよう
- 参考資料・公式情報
佐川急便もサイバー攻撃された?まず結論
結論からいうと、佐川急便が第三者による不正アクセスを受けたことは事実です。
佐川急便は2026年9月30日、自社の「お荷物問い合わせサービス(インターネット貨物システム)」への不正アクセスを確認したと発表しました。
翌10月1日には、顧客の個人情報が外部へ流出した可能性があることも公表しています。
| 調査項目 | 確認結果 |
|---|---|
| サイバー攻撃・不正アクセス | 2026年9月30日に確認 |
| 攻撃を受けたサービス | お荷物問い合わせサービス |
| 個人情報の流出 | 流出した可能性を公式に公表 |
| 流出規模 | 最大約5,323万件の可能性と10月23日に報道 |
| 主な対象情報 | 氏名、住所、電話番号、メールアドレスなど |
| クレジットカード情報 | 公式発表では流出対象に含まれない |
| パスワード | 公式発表では流出対象に含まれない |
| 荷物の集荷・輸送・配達 | 通常どおり継続と公式発表 |
| 不正アクセスの詳しい手口 | 今回確認した公式資料では特定できず |
重要なのは、不正アクセスの発生は確認されている一方、個人情報の流出件数や影響範囲については、公式発表と報道の時点を区別して読む必要があるという点です。
ほかの企業の被害状況も知りたい方は、2026年のサイバー攻撃を受けた企業一覧も参考にしてください。
佐川急便の個人情報は最大5323万件流出したのか?
2026年10月23日、共同通信は、佐川急便が不正アクセスを受けた「お荷物問い合わせサービス」について、氏名や住所などの個人情報が最大約5,323万件流出した可能性があると報じました。
この数字は非常に大きく見えますが、次の3点を区別することが大切です。
- 最大約5,323万件という数字は、流出の可能性がある情報の件数を示すもの
- 実際に流出した件数が5,323万件と確定したことを意味しない
- 同じ人物の情報が複数回含まれる可能性があり、5,323万人という意味ではない
佐川急便の10月9日付第4報でも、累計データには同じ利用者の情報が複数回含まれる場合があり、氏名や住所の表記違いなどもあるため、対象件数と範囲を精査していると説明されていました。
したがって、記事を読む際には「最大約5,323万件流出の可能性」と「5,323万人の流出が確定」という表現を混同しないようにしましょう。
なお、今回の約5,323万件という数値は、10月23日の共同通信による報道をもとに記載しています。対象件数の確定状況については、佐川急便の今後の公式発表も確認する必要があります。
佐川急便の不正アクセスはいつ発生した?時系列を整理
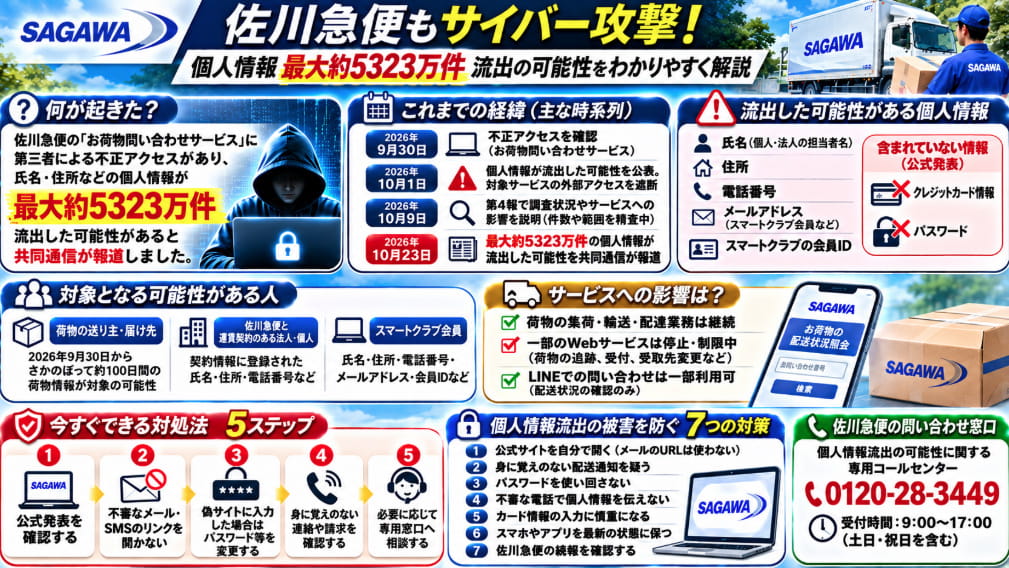
佐川急便の公式発表などで確認できる主な経緯は、次のとおりです。
| 日付 | 主な出来事 |
|---|---|
| 2026年9月30日 | 午前7時30分に不正アクセスを確認。第1報を公表 |
| 2026年10月1日 | 個人情報が外部へ流出した可能性を公表 |
| 2026年10月1日正午 | 被害拡大防止のため対象システムへの外部アクセスを遮断 |
| 2026年10月9日 | 第4報で調査状況やサービスへの影響を説明 |
| 2026年10月23日 | 共同通信が最大約5,323万件の個人情報流出の可能性を報道 |
ここで注意したいのは、9月30日は不正アクセスを確認した日であり、攻撃が実際に始まった日とは限らないことです。
佐川急便の10月9日付第4報では、不正アクセスの発生日時について、第三者専門機関と協力して調査を続けていると説明されています。
佐川急便で流出した可能性がある個人情報は?
佐川急便が10月1日に公表した資料では、流出した可能性がある情報を大きく3つに分けて説明しています。
① 荷物の送り主・届け先の情報
佐川急便で預かった荷物の送り主と届け先について、次の情報が対象となる可能性があります。
- 氏名
- 法人の場合は法人名・担当者名
- 住所
- 電話番号
対象となる可能性があるのは、2026年9月30日からさかのぼって約100日間の累計データです。
このため、自分で佐川急便へ発送を依頼した人だけでなく、通販などで荷物を受け取った人も対象となる可能性があります。
② 佐川急便と運賃契約を結んでいる法人・個人の情報
佐川急便と運賃契約を締結している事業者や個人についても、次の情報が対象に含まれる可能性があります。
- 氏名、または法人名・担当者名
- 住所
- 電話番号
ネットショップや通販事業者など、継続的に佐川急便を利用している事業者も注意が必要です。
③ スマートクラブ会員の情報
佐川急便のWebサービス「スマートクラブ」に登録している利用者については、次の情報が対象となる可能性があります。
- 氏名、または法人名・担当者名
- 住所
- 電話番号
- メールアドレス
- スマートクラブの会員ID
スマートクラブ会員については、氏名や住所だけでなく、メールアドレスや会員IDも対象として挙げられています。
クレジットカード情報やパスワードは流出した?
佐川急便の2026年10月1日付公式発表では、クレジットカード情報とパスワードは、流出した可能性がある情報に含まれていないと説明されています。
したがって、今回の不正アクセスによってクレジットカード番号やスマートクラブのパスワードまで流出したと断定することはできません。
ただし、氏名・住所・電話番号・メールアドレスなどが第三者に知られた場合、配送通知や本人確認を装った詐欺に悪用されるおそれがあります。
特に、実際に荷物を受け取った時期や利用している配送会社に合った内容の連絡が届くと、本物と勘違いする可能性があります。
佐川急便で荷物を受け取った人も対象になる?
はい。荷物の受取人も、流出した可能性がある情報の対象として公式に挙げられています。
例えば、次のようなケースです。
- ネット通販で購入した商品が佐川急便で届いた
- 家族や知人から佐川急便で荷物を送ってもらった
- 贈答品やギフトを佐川急便で受け取った
- 会社や店舗宛てに佐川急便の荷物が届いた
自分で佐川急便のWebサービスに会員登録していなくても、荷物の送り状には届け先の氏名・住所・電話番号などが記載されます。
そのため、「スマートクラブに登録していないから自分には関係ない」とは限りません。
ただし、対象期間中に荷物を受け取ったからといって、その人の情報が必ず流出したという意味でもありません。
佐川急便のスマートクラブ会員は何をすればよい?
スマートクラブに登録している方は、佐川急便の公式発表を確認するとともに、身に覚えのないメールやSMSに注意してください。
今回の公式発表ではパスワードは流出対象に含まれていないため、今回の事故だけを理由に全会員のパスワードが漏えいしたと判断する必要はありません。
一方、次のような場合は速やかな対応が必要です。
- 偽サイトにスマートクラブのIDやパスワードを入力した
- 同じパスワードを複数のサービスで使い回している
- 身に覚えのないログインやアカウント変更の通知が届いた
- 不審なメールのリンクから個人情報を入力した
偽サイトにパスワードを入力してしまった場合は、正規のサイトからパスワードを変更し、使い回しているほかのサービスについても確認しましょう。
パスワードの安全性が心配な方は、パスワードが漏えいしていないか確認する方法も参考にしてください。
佐川急便の荷物追跡や配達に影響はある?
今回の不正アクセスを受けて、佐川急便は被害拡大防止のため、一部のWebサービスを停止しました。
10月1日の公式発表で停止対象として挙げられたサービスには、次のものがあります。
- インターネット貨物お荷物問い合わせ
- インターネット貨物のお荷物問い合わせAPI
- 飛脚宅配便受付
- 飛脚往復便受付
- 飛脚往復便(ゴルフ)受付
- 商品回収返金サービス
- 受取先変更(配達予定からの事前受取先変更)
- 受取先変更(不在発生後の受取先変更)
- 回収くん
これらは10月1日時点で公表された停止対象です。最新の利用可否については、佐川急便の公式サイトで確認してください。
一方、荷物の集荷・輸送・配達業務自体は継続していると佐川急便は説明しています。
10月9日付第4報では、LINEからの問い合わせは引き続き利用できるものの、確認できる情報は荷物の配送状況に限られると案内されています。
つまり、Web上の追跡や各種受付サービスに制限があっても、荷物の配送業務そのものがすべて停止したわけではありません。
佐川急便の個人情報流出で今すぐできる対処法5ステップ
自分の情報が対象になっているか分からない場合でも、慌てて不審なメールに反応する必要はありません。
まずは、次の順番で確認しましょう。
ステップ1:佐川急便の公式発表を確認する
最初に、佐川急便の公式サイトで不正アクセスに関する最新のお知らせを確認してください。
メールやSMSに「個人情報流出のお知らせ」というリンクがあっても、そこからアクセスするのではなく、ブラウザで公式サイトを開くことが大切です。
公式サイト:佐川急便
ステップ2:不審なメールやSMSのリンクを開かない
今回の事件に便乗して、佐川急便を装う不審なメールやSMS、電話が行われる可能性があります。
佐川急便も公式発表で、不審な連絡に記載されたURLへのアクセス、添付ファイルの開封、個人情報の入力や提供を行わないよう注意を呼びかけています。
ステップ3:偽サイトに情報を入力した場合は適切に対応する
もし不審なサイトにパスワードを入力した場合は、正規のサービスから速やかに変更しましょう。
クレジットカード情報を入力した場合は、カード会社の公式窓口へ連絡してください。
今回の佐川急便の公式発表ではクレジットカード情報やパスワードは流出対象外とされていますが、別の偽サイトに自分で入力した場合は、それとは別に被害が発生する可能性があります。
ステップ4:身に覚えのない連絡や請求を確認する
氏名・住所・電話番号などが悪用されると、荷物の再配達や料金支払いを装う連絡が届く可能性があります。
知らない相手からの電話や、身に覚えのない支払い請求には慎重に対応しましょう。
不審な連絡があった場合は、スクリーンショットやメール本文などを保存しておくと、相談時に役立ちます。
ステップ5:必要に応じて専用窓口へ相談する
佐川急便は今回の個人情報流出の可能性について、専用の問い合わせ窓口を設けています。
佐川急便・個人情報流出の可能性に関する専用コールセンター
- 電話番号:0120-28-3449
- 受付時間:午前9時~午後5時
- 土日・祝日を含む
問い合わせ先や受付時間は変更される場合があるため、利用前に公式サイトの最新案内も確認してください。
不審な連絡による金銭被害が発生した場合は、警察相談専用電話「#9110」などへの相談も検討しましょう。
佐川急便を装った偽メール・SMSにも注意
佐川急便を装うフィッシング詐欺では、荷物の配送や再配達を口実にしたメッセージが利用されることがあります。
今回の不正アクセスに関連して、今後特に注意したいのは次のような連絡です。
① 「お届け先の住所を確認してください」
住所に不備があると説明し、偽サイトへ誘導して氏名・住所・電話番号などを入力させる手口が考えられます。
② 「再配達のため追加料金が必要です」
再配達や保管料の支払いを装い、クレジットカード情報を入力させる詐欺にも注意が必要です。
③ 「個人情報流出の対象者です」
今回の事件に便乗して、個人情報の確認や補償手続きなどを口実に偽サイトへ誘導する手口も想定されます。
ただし、ここで紹介した例は、一般的な配送会社のなりすまし詐欺や今回の事件を踏まえた注意例です。今回の不正アクセスで、これらの文面の偽メールが実際に送信されたと確認したものではありません。
いずれの場合も、メールやSMSのリンクをそのまま開かず、佐川急便の公式サイトから確認しましょう。
佐川急便へのサイバー攻撃の原因はランサムウェア?
サイバー攻撃というニュースを見て、ランサムウェアによる被害を想像する方もいるかもしれません。
しかし、今回確認した佐川急便の公式発表では、不正アクセスの具体的な手口や原因をランサムウェアと断定できる情報はありません。
佐川急便は第三者専門機関の協力を得ながら調査を進め、システム構成、アクセス制御、脆弱性管理、権限管理、監視体制などを点検・見直す方針を示しています。
そのため、現段階で「ランサムウェアに感染した」「特定の脆弱性が原因だった」と決めつけることは避けるべきです。
流出した個人情報はすでに悪用されている?
佐川急便の2026年10月9日付第4報では、その時点で、今回の事案によって流出した可能性のある情報が不正に利用された事実は確認されていないと説明されています。
ただし、これは10月9日時点の確認結果です。
「悪用が確認されていない」ことと、「今後も悪用されない」ことは同じではありません。
氏名・住所・電話番号などが第三者に知られた場合、配送業者を装った電話やSMSなどに利用されるおそれがあるため、引き続き注意が必要です。
個人情報流出の被害を防ぐための7つの対策
- 公式サイトを自分で開く:メールやSMSのリンクからアクセスしない。
- 身に覚えのない配送通知を疑う:実際の注文履歴や発送連絡と照合する。
- パスワードを使い回さない:万が一別のサービスで情報が漏れた場合の被害を抑える。
- 不審な電話で個人情報を伝えない:相手の身元を公式窓口で確認する。
- カード情報の入力に慎重になる:配送通知から突然カード情報を求められたら警戒する。
- スマートフォンやアプリを更新する:最新のセキュリティ修正を適用する。
- 佐川急便の続報を確認する:対象範囲や案内方法が確定した際に対応できるようにする。
自分の個人情報が流出した可能性がある場合の具体的な対応については、個人情報が漏えいしたときの対処法でも詳しく解説しています。
佐川急便のサイバー攻撃・個人情報流出に関するよくある質問
Q1. 佐川急便は本当にサイバー攻撃を受けたのですか?
はい。2026年9月30日、佐川急便は「お荷物問い合わせサービス」への第三者による不正アクセスを確認したと公式に発表しています。
Q2. 個人情報5,323万件の流出は確定したのですか?
2026年10月23日の共同通信は、最大約5,323万件の情報が流出した可能性があると報じています。ただし、全件の流出が確定したことや、5,323万人が被害に遭ったことを意味する数字ではありません。
Q3. 最近、佐川急便で荷物を受け取りました。自分も対象ですか?
2026年9月30日からさかのぼって約100日間の荷物情報が対象となる可能性があります。ただし、対象期間中に受け取ったすべての人の情報が流出したと確定したわけではありません。
Q4. スマートクラブに登録していなくても対象になりますか?
はい。荷物の送り主や届け先の情報も対象として挙げられているため、スマートクラブに登録していない人も対象となる可能性があります。
Q5. クレジットカード番号やパスワードも漏れましたか?
佐川急便の10月1日付公式発表では、クレジットカード情報とパスワードは流出対象に含まれていないと説明されています。
Q6. 荷物の配達は止まっていますか?
佐川急便は、荷物の集荷・輸送・配達業務は継続していると説明しています。一方、Web上の追跡や受付など、一部サービスには停止や制限が生じています。最新状況は公式サイトで確認してください。
Q7. 個人情報流出の対象者には個別に連絡が来ますか?
佐川急便の10月9日付第4報では、対象件数や影響範囲、対象者への案内方法について、確認が完了次第、公式サイトで知らせると説明されています。今後の案内を確認してください。
Q8. 佐川急便から個人情報確認のメールが届いたらどうすればよいですか?
今回の事件に便乗した偽メールの可能性もあるため、メール内のURLから個人情報を入力しないでください。佐川急便の公式サイトや専用窓口で確認しましょう。
Q9. 今回の不正アクセスはランサムウェアが原因ですか?
今回確認した公式資料では、ランサムウェアが原因だと断定できる情報はありません。不正アクセスの具体的な手口については、調査結果を待つ必要があります。
Q10. 佐川急便への問い合わせ先はどこですか?
個人情報流出の可能性に関する専用コールセンターは、0120-28-3449です。10月9日付公式発表での受付時間は午前9時~午後5時、土日・祝日を含むと案内されています。
まとめ|佐川急便で最大5323万件の個人情報流出の可能性、公式の続報を確認しよう
佐川急便は2026年9月30日、「お荷物問い合わせサービス」への不正アクセスを確認し、10月1日には個人情報が外部へ流出した可能性を公表しました。
さらに10月23日には、最大約5,323万件の個人情報が流出した可能性があると共同通信が報じています。
今回の重要なポイントを整理します。
- 佐川急便への不正アクセスは公式に確認されている
- 最大約5,323万件の流出可能性が10月23日に報じられた
- 対象には荷物の送り主・届け先の氏名、住所、電話番号などが含まれる可能性がある
- スマートクラブ会員のメールアドレスや会員IDも対象となる可能性がある
- クレジットカード情報とパスワードは公式発表で流出対象外とされている
- 荷物の集荷・輸送・配達業務は継続している
- 佐川急便を装う不審なメールやSMS、電話に注意が必要
最大約5,323万件という数字だけで慌てず、公式発表を確認し、不審な連絡には応じないことが大切です。
佐川急便から新たな調査結果や対象者への案内が公表された場合には、その内容を確認して必要な対応を取りましょう。
参考資料・公式情報
- 佐川急便|「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報・2026年10月1日)
- 佐川急便|「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第4報・2026年10月9日)
- 佐川急便公式サイト
- 共同通信|佐川急便、個人情報最大5323万件流出か(2026年10月23日配信)
※この記事は2026年10月23日時点で確認できる公式発表と報道をもとに作成しています。「最大約5,323万件」は流出の可能性がある情報の件数として報じられたものであり、実際に流出した人数や件数が確定したことを意味しません。最新の調査結果は佐川急便の公式発表をご確認ください。