
2026年10月21日、株式会社ラクスライトクラウドが提供するメール配信サービス「ブラストメール(blastmail)」で、第三者による不正アクセスが発生したことが公表されました。
調査の結果、契約者の情報や一部のメール配信先リストが外部へ持ち出されたことも確認されています。
ブラストメールは企業や自治体、各種団体などがメールマガジンの配信に利用するサービスです。そのため、直接ブラストメールを契約していない一般の人にも影響が及ぶ可能性があります。
「ブラストメールからメールを受け取ったことがあるけれど大丈夫?」「メールアドレスや個人情報が漏洩したの?」「何をすればよい?」と心配している方もいるでしょう。
この記事では、公式発表をもとに、不正アクセスの経緯、情報漏洩の対象、影響を受けた企業・自治体の事例、メールマガジン登録者が取るべき対処法を解説します。
※この記事は2026年10月23日時点の公表情報に基づいています。調査の進展により影響範囲やサービスの状況が変わる可能性があります。
ラクスライトクラウドのブラストメールはサイバー攻撃された?
結論からいうと、ブラストメールへの第三者による不正アクセスは確認されており、データの外部持ち出しも確認されています。
2026年10月21日、親会社の株式会社ラクスは、子会社であるラクスライトクラウドが運営するブラストメールについて、不正アクセスと情報漏洩を公表しました。
| 項目 | 公表内容 |
|---|---|
| 対象サービス | ブラストメール(blastmail) |
| 運営会社 | 株式会社ラクスライトクラウド |
| 親会社 | 株式会社ラクス |
| 公表日 | 2026年10月21日 |
| 発生した事象 | 第三者による不正アクセス |
| 情報漏洩 | 契約者情報などの外部持ち出しを確認 |
| 侵入が確認された設備 | API用サーバー2台 |
| サービスへの影響 | 10月21日午前0時30分から緊急停止 |
| 再開時期 | 確認できた公式発表では未定 |
今回の事件は、単に不審な通信が検知されたという段階ではありません。第三者がサーバーに侵入し、データを持ち出したことまで確認されている点が重要です。
ブラストメールで何が起きた?不正アクセスの経緯
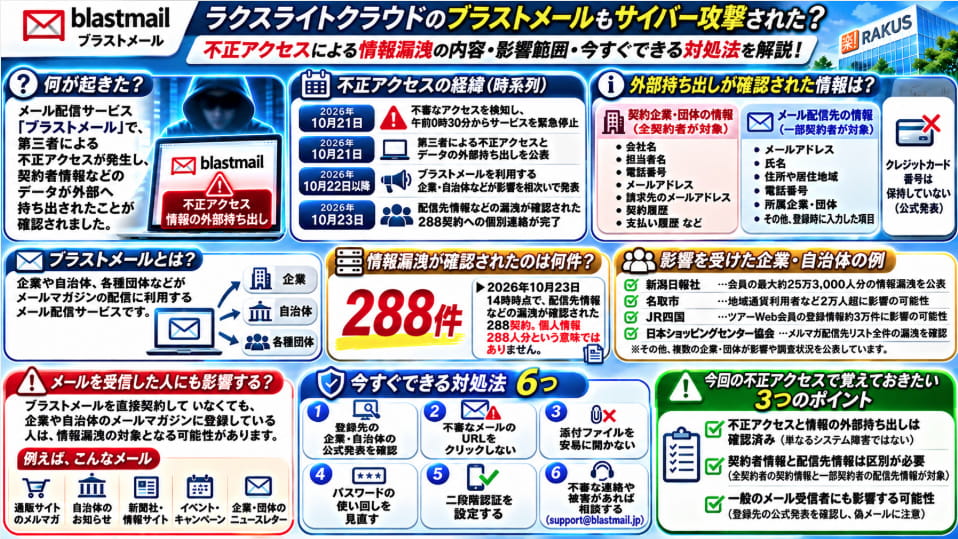
親会社のラクスが公表した内容と、その後の利用団体による発表を整理すると、主な経緯は次のとおりです。
| 日付 | 主な動き |
|---|---|
| 10月21日 | 不審なアクセスを検知し、午前0時30分からサービスを緊急停止 |
| 10月21日 | 第三者による不正アクセスとデータの外部持ち出しを公表 |
| 10月22日以降 | ブラストメールを利用する企業・自治体などが影響について相次いで発表 |
| 10月23日 | 配信先情報などの漏洩が確認された288契約への個別連絡完了が、利用団体の発表などで明らかに |
運営会社の調査では、第三者がAPI用サーバー2台に侵入し、コマンドを実行したことが確認されています。
さらに、販売管理システムやサービスのデータベースへ接続し、情報を外部へ持ち出していました。
ただし、攻撃者が最初にどのような方法で侵入したのかという詳細な侵入経路は、調査中とされています。
現時点で、ランサムウェアによる攻撃だったと断定できる公式情報は確認できません。
ブラストメールから漏洩した個人情報は何?
今回の情報漏洩は、大きく分けると「ブラストメールを契約している企業・団体の情報」と「一部契約者が登録していたメール配信先の情報」の2種類があります。
契約企業・団体の情報
ラクスの公式発表によると、販売管理システムから、すべての契約者に関する以下の情報が外部へ持ち出されたことが確認されています。
- 会社名
- 担当者名
- 電話番号
- メールアドレス
- 請求先のメールアドレス
- 契約履歴
- 支払い履歴など
これは、ブラストメールの契約者側に関する情報です。
なお、公式発表では、ラクスライトクラウドはクレジットカード番号を保持していないと説明しています。
メールマガジンの配信先リスト
一部の契約者については、メール配信先リストなどの情報が漏洩したことも確認されています。
配信先リストには、利用する企業・団体や登録フォームによって、次のような情報が含まれる場合があります。
- メールアドレス
- 氏名
- 住所や居住地域
- 電話番号
- 所属企業・団体
- その他、メールマガジン登録時に入力した項目
ただし、これらの項目がすべての利用者について漏洩したという意味ではありません。
実際にどの情報が漏洩したかは、ブラストメールを利用していた企業・団体ごとに異なります。
情報漏洩が確認されたのは何件?288件の意味に注意
2026年10月23日14時時点で、配信先情報などの漏洩が確認された契約は288件で、対象となる契約者への個別連絡が完了したと、ブラストメールを利用する団体などが公表しています。
ここで注意したいのが「288件」という数字です。
288件は情報漏洩が確認された契約件数であり、個人情報が漏洩した人数ではありません。
1つの契約で数千人、数万人のメール配信先を管理している場合もあるため、漏洩した個人情報の総数を288人と考えることはできません。
また、調査は継続しており、今後対象となる契約数が変わる可能性があります。
ブラストメールの不正アクセスで影響を受けた企業・自治体は?
ブラストメールは幅広い企業・自治体・団体が利用しているため、今回の不正アクセスについて各所から発表が出ています。
2026年10月23日時点で確認できた主な事例を紹介します。
| 企業・団体 | 公表された内容 |
|---|---|
| 新潟日報社 | 「新潟日報パスポート」会員の最大約25万3,000人分の情報漏洩を公表したと報道 |
| 名取市 | 地域通貨利用者など2万人超に影響する可能性を公表 |
| JR四国 | ツアーWeb会員の登録情報約3万件に影響する可能性が報道 |
| 日本ショッピングセンター協会 | メールマガジン「JCSC NEWS」の配信先リスト全件の漏洩を確認 |
| 日本赤十字社東京都支部 | メールマガジン登録情報への影響を調査中と公表 |
| トライアスロンジャパン | 10月23日14時時点の漏洩確認288契約には含まれていないと公表 |
これらは確認できた事例の一部です。
また、「漏洩が確認された」「漏洩の可能性がある」「現時点では対象外と確認された」など、各団体の状況は異なります。
対象人数として公表されている数字を合計して、ブラストメール全体の漏洩人数とみなすことはできません。
ブラストメールのメールを受信した人も情報漏洩の対象になる?
ブラストメールを直接契約したことがない人でも、企業や自治体のメールマガジンに登録していれば、今回の影響を受ける可能性があります。
例えば、次のようなメールを受け取っている人です。
- 通販サイトや店舗のメールマガジン
- 自治体からのお知らせメール
- 新聞社や情報サイトの会員向けメール
- イベントやキャンペーンの案内メール
- 企業・団体のニュースレター
ただし、メールマガジンを受信しているだけで、必ず情報が漏洩したことになるわけではありません。
まずは、登録先の企業や自治体の公式サイトに、今回の不正アクセスに関する案内が掲載されていないか確認しましょう。
情報漏洩した場合の危険性は?迷惑メールやフィッシング詐欺に注意
メールアドレスや氏名などが第三者に知られた場合、特に注意したいのがフィッシング詐欺です。
実在する企業を装った偽メール
攻撃者がメール配信先の情報を入手すると、実在する企業や団体を装ったメールを送りつける可能性があります。
例えば、次のような件名です。
- 【重要】会員情報の確認をお願いします
- 【緊急】情報漏洩に伴うパスワード再設定
- 【お詫び】個人情報保護のため本人確認が必要です
- 【至急】アカウントの利用を停止します
これらは詐欺メールで使われ得る文面の例であり、今回実際に送信されたことを示すものではありません。
メールに書かれたURLから偽サイトへ誘導し、IDやパスワード、クレジットカード情報などを入力させる手口には注意が必要です。
氏名や登録サービスを利用した巧妙な詐欺
メールアドレスだけでなく氏名や所属情報などが漏洩していた場合、受信者本人に関係がありそうな内容のメールが送られてくる可能性もあります。
「自分が登録したサービスの名前が書かれているから本物」とは限りません。
不審なメールの見分け方については、個人情報が漏洩したときの対処法をまとめた記事も参考にしてください。
ブラストメールの情報漏洩で今すぐできる対処法6つ
今回の不正アクセスが心配な方は、次の6つを確認してください。
1.登録先の企業・自治体の公式発表を確認する
まずは、メールマガジンを登録している企業・自治体の公式サイトを確認しましょう。
「ブラストメール」「不正アクセス」「情報漏洩」などの言葉でサイト内検索すると、関連するお知らせが見つかる場合があります。
2.不審なメールのURLをクリックしない
今回の事件に便乗して、情報漏洩のお知らせや本人確認を装う偽メールが送られる可能性があります。
メール本文のリンクではなく、普段利用している公式アプリや、ブックマークした公式サイトから確認しましょう。
3.添付ファイルを安易に開かない
身に覚えのないメールに添付されたファイルは、開かないようにしてください。
特に、緊急の手続きや請求書の確認などを理由に操作を急がせるメールには注意が必要です。
4.パスワードの使い回しを見直す
今回、すべてのメールマガジン登録者のパスワードが漏洩したと確認されたわけではありません。
ただし、偽メールに誘導されてパスワードを入力してしまった場合や、ほかのサービスで同じパスワードを使っている場合は、被害拡大を防ぐために見直しましょう。
漏洩が心配な方は、パスワードが漏洩していないか確認する方法も参考にしてください。
5.二段階認証を設定する
利用しているサービスが二段階認証や多要素認証に対応している場合は、有効にしておくと不正ログインのリスクを減らせます。
メールアカウントやネット通販、金融サービスなど、重要なアカウントから優先的に確認しましょう。
6.不審な連絡や被害があれば相談する
偽サイトに情報を入力してしまった場合は、対象サービスのパスワード変更やカード会社への連絡など、入力した情報に応じた対応が必要です。
今回のブラストメールの不正アクセスに関する契約者向けの問い合わせ先として、運営会社は次のメールアドレスを案内しています。
support@blastmail.jp
なお、一般のメールマガジン受信者は、登録先の企業・団体の問い合わせ窓口で、自分の情報が対象かどうか確認する方法もあります。
ブラストメールのサービスは停止中?復旧はいつ?
ブラストメールは2026年10月21日午前0時30分から緊急停止しています。
親会社ラクスの公式発表では、原因や影響範囲の調査、安全確認、復旧対応を進めていると説明されています。
確認できた公表内容では、サービス再開の日時は未定です。
メールマガジンを運営している企業・団体では、メール配信や登録・解除などの手続きに影響が出ている場合があります。
最新の復旧状況は、ブラストメールの公式案内を確認してください。
今回の不正アクセスで覚えておきたい3つのポイント
- 不正アクセスと情報の外部持ち出しは確認済み:単なるシステム障害ではありません。
- 契約者情報と配信先情報は区別が必要:契約者の販売管理情報は全契約者について持ち出しが確認され、一部契約者では配信先リストの漏洩も確認されています。
- 一般のメール受信者にも影響する可能性:登録先の公式発表を確認し、便乗したフィッシングメールに注意しましょう。
近年は、企業そのものだけでなく、外部委託先や共通のクラウドサービスへの不正アクセスが、複数の企業・団体に影響するケースも問題になっています。
国内のほかの事例については、2026年の企業サイバー攻撃・情報漏洩事例一覧も参考にしてください。
まとめ|ブラストメールの不正アクセスでは情報漏洩が確認されている
ラクスライトクラウドが運営するブラストメールでは、2026年10月21日に第三者による不正アクセスが公表され、契約者情報などが外部へ持ち出されたことが確認されています。
また、一部契約者のメール配信先リストも漏洩しており、影響を受ける企業や自治体、団体から発表が相次いでいます。
2026年10月23日14時時点では、配信先情報などの漏洩が確認された288契約への個別連絡が完了したとされていますが、調査は継続中です。
メールマガジンを受け取っている方は、登録先の公式発表を確認するとともに、情報漏洩に便乗した不審なメールや偽サイトに十分注意してください。
今後、新たな影響範囲やサービスの復旧状況が発表される可能性があるため、公式情報を継続して確認することが大切です。