
2026年9月から10月にかけて、日本郵便や日本郵政グループのサービスで、不正アクセスや個人情報の漏えいに関する問題が相次いで公表されました。
対象となったのは、郵便局アプリ、ゆうID、国際郵便の調査請求Web受付サービス、法人向けのJP Business Tool Boxなどです。
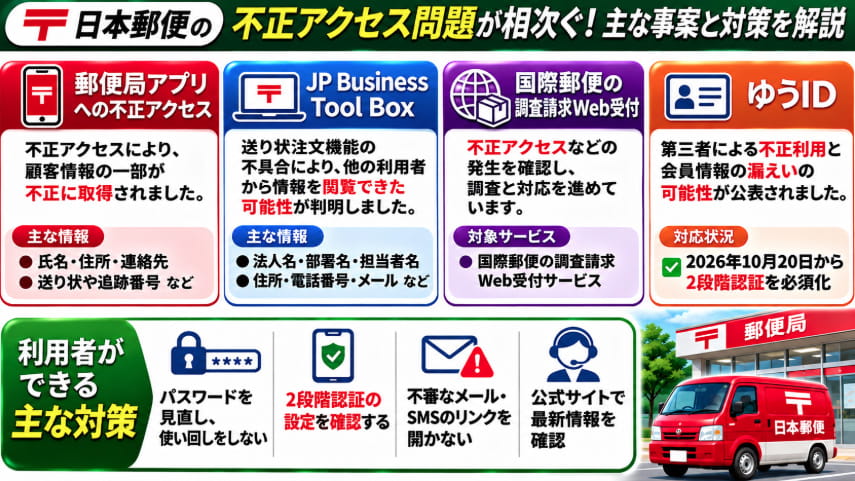
なかでも郵便局アプリでは、19名分・69件の顧客情報が不正に取得されたことが判明しています。
また、国際郵便の調査請求Web受付サービスでは、約600件の顧客情報が第三者から閲覧できる状態になっていたことが判明しました。ただし、実際に閲覧されたかどうかは確認されていません。
一方、JP Business Tool Boxでは、システムの不具合によって最大4,807件の情報が他の利用者から閲覧できた可能性が公表されています。
これらはそれぞれ異なる事案であり、すべてが同じサイバー攻撃によって発生したわけではありません。
この記事では、日本郵便の公式発表をもとに、何が起きたのか、どの情報が対象となったのか、ゆうパックなどへの影響はあるのか、利用者が取るべき対策を整理します。
※この記事は2026年10月25日時点の公表情報をもとに作成しています。
日本郵便でサイバー攻撃や情報漏えい問題が相次いで発覚
2026年9月下旬以降、日本郵便と日本郵政グループでは、複数のサービスに関するセキュリティ問題が公表されています。
ただし、それぞれ発生原因や被害の確認状況が異なるため、同じ事件として扱うことはできません。
2026年9~10月の主な事案一覧
| 公表日 | 対象サービス | 確認された内容 |
|---|---|---|
| 9月29日 | 郵便局アプリ | 19名分・69件の情報を不正取得 |
| 10月13日 | JP Business Tool Box | 最大4,807件が他の利用者から閲覧された可能性 |
| 10月16日 | 国際郵便の調査請求Web受付サービス | 約600件の顧客情報が第三者から閲覧可能な状態に |
| 10月19日 | ゆうID | 第三者による不正利用と会員情報漏えいの可能性 |
なお、国際郵便の調査請求Web受付サービスについては、9月25日にも不正アクセス等に関するお知らせが出ています。
また、JP Business Tool Boxの問題は、アプリケーションの不具合による情報閲覧リスクであり、外部からのサイバー攻撃による情報窃取が確認された事案とは区別する必要があります。
郵便局アプリで69件・19名分の個人情報が不正取得
日本郵政と日本郵便は2026年9月29日、郵便局アプリへの不正アクセスが発生したと発表しました。
9月25日午後10時30分ごろに、ゆうIDおよび郵便局アプリの緊急メンテナンスを実施。調査と必要な対策を行ったうえで、9月26日にサービスを再開しています。
調査の結果、ゆうIDおよび郵便局アプリに関連する顧客情報69件(19名分)が不正に取得されたことが判明しました。
不正取得された個人情報の種類
公式発表によると、対象となった情報には次のようなものが含まれています。
- ゆうID会員の氏名、住所、生年月日、性別
- 電話番号、メールアドレス
- 登録されている場合の勤務先情報、家族状況、住所録情報
- 住所録に登録された送付先の情報
- 郵便局アプリで作成した送り状情報
- 荷物の追跡番号、品名、発送・配達予定情報
ただし、すべての対象者について、上記の情報がすべて取得されたという意味ではありません。対象となる項目は利用者の登録状況などによって異なります。
また、69件という数字は情報の件数であり、69人の情報が流出したという意味ではありません。公表された対象人数は19名分です。
不正取得された情報は悪用されたのか?
日本郵政と日本郵便は、9月29日の公表時点で、不正取得された情報が不正に利用された形跡は確認されていないと説明しています。
ただし、悪用の形跡が確認されていないことと、今後も悪用されないことは別です。
送り状情報や住所録などが対象となっているため、利用者は不審なメールやSMSに注意する必要があります。
ゆうIDでも第三者による不正利用と情報漏えいの可能性
2026年10月19日、日本郵政グループは、ゆうIDの第三者による不正利用と会員情報漏えいの可能性について公表しました。
ゆうIDは、日本郵政グループのサービスで利用する共通の会員IDです。
郵便局アプリなどを利用している人にとって、ログイン情報の管理は重要な問題になります。
なお、10月19日の公表について、今回確認できた資料だけでは被害人数や漏えい件数を確定できません。そのため、具体的な被害件数の断定は避けています。
2026年10月20日から2段階認証が必須化
日本郵便は、2026年10月20日から、ゆうIDへのログイン時に2段階認証を必須化すると案内しました。
2段階認証は、パスワードだけでなく追加の認証を必要とすることで、第三者による不正ログインを防ぎやすくする仕組みです。
日本郵便は、2段階認証に加えて、パスワードの見直しやパスキーの設定も推奨しています。
特に、他の通販サイトやWebサービスと同じパスワードを使っている場合は、異なるパスワードへの変更を検討しましょう。
パスワードが過去に流出していないか確認したい方は、以下の記事も参考にしてください。
国際郵便の調査請求Web受付サービスにも不正アクセス
日本郵便では、国際郵便に関する「調査請求Web受付サービス」でも不正アクセスなどの問題が発生しました。
このサービスは、国際郵便物の配達状況などについて、Webから調査を申し込むためのものです。
日本郵便は2026年9月25日に不正アクセス等の発生を案内し、10月16日には追加のプレスリリースを公表しています。
約600件の顧客情報が第三者から閲覧可能な状態に
2026年10月16日の追加発表によると、国際郵便物の調査請求Web受付サービスに登録された約600件の顧客情報が、第三者から閲覧できる状態になっていたことが判明しました。
対象には、差出人・受取人の氏名や住所、電話番号、メールアドレス、郵便物のお問い合わせ番号などが含まれます。
ただし、実際に第三者が情報を閲覧したかどうかは確認されておらず、情報が不正利用された形跡も公表時点では確認されていません。
つまり、約600件すべてが実際に第三者に取得されたと確定したわけではありません。
サービスのメールアカウントからスパムメールも送信
今回の問題では、調査請求Web受付サービスで使用するメールアカウントから、スパムメールが送信されたことも判明しています。
そのため、日本郵便を名乗るメールであっても、内容を無条件に信用することは避けましょう。
特に、身に覚えのない添付ファイルやURLが記載されている場合は、開かずに公式サイトなどで確認することが大切です。
郵便局アプリとは別のシステムで発生
この事案は、郵便局アプリで69件の情報が不正取得された問題とは、対象となるシステムが異なります。
両者が同一の攻撃者によるものかどうかについても、確認できる公表情報だけで断定することはできません。
また、国際郵便の調査請求サービスに関する問題を、国内の郵便物やゆうパックの配送システム全体が侵害されたことと混同しないようにする必要があります。
利用者は、最新の受付状況や対象範囲を日本郵便の公式発表で確認してください。
JP Business Tool Boxでは最大4,807件の情報が閲覧された可能性
2026年10月13日、日本郵便は法人向けポータルサイト「JP Business Tool Box」で、顧客情報が漏えいしたおそれがあると発表しました。
問題が発生したのは、ゆうパックやゆうパケットの送り状ラベルをWebから注文する機能です。
アプリケーションの不具合により、ある利用者が登録した情報を、別の利用者が閲覧できる状態になっていました。
閲覧された可能性のある情報
- 法人名
- 部署名
- 担当者名
- 郵便番号、住所
- 電話番号
- メールアドレス
対象は最大4,807件と公表されています。
ただし、これは閲覧された可能性のある情報の最大件数であり、4,807件すべてが実際に第三者に閲覧されたと確定した数字ではありません。
送り状注文・集荷依頼機能などが一時停止
日本郵便は10月8日午後7時15分ごろにサービス全体を停止し、緊急メンテナンスを実施しました。
10月9日午後4時15分ごろには一部サービスを再開しましたが、送り状注文・集荷依頼機能とトライアルID新規登録機能については、引き続き停止すると案内していました。
なお、これらは10月9日時点のサービス再開案内に基づく情報です。現在の利用可否については、最新の公式案内をご確認ください。
この事案は、システムの不具合による情報閲覧リスクであり、サイバー攻撃による情報窃取が確認された事案ではありません。
ゆうパックや郵便物の配送にも影響はある?
日本郵便の不正アクセス問題を知り、「ゆうパックが届かなくなるのでは」「荷物の追跡ができなくなるのでは」と心配する人もいるかもしれません。
しかし、今回公表された各事案は、主に会員情報、アプリ、調査請求Web受付、法人向け送り状注文機能などに関するものです。
これらの問題が発生したことだけを理由に、国内の郵便物やゆうパックの配送業務全体が停止したと判断することはできません。
一方、対象となるWebサービスや機能については、一時的な停止やメンテナンスが実施されています。
郵便物の遅延や個別サービスの利用状況は、セキュリティ問題とは分けて、公式の運行情報・サービス案内で確認することが大切です。
日本郵便を装った偽メール・SMSにも注意
個人情報の漏えい問題が発生すると、心配になるのが二次被害です。
特に日本郵便のような配送サービスでは、荷物の不在通知や再配達案内を装ったメール・SMSに注意する必要があります。
不審なメッセージの例
- 「お荷物をお届けできませんでした」
- 「住所情報に不備があります」
- 「再配達の手続きをしてください」
- 「ゆうIDの認証を更新してください」
- 「アカウントの安全確認が必要です」
これらは詐欺で使われる可能性がある文面の例であり、同じ表現の連絡がすべて詐欺という意味ではありません。
重要なのは、メッセージ内のリンクを安易に開かないことです。
日本郵便は、電話やメールなどでパスワードやクレジットカード番号を尋ねることはないと案内しています。
荷物の状況を確認する場合は、メール内のURLではなく、日本郵便の公式サイトや公式アプリを自分で開くようにしましょう。
日本郵便の利用者が今すぐできる5つの対策
1. ゆうIDのパスワードを見直す
他のサービスと同じパスワードを使っている場合は、使い回しを避けましょう。長く推測されにくいパスワードを設定することも重要です。
2. 2段階認証の設定を確認する
ゆうIDでは2026年10月20日から2段階認証が必須化されています。ログイン時の認証案内を確認し、適切に設定してください。
3. 不審なメールやSMSのURLを開かない
日本郵便を名乗る連絡でも、送信元やリンク先を確認してください。特に、急いでログインや決済を求める内容には注意が必要です。
4. アカウントや配送情報に不審な点がないか確認する
身に覚えのない登録情報の変更、送り状の作成、ログインに関する通知などがないか確認しましょう。
5. 個人情報が漏えいした可能性がある場合は公式窓口に相談する
不審な連絡が増えた場合や、第三者によるアカウント利用が疑われる場合は、日本郵便の公式案内を確認し、必要に応じて問い合わせましょう。
メールアドレスの流出を確認したい方は、こちらの記事も参考になります。
また、個人情報漏えい後に何をすればよいか迷った場合は、次の記事で対処法を整理しています。
日本郵便のサイバー攻撃・情報漏えいに関するよくある質問
Q. 日本郵便の利用者全員の情報が流出したのですか?
いいえ。利用者全員の情報が流出したと確認されたわけではありません。郵便局アプリについて公表された不正取得の対象は、19名分・69件です。他の事案についても、それぞれ対象範囲や確認状況が異なります。
Q. 郵便局アプリは現在利用できますか?
郵便局アプリは、2026年9月25日の緊急メンテナンス後、9月26日にサービスを再開したと発表されています。その後の利用状況については公式案内をご確認ください。
Q. ゆうIDのパスワードは変更した方がよいですか?
日本郵便はパスワードの見直しを呼びかけています。特に他のサービスと同じパスワードを使っている場合は、異なるパスワードへの変更を検討してください。
Q. クレジットカード情報も漏えいしたのですか?
今回紹介した各事案について、すべての利用者のクレジットカード情報が漏えいしたという事実は確認できません。対象となった情報は事案ごとに異なるため、公式発表で個別に確認する必要があります。
Q. 今回の4件は同じハッカーによる攻撃ですか?
同じ攻撃者による一連の事件と確認されたわけではありません。特にJP Business Tool Boxについては、アプリケーションの不具合が原因とされています。
Q. 国際郵便の約600件はすべて流出したのですか?
いいえ。約600件は第三者から閲覧可能な状態になっていた顧客情報の件数です。実際に第三者が閲覧したかどうかは確認されていないため、約600件すべてが流出したと断定することはできません。
まとめ|日本郵便の不正アクセスは事案ごとの確認が重要
2026年9~10月、日本郵便と日本郵政グループでは、複数のサービスに関するセキュリティ問題が公表されました。
郵便局アプリでは19名分・69件の情報が不正取得された一方、国際郵便の調査請求Web受付サービスでは約600件の情報が第三者から閲覧可能な状態にあったことが判明しています。
また、JP Business Tool Boxでは最大4,807件の情報が他の利用者から閲覧できた可能性が公表されました。
ゆうIDについても第三者による不正利用と情報漏えいの可能性が公表され、10月20日から2段階認証が必須化されています。
ただし、各事案は原因や被害状況が異なり、すべてを同一のサイバー攻撃として扱うことはできません。
利用者は公式発表を確認するとともに、パスワードの使い回しを避け、不審なメールやSMSに注意することが重要です。