
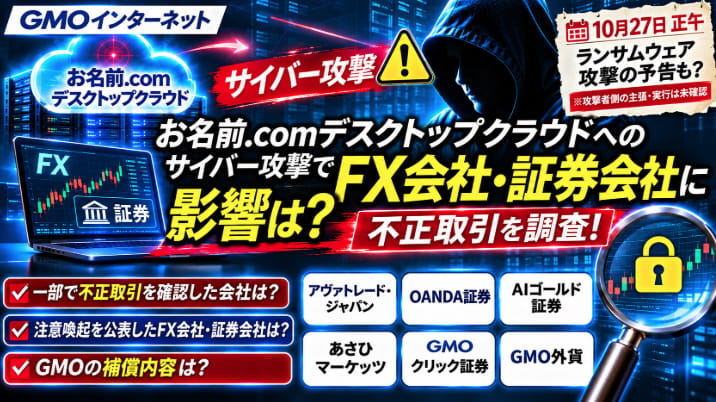
2026年10月、GMOインターネット株式会社が提供する「お名前.com(ドットコム) デスクトップクラウド」でサイバー攻撃が発生しました。
今回の事件では、クラウド上でFXの自動売買ツールを利用していた顧客の取引口座について、不正ログインや身に覚えのない取引が問題となっています。
そこで気になるのが、「どこのFX会社・証券会社に影響があったのか?」「実際に不正取引が確認された会社はどこなのか?」という点です。
調査したところ、OANDA証券、アヴァトレード・ジャパン、AIゴールド証券、GMOクリック証券など、複数の金融事業者が今回の事件に関連する注意喚起を公表していました。
ただし、注意喚起を出した会社すべてで不正取引が発生したわけではありません。
この記事では、2026年10月25日時点の各社公式発表をもとに、FX会社・証券会社の対応状況、不正取引の確認状況、GMOインターネットの補償方針、10月27日正午の攻撃予告について整理します。
※この記事で紹介する会社は、今回の事件に関連する公式発表を確認できた事業者です。各社自身がサイバー攻撃を受けた、または各社がデスクトップクラウドを直接契約していたという意味ではありません。
- お名前.comデスクトップクラウドへのサイバー攻撃で影響が懸念されるFX会社・証券会社はどこ?
- アヴァトレード・ジャパンは一部顧客口座で不正取引を確認
- OANDA証券はMT4・MT5利用者にパスワード変更を要請
- AIゴールド証券はMT5利用者への注意喚起と監視強化を公表
- あさひマーケッツもMT5利用者へパスワード変更を要請
- GMOクリック証券は自社口座での不正操作を確認していないと発表
- GMO外貨も関連する不正取引に注意喚起
- GMOコインも注意喚起!暗号資産取引所への影響は?
- なぜFX会社や証券会社の口座に影響が出たのか?
- 不正取引が確認されたFX会社は何社?被害額は公表されている?
- GMOインターネットはFX口座の不正取引を補償する?
- 10月27日正午のランサムウェア攻撃予告でFX会社・証券会社にも被害が出る?
- FX会社・証券会社の利用者が今すぐ確認したい対策
- よくある質問(FAQ)
- まとめ|FX会社・証券会社6社の公式発表を確認、不正取引の有無には違いがある
- 参考資料・公式発表
お名前.comデスクトップクラウドへのサイバー攻撃で影響が懸念されるFX会社・証券会社はどこ?
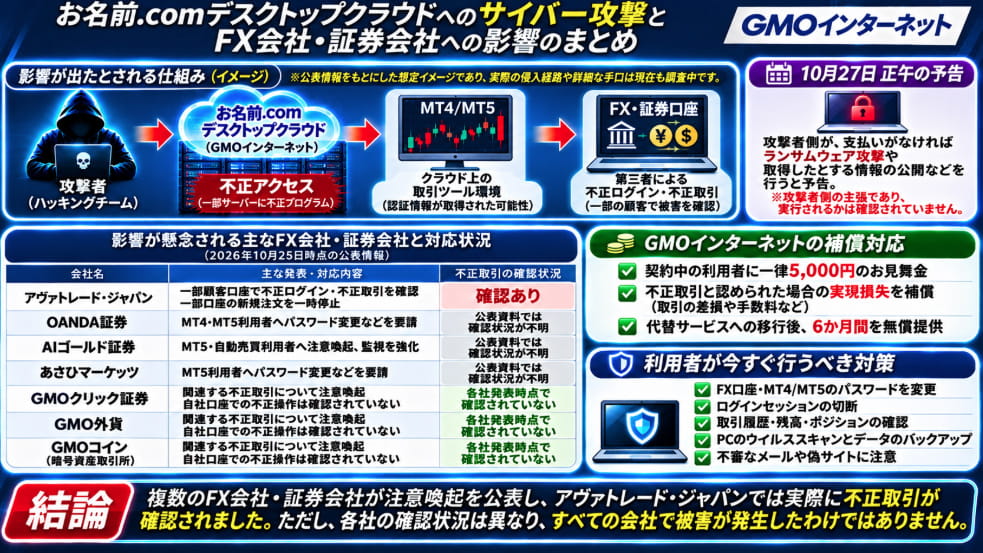
今回の事件について、2026年10月25日時点で関連する公式発表を確認できた主なFX会社・証券会社は、次の6社です。
| 会社名 | 公式発表の内容 | 不正取引の確認状況 |
|---|---|---|
| アヴァトレード・ジャパン | 一部顧客口座で不正ログイン・不正取引を確認 | 確認あり |
| OANDA証券 | MT4・MT5利用者へパスワード変更などを要請 | 公表資料では確認状況が不明 |
| AIゴールド証券 | MT5利用者へ注意喚起、監視強化 | 公表資料では確認状況が不明 |
| あさひマーケッツ | MT5利用者へパスワード変更などを要請 | 公表資料では確認状況が不明 |
| GMOクリック証券 | 関連する不正取引への注意喚起 | 各社発表時点で確認されていない |
| GMO外貨 | 関連する不正取引への注意喚起 | 各社発表時点で確認されていない |
この6社は、今回確認できた主な公式発表のある会社であり、影響を受けた会社の総数を示すものではありません。
また、GMOコインも関連する注意喚起を公表していますが、暗号資産取引所であるため、FX会社・証券会社とは分けて後述します。
ここからは、それぞれの会社が何を発表したのかを詳しく見ていきます。
アヴァトレード・ジャパンは一部顧客口座で不正取引を確認
今回確認した公式発表の中で、特に重要なのがアヴァトレード・ジャパンの発表です。
同社は2026年10月23日、GMOインターネットのお名前.com デスクトップクラウド上でEA(自動売買プログラム)などを利用していた一部顧客の取引口座で、第三者による不正ログインと不正取引が行われたことを確認したと公表しました。
単なる注意喚起ではなく、実際に不正取引を確認したと明言している点が重要です。
一部口座で新規注文を一時停止
アヴァトレード・ジャパンは、関連する不正ログイン事案を受けて、一部顧客口座の新規注文受付を一時停止する措置を案内しています。
同社の説明では、新規の買い注文・売り注文は停止される一方、保有ポジションの決済は可能で、強制ロスカットも通常どおり作動するとされています。
また、パスワード変更後に新規注文の再開を希望する場合は、カスタマーサポートへの連絡を案内しています。
アヴァトレード自体がハッキングされたわけではない
同社は、現時点で自社システムから顧客の認証情報や個人情報が漏えいした事実は確認されていないと説明しています。
つまり、今回の問題は、お名前.com デスクトップクラウドという外部サービス上で利用されていた取引口座の認証情報などに関係するものです。
アヴァトレード・ジャパンの取引システム自体が侵害されたと断定してはいけません。
公式発表:アヴァトレード・ジャパン|不正アクセスに関する注意喚起およびパスワード変更のお願い
OANDA証券はMT4・MT5利用者にパスワード変更を要請
OANDA証券は2026年10月22日、お名前.com デスクトップクラウドへの不正アクセスを受け、顧客に注意喚起を行いました。
同社は、デスクトップクラウド上でOANDA証券のMT4・MT5を利用していた顧客について、取引口座のログイン情報が第三者に閲覧された可能性があると説明しています。
二段階認証の利用も呼びかけ
OANDA証券が案内した主な対策は、マイページのパスワード変更、MT4・MT5のパスワード変更、二段階認証の利用、取引履歴の確認です。
不審な取引が見つかった場合は、サポート窓口への連絡も求めています。
なお、今回確認した10月22日の公式発表だけでは、不正取引が確認された顧客数や被害金額は分かりません。
OANDA証券で不正取引が発生したとも、発生していないとも断定できないため、公表資料では確認状況が不明としています。
公式発表:OANDA証券|お名前.com デスクトップクラウド不正アクセスに伴うお知らせ
AIゴールド証券はMT5利用者への注意喚起と監視強化を公表
AIゴールド証券も2026年10月22日、お名前.com デスクトップクラウドでMT5や自動売買を利用している顧客に向けて注意喚起を公表しました。
同社によると、GMOインターネットから不正アクセスに関する連絡があり、同サービスのサーバー上に保存されたAIゴールド証券の口座ログイン情報が第三者に知られた可能性を否定できないとしています。
自社システムへの不正アクセスは確認されていない
AIゴールド証券は、同社のシステムに対する不正アクセスは確認されていないと明記しています。
一方、顧客にはMT5の取引用・閲覧用パスワードの変更や、取引履歴・入出金履歴の確認を要請しています。
さらに、不正なログイン、取引、出金申請の監視を強化していると説明しました。
ただし、この発表には不正取引が確認された顧客数などの記載はなく、不正取引の有無については公表資料から判断できません。
公式発表:AIゴールド証券|お名前.com デスクトップクラウドでMT5・自動売買をご利用のお客様へ
あさひマーケッツもMT5利用者へパスワード変更を要請
あさひマーケッツは2026年10月22日、お名前.com デスクトップクラウドを利用する顧客に向けた注意喚起を公表しました。
同社のMT5をデスクトップクラウド上で利用していた顧客について、口座番号やパスワードが第三者に閲覧された可能性があると説明しています。
主な対策として、マイページとMT5のパスワード変更、MT5の二段階認証、取引履歴の確認などを案内しています。
今回確認した発表では、具体的な不正取引件数や被害金額は公表されていません。
そのため、不正取引があったかどうかは、この発表だけでは分かりません。
公式発表:あさひマーケッツ|お名前.com デスクトップクラウドをご利用のお客様へ
GMOクリック証券は自社口座での不正操作を確認していないと発表
GMOクリック証券は2026年10月23日、自動売買ツールによるものと考えられる不正取引について注意喚起を公表しました。
同社は、複数のFX業者で顧客に身に覚えのない取引が行われた事例が報告されていることを説明しています。
また、GMOインターネットのお名前.com デスクトップクラウド上で利用された取引ツールに関連して、不正操作の報告があったことにも触れています。
GMOクリック証券自身の口座では不正操作を確認していない
重要なのは、GMOクリック証券が自社口座における不正な操作は発表時点で確認されていないと説明していることです。
同社は外部ツールやプログラムによる自動売買を認めていないとしたうえで、利用者に取引内容やセキュリティ対策の確認を呼びかけています。
したがって、今回の注意喚起だけを理由に、GMOクリック証券で不正取引の被害が発生したと書くのは不正確です。
公式発表:GMOクリック証券|自動売買ツールによるものと考えられる不正取引に関する注意喚起
GMO外貨も関連する不正取引に注意喚起
GMO外貨は2026年10月23日、お名前.com デスクトップクラウドへの不正アクセスに関連する注意喚起を公表しました。
同社は、複数のFX業者で自動売買ツールによるものと考えられる不正取引が報告されていると説明しています。
一方で、GMO外貨自身の口座では発表時点で不正な操作は確認されていないと明記しています。
GMO外貨も外部ツールやプログラムによる自動売買を認めていないと説明しており、顧客に取引履歴などの確認を求めています。
GMOインターネットと同じ企業グループに属しているという理由だけで、GMO外貨が攻撃されたと判断することはできません。
公式発表:GMO外貨|自動売買ツールによるものと考えられる不正取引に関する注意喚起
GMOコインも注意喚起!暗号資産取引所への影響は?
FX会社・証券会社とは別に、暗号資産取引所のGMOコインも2026年10月23日に注意喚起を公表しています。
GMOコインは、複数のFX業者で報告された不正取引や、お名前.com デスクトップクラウドへの不正アクセスについて説明しました。
ただし、同社の口座における不正な操作は発表時点で確認されていないとしています。
つまり、GMOコインが今回のサイバー攻撃で被害を受けたと確認されたわけではありません。
今回の事件を受けて、関連するセキュリティ対策を呼びかけた事業者の一つです。
公式発表:GMOコイン|自動売買ツールによるものと考えられる不正取引に関する注意喚起
なぜFX会社や証券会社の口座に影響が出たのか?
ここまでの会社別の発表を見ると、ある疑問が浮かびます。
サイバー攻撃を受けたのはGMOインターネットのデスクトップクラウドなのに、なぜ別のFX会社や証券会社の取引口座に影響が及ぶのでしょうか?
デスクトップクラウドとFX会社の役割は違う
お名前.com デスクトップクラウドは、Windowsの仮想デスクトップ環境を提供するサービスです。
利用者はその環境にMT4・MT5などの取引ツールをインストールし、自分が契約しているFX会社や証券会社の口座へ接続できます。
つまり、デスクトップクラウドは取引ツールを動かす場所であり、実際のFX口座を管理しているのは各金融事業者です。
クラウド上に取引口座のログイン情報などが保存されていた場合、クラウド環境への不正アクセスによって、別会社の取引口座にも影響が及ぶ可能性があります。
金融事業者のシステムが直接攻撃されたとは限らない
今回、アヴァトレード・ジャパンは一部顧客口座での不正取引を確認しています。
しかし、同社は自社システムから顧客情報が漏えいした事実は確認されていないと説明しています。
このように、外部サービスに保存された認証情報が悪用される場合、取引先の金融事業者のシステム自体が侵害されていなくても、不正取引につながる可能性があります。
GMOインターネットのお名前.com デスクトップクラウドで何が起きたのか、事件全体の経緯は次の記事で解説しています。
GMOインターネットのサイバー攻撃とFX口座の不正操作について詳しく見る
不正取引が確認されたFX会社は何社?被害額は公表されている?
2026年10月25日時点で今回調査した公式発表の中では、アヴァトレード・ジャパンが一部顧客口座での不正ログインと不正取引を確認したと明記しています。
一方、OANDA証券、AIゴールド証券、あさひマーケッツについては、今回確認した公表資料だけでは不正取引の有無や件数を確定できません。
GMOクリック証券とGMO外貨は、それぞれの発表時点で自社口座での不正操作は確認されていないと説明しています。
したがって、「不正取引が確認されたFX会社は1社だけ」と断定することもできません。
これは、今回確認した公式資料の中で明確に不正取引を公表している会社がアヴァトレード・ジャパンだったという意味です。
GMOインターネットは、複数の利用者から身に覚えのない取引について報告を受けていると説明していますが、金融事業者別の被害件数や被害総額は公表していません。
また、今回紹介した会社以外にも、関連する取引口座が存在する可能性があります。
GMOインターネットはFX口座の不正取引を補償する?
GMOインターネットは2026年10月24日の第4報で、利用者への補償方針を公表しました。
主な内容は、お見舞金、代替サービス、不正取引による損失の補償です。
契約中の利用者に一律5,000円のお見舞金
GMOインターネットは、現在お名前.com デスクトップクラウドを利用しているすべての顧客に対し、金銭的被害の有無にかかわらず、一律5,000円のお見舞金を支払うと発表しました。
対象者への連絡方法や受取手続き、支払時期については、10月30日23時59分までに登録メールアドレスへ案内する予定です。
不正取引による実現損失を補償する方針
GMOインターネットは、今回の不正アクセスに起因する不正取引と認められた場合、その取引によって顧客に発生した実現損失を補償する方針です。
対象には、取引の差損や手数料などが含まれます。
ただし、市場変動による損失、得られたはずの利益、その他の間接的な損害は補償対象に含まれないと説明しています。
補償対象かどうかは、取引記録やアクセス記録などをもとにGMOインターネットが確認します。
すべてのFX損失が無条件で補償されるわけではありません。
代替サービスへの移行と6か月間の無償提供も発表
GMOインターネットは、不正アクセスを受けた従来のシステム基盤をそのまま再開しない方針を示しています。
引き続きWindowsデスクトップ環境の利用を希望する契約者には、独立したクラウド基盤上の代替サービスを案内し、移行後6か月間を無償で提供する予定です。
移行方法などの詳細については、10月30日までに案内するとしています。
公式発表:GMOインターネット|お見舞金と不正取引による損失の補償について(第4報)
10月27日正午のランサムウェア攻撃予告でFX会社・証券会社にも被害が出る?
今回の事件では、攻撃者を名乗る人物による新たな脅迫も報じられています。
セキュリティ専門メディア「セキュリティ対策Lab」は2026年10月25日、攻撃者側が100万ドルを要求し、日本時間10月27日正午までに支払われなければ、利用者PCへのランサムウェア攻撃や取得したとする情報の公開などを行うと予告していると報じました。
ただし、これは報道で伝えられた攻撃者側の主張です。脅迫の原文全体や攻撃者の実行能力を独立に確認できたわけではなく、予告された行為が実行されると確定したものではありません。
予告された攻撃の対象が金融事業者とは限らない
報道で取り上げられた脅迫内容は、主にデスクトップクラウドの利用者端末や、取得したと主張する情報に関係しています。
したがって、10月27日正午にFX会社や証券会社のシステムが直接攻撃されると決まっているわけではありません。
また、利用者PCへのランサムウェア攻撃、取得したとする情報の公開、FX口座への不正取引は、それぞれ異なる行為です。
これらを一つの攻撃として混同しないことが重要です。
GMOは利用者のPCのフルスキャンとバックアップを要請
GMOインターネットは10月24日の第5報で、利用者自身のPCやスマートフォンなどについて、ウイルス対策ソフトによるフルスキャンとデータのバックアップを至急実施するよう求めています。
これは利用者端末への影響も含めて調査しているための予防的な対応です。
ただし、すべての利用者PCがランサムウェアに感染していると確認されたわけではありません。
今回の犯行声明や脅迫メールについては、関連記事でも詳しく取り上げています。
GMOハッキングチームの脅迫メールとは?66億円・口座15%の犯行声明を検証!
FX会社・証券会社の利用者が今すぐ確認したい対策
今回の事件で注意が必要なのは、お名前.com デスクトップクラウドを現在利用している人だけではありません。
過去に利用していた人や、同サービス上に取引口座の認証情報を保存していた人も、各社の案内を確認することが重要です。
① FX口座と取引ツールのパスワードを変更する
お名前.com デスクトップクラウドとは別の安全な端末から、取引口座やMT4・MT5のパスワードを変更してください。
同じパスワードをほかのサービスでも使用していた場合は、それらのサービスも確認しましょう。
② ログインセッションを切断する
パスワードを変更しても、既存のログイン状態が維持される場合があります。
取引先のFX会社・証券会社に確認し、必要に応じて既存セッションをすべて切断してください。
③ 取引履歴・残高・保有ポジションを確認する
身に覚えのない注文、決済、残高の変動がないか確認してください。
不審な取引が見つかった場合は、取引先の金融事業者に速やかに連絡しましょう。
取引日時や注文番号など、後から状況を確認できる記録も保存しておくことをおすすめします。
④ 自動売買ツールの停止による影響を確認する
GMOインターネットは、10月21日からデスクトップクラウドの全プランのサーバーを順次停止しています。
このため、サーバー上で動かしていたEAが停止し、自動決済や損切りが予定どおり動かない可能性があります。
保有ポジションがある場合は、取引先の公式アプリや管理画面などから状態を確認してください。
⑤ 利用者自身のPCをスキャンし、重要データをバックアップする
GMOインターネットの第5報では、利用者端末のフルスキャンとバックアップが求められています。
重要なファイルは安全な保存先にバックアップし、不審なプログラムや警告が表示されていないか確認してください。
⑥ 便乗したフィッシングメールに注意する
今回の事件を口実に、パスワード変更や補償金の受け取りを装った偽メールが届く可能性があります。
メール内のリンクを安易に開かず、金融事業者やGMOインターネットの公式サイトから直接確認してください。
パスワードが流出していないか心配な場合は、以下の記事も参考にしてください。
また、個人情報の流出が疑われる場合の対応については、こちらで解説しています。
よくある質問(FAQ)
Q. お名前.comデスクトップクラウドを使っていたFX会社は何社ですか?
今回確認した公式発表では、FX会社・証券会社6社が関連する注意喚起を公表していました。ただし、これらの会社がデスクトップクラウドを直接契約していたという意味ではありません。実際の契約企業数や、取引口座に影響が及んだ金融事業者の総数は公表されていません。
Q. 不正取引が確認されたFX会社はどこですか?
今回確認した公式発表の中では、アヴァトレード・ジャパンが一部顧客口座での不正ログインと不正取引を確認したと公表しています。ただし、これが被害のあった金融事業者の全数という意味ではありません。
Q. GMOクリック証券やGMO外貨でも不正取引が発生しましたか?
両社は2026年10月23日時点の発表で、自社口座における不正な操作は確認されていないと説明しています。
Q. FX口座の不正取引による損失は補償されますか?
GMOインターネットは、今回の不正アクセスに起因する不正取引と認められた場合、その取引で発生した実現損失を補償する方針を公表しています。すべての損失が無条件に補償されるわけではありません。
Q. 10月27日正午にFX会社がランサムウェア攻撃を受けるのですか?
攻撃者側による脅迫の報道はありますが、FX会社・証券会社のシステムが10月27日正午に攻撃されると確認されたわけではありません。予告内容と実際の被害は区別する必要があります。
Q. お名前.comデスクトップクラウドを使っていない人もパスワード変更が必要ですか?
今回の不正アクセスだけを理由に、すべてのFX利用者が被害を受けたとはいえません。ただし、同サービスを過去に利用していた場合や、認証情報の流出が疑われる場合は、取引先の案内に従って対応してください。
まとめ|FX会社・証券会社6社の公式発表を確認、不正取引の有無には違いがある
GMOインターネットのお名前.com デスクトップクラウドへのサイバー攻撃について、FX会社・証券会社の公式発表を調査しました。
2026年10月25日時点で、今回確認できた主なポイントは次のとおりです。
- アヴァトレード・ジャパンは一部顧客口座での不正ログイン・不正取引を確認した
- OANDA証券、AIゴールド証券、あさひマーケッツは、関連する利用者にパスワード変更などを呼びかけた
- GMOクリック証券とGMO外貨は、発表時点で自社口座での不正操作は確認されていないと公表した
- GMOコインも関連する注意喚起を出したが、発表時点で自社口座での不正操作は確認されていないと説明した
- GMOインターネットは、対象と認められた不正取引の実現損失を補償する方針を公表した
- 10月27日正午の攻撃予告は報じられているが、予告された被害が発生することは確認されていない
今回の事件で最も注意したいのは、デスクトップクラウドへの不正アクセスと、FX会社・証券会社そのものへのサイバー攻撃を混同しないことです。
各社の顧客が外部のクラウド環境で取引ツールを利用していた場合、金融事業者のシステム自体が侵害されていなくても、取引口座に影響が及ぶ可能性があります。
今後、各社の被害状況や補償対応について新しい発表があれば、内容を確認して追記します。
参考資料・公式発表
- GMOインターネット|お客様へのお願い(第5報・2026年10月24日)
- GMOインターネット|お見舞金・不正取引の補償について(第4報・2026年10月24日)
- アヴァトレード・ジャパン|不正アクセスに関する注意喚起(2026年10月23日)
- OANDA証券|不正アクセスに伴うお知らせ(2026年10月22日)
- AIゴールド証券|MT5利用者への注意喚起(2026年10月22日)
- あさひマーケッツ|パスワード変更のお願い(2026年10月22日)
- GMOクリック証券|不正取引に関する注意喚起(2026年10月23日)
- GMO外貨|不正取引に関する注意喚起(2026年10月23日)
- GMOコイン|不正取引に関する注意喚起(2026年10月23日)
- セキュリティ対策Lab|GMOへの犯行声明と10月27日の攻撃予告(2026年10月25日)
※本記事は2026年10月25日時点の公開情報をもとに作成しています。金融事業者の注意喚起、不正取引の確認、金融事業者自身への不正アクセスはそれぞれ区別しています。攻撃者の予告内容は未検証の主張を含みます。