「京都銀行で不正アクセスがあった?」「個人情報が漏えいしたというニュースは本当?」「ホームページが停止していたけれど、預金は大丈夫なの?」と心配している人もいるのではないでしょうか。
京都銀行では2026年10月、プログラミング言語「PHP」に関するセキュリティ上の注意喚起を受け、ホームページや一部Webサービスを一時停止しました。
その後、必要なセキュリティ対応と安全性の確認を終え、サービスを再開しています。2026年10月27日には、再開を案内する公式アカウントの投稿も確認されています。
重要なのは、今回のホームページ停止は予防的な措置として発表されたものであり、京都銀行がサイバー攻撃を受けたと公表したものではないという点です。
一方、京都銀行では過去に、顧客情報を含む資料や帳票の紛失が公表されています。
2010年には紛失資料に含まれる対象顧客数が推計を含め1,057件、2011年には登録票248件の紛失が判明しました。
この記事では、京都銀行の不正アクセスや個人情報漏えいの有無、2026年のPHP脆弱性問題、過去の顧客情報紛失、預金への影響、利用者ができるセキュリティ対策を公式資料から詳しく解説します。
※本記事は2026年11月7日時点で確認できる公開情報に基づいています。
- 京都銀行で不正アクセスや個人情報漏えいはあった?
- 京都銀行が2026年10月にホームページを一時停止!原因はPHPの脆弱性対応
- 京都銀行のホームページは再開!2026年10月27日に案内
- 2026年10月のPHP脆弱性問題は京都銀行だけではなかった
- 京都銀行では2010年に対象顧客数1,057件の情報を含む資料を紛失
- 京都銀行では2011年にも登録票248件の紛失を公表
- 京都銀行の預金は大丈夫?口座番号や暗証番号への影響
- 京都銀行を装うフィッシング詐欺やボイスフィッシングに注意
- 京都銀行の利用者が今すぐできる対処法7選
- 京都銀行の不正アクセス・個人情報漏えいに関するFAQ
- まとめ|京都銀行の不正アクセスと個人情報漏えい・預金への影響
- 参考資料・公式出典
京都銀行で不正アクセスや個人情報漏えいはあった?
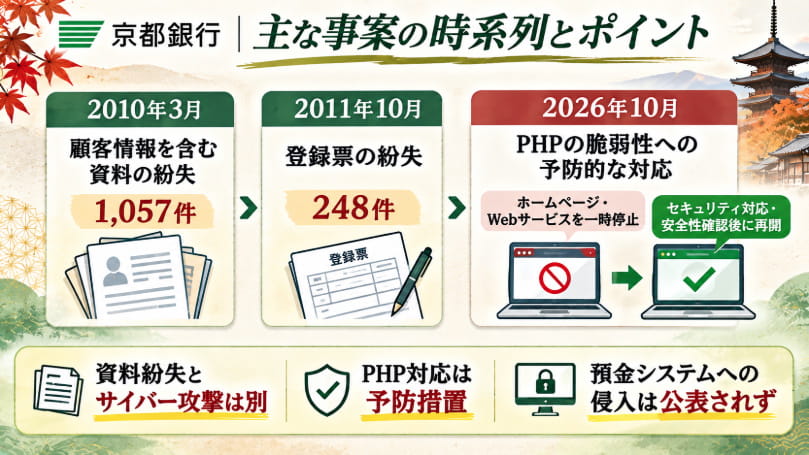
まず、京都銀行に関連する主な情報管理・セキュリティ事案を時系列で整理します。
| 時期 | 内容 | 確認できた影響 |
|---|---|---|
| 2010年3月29日 | 3店舗で顧客情報を含む資料の紛失を公表 | 紛失資料に含まれる対象顧客数は推計を含め1,057件。誤廃棄の可能性が高いと説明 |
| 2011年10月6日 | 本店営業部など4店舗で登録票248件の紛失を公表 | 氏名・口座番号・金額などを含む帳票。誤廃棄の可能性が高いと説明 |
| 2026年10月 | PHPのセキュリティ上の注意喚起に対応 | ホームページと一部Webサービスを予防的に停止 |
| 2026年10月27日 | ホームページ・各種Webサービスの再開を案内 | 必要なセキュリティ対応と安全性確認を完了 |
これらの事案は、内容や原因がそれぞれ異なります。
2010年と2011年は紙の資料・帳票の紛失であり、2026年10月はソフトウェアの脆弱性に対する予防的な対応です。
いずれも、これらの発表だけを根拠に「京都銀行の預金システムがサイバー攻撃を受けた」と断定することはできません。
京都銀行が2026年10月にホームページを一時停止!原因はPHPの脆弱性対応
2026年10月、京都銀行はホームページと一部Webサービスを一時停止しました。
京都銀行の公式サイトによると、停止の理由はPHPに関するセキュリティ上の注意喚起を受けたためです。
銀行は、安全確保を目的とした予防的な措置として、京都銀行および一部グループ会社のホームページ・Webサービスを一時停止したと説明しています。
PHPとは何?なぜ銀行のホームページが停止した?
PHPは、WebサイトやWebサービスの構築に広く使われているプログラミング言語です。
例えば、利用者が入力した情報を処理したり、データベースと連携したりする仕組みなどに利用されています。
2026年10月21日、PHPの開発元であるThe PHP Groupは、PHPにおける複数の脆弱性についてセキュリティ情報を公表しました。
翌10月22日には、JPCERTコーディネーションセンター(JPCERT/CC)も注意喚起を公開しています。
対象となった脆弱性は、CVE-2026-109618とCVE-2026-109619です。
これらの脆弱性を悪用された場合、PHPの実行プロセスの権限で、攻撃者が任意のコードを実行できる可能性があると説明されています。
脆弱性とは、ソフトウェアやシステムに存在するセキュリティ上の弱点のことです。
悪用されると不正アクセスなどにつながるおそれがあるため、修正プログラムの適用や安全性の確認が必要になります。
京都銀行も、PHPに関する注意喚起を受け、安全確保のためサービスを一時停止しました。
参考:JPCERT/CC|PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起
京都銀行のホームページ停止はサイバー攻撃が原因?
今回の公式発表では、PHPに関する注意喚起を受け、安全確保を目的とした予防的な措置を実施したと説明されています。
つまり、サイバー攻撃による被害が確認されたために停止した、という発表ではありません。
脆弱性が発見されたことと、実際にその脆弱性を悪用した攻撃が成功したことは別です。
例えば、建物の鍵に弱点が見つかり、被害が発生する前に鍵を交換することと似ています。
鍵を交換したという事実だけで、すでに泥棒が侵入したとは判断できません。
今回の京都銀行の対応についても、同じように区別して考える必要があります。
出典:京都銀行公式サイト|当行ホームページおよび各種Webサービスの再開について
京都銀行のホームページは再開!2026年10月27日に案内
京都銀行は、必要なセキュリティ対応および安全性の確認が完了し、一時停止していたホームページと各種Webサービスを再開したと発表しています。
2026年10月27日には、京都銀行の公式アプリ関連アカウントからも、再開を案内する投稿が確認されています。
銀行は、サービス停止によって利用者に不便をかけたことを謝罪しています。
ホームページの停止開始日や再開時刻はいつ?
今回確認できた公式案内では、PHPに関する注意喚起を受けて予防的にサービスを停止し、その後、安全性の確認を終えて再開したことが説明されています。
また、2026年10月27日に再開が案内されたことを確認できました。
ただし、正確な停止開始日時や再開時刻については、確認した公式案内だけでは特定できません。
そのため、本記事では停止期間や停止時間を推測して記載していません。
ホームページが停止すると預金口座も使えなくなる?
銀行のホームページと、預金残高を管理する銀行の基幹システムは、必ずしも同じ仕組みではありません。
ホームページの閲覧や一部Webサービスが停止したからといって、預金そのものが失われたり、口座残高が変更されたりするわけではありません。
ただし、停止対象となったサービスによっては、利用者が一時的に手続きを行えなくなる場合があります。
今回の京都銀行の公式案内では、予防的な停止と安全性確認後の再開が説明されています。
預金管理システムへの不正侵入や、今回の停止に伴う預金の不正流出が発生したという発表ではありません。
2026年10月のPHP脆弱性問題は京都銀行だけではなかった
2026年10月のPHP脆弱性問題では、国内外の多くの事業者が対応を求められました。
JPCERT/CCは2026年10月22日に注意喚起を公開し、10月29日には情報を更新しています。
対象となった脆弱性は、CVE-2026-109618とCVE-2026-109619です。
PHPの脆弱性では実際の攻撃も報告された
JPCERT/CCの2026年10月29日更新の注意喚起では、今回の脆弱性を悪用した攻撃活動について、実際に侵害が成功したことを示唆する痕跡が報告されたと説明しています。
また、脆弱性の悪用を試みる通信や、攻撃に利用できると主張する実証コードの公開も確認されています。
ただし、これはPHPの脆弱性全般に関する情報です。
PHPの脆弱性を悪用した攻撃事例が存在することと、京都銀行がその攻撃を受けて侵入されたことは別です。
京都銀行については、予防的なサービス停止と安全性確認後の再開が公表されています。
PHPの脆弱性があれば必ず情報漏えいする?
いいえ。脆弱性が存在することと、実際に情報漏えいが発生することは異なります。
脆弱性が悪用される可能性がある場合でも、攻撃を受ける前に対策を実施すれば、被害を防げることがあります。
また、ソフトウェアの利用状況や設定によって、影響を受ける範囲も異なります。
京都銀行の今回の発表も、予防的な対応とサービス再開に関するものです。
参考:JPCERT/CC|PHPにおける複数の脆弱性に関する注意喚起(2026年10月22日公開・10月29日更新)
参考:IPA|PHPの脆弱性対策について(PHP2shell)
京都銀行では2010年に対象顧客数1,057件の情報を含む資料を紛失
京都銀行では、2026年のPHP脆弱性問題とは別に、過去に顧客情報を含む資料の紛失が公表されています。
2010年3月29日、京都銀行は河原町支店、九条支店、高槻支店の3店舗で、顧客情報を含む資料の紛失が判明したと発表しました。
紛失した資料にはどのような個人情報が含まれていた?
京都銀行の公式資料によると、紛失した資料の対象顧客数は次のとおりです。
| 資料の種類 | 対象店舗 | 対象顧客数 |
|---|---|---|
| 法人設立年月日未登録一覧 | 河原町支店・九条支店 | 14件 |
| 個人生年月日未登録先一覧 | 河原町支店・九条支店 | 943件 |
| 伝票綴り | 高槻支店 | 100件 |
| 合計 | 3店舗 | 1,057件 |
※対象顧客数には推計が含まれています。上記は資料の枚数を示したものではありません。
資料には、顧客名、顧客番号、住所、口座番号、金額などが、資料の種類に応じて記載されていました。
1,057件という数字は京都銀行が公表した紛失資料の対象顧客数の合計であり、1,057人分の情報が外部へ流出したと確認された数字ではありません。
2010年の資料紛失はなぜ発生した?
京都銀行は、2010年2月から3月にかけて実施した資料の一斉点検で、紛失を確認しました。
内部調査の結果、保存していた資料を誤って廃棄した可能性が高いと説明しています。
また、外部へ情報が流出した可能性は極めて低いと判断しています。
この事案は紙の資料の管理に関する問題であり、サイバー攻撃による情報流出ではありません。
出典:京都銀行|お客さま情報の紛失について(2010年3月29日・PDF)
京都銀行では2011年にも登録票248件の紛失を公表
京都銀行は2011年10月6日にも、顧客情報を含む登録票の紛失を公表しています。
対象となったのは、本店営業部、高野支店、福知山支店、岩滝支店の4店舗です。
紛失した登録票248件の内訳
| 店舗 | 登録票の件数 |
|---|---|
| 本店営業部 | 46件 |
| 高野支店 | 2件 |
| 福知山支店 | 75件 |
| 岩滝支店 | 125件 |
| 合計 | 248件 |
京都銀行の公式資料では、紛失した登録票の対象期間は2004年1月から2009年7月とされています。
登録票には何が記載されていた?
対象となったのは、銀行内部でデータ入力などに使用する登録票です。
- 口座振替の振替口座を変更する際に使用する登録票
- 融資取引の返済条件を変更する際に使用する登録票
- 振込内容の変更に伴い、振込預り金を取り消す際に使用する登録票
これらには顧客氏名、口座番号、金額などが記載されていました。
ただし、登録票は顧客本人が記入した伝票ではなく、銀行が内部処理のために使用する帳票です。
2011年の紛失で個人情報は流出した?
京都銀行は、保存期間に関する認識違いなどから、誤って廃棄した可能性が高いと説明しています。
また、紛失に関連する情報の不正利用は確認されていないと報じられています。
重要なのは、248件という数字が紛失した登録票の件数であることです。
248人の顧客情報が外部へ漏えいしたと確認されたわけではありません。
この事案も紙の帳票の管理に関するものであり、2026年のPHP脆弱性問題とは関係ありません。
出典:京都銀行|お客さま情報の紛失について(2011年10月6日・PDF)
京都銀行の預金は大丈夫?口座番号や暗証番号への影響
銀行のホームページが停止したというニュースを見ると、預金が不正に引き出されるのではないかと心配になる人もいるでしょう。
しかし、今回の2026年10月の京都銀行の公式発表は、PHPの脆弱性への予防的な対応に関するものです。
預金口座や銀行の基幹システムへの不正侵入が発生したという発表ではありません。
2026年のPHP問題で預金は流出した?
今回確認した京都銀行の公式案内には、PHP脆弱性への対応によって預金が流出した、あるいは預金管理システムが不正に操作されたという説明はありません。
また、ホームページやWebサービスの再開について、安全性の確認が完了したと案内されています。
そのため、今回のホームページ停止だけを根拠に、京都銀行の預金が危険な状態にあると判断することはできません。
過去の資料紛失で口座番号や暗証番号は盗まれた?
2010年と2011年の資料紛失では、顧客名、住所、口座番号、金額などを含む資料が対象になっています。
ただし、銀行は誤廃棄の可能性が高いと説明しており、2011年の事案については不正利用も確認されていませんでした。
また、口座番号が記載された資料を紛失したことと、暗証番号やインターネットバンキングの認証情報が盗まれたことは別です。
これらを混同しないようにしましょう。
預金口座を守るために確認したいこと
京都銀行を利用している人は、次の点を定期的に確認するとよいでしょう。
- 預金残高に不審な変動がないか
- 身に覚えのない振込や引き出しがないか
- 不審なメールやSMSが届いていないか
- インターネットバンキングのパスワードを使い回していないか
- 振込限度額が必要以上に高く設定されていないか
京都銀行を装うフィッシング詐欺やボイスフィッシングに注意
京都銀行では、金融機関を装ったフィッシングメール、SMS、SNSのダイレクトメッセージ、不審な電話などへの注意を呼びかけています。
こうした詐欺は、実際に銀行でサイバー攻撃や個人情報漏えいが発生していなくても行われる可能性があります。
京都銀行を装うフィッシング詐欺の手口
例えば、銀行を名乗って次のようなメッセージが送られてくることがあります。
- 「お客さまの口座に不正アクセスがありました」
- 「セキュリティ強化のため本人確認が必要です」
- 「口座が一時停止されています」
- 「暗証番号を入力して利用制限を解除してください」
- 「ワンタイムパスワードを教えてください」
※上記は一般的な詐欺手口を説明するための例文であり、京都銀行で実際に確認されたメール本文を引用したものではありません。
メールの送信者名や銀行のロゴだけで、本物かどうかを判断しないようにしましょう。
ボイスフィッシングとは?
ボイスフィッシングは、電話で銀行員や金融機関の担当者などを装い、利用者からログイン情報を聞き出したり、偽サイトへ誘導したりする詐欺です。
不審な電話がかかってきた場合は、一度電話を切り、公式サイトに掲載された窓口へ自分で連絡しましょう。
出典:京都銀行|フィッシングメール・SMS・不審な電話への注意喚起
京都銀行の利用者が今すぐできる対処法7選
① 京都銀行の公式発表を確認する
不正アクセスや情報漏えいのニュースを見かけた場合は、まず京都銀行の公式サイトを確認しましょう。
特に2026年のPHP脆弱性問題では、サービスの一時停止だけでなく、その後の再開案内も確認することが重要です。
② 不審なメールやSMSのリンクを開かない
銀行を装ったメッセージが届いても、記載されたリンクを安易に開かないようにしましょう。
メールアドレスの流出が心配な場合は、メールアドレスが漏えいしているか確認する方法も参考にしてください。
③ パスワードを使い回さない
インターネットバンキングと他のサービスで同じパスワードを使用している場合は、別々のパスワードに設定しましょう。
また、パスワードが流出しているか確認する方法も参考にしてください。
④ ワンタイムパスワードを第三者に伝えない
ワンタイムパスワードは、不正ログインや不正送金を防ぐための重要な認証情報です。
銀行員を名乗る人物から求められても、電話やメールで伝えないようにしてください。
⑤ 預金残高と取引履歴を確認する
通帳やインターネットバンキングなどで、身に覚えのない振込や引き出しがないか確認しましょう。
不審な取引を発見した場合は、速やかに京都銀行へ相談してください。
⑥ インターネットバンキングの利用環境を確認する
パソコンやスマートフォンのOS、ブラウザ、セキュリティソフトなどを最新の状態に保ちましょう。
サポートが終了したOSを使用している場合は、更新や端末の変更を検討することも重要です。
⑦ 個人情報の悪用が疑われる場合は相談する
不審な電話やメールが増えたり、身に覚えのない手続きが行われたりした場合は、京都銀行や関係機関に相談しましょう。
また、個人情報が漏えいした場合の対処法では、情報流出が疑われる場合の確認事項を詳しく紹介しています。
京都銀行の不正アクセス・個人情報漏えいに関するFAQ
Q1. 京都銀行は2026年にサイバー攻撃を受けましたか?
京都銀行は2026年10月、PHPのセキュリティ上の注意喚起を受け、ホームページと一部Webサービスを予防的に停止しました。ただし、公式案内ではサイバー攻撃による被害が発生したとは説明されていません。
Q2. 京都銀行のホームページが停止した理由は?
PHPに関するセキュリティ上の注意喚起を受け、安全確保のため予防的に停止したためです。
Q3. 京都銀行のホームページは復旧しましたか?
はい。京都銀行は、必要なセキュリティ対応と安全性の確認を完了し、ホームページおよび各種Webサービスを再開したと発表しています。2026年10月27日には再開が案内されています。
Q4. PHPの脆弱性によって京都銀行の個人情報が漏えいしましたか?
今回確認した公式案内では、PHP脆弱性対応に伴うホームページ停止によって個人情報が漏えいしたとは発表されていません。
Q5. 京都銀行では過去に顧客情報の紛失がありましたか?
はい。2010年3月には紛失資料に含まれる対象顧客数が推計を含め1,057件、2011年10月には登録票248件の紛失が公表されています。
Q6. 2010年の1,057件は何人分の情報漏えいですか?
京都銀行の公式資料では、紛失した資料の対象顧客数が推計を含めて1,057件とされています。ただし、1,057人分の情報が外部へ漏えいしたと確認されたわけではありません。
Q7. 2011年の248件は何人分の個人情報ですか?
248件は紛失した登録票の件数です。248人分の個人情報が外部に流出したと確認された数字ではありません。
Q8. 京都銀行の預金口座や暗証番号は盗まれましたか?
今回確認した2026年10月の公式案内では、預金管理システムへの不正侵入や暗証番号の流出は発表されていません。また、2010年と2011年の書類紛失は、紙の資料の管理に関する事案です。
Q9. 京都銀行を装う不審なメールが届いたらどうすればよいですか?
メールのリンクを安易に開かず、京都銀行の公式サイトや正規アプリから確認してください。暗証番号やワンタイムパスワードを第三者に伝えないようにしましょう。
Q10. 京都銀行で不正送金が疑われる場合は?
身に覚えのない振込や引き出しを発見した場合は、速やかに京都銀行の公式窓口へ連絡してください。連絡先や受付時間は、京都銀行のお問い合わせページで確認できます。
まとめ|京都銀行の不正アクセスと個人情報漏えい・預金への影響
京都銀行について、不正アクセス、個人情報漏えい、サイバー攻撃、預金への影響を調査しました。
主なポイントは次のとおりです。
- 2026年10月、京都銀行はPHPのセキュリティ上の注意喚起を受け、ホームページと一部Webサービスを予防的に停止した
- 2026年10月27日には、必要なセキュリティ対応と安全性確認を完了し、サービスを再開したことが案内された
- 今回の公式案内はサイバー攻撃による被害発生を発表したものではない
- 2010年3月には3店舗で顧客情報を含む資料の紛失が判明した
- 2010年の紛失資料に含まれる対象顧客数は、推計を含め1,057件だった
- 2011年10月には4店舗で登録票248件の紛失が公表された
- 2010年と2011年の紛失は紙の資料・帳票の管理に関する事案であり、サイバー攻撃ではない
- 今回確認した2026年の公式案内では、預金管理システムへの不正侵入や個人情報漏えいは発表されていない
- 銀行を装うフィッシング詐欺や不正送金には引き続き注意が必要
特に重要なのは、2026年のPHP脆弱性への予防的な対応と、実際にサイバー攻撃や情報漏えいが発生したことを混同しないことです。
今回の公式発表だけを根拠に、京都銀行の預金が不正に引き出されたと判断することはできません。
一方、銀行を装うフィッシング詐欺などは、実際の情報漏えいがなくても発生する可能性があります。
不審なメールや電話を受けた場合は、京都銀行の公式窓口で確認し、パスワードや認証番号を第三者に伝えないようにしましょう。
参考資料・公式出典
- 京都銀行|当行ホームページおよび各種Webサービスの再開について
- 京都銀行|お客さま情報の紛失について(2010年3月29日・PDF)
- 京都銀行|お客さま情報の紛失について(2011年10月6日・PDF)
- JPCERT/CC|PHPにおける複数の脆弱性に関する注意喚起(2026年10月22日公開・10月29日更新)
- IPA|PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619)
- 京都銀行|フィッシングメール・SMS・不審な電話への注意喚起
- 京都銀行|お問い合わせ窓口
- Security NEXT|口座番号など記載した帳票248件が所在不明 – 京都銀(2011年10月7日)
※本記事は2026年11月7日時点で確認できた公開情報をもとに作成しています。新たな発表や状況の変化があった場合は、京都銀行の公式サイトをご確認ください。