
モバイルSuica(スイカ)で突然ログインできなくなったり、チャージができなくなったりすると、「サイバー攻撃を受けたのでは?」と不安になる人もいるのではないでしょうか。
実際、モバイルSuicaでは2026年6月30日と7月1日に大規模なシステム障害が発生し、チャージや定期券の購入などに影響が出ました。7月16日にも、一部の決済機能やAndroid版アプリで不具合が発生しています。
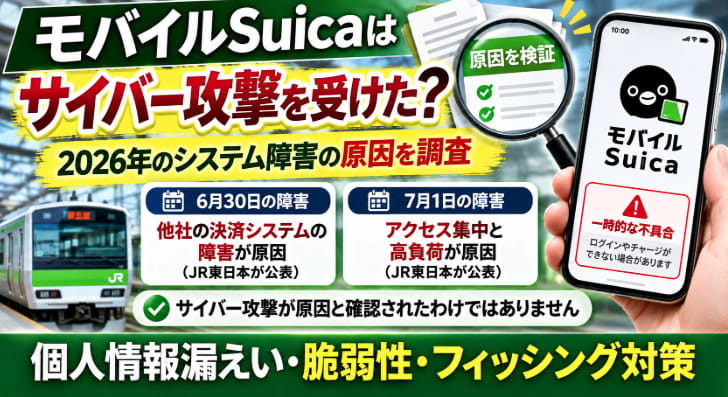
しかし、JR東日本が公表した6月30日・7月1日の障害原因は、他社の決済システムの障害やアクセス集中による高負荷であり、サイバー攻撃が原因だったという発表は確認されていません。
一方、Suicaで使用されているFeliCaの脆弱性や、モバイルSuicaを装ったフィッシングメールなど、セキュリティ面で注意すべき問題もあります。
この記事では、JR東日本の公式情報を基に、モバイルSuicaへのサイバー攻撃の有無、2026年のシステム障害、個人情報漏えいの可能性、不正利用への対処法を詳しく解説します。
※本記事は2026年10月24日時点で確認できる公表情報を基に作成しています。最新の障害・復旧状況については公式サイトをご確認ください。
- モバイルSuicaはサイバー攻撃を受けた?公式発表を確認
- 2026年6月30日のモバイルSuica障害|原因は他社決済システム
- 2026年7月1日のモバイルSuica障害|アクセス集中で高負荷に
- 2026年7月16日にも障害|Android版のログインなどに影響
- 障害で定期券やグリーン券が使えなかった場合は払い戻しの対象?
- SuicaのFeliCaに脆弱性?サイバー攻撃との関係
- モバイルSuicaから個人情報やカード情報は漏えいした?
- モバイルSuicaを装ったフィッシング詐欺に注意
- モバイルSuicaが使えないときの対処法7選
- モバイルSuicaのサイバー攻撃・障害に関するよくある質問
- まとめ|モバイルSuicaの障害とサイバー攻撃は区別して判断しよう
- 参考資料・公式情報
モバイルSuicaはサイバー攻撃を受けた?公式発表を確認
結論からいうと、2026年6月30日と7月1日に発生したモバイルSuicaのシステム障害について、JR東日本は具体的な原因を公表しています。
6月30日の障害は、モバイルSuicaの決済に関わる他社システムの障害が原因でした。
翌7月1日は、前日の障害で利用できなかった人からのアクセスや、月初の定期券継続購入によるアクセスが集中し、システムが高負荷になったことが原因です。
これらの説明から、今回の障害をサイバー攻撃によるものと判断する根拠は確認できません。
ただし、これはモバイルSuicaに対するあらゆる不正アクセスやサイバー攻撃の可能性を否定するものではありません。
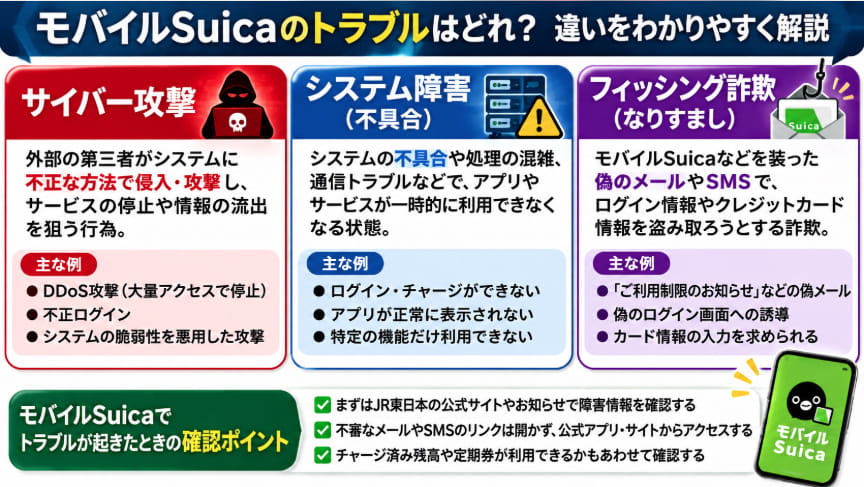
システム障害とサイバー攻撃は区別して考える必要があります。
サイバー攻撃と通常のシステム障害の違い
サイバー攻撃とは、第三者が不正な方法でシステムに侵入したり、サービスの停止や情報の窃取を狙ったりする行為です。
代表的な攻撃には、以下のようなものがあります。
- DDoS攻撃:大量の通信を送り、サービスを利用しづらくする攻撃
- 不正アクセス:権限のない第三者がシステムやアカウントへ侵入する行為
- 脆弱性を悪用した攻撃:システムの弱点を利用する攻撃
- ランサムウェア:データを暗号化するなどして金銭を要求する不正プログラム
一方、システム障害は、プログラムの不具合、設備故障、アクセス集中、外部サービスのトラブルなどでも発生します。
利用者から見ると、どちらの場合も「ログインできない」「チャージできない」といった似た症状になることがあります。
そのため、サービスが停止したという事実だけでサイバー攻撃と断定することはできません。
2026年6月30日のモバイルSuica障害|原因は他社決済システム
2026年6月30日、モバイルSuicaの一部オンラインサービスで不具合が発生しました。
JR東日本が7月10日に公表した資料によると、障害が発生した時間帯は次のとおりです。
- 午前4時41分~午前7時24分
- 午前8時10分~午前8時58分
影響を受けたサービス
対象となったのは、モバイルSuica(iOS)とWelcome Suica Mobile(iOS)です。
主に以下の機能が利用しづらい状態となりました。
- アプリからのチャージ
- 定期券の購入・払い戻し
- Suicaグリーン券の購入・払い戻し
- おトクなきっぷの購入・払い戻し
6月30日の障害原因
JR東日本は、モバイルSuicaの決済に関わる他社システムで障害が発生したことが原因と説明しています。
つまり、モバイルSuicaの決済処理に関係する外部システムの不具合が、サービスの利用に影響したということです。
この障害について、サイバー攻撃が原因だったという公式発表は確認されていません。
参考:JR東日本「モバイルSuicaの不具合の原因と対策について」(2026年7月10日・PDF)
2026年7月1日のモバイルSuica障害|アクセス集中で高負荷に
6月30日の障害に続き、翌7月1日にもモバイルSuicaでシステム障害が発生しました。
JR東日本によると、障害が発生したのは午前7時56分から午後5時34分までです。
6月30日とは異なり、iOSだけでなくAndroid版などにも影響が及びました。
7月1日の障害で影響を受けたサービス
対象となったのは、以下のサービスです。
- モバイルSuica(iOS・Android)
- Welcome Suica Mobile(iOS)
- ウェアラブルデバイス向けSuica
アプリからのチャージや定期券、Suicaグリーン券、おトクなきっぷの購入・払い戻しなど、すべてのオンラインサービスが利用できない、または利用しづらい状態となりました。
7月1日の障害原因は2つ
JR東日本は、障害の原因として次の2点を説明しています。
原因① アクセス集中によるシステム全体の高負荷
前日の障害でサービスを利用できなかった人からのアクセスと、月初の定期券継続購入に伴うアクセスなどが重なり、通常時よりアクセス数が増加しました。
その結果、モバイルSuicaのシステム全体が高負荷になりました。
原因② 外部連携サーバーの不安定化
アクセス集中による高負荷の影響で、外部システムとの接続を担当するサーバーが不安定になりました。
これが、復旧まで長い時間を要した要因と説明されています。
したがって、6月30日と7月1日は連続して障害が発生したものの、直接の原因は異なります。
JR東日本が発表した再発防止策
JR東日本は、外部の決済システムで障害が発生した場合やアクセスが集中した場合でも、長時間のサービス停止を防げるよう、対策を進めると発表しました。
具体的には、外部連携サーバーを含むモバイルSuicaシステム全体の処理性能を順次改善・向上させる方針です。
なお、対策がすべて完了したことを意味するものではありません。
2026年7月16日にも障害|Android版のログインなどに影響
2026年7月16日にも、モバイルSuicaで複数の不具合が報告されました。
午前は一部クレジットカード関連の障害
7月16日午前には、外部のクレジットカードシステムの影響により、モバイルSuicaでチャージしづらい状態が発生しました。
報道によると、午前8時30分に不具合が案内され、午前10時には解消したとされています。
夕方はAndroid版でログイン障害
同日午後には、Android端末のモバイルSuicaアプリでログインしづらくなる障害が発生しました。
JR東日本は午後5時50分時点で不具合を案内し、午後8時30分までに復旧したとしています。
この障害については、モバイルSuicaに関わる他社システムがAWSの障害の影響を受けたことが説明されています。
一方、iOS版では同様のログイン障害は発生していませんでした。
ログインできなくても改札を通れた?
7月16日夕方の障害では、チャージ済みの残高や購入済みの定期券を自動改札機などにタッチして利用できると案内されました。
つまり、アプリにログインできない場合でも、必ずしも鉄道やバスを利用できなくなるわけではありません。
ただし、障害の内容や端末の状態によって利用できる機能は異なるため、実際のトラブル時には公式案内を確認してください。
障害で定期券やグリーン券が使えなかった場合は払い戻しの対象?
JR東日本は、2026年6月30日と7月1日の障害によって、別途負担した運賃などについて払い戻しを実施すると発表しています。
払い戻しの対象となるケース
対象となり得るのは、障害の影響で以下のチケットを利用または購入できず、やむを得ず別のICカードやきっぷなどで運賃を負担した場合です。
- Suica定期券
- Suicaグリーン券
- おトクなきっぷ
ただし、すべての利用者が無条件で払い戻しを受けられるわけではありません。
対象となる条件や必要な手続きは、購入予定だったチケットや利用状況によって異なります。
払い戻しを希望する場合の確認方法
JR東日本は、対象者向けの案内ページで状況別の手続き方法を案内しています。
該当する可能性がある場合は、公式の案内を確認し、必要に応じて専用フォームから申請してください。
参考:モバイルSuica公式FAQ:6月30日・7月1日の障害に伴う対応
なお、受付条件や申請期限などは変更される可能性があるため、手続き時点の案内をご確認ください。
SuicaのFeliCaに脆弱性?サイバー攻撃との関係
モバイルSuicaのシステム障害とは別に、Suicaで使用されている非接触IC技術「FeliCa」のセキュリティについても情報が公表されています。
JR東日本は2025年8月28日、FeliCaの脆弱性に関する一部報道を受け、開発元のソニーから報告を受けて調査・対応を進めていることを説明しました。
その後、2026年7月21日には、脆弱性対策情報ポータルサイト「JVN」で関連情報が公表されています。
FeliCaの脆弱性とは?
FeliCaは、Suicaなどの交通系ICカードや電子マネーで使用されている非接触IC技術です。
脆弱性とは、製品やシステムに存在するセキュリティ上の弱点を意味します。
ただし、脆弱性が発見されたことと、実際に攻撃が成功したことは別です。
また、FeliCaの脆弱性が公表されたという事実だけで、モバイルSuicaの会員情報やクレジットカード情報が漏えいしたと判断することもできません。
現在もSuicaを使い続けて大丈夫?
JR東日本は、2026年7月21日の案内で、利用者が持っているSuicaについて引き続き利用できると説明しています。
一方、不正利用による被害を防ぐため、Suicaの紛失や盗難には十分注意するよう呼びかけています。
今回のFeliCaに関する情報と、6月30日・7月1日のオンラインサービス障害は、別々の問題として理解することが重要です。
モバイルSuicaから個人情報やカード情報は漏えいした?
今回確認したJR東日本の公式資料では、2026年6月30日・7月1日のシステム障害に伴い、利用者の個人情報やクレジットカード情報が漏えいしたという発表は確認できませんでした。
また、7月16日の不具合についても、今回確認した障害案内から情報漏えいが発生したとは判断できません。
ただし、公式発表で確認できないことと、あらゆる情報漏えいの可能性が完全に否定されたことは同じではありません。
一方、モバイルSuicaを装った偽メールや偽アプリによって、利用者自身が個人情報を入力してしまう危険性には注意が必要です。
個人情報漏えいが心配な場合の確認方法
身に覚えのないログイン通知や利用履歴、不審なメールが届いた場合は、まず公式サイトやアプリからアカウントの状態を確認しましょう。
また、過去の別サービスからの情報流出によって、自分のメールアドレスが漏えいしている可能性もあります。
メールアドレスの流出を確認する方法については、以下の記事で解説しています。
関連記事:自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
モバイルSuicaを装ったフィッシング詐欺に注意
JR東日本は、モバイルSuicaやSuicaを装った不審なメール、SMS、偽アプリについて注意喚起しています。
これらの詐欺では、公式サービスに似せた画面へ誘導し、ログイン情報やクレジットカード情報などを入力させようとします。
フィッシングメールによくある内容
例えば、次のような通知には注意が必要です。
- 「ご利用制限のお知らせ」
- 「通常とは異なる端末からログインがありました」
- 「支払い情報を更新してください」
- 「アカウントの本人確認が必要です」
- 「オートチャージの設定を確認してください」
こうした文面は不審なメールの例であり、件名だけで真偽を判断できるものではありません。
JR東日本は、特定のリンクに誘導してログインIDやパスワードを尋ねるメールを送信しないと案内しています。
メールに記載されたリンクから安易にログインせず、公式アプリや自分で開いた公式サイトで確認してください。
偽アプリにも注意が必要
JR東日本は、モバイルSuicaを装った不審なアプリの存在についても注意喚起しています。
アプリをインストールする場合は、AndroidならGoogle Playストア、iPhoneならApp Storeから正規のアプリを確認してください。
不審な広告やメールに記載されたダウンロード先を利用しないようにしましょう。
偽サイトにパスワードを入力してしまった場合
不審なサイトにログインIDやパスワードを入力してしまった場合は、正規のサイトから速やかにパスワードを変更しましょう。
同じパスワードを他のサービスでも使っている場合は、それらも確認する必要があります。
カード情報を入力した場合は、カード発行会社へ相談してください。
パスワード流出の確認方法や安全な変更手順については、以下の記事も参考になります。
関連記事:パスワードが流出したか確認する方法!使い回しの危険性と変更手順
モバイルSuicaが使えないときの対処法7選
モバイルSuicaにログインできない、チャージできないといった不具合が発生した場合は、次の方法を確認しましょう。
① JR東日本の公式障害情報を確認する
まずは、モバイルSuica公式サイトやサポートポータルで、システム障害や臨時メンテナンスが発生していないか確認してください。
広範囲の障害が発生している場合は、個人の端末操作だけでは解決できないことがあります。
② 定期メンテナンスの時間を確認する
モバイルSuicaでは、定期的にシステムメンテナンスが実施されています。
- 毎月第3水曜日:午前2時~4時
- 毎月第4水曜日:午前1時~4時
第3水曜日はネット決済やSuicaポケット関連などの一部機能、第4水曜日はチャージを含むログインが必要なサービスが利用できなくなると案内されています。
また、臨時メンテナンスが追加される場合もあります。
参考:JR東日本:システムメンテナンスによるサービス停止のお知らせ
③ チャージ済み残高や定期券を確認する
アプリのログイン機能に障害が発生していても、チャージ済み残高や購入済み定期券を使える場合があります。
2026年7月16日の障害でも、改札機にタッチしての利用は可能と案内されました。
ただし、端末の故障やSuica自体の不具合がある場合は別です。
④ 現金チャージを利用する
アプリからクレジットカードでチャージできない場合、コンビニや対応する駅のチャージ機などで現金チャージできる場合があります。
利用可能な設備や端末の条件を確認してください。
⑤ 通信環境やアプリの状態を確認する
公式サイトに広域障害の案内がない場合は、スマートフォンの通信状態やアプリの更新状況を確認しましょう。
ただし、Suicaが表示されない場合などに、自己判断でアプリを削除したり端末を初期化したりすることは避けてください。
必要に応じて公式サポートの案内に従いましょう。
⑥ 不審なメールやSMSのリンクを開かない
システム障害が発生しているときに、復旧手続きや本人確認を装った偽メールが届く可能性もあります。
メール内のリンクではなく、公式アプリや公式サイトからアクセスしてください。
⑦ 不正利用が疑われる場合は速やかに相談する
身に覚えのない利用履歴やクレジットカードの請求がある場合は、モバイルSuicaの公式サポートやカード発行会社へ相談しましょう。
特にカード情報を偽サイトへ入力した場合は、被害が発生する前にカード発行会社へ連絡することが重要です。
個人情報が漏えいした可能性がある場合の対応は、以下の記事で詳しく紹介しています。
関連記事:個人情報が漏えいしたらどうする?被害を防ぐための対処法7選
モバイルSuicaのサイバー攻撃・障害に関するよくある質問
モバイルSuicaのシステム障害はサイバー攻撃が原因ですか?
2026年6月30日と7月1日の障害について、JR東日本は他社の決済システムの障害やアクセス集中による高負荷が原因と説明しています。サイバー攻撃が原因だったという公式発表は確認されていません。
モバイルSuicaにログインできなくても電車に乗れますか?
チャージ済み残高や購入済み定期券を利用できる場合があります。ただし、障害の内容や端末の状態によって異なるため、公式情報を確認してください。
モバイルSuicaの個人情報やカード情報は漏えいしましたか?
今回確認した2026年のシステム障害に関する公式資料では、障害に伴う個人情報やカード情報の漏えいは確認できませんでした。ただし、偽メールや偽アプリを使ったフィッシング詐欺には注意が必要です。
FeliCaの脆弱性が公表されましたが、Suicaは使えますか?
JR東日本は、2026年7月21日の案内で、利用者が持っているSuicaを引き続き利用できると説明しています。ただし、紛失や盗難には注意するよう呼びかけています。
2026年の障害で別途支払った運賃は戻りますか?
6月30日と7月1日の障害によって定期券やSuicaグリーン券などを利用・購入できず、やむを得ず別途負担した運賃等については、JR東日本が払い戻しを案内しています。対象条件や申請方法は公式FAQで確認してください。
最新の障害情報はどこで確認できますか?
モバイルSuica公式サイト、JR東日本のSuicaに関するお知らせ、公式サポートポータルなどで確認できます。
まとめ|モバイルSuicaの障害とサイバー攻撃は区別して判断しよう
モバイルSuicaでは、2026年6月30日と7月1日にログインやチャージ、定期券の購入などに影響するシステム障害が発生しました。
JR東日本が公表した原因は、6月30日が他社の決済システムの障害、7月1日がアクセス集中による高負荷と外部連携サーバーの不安定化です。
また、7月16日にも外部システムの影響を受け、一部の決済機能やAndroid版アプリで不具合が発生しました。
これらの障害について、サイバー攻撃が原因だったという公式発表は確認されていません。
一方、Suicaに採用されているFeliCaの脆弱性や、モバイルSuicaを装ったフィッシング詐欺には注意が必要です。
アプリが使えない場合は、まず公式の障害情報を確認し、不審なメールのリンクからログイン情報やカード情報を入力しないようにしましょう。
今後も、JR東日本から新たなセキュリティ情報や障害原因の発表があった場合は、内容を確認することが重要です。