
コンビニ大手のローソンについて、「サイバー攻撃を受けたの?」「ローソンアプリに登録した個人情報は大丈夫?」「ローソンを名乗る不審なメールが届いた」と心配している方もいるのではないでしょうか。
実際に2026年9月、株式会社ローソンが運営する「ローソンID」と「ローソンアプリ予約」に対して第三者による不正アクセスが発生し、合計215万5,371件の個人情報が漏えいしたと発表されました。
また、同じ2026年9月にはローソンのメールサーバーが第三者に不正利用され、約70万件の不審な英文メールが送信される事件も発生しています。
さらに、ローソンの名前やロゴを無断使用した偽のキャンペーンや、ローソンチケットを装ったフィッシングメールにも注意が必要です。
この記事では、ローソンで実際に発生した不正アクセスや情報漏えいの内容、メールサーバーの不正利用、フィッシング詐欺の手口、利用者が取るべき対処法を公式発表に基づいて解説します。
※この記事は2026年10月23日時点で確認できた公式情報をもとに作成しています。
- ローソンもサイバー攻撃された?結論を解説
- ローソンのサイバー攻撃・情報漏えい事件を時系列で紹介
- 2026年9月にローソンIDで215万件超の個人情報漏えいが発生
- ローソンアプリ予約はいつ再開した?現在は利用できる?
- ローソンのメールサーバーが不正利用され約70万件の不審メールを送信
- ローソンを装ったフィッシングメールや偽サイトにも注意
- ローソンIDやアプリ利用者は何を確認すればよい?
- ローソンの情報漏えいやフィッシング被害が疑われるときの対処法5ステップ
- ローソンIDやアプリを安全に利用する7つの対策
- ローソンのサイバー攻撃や個人情報漏えいに関するよくある質問
- まとめ|ローソンでは個人情報漏えいとメールサーバーの不正利用が発生
- 参考資料・公式発表
ローソンもサイバー攻撃された?結論を解説
結論からいうと、ローソンでは2026年9月に第三者による不正アクセスが発生し、大規模な個人情報漏えいが確認されています。
ローソンは2026年10月8日、ローソンIDおよびローソンアプリ予約に対する不正アクセスと個人情報漏えいを公式に公表しました。
また、別の事件としてメールサーバーが不正利用され、不審な英文メールが大量送信されたことも発表しています。
| 確認項目 | 調査結果 |
|---|---|
| ローソンへの不正アクセス | 2026年9月に発生 |
| ローソンIDの情報漏えい | 215万5,345件 |
| ローソンアプリ予約の情報漏えい | 26件 |
| 漏えいした情報 | メールアドレス、氏名など。登録状況によって住所や電話番号なども対象 |
| メールサーバーの不正利用 | 2026年9月に発生。約70万件の不審メールが送信 |
| フィッシング・偽キャンペーン | ローソンやローソンチケットを装う事例あり |
| マルウェア感染 | 今回の不正アクセス事件では確認されていないと発表 |
| ランサムウェア被害 | 今回確認した公式発表では被害を確認できない |
| アプリ予約の再開 | 2026年10月19日に再開 |
ここで注意したいのは、ローソンIDの情報漏えいと、メールサーバーの不正利用は別々に公表された事件だという点です。
メールサーバーの不正利用事件では、それ自体による個人情報流出は確認されていないとローソンが説明しています。
一方、ローソンIDの事件では、実際に個人情報の漏えいが確認されています。
ローソンのサイバー攻撃・情報漏えい事件を時系列で紹介
まずは、2026年に確認された主な事件とローソンの対応を整理します。
| 時期 | 出来事 | 内容 |
|---|---|---|
| 2026年8月22日 | 偽SNSへの注意喚起 | ローソンが「Lawson-87周年ギフト」を装う偽SNSについて注意喚起(偽SNSの発生日ではありません) |
| 2026年9月12~14日 | ローソンIDへの不正アクセス | 第三者による不正アクセスが発生 |
| 2026年9月17日 | ローソンアプリ予約への不正アクセス | 予約サービスの個人情報が漏えい |
| 2026年9月25~27日 | メールサーバーの不正利用 | 不審な英文メール約70万件が送信 |
| 2026年10月1日 | メールサーバー事件を公表 | 不審メールの内容と対応状況を発表 |
| 2026年10月7日 | 不正アクセスを調査で確認 | ローソンIDとアプリ予約の被害を確認 |
| 2026年10月8日 | 個人情報漏えいを公表 | 215万件超の漏えいと対策を発表 |
| 2026年10月19日 | アプリ予約の再開 | セキュリティ対策を実施してサービス再開 |
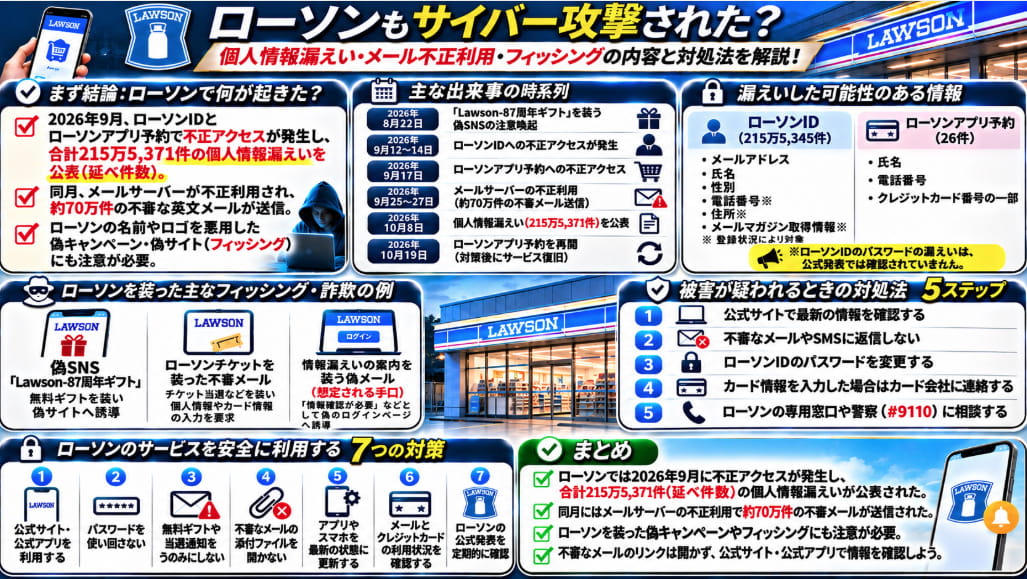
それぞれの事件について詳しく確認していきましょう。
2026年9月にローソンIDで215万件超の個人情報漏えいが発生
不正アクセスはいつ発生した?
ローソンの公式発表によると、ローソンIDへの不正アクセスは2026年9月12日から14日にかけて発生しました。
さらに、9月17日にはローソンアプリ予約に対しても不正アクセスが行われています。
これらの事実は、ローソンが2026年10月7日に実施した調査の中で判明しました。
ローソンIDは、ローソンのアプリやWebサービスを利用するためのアカウントサービスです。
一方、ローソンアプリ予約は、季節の催事商品などを公式アプリから事前に予約・決済できるサービスです。
ローソンは、アプリに関連するシステムが不正に利用されたことが原因と考えられると説明しています。
本来、アプリ上で利用者本人に情報を表示するためのセキュリティ機構が、第三者による不正アクセスを受けたということです。
公式発表:ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」
漏えいした個人情報は何件?
ローソンが公表した漏えい件数は、以下のとおりです。
| 対象サービス | 漏えい件数 |
|---|---|
| ローソンID | 215万5,345件 |
| ローソンアプリ予約 | 26件 |
| 合計 | 215万5,371件 |
この数字は公表された対象件数を合計したものであり、必ずしも重複のない人数を意味するものではありません。
215万件を超える大規模な情報漏えいであるため、ローソンアプリやローソンIDを利用している方は、公式のお知らせを確認することが重要です。
どのような個人情報が流出した?
漏えいした情報の種類は、対象サービスによって異なります。
ローソンIDで漏えいした情報
- メールアドレス
- 氏名
- 性別
- 電話番号
- 住所
- メールマガジン取得情報
ただし、性別・電話番号・住所・メールマガジン取得情報については、ローソンIDを使ったプレゼント応募などで入力されていた場合が対象です。
すべての対象者について、上記の情報が一律に漏えいしたという意味ではありません。
ローソンアプリ予約で漏えいした情報
- 氏名
- 電話番号
- クレジットカード番号の一部
クレジットカードについては「番号の一部」と公表されており、カード番号全体が漏えいしたと発表されたわけではありません。
また、今回の公式発表では、ローソンIDのパスワードが漏えいした情報として列挙されていません。
そのため、「ローソンIDのパスワードも流出した」と断定するのは適切ではありません。
個人情報が漏えいした場合は、情報の種類によって必要な対応が異なります。氏名や住所、電話番号などが流出したときの注意点は、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選で詳しく解説しています。
個人情報の不正利用や二次被害は確認された?
ローソンは2026年10月8日の発表で、本件に起因すると考えられる不正利用や二次被害は、その時点で確認されていないと説明しています。
ただし、個人情報が漏えいした場合、時間が経過してから不審なメールや電話が届く可能性もあります。
ローソンも、対象となるローソンIDに登録されたメールアドレス宛ての不審なメール、SMS、電話などに注意するよう呼びかけています。
被害が確認されていないという発表は、今後も絶対に被害が起きないことを保証するものではありません。
ローソンはどのような対策を実施した?
ローソンは今回の事件を受け、以下の対応を実施しました。
- 不審なアクセス元のブロック
- ローソンアプリ予約機能の一時停止
- ローソンアプリ上での利用者へのお知らせ
- 対象者への個別メールによる案内
- 個人情報保護委員会など関係機関への報告
- 対象システムのセキュリティ対策強化
- 監視体制とインシデント対応体制の強化
なお、ローソンは今回の調査で、本件以外の不正アクセスやマルウェア感染は確認されていないと説明しています。
ローソンアプリ予約はいつ再開した?現在は利用できる?
ローソンは被害拡大を防ぐため、2026年10月7日からアプリ予約機能を一時停止していました。
その後、必要なセキュリティ対策を実施し、安全に利用できる環境が整ったとして、2026年10月19日からローソンアプリ予約を再開しています。
再開した主な機能は以下のとおりです。
- ローソンアプリからの商品予約
- 予約履歴の確認
- 予約のキャンセル
ローソンは、10月19日以降にアプリを利用する際にはアップデートが必要だと案内しています。
利用者は、App StoreやGoogle Playなど正規のアプリ配信サービスから更新するようにしましょう。
ローソンのメールサーバーが不正利用され約70万件の不審メールを送信
メールサーバーの不正利用はいつ発生した?
ローソンは2026年10月1日、同社のメールサーバーが第三者に不正利用されたことを発表しました。
不審メールが送信された期間は、2026年9月25日15時頃から9月27日17時15分頃までです。
送信件数は推計で約70万件とされています。
送信先の大半は海外のメールアドレスでしたが、一部は国内にも送信されていました。
公式発表:ローソン「当社メールサーバーの不正利用による不審メール送信について」
不審メールの件名や内容は?
ローソンが確認した不審メールの件名には、以下のようなものがありました。
- Mutual Benefit
- RE
メールは英文で、金銭の取得を示唆し、返信や個人情報の提供などを求める内容だったと説明されています。
ただし、ローソンは別の件名や内容で送信されている可能性もあるとしています。
また、送信元アドレスの表示が偽装されているケースも確認されました。
そのため、送信元の表示だけで安全なメールかどうかを判断することはできません。
メールサーバーの事件でも個人情報は漏えいした?
このメールサーバー不正利用事件について、ローソンは2026年10月1日時点で以下の事象は確認されていないと説明しています。
- 本件による個人情報などの情報流出
- ローソンのデータセンター内への侵入
- データの改ざん
- マルウェアなどへの感染
つまり、メールサーバーが不正利用されたことと、ローソンIDで個人情報が漏えいしたことは、別の事件として理解する必要があります。
ローソンは9月27日にメールサーバーの設定変更や通信制限などを実施し、不正なメール送信を防止する対策を行いました。
ローソンから不審な英文メールが届いた場合の対処法
ローソンは、該当期間に心当たりのない英文メールを受信した場合、次の行為をしないよう案内しています。
- メールへの返信
- 本文に記載されたURLへのアクセス
- 添付ファイルの開封
- 金銭の支払い
- 個人情報の入力
不審なメールは開封せず、内容に応じて迷惑メールとして報告し、削除しましょう。
ローソンを装ったフィッシングメールや偽サイトにも注意
ローソン関連のセキュリティ問題は、実際の不正アクセスだけではありません。
ローソンの名前やロゴを悪用した偽キャンペーン、ローソンチケットを装う不審メールなども確認されています。
これらは、ローソン自身が攻撃を受けていなくても、第三者がローソンになりすまして行うことができる詐欺です。
手口① 「Lawson-87周年ギフト」を装った偽SNS
ローソンは2026年8月22日、「Lawson-87周年ギフト」となりすました偽SNSが確認されているとして注意喚起しました。
この偽SNSでは、ローソンのロゴや画像などが無断で使用され、記載されたURLへのアクセスを促す内容が含まれていました。
ローソンは、これらのSNS投稿は同社が発信したものではないと説明しています。
「無料ギフトが当たる」「特別なプレゼントを受け取れる」といった案内を見かけても、公式キャンペーンであることを確認できない場合はリンクを開かないようにしましょう。
公式案内:ローソンFAQ「ローソンの87周年ギフトというものが、SNSで届きました。」
手口② ローソンチケットを装った不審メール
ローソンチケットを装い、チケット情報やキャンペーン名称、画像などを無断使用する不審メールについても、ローソン公式FAQで注意喚起されています。
こうしたメールでは、個人情報やクレジットカード情報を不正に取得しようとしたり、不正なアプリをダウンロードさせようとしたりする手口があります。
公式FAQでは、テーマパークの招待券当選を装ったメールも例として紹介されています。
身に覚えのない当選通知が届いた場合は、メールのリンクを開かず、ローソンチケットの正規サイトから確認しましょう。
公式案内:ローソンFAQ「ローソンチケットを騙った不審なメールにご注意下さい」
手口③ 個人情報漏えいのお知らせを装う偽メール
情報漏えい事件が報道された後は、企業の公式案内を装った偽メールにも注意が必要です。
例えば「個人情報が漏えいしました」「安全確認のためログインしてください」といった文面で、偽のログインページに誘導する手口が考えられます。
これは一般的なフィッシング詐欺の手口であり、ローソンの今回の事件で同様の偽メールが実際に送信されたと確認されたものではありません。
なお、ローソンは今回の情報漏えいに関して、対象者へ個別にメールを送ると案内しています。
公式発表に記載された送信元アドレスは以下の2つです。
- lawson_id@mailservice.lawson.jp
- lawson_id@id.lawson.jp
ただし、メールの送信元表示は偽装される場合があります。上記のアドレスが表示されているだけで本物と断定せず、必要に応じてローソン公式サイトから確認しましょう。
また、自分のメールアドレスが過去の情報漏えいに含まれているか気になる場合は、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法も参考にしてください。
ただし、一般的な流出チェックサービスに今回のローソンの情報が登録されているとは限りません。検索結果に表示されないことだけを理由に、今回の漏えい対象ではないと判断しないようにしましょう。
ローソンIDやアプリ利用者は何を確認すればよい?
ローソンIDやローソンアプリを利用している方は、以下の項目を確認しておくとよいでしょう。
- ローソンから今回の事件に関する案内が届いていないか
- ローソンIDに登録したメールアドレスを現在も利用しているか
- 不審なメールやSMS、電話が増えていないか
- ローソンIDのログイン情報を不審なサイトに入力していないか
- ローソンアプリ予約に関する不審な連絡がないか
- クレジットカード明細に身に覚えのない請求がないか
今回の情報漏えいでは、ローソンIDのメールアドレスや氏名などが対象となっています。
これらの情報が第三者に知られると、本人宛てのメールや電話を装った詐欺に悪用される可能性があります。
また、ローソンアプリ予約ではクレジットカード番号の一部が漏えい対象に含まれていますが、カード番号全体が漏えいしたという発表ではありません。
不審な請求がある場合や、偽サイトにカード情報を入力した場合は、利用しているカード会社に相談しましょう。
ローソンの情報漏えいやフィッシング被害が疑われるときの対処法5ステップ
ローソンの情報漏えい対象となった可能性がある場合や、偽サイトに情報を入力してしまった場合は、以下の順番で対応しましょう。
ステップ1:ローソン公式サイトで情報を確認する
まずはローソン公式サイトのお知らせを確認し、今回の事件に関する最新の案内を確認してください。
不審なメールに記載されたURLからアクセスするのではなく、ブラウザーのブックマークや検索などから正規の公式サイトを開きましょう。
ローソン公式サイト:https://www.lawson.co.jp/
ステップ2:不審なメールやSMSに返信しない
ローソンを名乗るメールやSMSが届いても、身に覚えのない内容であれば、リンクを開いたり返信したりしないようにしましょう。
特に「個人情報の確認が必要」「当選金を受け取れる」「アカウントを停止する」といった、急いで操作させる内容には注意が必要です。
ステップ3:偽サイトに入力したパスワードを変更する
ローソンIDのログイン情報を偽サイトに入力した場合は、正規のローソン公式サービスからパスワードを変更しましょう。
同じパスワードを他のサービスでも使っている場合は、そちらも変更することをおすすめします。
パスワードの流出確認や使い回しの危険性については、パスワードが流出したか確認する方法!使い回しの危険性と変更手順で詳しく紹介しています。
なお、今回のローソン公式発表では、パスワードが漏えいした情報として列挙されていません。パスワード変更は、特に偽サイトへの入力や使い回しなどのリスクがある場合に重要な対策です。
ステップ4:カード情報を入力した場合はカード会社へ連絡する
偽サイトにクレジットカード番号や有効期限、セキュリティコードなどを入力してしまった場合は、速やかにカード会社へ連絡してください。
カードの利用停止や再発行、不正利用の調査などについて相談できます。
また、カードの利用明細を確認し、身に覚えのない請求がないかチェックしましょう。
ステップ5:ローソンの専用窓口や警察へ相談する
今回の情報漏えいに関する問い合わせは、ローソンカスタマーセンターの専用受付フォームで受け付けています。
公式窓口:ローソンカスタマーセンター
また、詐欺や不正利用が疑われる場合は、警察相談専用電話「#9110」などへの相談も検討しましょう。
不審なメールや偽サイトのURL、送信日時、被害に関する記録などは、相談時の参考になる場合があります。
ローソンIDやアプリを安全に利用する7つの対策
① ローソン公式サイト・公式アプリを利用する
ローソンIDへのログインやアプリの更新は、必ず正規のサイトやアプリ配信サービスから行いましょう。
不審なメールやSNS投稿のリンクからログインしないことが大切です。
② パスワードを使い回さない
ローソンIDのパスワードは、他のサービスとは異なるものを設定しましょう。
同じパスワードを複数のサービスで使うと、他社で流出した認証情報が悪用されるおそれがあります。
③ 無料ギフトや当選通知をうのみにしない
ローソンの名前やロゴが付いたキャンペーンでも、必ずしも公式とは限りません。
「無料で商品がもらえる」「高額なプレゼントに当選した」といった案内は、ローソン公式サイトで実施状況を確認しましょう。
④ 不審なメールの添付ファイルを開かない
ローソンのメールサーバー不正利用事件では、不審な英文メールが大量送信されました。
心当たりのないメールのURLや添付ファイルを開かないようにしましょう。
⑤ アプリやスマートフォンを最新の状態にする
ローソンアプリをはじめ、スマートフォンのOSやブラウザーなどは定期的に更新しましょう。
ローソンアプリ予約の再開時にも、アプリのアップデートが必要だと案内されています。
⑥ メールとクレジットカードの利用状況を確認する
登録したメールアドレスに不審な連絡が増えていないか、カード明細に覚えのない請求がないかを確認しましょう。
個人情報漏えいの後は、時間が経過してから不審な連絡が届く可能性もあります。
⑦ ローソンの公式発表を定期的に確認する
セキュリティ事件については、発生直後の発表から情報が更新されることがあります。
今回も、10月8日の情報漏えい公表後に対象者への案内が更新され、10月19日にはアプリ予約の再開が発表されました。
古い情報だけで判断せず、公式サイトのお知らせを確認しましょう。
ローソンのサイバー攻撃や個人情報漏えいに関するよくある質問
Q1. ローソンは本当にサイバー攻撃を受けたのですか?
はい。ローソンは2026年9月にローソンIDとローソンアプリ予約に対して第三者による不正アクセスが発生し、個人情報が漏えいしたことを公式に公表しています。
Q2. ローソンの個人情報は何件漏えいしましたか?
ローソンIDで215万5,345件、ローソンアプリ予約で26件の漏えいが公表されています。合計すると215万5,371件ですが、重複のない人数を表すとは限りません。
Q3. ローソンIDのパスワードも流出しましたか?
今回の公式発表では、ローソンIDのパスワードは漏えいした情報として列挙されていません。ただし、偽サイトに入力した場合や他のサービスと使い回している場合は、変更を検討しましょう。
Q4. ローソンアプリに登録したクレジットカード情報は大丈夫ですか?
ローソンアプリ予約では、26件について氏名、電話番号、クレジットカード番号の一部が漏えいしたと発表されています。カード番号全体が漏えいしたという発表ではありません。不審な請求がある場合はカード会社に相談してください。
Q5. ローソンのメールサーバーから約70万件の迷惑メールが送信されたのですか?
はい。2026年9月25日から27日にかけて、ローソンのメールサーバーが第三者に不正利用され、約70万件の不審な英文メールが送信されたと公表されています。
Q6. ローソンはランサムウェア攻撃を受けたのですか?
今回確認した公式発表では、2026年9月の不正アクセス事件がランサムウェアによるものだとは説明されていません。また、ローソンは当該調査でマルウェア感染が確認されていないとしています。
Q7. ローソンアプリ予約は現在利用できますか?
ローソンは必要なセキュリティ対策を実施し、2026年10月19日にローソンアプリ予約の利用を再開したと発表しています。利用時は公式アプリを最新版に更新してください。
Q8. ローソンから情報漏えいの案内メールが届いたらどうすればよいですか?
まずはローソン公式サイトのお知らせと照合してください。メールの送信元表示は偽装される可能性があるため、メールに記載されたURLから安易にログインせず、必要に応じて公式問い合わせ窓口へ確認しましょう。
まとめ|ローソンでは個人情報漏えいとメールサーバーの不正利用が発生
ローソンのサイバー攻撃について調査した結果、2026年9月にローソンIDとローソンアプリ予約で不正アクセスが発生し、215万件超の個人情報が漏えいしていたことが確認できました。
また、別の事件としてローソンのメールサーバーが第三者に不正利用され、約70万件の不審な英文メールが送信されています。
ローソンは個人情報漏えい事件について、2026年10月8日の発表時点で不正利用や二次被害は確認されていないと説明しています。
その後、セキュリティ対策を実施し、2026年10月19日には一時停止していたローソンアプリ予約を再開しました。
一方、ローソンを装った偽SNSやローソンチケットを装うフィッシングメールなど、利用者自身が注意すべき詐欺も存在します。
重要なのは、不審なメールやSNSのリンクからログインせず、ローソン公式サイトや公式アプリで情報を確認することです。
ローソンIDやアプリを利用している方は、登録メールアドレス宛ての不審な連絡に注意し、パスワードの使い回しを避け、クレジットカードの利用明細なども定期的に確認しましょう。