
ANA(全日本空輸)について、「サイバー攻撃を受けたの?」「個人情報やマイルは大丈夫?」「ANAを名乗るメールが届いたけれど本物?」と心配している方もいるのではないでしょうか。
実際に2026年8月、ANAグループの全日空商事株式会社が提供するデジタルギフトサービス「選べるe-GIFT」に対して第三者による不正アクセスが発生しました。
この事件では、一部の法人契約先の担当者情報が漏えいした可能性があり、デジタルギフトの不正交換も確認されています。
一方、ANA本体も2026年10月にセキュリティ対策として一部サービスを停止しましたが、こちらはサイバー攻撃や情報漏えいによるものではなく、予防措置であると公式に説明しています。
さらにANAは、ANAマイレージクラブの会員情報やクレジットカード情報を狙う偽メールについても注意を呼びかけています。
この記事では、ANAグループで実際に発生した不正アクセス事件、フィッシング詐欺の手口、個人情報への影響、被害が疑われる場合の対処法を、公式発表をもとに解説します。
※この記事は2026年10月23日時点で確認できた情報をもとに作成しています。
- ANA(全日本空輸)はサイバー攻撃を受けた?結論を解説
- ANA関連のサイバー攻撃・不正アクセス・フィッシング事例を時系列で紹介
- 2026年8月に全日空商事の「選べるe-GIFT」で不正アクセスが発生
- ANAを装ったフィッシングメールや偽サイトにも注意
- ANAトラベラーズ利用者を狙う不審なメッセージとは?
- ANAが2026年10月に一部サービスを停止した理由は?
- ANAマイレージクラブの会員情報やマイルは大丈夫?
- ANAの不正アクセスやフィッシング被害が疑われるときの対処法5ステップ
- ANAのフィッシング詐欺や不正利用を防ぐ7つの安全対策
- ANAのサイバー攻撃やフィッシングに関するよくある質問
- まとめ|ANAグループで不正アクセスが発生、偽メールや不正利用にも注意
- 参考資料・公式発表
ANA(全日本空輸)はサイバー攻撃を受けた?結論を解説
結論からいうと、ANAグループ企業のサービスでは、実際に第三者による不正アクセスが発生しています。
ただし、今回確認された事件の対象は全日空商事の「選べるe-GIFT」であり、ANAの航空券予約システムやANAマイレージクラブ全体が侵害されたと確認された事件ではありません。
| 確認項目 | 調査結果 |
|---|---|
| ANAグループでの不正アクセス | あり。2026年8月に全日空商事のサービスで発生 |
| 個人情報漏えい | 一部の法人契約先の担当者情報が漏えいした可能性あり |
| デジタルギフトの不正交換 | 発生を確認。不正アクセスが原因と判明 |
| クレジットカード情報・パスワードの漏えい | 上記の全日空商事の事件では含まれていないと発表 |
| 一般のギフト受取人の個人情報漏えい | 同事件では漏えいしていないと発表 |
| ANAを装ったフィッシング詐欺 | ANAが公式に注意喚起 |
| ANA本体の2026年10月のサービス停止 | PHPの脆弱性に対応する予防措置。攻撃被害が原因ではない |
| ランサムウェア被害 | 今回確認した公式発表では、上記の事件がランサムウェアによるものとは説明されていない |
ANAという名称が付いていても、全日本空輸、ANAホールディングス、全日空商事などはそれぞれ異なる法人です。
ニュースやSNSで「ANAがサイバー攻撃を受けた」と見かけた場合は、どの会社の、どのサービスで発生した事件なのかを確認することが重要です。
ANA関連のサイバー攻撃・不正アクセス・フィッシング事例を時系列で紹介
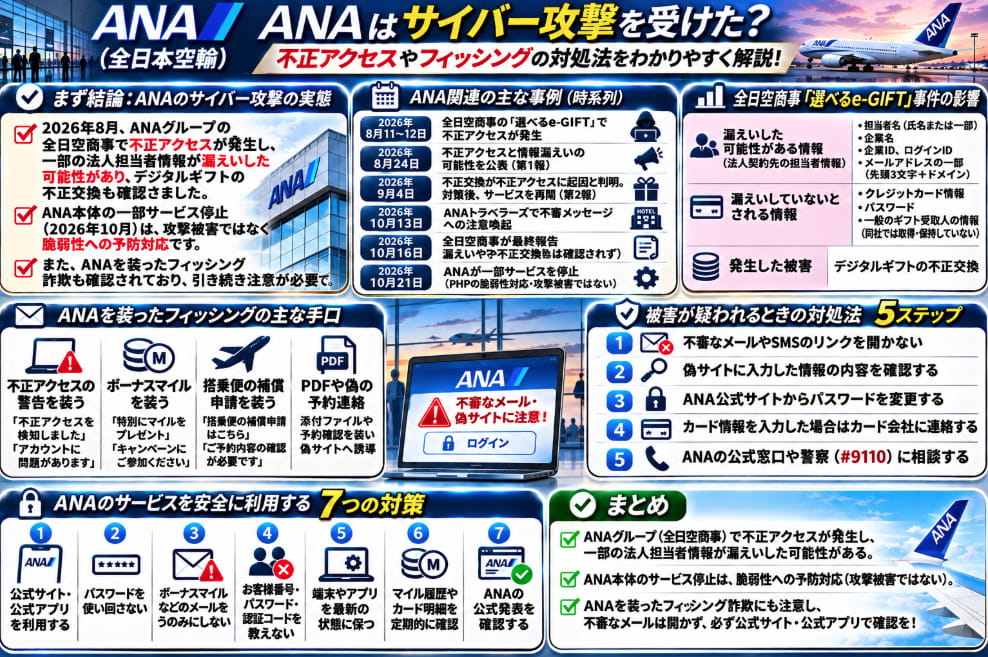
まずは、ANAグループに関連して確認された主な出来事を整理します。
| 時期 | 出来事 | 概要 |
|---|---|---|
| 2026年8月11~12日 | 全日空商事への不正アクセス | 「選べるe-GIFT」の管理運用システムに第三者が不正アクセス |
| 2026年8月24日 | 第1報を公表 | 担当者情報の漏えいの可能性とギフトの不正交換を発表 |
| 2026年9月4日 | 調査結果・サービス再開 | 不正交換が不正アクセスに起因すると判明し、修正後にサービス再開 |
| 2026年9月11日 | ANAの偽メール注意喚起 | 会員情報やカード情報を狙う詐欺メール・電話などを案内 |
| 2026年10月13日 | ANAトラベラーズ関連の注意喚起 | 外部宿泊予約管理システムの不正アクセスに関連する不審メッセージを警告 |
| 2026年10月16日 | 全日空商事の最終報告 | 対策完了と、サービス再開後に新たな漏えいや不正交換が確認されていないことを公表 |
| 2026年10月21日 | ANA本体の予防的なサービス停止 | PHPの脆弱性への対策で一部機能を停止。攻撃被害ではないと説明 |
ここから、それぞれの内容を詳しく見ていきます。
2026年8月に全日空商事の「選べるe-GIFT」で不正アクセスが発生
不正アクセスはいつ、どこで発生した?
全日空商事株式会社は2026年8月24日、法人向けデジタルギフトサービス「選べるe-GIFT」に対する不正アクセスを公表しました。
同社の発表によると、2026年8月11日から12日にかけて、サービスの管理運用システムに第三者が不正アクセスしたことが確認されています。
調査では、一部の契約企業の担当者情報が記載されたページが数分間閲覧されていたことが判明しました。
また、一部のデジタルギフトが第三者によって不正に交換される事象も発生していました。
公式発表:全日空商事「選べるe-GIFT」に対する不正アクセスについて(第1報)
漏えいした可能性がある個人情報は?
全日空商事が公表した、漏えいした可能性のある情報は以下のとおりです。
- 法人契約先の担当者名として登録された情報(氏名または姓・名の一部)
- 企業名
- 企業ID
- ログインID
- メールアドレスの冒頭3文字とドメイン
メールアドレスについては、全体ではなく一部を伏せた形式の情報です。
一方、同社はクレジットカードなどの金融情報やパスワードは、今回漏えいした可能性のある情報に含まれていないと説明しています。
また、企業から「選べるe-GIFT」を受け取った一般利用者の個人情報についても、同社では取得・保持していないため、本件による漏えいの可能性はないとしています。
つまり、ANAマイレージクラブ会員全員の個人情報が流出したという事件ではありません。
なお、個人情報漏えいが発生した場合は、流出した情報の種類によって必要な対応が異なります。氏名やメールアドレス、パスワードなどの漏えいにどう対応すればよいのかは、個人情報が漏えいしたらどうする?被害を防ぐための対処法7選で詳しく解説しています。
デジタルギフトの不正交換も発生
2026年9月4日の第2報では、第三者によるギフトの不正交換が、今回の不正アクセスに起因していたことが確認されました。
全日空商事は不正交換に至ったシステム上の要因と手段を調査し、必要な修正措置を完了したと発表しています。
不正交換の影響を受けた契約企業には個別に連絡し、対応を進めています。
なお、同社は調査の結果、すでに契約企業へ納品済みのギフトや一般利用者が保有する未交換のギフトについて、不正交換のおそれがないことを確認したと説明しています。
2026年10月16日の最終報告ではどうなった?
全日空商事は2026年10月16日、最終報告を公表しました。
この報告によると、2026年10月9日に個人情報保護委員会への確定報告を完了しています。
また、原因の特定とシステム修正などの対策は完了しており、サービスは安全性を確認したうえで2026年9月4日14時に再開しています。
最終報告時点では、サービス再開後の新たな個人情報漏えいや不正交換は確認されておらず、漏えいした可能性のある情報の不正利用による二次被害の報告も受けていないとしています。
公式発表:
ANAを装ったフィッシングメールや偽サイトにも注意
ANA関連のセキュリティ問題として、一般利用者が特に注意したいのがフィッシング詐欺です。
ANAホールディングスと全日本空輸は2026年9月11日、ANAグループを装った詐欺メールや詐欺電話について公式に注意を呼びかけています。
こうした詐欺は、ANAのシステムが実際に侵害されていなくても、犯罪者がANAの名称やメールアドレスを偽装することで発生します。
手口① アカウントの不正アクセスやセキュリティ警告を装う
「不正アクセスを検知しました」「アカウントに問題があります」といった内容で利用者の不安をあおり、偽サイトへ誘導する手口です。
偽サイトでは、ANAマイレージクラブのお客様番号やWebパスワード、クレジットカード情報などの入力を求められる場合があります。
メールの送信元が「@ana.co.jp」などの正規ドメインに見えても、表示が偽装されている可能性があるため、送信元の表示だけで本物と判断しないようにしましょう。
手口② ボーナスマイルのプレゼントを装う
ANAの公式注意喚起では、特別なボーナスマイルを案内するメールの事例も紹介されています。
マイルのプレゼントやアンケートへの回答を口実に、URLへアクセスさせ、個人情報を入力させようとする手口です。
マイルがもらえるという魅力的な内容であっても、メールのリンクから安易にログインしないことが大切です。
手口③ 搭乗便の補償申請を装う
搭乗便に関する補償申請などを装い、会員情報の入力を促す詐欺メールもANAが紹介しています。
実際に旅行を予定している人にとっては、航空会社からの重要なお知らせに見える可能性があります。
ただし、身に覚えのない補償申請や不自然な入力要求がある場合は、ANA公式サイトや公式アプリから確認しましょう。
手口④ PDFファイルや偽の予約連絡を利用する
ANAの注意喚起では、メールに添付されたPDFファイルに不審なURLが記載されているケースも紹介されています。
また、ANAを名乗る詐欺電話によって、予約やカードの不正利用を口実に情報を聞き出そうとする事例も案内されています。
ANAは、係員がお客様の暗証番号やパスワードを尋ねることはないと説明しています。
自分のメールアドレスが過去の情報漏えいに含まれているか気になる場合は、無料の確認サービスを利用する方法もあります。具体的な調べ方は、自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法をご覧ください。
ただし、メールアドレスの流出チェックで問題が見つからなくても、ANAを装ったフィッシングメールが届かないとは限りません。引き続き不審なメールには注意しましょう。
公式発表:ANAグループを装った詐欺メール・詐欺電話等にご注意ください
ANAトラベラーズ利用者を狙う不審なメッセージとは?
2026年10月13日、ANAグループのANAX株式会社は、宿泊施設を装った不審なメッセージについて注意喚起を公表しました。
発表によると、一部の国内宿泊施設が利用する外部予約管理システムで不正アクセスが発生したとの報告がありました。
これに関連して、ANAトラベラーズの旅行商品を利用するお客様に対し、メッセージアプリなどを通じて不審な連絡が届き、フィッシングサイトへ誘導されるおそれがあるとしています。
ただし、ANA側の管理システムで情報漏えいが発生したことは確認されていないと説明しています。
ANAは、同社や宿泊施設からメッセージアプリなどを通じて直接、予約内容やクレジットカード情報に関する連絡を送ることはないと案内しています。
旅行の予約に関連した不審なメッセージが届いた場合は、記載されたURLを開かず、予約時に利用した正規のサイトや窓口で確認しましょう。
公式発表:ANA「宿泊施設を装った不審なメッセージにご注意ください」
ANAが2026年10月に一部サービスを停止した理由は?
2026年10月21日、ANAは一部のスマートフォン向けアプリやサービスの一時停止を発表しました。
これは、Webシステムなどで利用されるプログラミング言語「PHP」に重大な脆弱性が見つかったことへの対応です。
対象として案内されたのは、ANA Pocketアプリや、ANAウェブサイト・ANAアプリからApple Wallet機能を利用して搭乗券を発行するサービスです。
ただし、ANAは公式発表で、今回の停止はサイバー攻撃を受けた事実や情報漏えいが発生したことによるものではないと明確に説明しています。
通常の航空券予約・購入には影響がないとされ、オンラインチェックインも利用可能と案内されています。
このように、サービスが一時停止したという情報だけで「ANAがハッキングされた」と判断するのは正確ではありません。
公式発表:ANA「セキュリティ対策に伴う一部サービスの一時停止について」
ANAマイレージクラブの会員情報やマイルは大丈夫?
ANAマイレージクラブを利用している方にとって、特に気になるのは会員情報や保有マイルへの影響ではないでしょうか。
今回の全日空商事「選べるe-GIFT」の不正アクセスについて、ANAマイレージクラブ全体の会員データが漏えいしたとする公式発表は、今回確認した資料にはありません。
ただし、ANAを装ったフィッシング詐欺では、会員番号やWebパスワードを盗もうとする手口が確認されています。
そのため、以下の項目を確認しておくと安心です。
- ANA公式サイトや公式アプリから正常にログインできるか
- 登録したメールアドレスや連絡先に身に覚えのない変更がないか
- マイル残高や利用履歴に不審な動きがないか
- 航空券の予約・購入履歴に覚えのない取引がないか
- クレジットカードの利用明細に不審な請求がないか
特に、偽サイトにログイン情報を入力してしまった場合は、実際に不正利用された形跡がなくても、早めにパスワードを変更することが重要です。
ANAの不正アクセスやフィッシング被害が疑われるときの対処法5ステップ
不審なメールを受け取ったり、偽サイトに情報を入力してしまったりした場合は、次の順番で対応しましょう。
ステップ1:不審なメールやSMSのリンクを開かない
ANAを名乗るメールでも、内容に不自然な点があれば、本文中のURLや添付ファイルを開かないでください。
「今すぐ確認しないとマイルが失効する」「アカウントを停止する」など、急いで操作させる文面には注意が必要です。
確認するときは、メールのリンクではなく、自分で開いたANA公式サイトや公式アプリを利用しましょう。
ステップ2:偽サイトに入力した情報を確認する
すでに偽サイトを開いた場合は、どのような情報を入力したか確認します。
- お客様番号・ログインID
- Webパスワード
- 氏名・住所・電話番号
- クレジットカード番号・有効期限・セキュリティコード
- SMSなどで届いた認証コード
ページを閲覧しただけなのか、情報を入力したのかによって必要な対応が変わります。
なお、リンクを開いた後に不審なファイルをダウンロード・実行した場合は、マルウェア感染の可能性にも注意が必要です。
ステップ3:パスワードを公式サイトから変更する
ANAのログイン情報を偽サイトに入力した場合は、正規のANA公式サイトからパスワードを変更しましょう。
同じパスワードを他のサービスでも使っている場合は、そちらも変更することをおすすめします。
パスワードの流出が心配な方や、複数のサービスで同じパスワードを使っている方は、パスワードが流出したか確認する方法!使い回しの危険性と変更手順も参考にしてください。
ログインできない場合や登録情報が変更されている場合は、ANAの公式サポート窓口に相談してください。
ステップ4:カード情報を入力した場合はカード会社に連絡する
クレジットカード番号などを偽サイトに入力した場合は、カード会社へ速やかに連絡しましょう。
カードの利用停止や再発行、不正利用の調査などについて案内を受けられます。
すでに不審な請求がある場合は、取引日時や金額を記録しておくことも大切です。
ステップ5:ANA公式窓口や警察などに相談する
不正な予約やマイル利用、アカウントの乗っ取りが疑われる場合は、ANA公式サイトに掲載されている問い合わせ窓口へ相談しましょう。
全日空商事の「選べるe-GIFT」に関する法人契約先の問題であれば、全日空商事が案内する専用窓口を利用してください。
詐欺や不正利用について警察に相談する場合は、警察相談専用電話「#9110」も利用できます。
また、不審なソフトをインストールしてしまった場合は、端末のネットワーク接続を切るなどして被害拡大を防ぎ、セキュリティソフトによる検査や専門窓口への相談を検討してください。
ANAのフィッシング詐欺や不正利用を防ぐ7つの安全対策
① ANA公式サイト・公式アプリを利用する
航空券の予約、マイル残高の確認、会員情報の変更などは、できるだけANA公式サイトや公式アプリから行いましょう。
メールやSMSに記載されたURLをそのまま開く習慣を避けることが重要です。
② パスワードを使い回さない
ANAマイレージクラブのWebパスワードは、他のサービスとは異なるものを設定しましょう。
他社サービスで情報漏えいが発生した場合でも、同じパスワードを使っていなければ被害の連鎖を防ぎやすくなります。
③ ボーナスマイルや緊急警告のメールをうのみにしない
「マイルプレゼント」「不正ログインを検知」「今すぐ本人確認」といった案内には注意しましょう。
本物か判断できない場合は、公式サイトの案内を確認してください。
④ お客様番号・パスワード・認証コードを第三者に教えない
電話やメールでANAの係員を名乗る相手からパスワードなどを尋ねられても、回答しないでください。
認証コードもアカウントを守るための重要な情報です。
⑤ スマートフォンやパソコンを最新の状態に保つ
OS、ブラウザー、アプリ、セキュリティソフトなどを定期的に更新しましょう。
古いソフトウェアの脆弱性を悪用した攻撃への対策になります。
⑥ マイル履歴とカード明細を定期的に確認する
マイルの利用履歴、航空券の購入履歴、クレジットカード明細などを定期的に確認しましょう。
身に覚えのない取引を早期に発見できれば、被害拡大を防ぐ対応につなげやすくなります。
⑦ ANAの公式発表を確認する
サイバー攻撃や情報漏えいのニュースが出たときは、SNSの投稿だけで判断せず、ANAや関係するグループ会社の公式発表を確認してください。
今回のように、実際の不正アクセスと予防的なサービス停止では、利用者が取るべき対応も異なります。
ANAのサイバー攻撃やフィッシングに関するよくある質問
Q1. ANA(全日本空輸)は本当にサイバー攻撃を受けたのですか?
ANAグループの全日空商事が提供する「選べるe-GIFT」では、2026年8月に第三者による不正アクセスが発生しました。ただし、これをもってANA本体の航空券予約システムやANAマイレージクラブ全体が侵害されたと判断することはできません。
Q2. ANAの会員情報やクレジットカード情報は流出しましたか?
全日空商事の事件では、一部の法人契約先の担当者情報が漏えいした可能性があります。一方、同事件で漏えいした可能性のある情報にクレジットカードなどの金融情報やパスワードは含まれていないと発表されています。
Q3. ANAマイルが勝手に使われることはありますか?
ANAを装ったフィッシング詐欺では、会員番号やWebパスワードを盗もうとする手口が確認されています。ログイン情報を盗まれた場合、不正利用につながるおそれがあるため、マイルの利用履歴を確認し、不審な点があればANAに相談しましょう。
Q4. ANAから「不正アクセスを検知した」というメールが届いたらどうすればよいですか?
メールのリンクから直接ログインせず、ANA公式サイトや公式アプリから状況を確認してください。ANAは不正アクセスを装うフィッシングメールについて注意喚起しています。
Q5. ANAの一部サービス停止はランサムウェア攻撃が原因ですか?
2026年10月21日に発表された一部サービス停止は、PHPの脆弱性に対応する予防措置です。ANAはサイバー攻撃や情報漏えいが原因ではないと説明しており、ランサムウェア被害による停止とする根拠はありません。
Q6. ANAトラベラーズでホテルを予約した人も注意が必要ですか?
はい。2026年10月、ANAは一部の外部宿泊予約管理システムへの不正アクセスに関連して、宿泊施設を装った不審なメッセージへの注意を呼びかけました。メッセージに記載されたURLからカード情報を入力しないようにしてください。
Q7. ANAの偽サイトにパスワードを入力してしまったらどうすればよいですか?
正規のANA公式サイトから速やかにパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。カード情報も入力した場合は、カード会社にも連絡してください。
まとめ|ANAグループで不正アクセスが発生、偽メールや不正利用にも注意
ANA(全日本空輸)のサイバー攻撃について調査した結果、2026年8月にANAグループの全日空商事が提供する「選べるe-GIFT」で不正アクセスが発生していたことが確認できました。
この事件では、一部の法人契約先の担当者情報が漏えいした可能性があり、デジタルギフトの不正交換も発生しました。
その後、全日空商事は原因の特定とシステム修正を完了し、2026年10月16日の最終報告では、サービス再開後の新たな漏えいや不正交換は確認されていないと発表しています。
一方で、ANAを装ったフィッシングメールや詐欺電話、ANAトラベラーズ関連の不審なメッセージについては、引き続き注意が必要です。
特に重要なのは、不審なメールのリンクからログインせず、ANA公式サイトや公式アプリを利用することです。
ANAのサービスを利用する方は、マイル残高や予約履歴、カード利用明細などを定期的に確認し、身に覚えのない取引があれば速やかに公式窓口へ相談しましょう。