
2026年10月、デジタル庁のホームページ運営に利用されていたサービスが第三者による不正アクセスを受け、個人情報が外部に漏えいした可能性があることが明らかになりました。
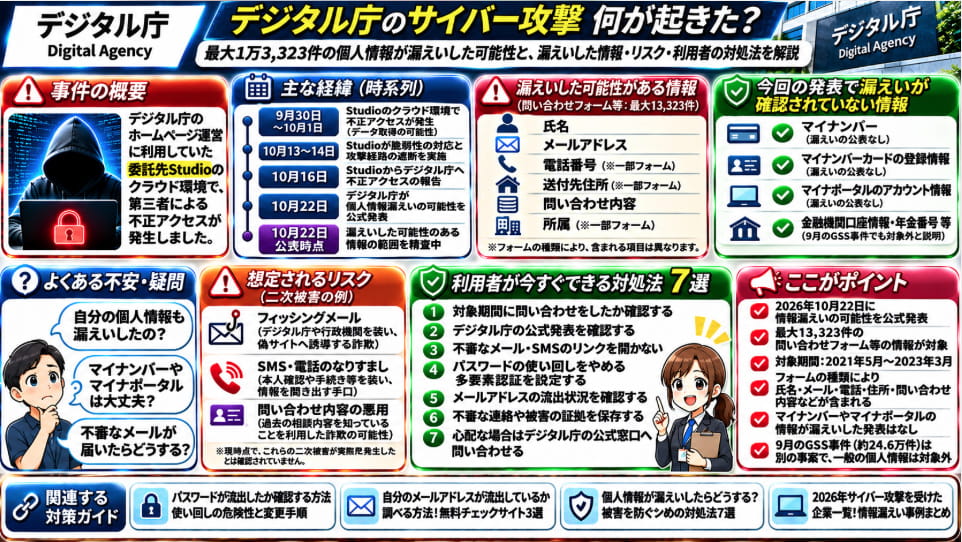
デジタル庁は10月22日、委託先のStudio株式会社で発生した不正アクセスの影響により、最大1万3,323件の問い合わせフォーム等の情報が漏えいした可能性を公表しています。
政府機関であるデジタル庁のニュースだけに、「マイナンバーも漏れたの?」「マイナンバーカードやマイナポータルは大丈夫?」「自分の住所やメールアドレスも流出した?」と心配している方もいるでしょう。
結論からいうと、今回の10月の事件で対象となり得るのは、主に2021年5月から2023年3月までにデジタル庁の特定の問い合わせフォームなどに入力された情報です。
マイナンバーを持っている人全員や、マイナンバーカードを利用している人全員が対象というわけではありません。
この記事では、2026年10月24日時点のデジタル庁の公式発表をもとに、不正アクセスの経緯、漏えいした可能性のある個人情報、対象者の確認方法、考えられる二次被害と対処法7選を解説します。
デジタル庁もサイバー攻撃された?2026年10月の不正アクセスを解説
2026年10月22日、デジタル庁は公式サイトで「Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について」と題する発表を行いました。
今回、不正アクセスを受けたのは、デジタル庁がホームページ運営の一部に利用していたStudio株式会社のクラウド環境です。
デジタル庁のすべてのシステムが侵入されたという意味ではありません。
不正アクセスを受けたのはWeb制作サービス「Studio」
Studioは、Webサイトの制作・運営などに利用されるサービスです。
デジタル庁は、過去にホームページの一部でこのサービスを利用していました。
Studio株式会社の説明によると、同社の一部機能に存在した脆弱性を悪用され、第三者がクラウド環境へ不正アクセスしたとされています。
データが外部から取得できる状態になっていたことが確認されており、保存されていた問い合わせフォームの情報などが漏えいした可能性があります。
ただし、データが取得できる状態だったことと、対象情報のすべてが実際に盗み出されたことは同じではありません。
デジタル庁は、漏えいした可能性のある情報の範囲を引き続き精査しています。
いつ発生した?公表までの時系列
| 日付 | 主な出来事 |
|---|---|
| 2026年9月30日~10月1日 | Studioのクラウド環境で第三者による不正アクセスが確認された期間 |
| 2026年10月13~14日 | Studioが脆弱性を修正し、攻撃経路を遮断。10月14日に外部からデータを取得できる状態を解消 |
| 2026年10月16日 | Studioからデジタル庁へ不正アクセスについて報告 |
| 2026年10月22日 | デジタル庁が個人情報漏えいの可能性を公式発表 |
| 2026年10月24日時点 | 漏えいした可能性のある情報の範囲を精査中 |
Studio株式会社の発表によると、第三者による不正アクセスが確認された期間は2026年9月30日~10月1日です。ただし、不正アクセスによって環境内のデータを外部から取得できる状態は、10月14日に対処が完了するまで続いていました。
なお、Studio株式会社は、第三者が実際にデータを取得した事実は確認できていないものの、取得された可能性があるものとして対応を進めています。
なお、Studioの発表では、フォーム情報が暗号化されていた場合でも、その復号に必要な鍵が読み出されたと説明されています。
そのため、暗号化されていたという理由だけで、対象情報が安全だったと断定することはできません。
最大1万3,323件の情報漏えいの可能性とは?
デジタル庁の公式発表によると、今回対象となり得る問い合わせフォーム等の情報は、合計で最大1万3,323件です。
これは各フォームの対象件数を合計した数字であり、1万3,323人の個人情報が実際に漏えいしたと確定した数字ではありません。
また、これとは別に、デジタル庁職員や委託事業従事者のStudioアカウント情報35件も対象とされています。
デジタル庁で漏えいした可能性がある個人情報は何?
今回の事件で重要なのは、どの問い合わせフォームを利用したかによって、対象となる情報の種類が異なることです。
デジタル庁の公式発表では、2021年5月から2023年3月までの間に送信された、次の5種類のフォーム情報が対象として挙げられています。
対象となる問い合わせフォームと件数
| 問い合わせの種類 | 最大件数 | 対象となり得る情報 |
|---|---|---|
| 一般的な意見・要望 | 8,833件 | 氏名、メールアドレス、問い合わせ内容 |
| 接種証明書アプリ | 3,661件 | 氏名、メールアドレス、問い合わせ内容 |
| ワークショップ等への参加 | 462件 | 氏名、メールアドレス、所属、電話番号等 |
| 採用に関する問い合わせ | 250件 | 氏名、メールアドレス、電話番号、問い合わせ内容 |
| マイナちゃんの着ぐるみ借用 | 117件 | 氏名、メールアドレス、所属、送付先住所、電話番号等 |
| 合計 | 最大13,323件 | 対象項目はフォームによって異なる |
氏名やメールアドレスなどについては、利用者が任意で記入した場合に限られる項目もあります。
したがって、対象フォームを利用した人全員について、表にあるすべての情報が漏えいした可能性があるという意味ではありません。
氏名・メールアドレス・電話番号・住所
今回の事件では、フォームの種類に応じて、氏名、メールアドレス、電話番号、送付先住所などが対象となり得ます。
特に注意したいのは、これらの情報を使ってデジタル庁や行政機関を装った連絡が届く可能性です。
例えば、氏名や過去の問い合わせ内容を知っている相手から連絡があった場合、利用者が本物の行政機関だと信じてしまうおそれがあります。
ただし、こうしたなりすましは想定されるリスクであり、今回の事件で実際に発生したと確認されたものではありません。
問い合わせ内容そのものも対象
今回、氏名やメールアドレス以上に気になるのが、問い合わせ内容そのものです。
例えば、接種証明書アプリに関する問い合わせや、採用に関する相談などでは、利用者が個人的な事情を記載していた可能性があります。
どのような内容が含まれていたかは、利用者ごとに異なります。
また、問い合わせ内容に健康状態や本人確認に関する情報を記入していた人がいたとしても、そうした情報が実際に外部へ取得されたと現時点で断定できるわけではありません。
過去の問い合わせに何を書いたか覚えている方は、その内容を踏まえて不審な連絡に注意するとよいでしょう。
職員・委託事業従事者のアカウント情報35件
一般利用者の問い合わせフォームとは別に、デジタル庁職員や委託事業従事者のStudioアカウント情報35件も対象となっています。
対象項目は氏名とメールアドレスです。
この35件は、一般利用者の問い合わせフォーム最大1万3,323件とは別の区分として公表されています。
マイナンバーやマイナンバーカードの情報も漏えいした?
デジタル庁の不正アクセスと聞いて、最も心配になるのがマイナンバーに関する情報ではないでしょうか。
今回の10月の事件はマイナンバー情報の流出を発表したものではない
今回の10月22日付の公式発表は、Studioを利用した問い合わせフォーム等の情報に関するものです。
マイナンバーカードの保有者全員の情報や、マイナポータルの登録情報が漏えいしたという発表ではありません。
また、今回の公式発表において、マイナンバーそのものが漏えいしたと確認されたわけでもありません。
ただし、問い合わせフォームに利用者が自由に記載した内容のすべてが明らかになっているわけではありません。
そのため、自由記述欄にどのような情報が含まれていた可能性があるかについては、今後の調査結果を待つ必要があります。
マイナポータルやマイナンバーカードは使っても大丈夫?
今回の発表だけを理由に、マイナンバーカードを作り直したり、マイナポータルの利用を停止したりする必要があるとはいえません。
不正アクセスが公表されたのはStudioのクラウド環境であり、マイナポータル全体が侵害されたという発表ではないためです。
ただし、デジタル庁やマイナポータルを装う偽メール・偽SMSには注意してください。
不審な案内が届いた場合は、メール内のリンクではなく、正規の公式サイトやアプリから確認しましょう。
デジタル庁は9月にもサイバー攻撃を受けていた?約24.6万件の事件との違い
実は、デジタル庁は2026年9月11日にも、別の不正アクセス事案を公表しています。
こちらは政府の業務システム「ガバメントソリューションサービス(GSS)」に関する事件です。
9月のGSS事件では約24.6万件の情報漏えいの可能性
デジタル庁によると、2026年6月25日に不審な大量ファイルアクセスを検知し、7月9日にVPNの脆弱性を利用した第三者による侵入が判明しました。
その後の調査で、氏名、メールアドレス、電話番号、住所などを含む約24.6万件の個人情報が漏えいした可能性があると公表されました。
ただし、この事件で対象となったのは、政府機関の職員や業務に携わった関係者です。
デジタル庁は、9月のGSS事件について、一般の方の個人情報は含まれていないと明確に説明しています。
また、GSS事件では、マイナンバー、金融機関口座情報、年金番号などは対象情報に含まれていないことも確認されています。
10月のStudio事件と9月のGSS事件を比較
| 比較項目 | 10月のStudio事件 | 9月のGSS事件 |
|---|---|---|
| 公表日 | 2026年10月22日 | 2026年9月11日 |
| 不正アクセスの対象 | 委託先Studioのクラウド環境 | 政府業務システムGSS |
| 情報の規模 | 最大13,323件のフォーム情報等、別途アカウント35件 | 約24.6万件 |
| 主な対象者 | 過去の問い合わせフォーム利用者等 | 政府機関の職員・業務関係者 |
| 一般利用者への影響 | 対象となる可能性あり | 一般の方の情報は含まれないと公式発表 |
| 事件の関係 | 別々の不正アクセス事案 | |
この2件を混同すると、「一般利用者の情報が24.6万件漏れた」と誤解するおそれがあります。
一般の方が自分への影響を確認する場合は、まず10月のStudio事件で対象となった問い合わせフォームを利用したかどうかが重要です。
デジタル庁の情報漏えいで考えられる二次被害は?
デジタル庁は10月22日の公式発表で、漏えいした個人情報が悪用されるなどの二次被害は確認されていないと説明しています。
ただし、今後も不審なメール、電話、SMSに注意するよう呼びかけています。
デジタル庁を装ったフィッシングメール
考えられるのは、デジタル庁や関連する行政機関を装ったメールです。
例えば、次のような案内には注意が必要です。
- 「個人情報漏えいの対象者になっています」
- 「本人確認のためマイナンバーカード情報を入力してください」
- 「補償金の受け取り手続きが必要です」
- 「マイナポータルの再認証をしてください」
これらは想定される詐欺の例であり、今回の事件で実際に確認されたメールではありません。
不審なリンク先でパスワードやカード情報を入力すると、今回の漏えいとは別の被害につながるおそれがあります。
問い合わせ内容を利用した巧妙ななりすまし
今回の事件では、問い合わせ内容も対象となり得る点に注意が必要です。
過去に接種証明書アプリについて相談した人へ、関連する手続きを装った連絡が届くなど、問い合わせの内容に合わせた詐欺が考えられます。
相手が過去の相談内容を知っていたとしても、それだけで正規の行政機関からの連絡とは判断できません。
電話やSMSによる個人情報の聞き出し
電話番号が対象となるフォームを利用していた場合、電話やSMSによるなりすましにも注意が必要です。
デジタル庁は、パスワードなどの認証情報やクレジットカード情報をメールや電話で尋ねることはないと説明しています。
認証コード、パスワード、カード番号などを求められた場合は、その場で回答しないようにしてください。
デジタル庁の情報漏えいが心配な人の対処法7選
ここからは、デジタル庁へ過去に問い合わせをした方や、不審な連絡が心配な方に向けて、今すぐできる対処法を7つ紹介します。
対処法1:対象期間に問い合わせをしたか確認する
まず、2021年5月から2023年3月までの間に、今回対象となったデジタル庁の問い合わせフォームを利用したことがあるか確認しましょう。
特に、一般的な意見・要望、接種証明書アプリ、採用、ワークショップ等への参加、マイナちゃんの着ぐるみ借用に関する問い合わせが対象です。
当時の送信確認メールなどが残っていれば、問い合わせをした時期や内容を確認する手がかりになります。
ただし、対象フォームを利用したことだけで、実際に情報が漏えいしたと確定するわけではありません。
対処法2:デジタル庁の公式発表を確認する
今回の事件では、漏えいした可能性のある情報の範囲が精査されています。
今後、対象者への案内や調査結果が更新される可能性があります。
次の公式ページを確認してください。
デジタル庁公式|Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について
対処法3:不審なメール・SMSのリンクを開かない
「情報漏えいのお知らせ」「本人確認」「補償手続き」などのメールが届いても、安易にリンクを開かないでください。
正規の行政機関を装って、偽サイトへ誘導する可能性があります。
メールやSMSに記載されたリンクからではなく、自分で公式サイトを開いて確認しましょう。
不審な添付ファイルも開かないようにしてください。
対処法4:パスワードの使い回しをやめ、多要素認証を設定する
今回の10月の公式発表では、一般利用者のパスワードが漏えいしたとは説明されていません。
そのため、今回の事件を理由にすべてのパスワードを直ちに変更する必要があるとまではいえません。
ただし、複数のサービスで同じパスワードを使用している場合は、この機会に見直しましょう。
メールアカウントなど重要なサービスでは、利用できる場合は多要素認証も設定すると安心です。
関連記事:パスワードが流出したか確認する方法!使い回しの危険性と変更手順
対処法5:メールアドレスの流出状況を確認する
自分のメールアドレスが、過去の情報漏えい事件で公開されたデータに含まれていないか調べる方法もあります。
ただし、今回のStudio事件の情報が流出確認サービスに登録されているとは限りません。
検索結果に表示されなかったとしても、今回の事件の対象外であると証明されるわけではありません。
関連記事:自分のメールアドレスが流出しているか確認する方法!無料チェックサイトを紹介
対処法6:不審な連絡を受けたら記録を残す
デジタル庁を装う不審なメールやSMS、電話があった場合は、送信元、受信日時、本文、相手が名乗った組織名などを記録しておきましょう。
スクリーンショットや通話履歴なども、相談時に役立つ場合があります。
もし偽サイトでパスワードやクレジットカード情報を入力してしまった場合は、記録の保存よりも、パスワード変更やカード会社への連絡などの緊急対応を優先してください。
対処法7:心配な場合はデジタル庁の公式窓口へ問い合わせる
デジタル庁は、今回のStudio事件について次の問い合わせ先を案内しています。
デジタル庁 国民向けサービスグループ 省庁統一ウェブサイト担当
メールアドレス:unified-web+contact@digital.go.jp
このメールアドレスは、デジタル庁の公式発表に掲載されているものです。
問い合わせる際は、過去に利用したフォームの種類や時期などを伝えると、状況を説明しやすくなります。
ただし、調査中のため、個別の漏えい有無について必ず回答が得られるとは限りません。
不正送金やカードの不正利用など、具体的な金銭被害が疑われる場合は、金融機関やカード会社、警察などにも相談してください。
関連記事:個人情報が漏えいしたらどうする?被害を防ぐための対処法7選
デジタル庁のサイバー攻撃に関するよくある質問
Q1:デジタル庁がサイバー攻撃を受けたのは本当ですか?
はい。2026年10月22日、デジタル庁はホームページ運営の一部に利用していたStudio株式会社への不正アクセスにより、個人情報が漏えいした可能性があると公式に発表しています。
Q2:1万3,323人の個人情報が漏えいしたのですか?
いいえ。最大1万3,323件は対象となり得る問い合わせフォーム等の情報の件数です。実際に漏えいした人数や件数が確定したものではありません。
Q3:マイナンバーカードを持っているだけで対象になりますか?
いいえ。今回の10月の事件は特定の問い合わせフォーム等に関するものであり、マイナンバーカードを保有しているだけで対象になるわけではありません。
Q4:マイナポータルのパスワードも漏えいしましたか?
今回の公式発表では、マイナポータルのパスワードが漏えいしたと確認されていません。
Q5:接種証明書アプリを使っていた人は全員対象ですか?
いいえ。対象として挙げられているのは、2021年5月から2023年3月までの間に接種証明書アプリに関する対象の問い合わせフォームへ送信された情報です。アプリを利用しただけの人が全員対象になるわけではありません。
Q6:デジタル庁は9月にも情報漏えいを公表していますか?
はい。2026年9月11日に、政府業務システムGSSへの不正アクセスにより、約24.6万件の個人情報が漏えいした可能性を公表しています。ただし、こちらは職員や業務関係者の情報であり、一般の方の個人情報は含まれていないと説明されています。
Q7:今回の事件はランサムウェア攻撃ですか?
今回のStudio事件について、デジタル庁の公式発表では第三者による不正アクセスが説明されていますが、ランサムウェア攻撃だったとは明示されていません。
Q8:不審なメールが届いたらどうすればよいですか?
メール内のリンクや添付ファイルを開かず、デジタル庁の公式サイトで情報を確認してください。パスワードやクレジットカード情報を求められても入力しないようにしましょう。
まとめ|デジタル庁の情報漏えいの可能性!対象フォームの確認と不審メールへの警戒を
2026年10月、デジタル庁のホームページ運営の一部に利用されていたStudio株式会社で不正アクセスが発生し、個人情報が漏えいした可能性が公表されました。
今回のポイントをまとめると、次のとおりです。
- 2026年10月22日にデジタル庁が不正アクセスの影響を公式発表
- 不正アクセスを受けたのは委託先Studioのクラウド環境
- 最大1万3,323件の問い合わせフォーム等の情報が対象となる可能性
- 対象期間は2021年5月から2023年3月まで
- 氏名、メールアドレス、電話番号、送付先住所、問い合わせ内容などが対象となり得る
- 別途、職員や委託事業従事者のアカウント情報35件も対象
- マイナンバーカード利用者全員の情報漏えいが確認された事件ではない
- 9月のGSS事件とは別の不正アクセス事案
- 10月22日の公式発表時点で二次被害は確認されていない
今回の事件では、過去にデジタル庁へ問い合わせをした方が対象となる可能性があります。
特に、問い合わせ内容そのものが対象に含まれているため、デジタル庁や関係機関を装ったメール、SMS、電話には注意が必要です。
一方で、マイナンバーカードを持っているだけで危険だと考えたり、情報漏えいが確定していない段階で過度に不安を感じたりする必要はありません。
まずは対象となる問い合わせフォームを利用したことがあるか確認し、デジタル庁の公式発表を継続して確認することをおすすめします。
なお、2026年に発生した他の企業や組織のサイバー攻撃については、次の記事でも紹介しています。
関連記事:2026年サイバー攻撃を受けた企業一覧!情報漏えい・不正アクセス事例まとめ
参考資料・出典
- デジタル庁「Studio株式会社における不正アクセスによる個人情報の漏えいの可能性について」(2026年10月22日)
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(2026年9月11日)
- デジタル庁「GSSへの不正アクセスに関するQ&A」
- ITmedia NEWS「デジタル庁、公式サイトへの問い合わせ最大1万3000件漏えいか」(2026年10月23日)
※本記事は2026年10月24日時点の公式発表・報道をもとに作成しています。漏えいした可能性のある情報の範囲や対象者への対応は、今後の調査により更新される場合があります。