
JR東日本もサイバー攻撃の被害を受けたのでしょうか?
2026年10月9日、JR東日本とグループ会社のビューカードは、外部のクラウドサービスへの不正アクセスに伴い、「えきねっと」「大人の休日倶楽部」「VIEW’s NET」などで、延べ約609万件の個人情報が漏えいした可能性があると公表しました。
JR東日本のサービスは、新幹線や特急列車の予約、クレジットカードの利用など、日常生活や旅行に関わっています。
そのため、「自分のメールアドレスは流出した?」「クレジットカード番号は大丈夫?」「モバイルSuicaにも影響がある?」と不安になった方もいるのではないでしょうか。
しかし、その後の調査で状況が変わりました。
2026年10月15日、JR東日本とビューカードは、委託先から個人情報の漏えいはなかったと判断したとの報告を受けたことを公表しています。
つまり、当初発表された約609万件は、実際に流出したことが確認された件数ではありません。
この記事では、2026年10月のサイバー攻撃の概要、約609万件の内訳、最新の調査結果、2015年・2024年の過去事例、利用者が注意したい対策について詳しく解説します。
※本記事は2026年10月25日時点の公式発表と報道をもとに作成しています。
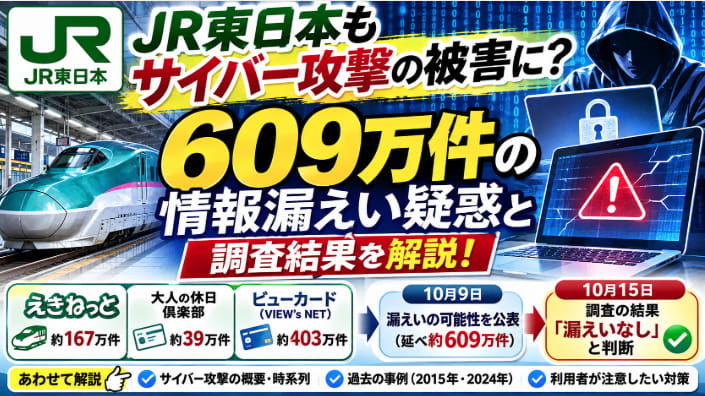
JR東日本もサイバー攻撃の被害に?2026年10月の最新情報
今回の問題は、JR東日本の鉄道運行システムそのものが直接攻撃されたという発表ではありません。
発端となったのは、株式会社IDCフロンティアが提供するクラウドサービスへの不正アクセスです。
JR東日本やビューカードが利用するメール配信用の外部サービスに影響が及び、会員情報の漏えいの可能性が公表されました。
2026年10月9日に約609万件の漏えい可能性を公表
JR東日本は10月9日、「えきねっと」と「大人の休日倶楽部」のメール配信に利用していた外部サービスの一部が使用できなくなったと発表しました。
同時に、メールアドレスなどの個人情報を含むデータが第三者に閲覧または取得された可能性を否定できないと説明しました。
また、グループ会社のビューカードも、VIEW’s NET会員向けのメール配信に関係するメールアドレスについて、漏えいの可能性を公表しました。
当初の対象件数を合計すると、延べ約609万件になります。
ただし、この数字は実際の漏えい件数でも、重複を除いた利用者数でもありません。
10月15日の調査結果では「漏えいなし」と判断
その後、クラウド事業者やメール配信の委託先による調査が進められました。
JR東日本は10月15日、IDCフロンティアから報告を受けたメール配信用外部サービス会社より、えきねっと会員と大人の休日倶楽部会員の個人情報について、漏えいはなかったと判断したとの報告を受けたと公表しました。
ビューカードも同日、対象のメールアドレスについて、漏えいはなかったと判断したとの報告を受けたと発表しています。
したがって、2026年10月25日時点では、「約609万件の情報漏えいの可能性が一時公表されたが、その後の調査で漏えいはなかったと判断された」という説明が正確です。
なお、これは今回のメール配信サービスに関する調査結果です。JR東日本の過去の別の不正ログイン事案まで、被害がなかったという意味ではありません。
609万件の内訳は?えきねっと・大人の休日倶楽部・ビューカードを比較
約609万件という数字は、JR東日本とビューカードが10月9日に公表した3つのサービスの対象件数を単純合計したものです。
| サービス | 当初の対象件数 | 対象となった情報 |
|---|---|---|
| えきねっと | 約167万件 | メールアドレス |
| 大人の休日倶楽部 | 約39万件 | メールアドレス、会員番号、カード有効期限、生年月日 |
| ビューカード(VIEW’s NET) | 約403万件 | メールアドレス |
| 合計 | 延べ約609万件 | 漏えいの可能性が当初公表された情報 |
※各サービスの対象件数には重複が含まれる可能性があります。約609万人の個人情報が流出したという意味ではありません。
えきねっと:約167万件
えきねっとは、JR東日本が提供する列車予約サービスです。
今回、漏えいの可能性があるとされたのは、主にメール配信に使用する電子メールアドレスでした。
JR東日本の発表では、ビジネスえきねっと会員は対象から除かれています。
氏名、住所、電話番号、クレジットカード番号などについては、今回の漏えいの可能性がある情報には含まれていないと説明されています。
大人の休日倶楽部:約39万件
大人の休日倶楽部は、主に50歳以上の利用者向けに、鉄道旅行の割引や会員限定きっぷなどを提供するサービスです。
今回の対象情報には、メールアドレスのほか、会員番号、クレジットカードの有効期限、生年月日が含まれていました。
ただし、クレジットカード番号そのものが漏えいした可能性があるという発表ではありません。
カードの有効期限とカード番号は異なる情報です。
ビューカード:約403万件
ビューカードは、JR東日本グループのクレジットカード会社です。
今回、VIEW’s NET登録者向けのメール配信に関連して、約403万件のメールアドレスが漏えいした可能性が公表されました。
しかし、10月15日には漏えいはなかったと判断したとの報告を受けたことが明らかになっています。
なお、ビューカードは10月20日から、今回の件に関するお詫びメールを順次送信すると案内しています。
公式案内に記載された配信元メールアドレスは「viewcard@idinfo.jreast.co.jp」です。
ただし、送信元表示は偽装される可能性もあるため、メール内のリンクを無条件に信用することは避けましょう。
JR東日本のサイバー攻撃はいつ発生?時系列で整理
2026年10月の一連の出来事を時系列でまとめました。
| 日付 | 出来事 |
|---|---|
| 2026年10月7日 | IDCフロンティアのクラウドサービスでランサムウェアによる不正アクセスが発生 |
| 10月9日 | JR東日本がえきねっと・大人の休日倶楽部の情報漏えいの可能性を公表 |
| 10月9日 | ビューカードも約403万件のメールアドレスについて漏えいの可能性を公表 |
| 10月14日 | IDCフロンティアが調査結果を公表。外部へのデータ持ち出しを示す痕跡は確認されず、外部流出はなかったと判断 |
| 10月15日 | JR東日本・ビューカードが、対象の個人情報について漏えいはなかったと判断したとの報告を受けたと公表 |
| 10月20日 | ビューカードがお詫びメールの順次送信を案内 |
ここで注意したいのは、10月7日の不正アクセスはクラウド事業者側で発生した事案であるという点です。
JR東日本が直接管理するすべてのシステムに侵入されたと確認されたわけではありません。
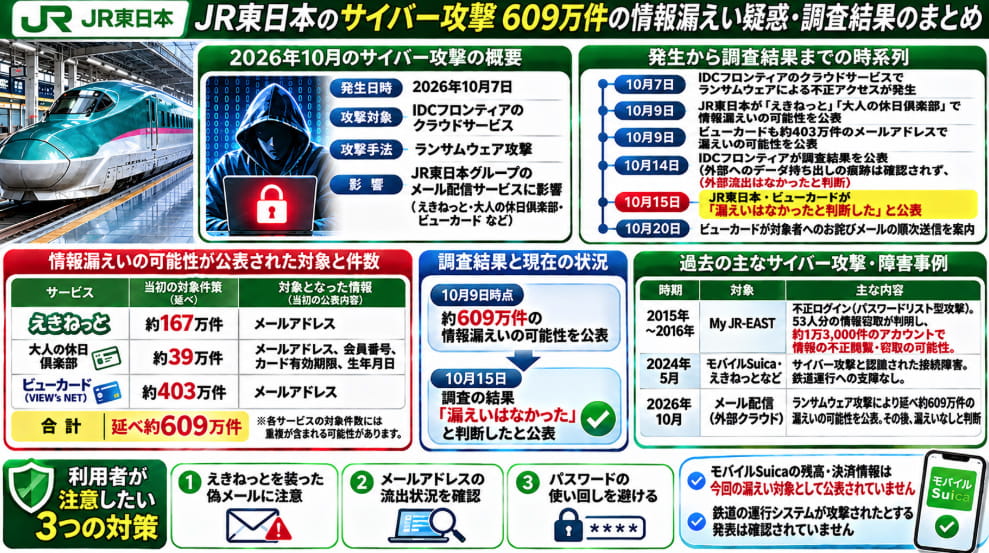
攻撃されたIDCフロンティアとは?ランサムウェアとの関係
IDCフロンティアは、企業向けのクラウドサービスやデータセンター関連サービスなどを提供する会社です。
今回の不正アクセスは、同社のクラウド基盤を対象としたランサムウェア攻撃として公表されています。
ランサムウェアとは?
ランサムウェアとは、システム内のデータを暗号化して利用できなくするなどし、復旧と引き換えに金銭を要求する不正プログラムや攻撃手法を指します。
近年は、データを暗号化するだけでなく、盗み出した情報の公開を示唆して金銭を要求する「二重恐喝型」の攻撃もあります。
ただし、ランサムウェア攻撃を受けたからといって、必ずしも個人情報が外部に持ち出されたとは限りません。
今回も、クラウド基盤への攻撃と、JR東日本の利用者情報の漏えいの有無は分けて判断する必要があります。
JR東日本の鉄道運行システムも攻撃された?
2026年10月の公表資料で問題となったのは、会員向けのメール配信用外部サービスです。
この発表だけを根拠に、列車の運行管理システムや新幹線の制御システムが攻撃されたと判断することはできません。
また、モバイルSuicaの残高やチャージ情報が今回の漏えい対象だったという発表も確認されていません。
鉄道運行への攻撃、会員情報への不正アクセス、メール配信サービスの障害は、それぞれ異なる問題です。
JR東日本は過去にもサイバー攻撃を受けていた?
JR東日本に関連するサイバー攻撃は、2026年10月の事案が初めてではありません。
過去には、会員サイトへの不正ログインや、モバイルSuicaなどのサービス障害が発生しています。
2015年~2016年:My JR-EASTへの不正ログイン
JR東日本は2016年4月6日、「My JR-EAST」への不正ログインについて公式に発表しています。
2015年8月23日に約3万8,000件の大量アクセスを検知し、調査の結果、69人のアカウントで不正ログインが確認されました。
その後、警察の捜査で押収されたサーバーから、53人分の会員情報が不正に閲覧・窃取されていたことが判明しました。
さらに、過去の大量アクセスを調査した結果、約1万3,000人のアカウントについても、会員情報を不正に閲覧・窃取されていた可能性があると説明されています。
この攻撃は、第三者が不正に入手したIDとパスワードのリストを利用する「パスワードリスト型攻撃」でした。
今回の2026年10月の事案と異なり、2015年の事案では53人分の会員情報の不正な閲覧・窃取が確認されています。
なお、JR東日本は当時、ポイントの不正利用などは確認されていないと説明していました。
2024年5月:モバイルSuica・えきねっとで接続障害
2024年5月10日には、モバイルSuicaやえきねっとなどのサービスで、接続しづらい障害が発生しました。
モバイルSuicaでは、チャージがしにくくなるなどの影響が生じました。
国土交通省が2024年5月14日に公表した大臣会見によると、JR東日本は、IC乗車券に関するシステムへのサイバー攻撃と認識していると報告していました。
同日の深夜までにアクセスはほぼ可能となり、翌11日には正常な状態になったとされています。
また、鉄道の運行には支障がなかったと説明されています。
この事案では、モバイルPASMOでも一時的に接続しづらい状況がありましたが、国土交通省は、モバイルPASMO自体へのサイバー攻撃ではなく、モバイルSuica側の障害に伴うアクセス集中の影響と想定されると説明しています。
今回の2026年10月のクラウド事業者への攻撃とは、発生時期も対象システムも異なる事案です。
過去の事例を比較
| 時期 | 対象 | 主な内容 |
|---|---|---|
| 2015年~2016年 | My JR-EAST | パスワードリスト型攻撃。53人分の情報窃取が判明 |
| 2024年5月 | モバイルSuica・えきねっとなど | サイバー攻撃と認識された接続障害。鉄道運行への支障なし |
| 2026年10月 | 外部クラウド・メール配信サービス | 延べ約609万件の漏えい可能性を公表。その後、漏えいなしと判断 |
JR東日本・えきねっと利用者が注意したい3つの対策
今回の2026年10月の事案では、調査により漏えいはなかったと判断されています。
そのため、今回の発表だけを理由に、すべての利用者が直ちにカードを停止したり、アカウントを削除したりする必要があるとまではいえません。
一方、えきねっとやクレジットカード会社を装ったフィッシング詐欺には、日頃から注意が必要です。
1. えきねっとを装った偽メールに注意する
「アカウントが停止される」「本人確認が必要」「カード情報を更新してください」といった内容のメールが届いた場合は注意しましょう。
実在するサービス名が記載されていても、本物とは限りません。
メールのリンクからログインするのではなく、公式サイトや公式アプリを自分で開いて確認する方法が安全です。
2. メールアドレスの流出状況を確認する
自分のメールアドレスが、過去に発生した別の情報漏えいに含まれていないか確認できるサービスがあります。
ただし、こうしたサービスの検索結果から、今回のJR東日本の事案における漏えいの有無を判定できるわけではありません。
詳しい確認方法は、以下の記事で紹介しています。
自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
3. パスワードの使い回しを避ける
今回の2026年10月の発表では、えきねっとのパスワードが漏えいしたという情報は示されていません。
ただし、JR東日本では過去に、他所から不正入手されたID・パスワードを利用した不正ログインが発生しています。
そのため、えきねっとや他のサービスで同じパスワードを使い回している場合は、見直しておくことをおすすめします。
パスワードが流出したか確認する方法!使い回しの危険性と変更手順
もし個人情報が漏えいした場合はどうする?
今回の調査では漏えいはなかったと判断されていますが、一般論として、個人情報が漏えいした場合は情報の種類に応じた対応が必要です。
メールアドレスだけの場合と、クレジットカード番号やログインパスワードが流出した場合では、取るべき対策が異なります。
身に覚えのない請求や不審なログイン通知があった場合は、サービスの公式窓口へ相談してください。
具体的な対処法は、こちらの記事でまとめています。
JR東日本のサイバー攻撃に関するよくある質問(FAQ)
Q. JR東日本から609万人の個人情報が流出したのですか?
A. いいえ。約609万件は、2026年10月9日に漏えいの可能性があるとして公表された3サービスの延べ件数です。実際の流出件数ではなく、重複を除いた人数でもありません。その後、10月15日には漏えいはなかったと判断したとの報告を受けたことが公表されています。
Q. えきねっとのメールアドレスは漏えいしましたか?
A. 当初は約167万件について漏えいの可能性が公表されましたが、10月15日にJR東日本は、漏えいはなかったと判断したとの報告を受けたと発表しています。
Q. ビューカードのクレジットカード番号は流出しましたか?
A. 今回の公表では、ビューカードのクレジットカード番号が漏えいした可能性があるとは説明されていません。対象として挙げられたのはメールアドレスです。
Q. 大人の休日倶楽部のカード情報は大丈夫ですか?
A. 当初の対象情報にはカードの有効期限が含まれていましたが、カード番号そのものは対象外と説明されています。10月15日には、対象の個人情報について漏えいはなかったと判断したとの報告が公表されています。
Q. モバイルSuicaも2026年10月の攻撃を受けましたか?
A. 今回のJR東日本の発表は、えきねっとや大人の休日倶楽部などのメール配信用外部サービスに関するものです。モバイルSuicaのチャージ残高や決済情報が今回の漏えい対象だったという発表は確認されていません。
Q. JR東日本は過去にもサイバー攻撃を受けていますか?
A. はい。2015年にはMy JR-EASTへの不正ログインが発生し、2016年に情報窃取の事実などが公表されました。また、2024年5月にはモバイルSuicaやえきねっとなどで、サイバー攻撃と認識された接続障害が発生しています。
Q. 今回のサイバー攻撃で新幹線や電車の運行は停止しましたか?
A. 2026年10月のJR東日本の公表資料では、メール配信サービスへの影響が説明されています。この資料から、鉄道運行システムが攻撃され、列車の運行が停止したとは確認できません。
まとめ|JR東日本の609万件の情報漏えい疑惑は調査で「漏えいなし」と判断
今回は、JR東日本の2026年10月のサイバー攻撃関連ニュースと、過去の不正アクセス事例について解説しました。
- 2026年10月7日、IDCフロンティアのクラウドサービスがランサムウェア攻撃を受けた
- 10月9日、JR東日本とビューカードが延べ約609万件の情報漏えいの可能性を公表した
- 対象はえきねっと約167万件、大人の休日倶楽部約39万件、ビューカード約403万件
- 約609万件は当初の対象件数であり、実際に流出した件数ではない
- 10月15日、JR東日本とビューカードは漏えいはなかったと判断したとの報告を受けたと公表した
- 2015年にはMy JR-EASTで不正ログインと情報窃取が発生している
- 2024年5月にはモバイルSuicaやえきねっとでサイバー攻撃と認識された障害が発生した
今回のニュースで最も重要なのは、「情報漏えいの可能性が公表されたこと」と「実際に情報が流出したこと」は同じではないという点です。
2026年10月15日時点では、JR東日本とビューカードは、今回の対象情報について漏えいはなかったと判断したとの報告を受けています。
一方、過去には実際の不正ログインや情報窃取も発生しているため、利用者は今後も公式発表を確認し、フィッシングメールやパスワードの使い回しに注意することが大切です。
参考資料・出典
- JR東日本「IDCフロンティア社で発生した不正アクセスに伴うメール配信用外部サービスからのメールアドレス等の漏えい可能性について」(2026年10月9日、15日更新)
- JR東日本「My JR-EASTへの不正ログインに関するお詫びとお知らせ」(2016年4月6日)
- 国土交通省「斉藤大臣会見要旨」(2024年5月14日)
- ビューカード「お詫びメール配信に伴う配信元メールアドレスのお知らせ」
- ITmedia エンタープライズ「2026年10月の情報漏えい事案まとめ」
※記事内の対象件数・影響範囲・調査結果は、各社が公表した時点の情報です。今後新たな発表があった場合は、内容を更新する可能性があります。