「十六銀行で不正アクセスがあった?」「個人情報が漏えいしたというニュースは本当?」「預金口座やインターネットバンキングは大丈夫なの?」と心配している人もいるのではないでしょうか。
十六銀行を傘下に持つ十六フィナンシャルグループは、2025年4月17日、グループ各社が利用しているメールシステムが第三者による不正アクセスを受けたと発表しました。
ただし、2025年5月1日の続報では、調査の結果、十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと報告されています。
また、十六銀行では2014年と2016年に顧客情報を含む帳票の紛失を公表しており、2026年10月にはPHPの脆弱性対応に伴うホームページの一時停止もありました。
これらはそれぞれ原因や内容が異なるため、混同しないことが重要です。
この記事では、十六銀行の不正アクセス・個人情報漏えいに関する過去の発表、2026年のセキュリティ対策、預金への影響、フィッシング詐欺の危険性などを公式資料から詳しく解説します。
※本記事は2026年11月7日時点で確認できる公開情報に基づいています。
- 十六銀行で不正アクセスや個人情報漏えいはあった?
- 十六銀行で2025年4月に不正アクセス!IIJのメールシステムが攻撃対象に
- 十六銀行の個人情報漏えいはなかった!2025年5月1日の続報
- 十六銀行では2014年にも顧客情報を含む帳票約3,000件を紛失
- 十六銀行で2016年にも約36,560枚の顧客情報書類を紛失
- 十六銀行のホームページが2026年10月に停止!PHP脆弱性対応が原因
- 十六銀行の預金は大丈夫?口座番号や暗証番号への影響を調査
- 十六銀行は2026年4月に振込限度額を500万円から200万円へ引き下げ
- 十六銀行を装うフィッシング詐欺や不正送金に注意
- 十六銀行の利用者が今すぐできる対処法7選
- 十六銀行の不正送金・不正利用に関する緊急連絡先
- 十六銀行の不正アクセス・個人情報漏えいに関するFAQ
- まとめ|十六銀行の不正アクセスと個人情報漏えい・預金への影響
- 参考資料・公式出典
十六銀行で不正アクセスや個人情報漏えいはあった?
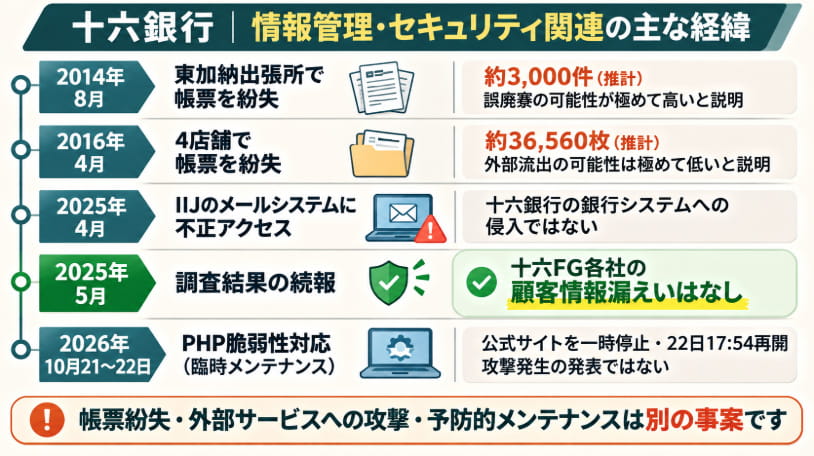
まず、十六銀行に関する主なセキュリティ関連の発表を時系列で整理します。
| 公表日 | 内容 | 顧客情報への影響 |
|---|---|---|
| 2014年8月4日 | 東加納出張所で顧客情報を含む補助帳票を紛失 | 誤廃棄の可能性が極めて高く、外部流出はないと判断 |
| 2016年4月22日 | 羽島支店など4店舗で補助帳票を紛失 | 外部流出の可能性は極めて低いと説明 |
| 2025年4月17日 | IIJのメールシステムへの不正アクセスを公表 | 初報では顧客情報漏えいを確認せず |
| 2025年5月1日 | メールシステム不正アクセスの続報 | 調査の結果、グループ各社の顧客情報の漏えいはなかったと発表 |
| 2026年4月12日 | じゅうろくダイレクトの振込限度額上限を引き下げ | 不正送金を防止するための対策 |
| 2026年10月21日~22日 | PHP脆弱性対応に伴いホームページを一時停止 | サイバー攻撃や情報漏えいが発生したとの発表ではない |
このように、十六銀行に関連する不正アクセスや顧客情報紛失の公表は過去にありました。
しかし、2025年のメールシステムへの不正アクセスについては、後の調査で顧客情報の漏えいがなかったと発表されています。
また、2014年と2016年の事案は、サイバー攻撃ではなく紙の帳票の紛失です。
十六銀行で2025年4月に不正アクセス!IIJのメールシステムが攻撃対象に
2025年4月17日、十六フィナンシャルグループは「当社グループが利用するメールシステムへの不正アクセスに関するご報告」を発表しました。
この発表によると、グループ各社が利用する株式会社インターネットイニシアティブ(IIJ)のメールシステムが、第三者による不正アクセスを受けたということです。
不正アクセスを受けたのは十六銀行本体ではない
今回攻撃を受けたのは、十六銀行が利用する外部事業者のメールシステムです。
そのため、十六銀行の預金管理システムやインターネットバンキング自体が不正侵入されたという発表ではありません。
対象となったサービスを利用していたグループ会社は次のとおりです。
- 十六銀行
- 十六電算デジタルサービス
- NOBUNAGAキャピタルビレッジ
- カンダまちおこし
外部事業者が提供するサービスを利用している場合、その事業者側で発生したセキュリティ事故が利用企業にも関係することがあります。
今回の事案もその一例です。
2025年4月17日の初報では漏えいは確認されず
十六フィナンシャルグループは、2025年4月17日の発表で、IIJから顧客情報などが漏えいした事実は確認されていないとの報告を受けていると説明しました。
また、メールシステムが不正利用されないために必要な対応を実施済みで、安全な状態になっているとも発表しています。
ただし、この段階ではIIJ側の調査が続いていました。
出典:十六フィナンシャルグループ|当社グループが利用するメールシステムへの不正アクセスに関するご報告(2025年4月17日・PDF)
十六銀行の個人情報漏えいはなかった!2025年5月1日の続報
2025年5月1日、十六フィナンシャルグループはメールシステムへの不正アクセスに関する続報を公表しました。
この続報では、IIJの内部調査が完了したことが報告されています。
調査の結果、十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されました。
初報と続報では発表内容が異なる
| 発表日 | 顧客情報漏えいについての説明 |
|---|---|
| 2025年4月17日 | 顧客情報などが漏えいした事実は確認されていない |
| 2025年5月1日 | IIJの内部調査が完了し、グループ各社の顧客情報の漏えいはなかった |
この違いは重要です。
4月17日の時点では調査中でしたが、5月1日の続報では調査完了後の結果が公表されています。
したがって、2025年の不正アクセスについて「十六銀行の顧客情報が漏えいした」と説明するのは正確ではありません。
なぜ情報漏えいがなかったのに注意喚起した?
十六フィナンシャルグループは、顧客情報の漏えいがなかったと発表した後も、グループ各社を装う不審なメールに注意するよう呼びかけています。
これは、企業名や銀行名を悪用したフィッシング詐欺などが、実際の情報漏えいの有無にかかわらず発生する可能性があるためです。
銀行を名乗るメールが届いても、送信者名だけで本物と判断しないことが重要です。
出典:十六フィナンシャルグループ|当社グループが利用するメールシステムへの不正アクセスに関するご報告(続報)(2025年5月1日・PDF)
十六銀行では2014年にも顧客情報を含む帳票約3,000件を紛失
十六銀行では、サイバー攻撃とは別に、顧客情報を含む紙の書類を紛失した事案も公表しています。
2014年8月4日、十六銀行は東加納出張所で保管していた補助帳票の一部が紛失していることを発表しました。
紛失した書類にはどんな情報が記載されていた?
紛失したのは、現金両替や税金・公共料金の納付などの際に使用する補助帳票です。
| 項目 | 内容 |
|---|---|
| 公表日 | 2014年8月4日 |
| 対象店舗 | 東加納出張所 |
| 対象期間 | 2013年6月~12月 |
| 対象件数 | 推計約3,000件(帳票の件数) |
| 記載情報 | 氏名・住所・電話番号・金額などの全部または一部 |
| 推定原因 | 不要書類とともに誤って廃棄した可能性が極めて高い |
約3,000件という数字は紛失した帳票の推計件数であり、約3,000人の個人情報が外部に流出したと確認されたわけではありません。
帳票には、氏名や住所などの情報が記載されていた可能性がありますが、銀行は調査結果から誤廃棄の可能性が高いと説明しています。
2014年の紛失で個人情報は流出した?
十六銀行は内部調査の結果、不要となった書類を廃棄する際に誤って廃棄した可能性が極めて高く、情報の外部流出はないと判断したと説明しています。
また、公表時点では顧客情報の不正利用に関する連絡や問い合わせもなかったと発表しました。
出典:十六銀行|東加納出張所におけるお客さま情報の紛失について(2014年8月4日)
十六銀行で2016年にも約36,560枚の顧客情報書類を紛失
2016年4月22日、十六銀行は羽島支店など4店舗で補助帳票の紛失が判明したと公表しました。
紛失した帳票は、推計で合計約36,560枚です。
紛失が判明した4店舗と帳票枚数
| 店舗 | 紛失した帳票の推計枚数 |
|---|---|
| 羽島支店 | 約35,600枚 |
| 港支店 | 約140枚 |
| 神戸支店 | 約280枚 |
| 中津川支店 | 約540枚 |
| 合計 | 約36,560枚 |
帳票には、氏名、住所、電話番号、金額、納付税金の種類などの全部または一部が記載されていました。
なお、約36,560枚は帳票の推計枚数です。36,560人の情報が漏えいしたという意味ではありません。
2016年の書類紛失で外部流出はあった?
十六銀行は内部調査の結果、保管不要となった書類と混同して誤って廃棄した可能性が高いと説明しています。
また、顧客情報が外部へ流出した可能性は極めて低いと判断しました。
公表時点では、顧客情報が不正に利用されたという連絡や問い合わせはなかったとしています。
今回の事案も紙の書類の紛失であり、外部からのサイバー攻撃によってデータが盗まれた事件ではありません。
出典:十六銀行|お客さま情報の紛失について(2016年4月22日)
十六銀行のホームページが2026年10月に停止!PHP脆弱性対応が原因
十六銀行では2026年10月21日から22日にかけて、公式ホームページが一時停止しました。
十六銀行の公式サイトによると、停止の理由はPHPの脆弱性対応に伴う臨時メンテナンスです。
2026年10月22日17時54分にホームページを再開
十六銀行は、2026年10月21日からホームページを一時停止していましたが、10月22日17時54分に再開したと案内しています。
| 項目 | 内容 |
|---|---|
| 停止開始 | 2026年10月21日 |
| 再開日時 | 2026年10月22日17時54分 |
| 停止理由 | PHP脆弱性対応に伴う臨時メンテナンス |
| サイバー攻撃の発生 | この案内では発表されていない |
| 顧客情報漏えい | この案内では発表されていない |
PHPの脆弱性とは何?
PHPは、多くのウェブサイトで使用されているプログラミング言語です。
PHP本体や関連するソフトウェアにセキュリティ上の弱点が見つかった場合、修正や設定変更などの対応が必要になることがあります。
ただし、PHPの脆弱性対応を実施したという事実だけで、そのウェブサイトが実際に攻撃されたと判断することはできません。
今回の十六銀行のホームページ停止も、公式案内では脆弱性対応に伴う臨時メンテナンスと説明されています。
したがって、2026年10月のホームページ停止を、サイバー攻撃によるシステム障害や情報漏えい事件と断定することはできません。
十六銀行の預金は大丈夫?口座番号や暗証番号への影響を調査
銀行に関連する不正アクセスのニュースを見ると、預金が勝手に引き出されるのではないかと心配になる人もいるでしょう。
今回調査した2025年のIIJメールシステムへの不正アクセスでは、2025年5月1日の続報で十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されています。
また、2014年と2016年の書類紛失は、預金口座のシステムが不正アクセスを受けた事件ではありません。
預金口座やインターネットバンキングが攻撃された?
今回確認した公式発表では、2025年のIIJメールシステムへの不正アクセスによって、十六銀行の預金管理システムやインターネットバンキングが侵入されたとは説明されていません。
また、2026年10月のホームページ停止も、PHP脆弱性対応に伴うメンテナンスです。
これらの発表から、預金口座番号や暗証番号が今回のメールシステム事案で盗まれたと判断する根拠はありません。
ただし、これとは別に、銀行を装うフィッシング詐欺などによる不正送金には注意が必要です。
十六銀行の利用者が注意すべきこと
預金の安全を守るため、次のような行動を心がけましょう。
- 身に覚えのない入出金がないか確認する
- 銀行を装うメールやSMSのURLを安易に開かない
- ログインパスワードやワンタイムパスワードを他人に教えない
- インターネットバンキングの振込限度額を必要最小限に設定する
- 不審な取引を発見した場合は速やかに銀行へ連絡する
十六銀行は2026年4月に振込限度額を500万円から200万円へ引き下げ
十六銀行は2026年2月20日、個人インターネットバンキング「じゅうろくダイレクト」の振込限度額上限を引き下げると発表しました。
変更日は2026年4月12日です。
1日あたりの振込限度額上限が変更
| 項目 | 変更前 | 変更後 |
|---|---|---|
| 1日あたりの振込限度額上限 | 500万円 | 200万円 |
| 変更日 | 2026年4月12日 | |
十六銀行は、全国の金融機関で多発しているインターネットバンキングの不正送金被害から預金を守るための対策だと説明しています。
変更前に設定した振込限度額はどうなる?
2026年4月12日より前に設定された振込限度額は、変更後もそのまま有効です。
例えば、変更前に1日300万円の振込限度額を設定していた場合、その設定が自動的に200万円へ引き下げられるわけではありません。
一方、変更日以降に振込限度額を再設定する場合は、原則として200万円が上限になります。
また、振込限度額の引き上げを希望する場合は、銀行窓口や「じゅうろくダイレクト」で所定の手続きを行う方法が案内されています。
なお、振替や税金・各種料金払込(ペイジー)の限度額は今回の変更対象ではありません。
そのため、すべての利用者の振込限度額が一律200万円に変更されたわけではない点に注意してください。
振込限度額の引き下げはサイバー攻撃が原因?
十六銀行は今回の変更について、全国的に増加している不正送金被害への対策と説明しています。
そのため、十六銀行自身がサイバー攻撃を受けて不正送金が発生したことを理由に限度額を変更したと判断することはできません。
出典:十六銀行|「じゅうろくダイレクト」における振込限度額の上限額引下げについて(2026年2月20日・PDF)
十六銀行を装うフィッシング詐欺や不正送金に注意
十六銀行では、フィッシング詐欺や不正送金に関する注意喚起も行っています。
2026年には、金融機関を装ったボイスフィッシングや、詐欺メール・ウイルス感染による不正送金について注意を呼びかけています。
ボイスフィッシングとは?
ボイスフィッシングとは、電話を使って相手を信用させ、偽のウェブサイトへ誘導したり、ログイン情報を聞き出したりする詐欺の手口です。
例えば、銀行員を名乗る人物から電話があり、次のような説明を受ける場合があります。
- 「口座で不正な取引が確認されました」
- 「セキュリティ確認のため、送信したメールを開いてください」
- 「本人確認のためログインパスワードを入力してください」
- 「ワンタイムパスワードを教えてください」
※上記は一般的な詐欺手口を説明するための例文です。十六銀行で実際に発生した個別の被害事例を示すものではありません。
銀行員を名乗る電話であっても、第三者の指示に従ってパスワードを入力したり、認証コードを伝えたりしないことが重要です。
偽メールと本物のメールを見分けるには?
メールの差出人名に「十六銀行」と表示されていても、それだけでは本物とは限りません。
銀行のロゴや公式サイトに似たデザインを使用して、利用者を偽サイトへ誘導する可能性があります。
ログインする際は、メールに記載されたリンクではなく、事前に登録した公式サイトや正規アプリからアクセスしましょう。
出典:十六銀行|金融機関を装ったボイスフィッシングによる不正送金にご注意ください
十六銀行の利用者が今すぐできる対処法7選
① 十六銀行の公式発表を確認する
不正アクセスや個人情報漏えいの情報を見かけた場合は、まず十六銀行と十六フィナンシャルグループの公式発表を確認しましょう。
特に2025年のIIJ事案では、初報だけでなく2025年5月1日の続報まで確認することが重要です。
② 不審なメールやSMSのリンクを開かない
銀行を装うメッセージが届いても、記載されたリンクを安易に開かないようにしましょう。
メールアドレスの流出が心配な場合は、メールアドレスが漏えいしているか確認する方法も参考にしてください。
③ パスワードの使い回しを避ける
インターネットバンキングと他のサービスで同じパスワードを使用している場合は、別々のパスワードにすることをおすすめします。
また、パスワードの流出を確認する方法も参考にしてください。
④ ワンタイムパスワードを第三者に伝えない
ワンタイムパスワードは、不正ログインや不正送金を防ぐための重要な認証情報です。
銀行員を名乗る人物から求められても、電話やメールで教えないようにしましょう。
⑤ 振込限度額を必要最小限に設定する
十六銀行は、不正送金被害を防ぐため、振込限度額を必要最小限に設定するよう案内しています。
2026年4月12日より前に設定した限度額は、そのまま有効となっているため、現在の設定が必要以上に高額になっていないか確認しておくと安心です。
⑥ 預金残高と取引履歴を定期的に確認する
通帳やインターネットバンキングの取引履歴を確認し、身に覚えのない振込や引き出しがないかチェックしましょう。
不審な取引を発見した場合は、速やかに銀行へ連絡してください。
⑦ 個人情報を悪用された疑いがあれば相談する
不審な電話やメールを受けた場合や、個人情報を悪用された疑いがある場合は、銀行の公式窓口に相談しましょう。
また、個人情報が漏えいした場合の対処法では、情報流出が疑われる場合に確認したいことを詳しく紹介しています。
十六銀行の不正送金・不正利用に関する緊急連絡先
十六銀行は、インターネットバンキングやじゅうろくアプリの不正利用、キャッシュカードの紛失・盗難などについて、24時間365日対応の連絡先を案内しています。
| 項目 | 内容 |
|---|---|
| 銀行名 | 十六銀行 |
| 緊急連絡先 | 0120-69-5416 |
| 受付時間 | 24時間365日 |
| 主な対象 | インターネットバンキング・じゅうろくアプリの不正利用、キャッシュカードなどの紛失・盗難 |
| 海外などからの連絡先 | 058-266-2678(通話料有料) |
身に覚えのない振込が行われた場合や、不審なサイトでログイン情報を入力してしまった場合などは、速やかに銀行へ相談してください。
なお、通常の商品・サービスに関する問い合わせとは窓口が異なる場合があります。
十六銀行の不正アクセス・個人情報漏えいに関するFAQ
Q1. 十六銀行でサイバー攻撃は発生しましたか?
2025年4月、十六銀行を含むグループ各社が利用しているIIJのメールシステムが第三者による不正アクセスを受けたと公表されています。ただし、十六銀行の銀行システム自体が侵入されたという発表ではありません。
Q2. 十六銀行の顧客情報は漏えいしましたか?
2025年5月1日の続報では、IIJの内部調査が完了し、十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されています。
Q3. 十六銀行で何人の個人情報が流出しましたか?
2025年のIIJメールシステム事案では、十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されています。そのため、この事案について十六銀行の顧客情報が何人分流出したという人数は公表されていません。
Q4. 十六銀行では過去に顧客情報の紛失がありましたか?
はい。2014年に東加納出張所で推計約3,000件、2016年に羽島支店など4店舗で推計約36,560枚の補助帳票紛失が公表されています。これらは帳票の件数・枚数であり、同数の顧客情報が外部に流出したと確認されたわけではありません。いずれもサイバー攻撃ではなく、書類の誤廃棄が原因とみられる事案です。
Q5. 十六銀行の預金口座番号や暗証番号は盗まれましたか?
今回確認した2025年のIIJ事案では、十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されています。預金口座番号や暗証番号がこの事件で盗まれたという発表ではありません。
Q6. 十六銀行のホームページが2026年10月に停止した理由は?
PHP脆弱性対応に伴う臨時メンテナンスのためです。2026年10月21日から一時停止し、10月22日17時54分に再開しました。
Q7. ホームページ停止はハッキングが原因ですか?
十六銀行の公式案内では、PHP脆弱性対応に伴うメンテナンスと説明されています。サイバー攻撃による障害や情報漏えいが発生したという発表ではありません。
Q8. じゅうろくダイレクトの振込限度額はいくらですか?
2026年4月12日から、1日あたりの振込限度額の上限が500万円から200万円に引き下げられました。
ただし、2026年4月12日より前に設定された振込限度額は変更後もそのまま有効です。
変更日以降に限度額を再設定する場合は原則200万円が上限となりますが、銀行所定の手続きによる引き上げも案内されています。
Q9. 十六銀行を装ったメールが届いたらどうすればよいですか?
メールのリンクを安易に開かず、公式サイトや正規アプリから確認しましょう。パスワードやワンタイムパスワードを第三者に伝えないでください。
Q10. 十六銀行で不正送金被害が疑われる場合の連絡先は?
十六銀行は、インターネットバンキングなどの不正利用に関する緊急連絡先として、0120-69-5416(24時間365日)を案内しています。
不審な取引を発見した場合は、速やかに銀行へ連絡してください。
まとめ|十六銀行の不正アクセスと個人情報漏えい・預金への影響
十六銀行について、不正アクセス、個人情報漏えい、サイバー攻撃、情報流出、預金への影響を調査しました。
今回確認できた主なポイントは次のとおりです。
- 2025年4月17日、十六銀行を含むグループ各社が利用するIIJメールシステムへの不正アクセスが公表された
- 2025年5月1日の続報では、グループ各社の顧客情報の漏えいはなかったと発表された
- 2014年には東加納出張所で推計約3,000件の補助帳票紛失が公表された
- 2016年には4店舗で推計約36,560枚の補助帳票紛失が公表された
- 2014年と2016年の事案はいずれも書類の誤廃棄が原因とみられ、サイバー攻撃ではない
- 2026年4月12日から、じゅうろくダイレクトの振込限度額上限が原則200万円に引き下げられた
- 変更前に設定した振込限度額は、そのまま有効となっている
- 2026年10月21日~22日にはPHP脆弱性対応のためホームページが一時停止した
- 2025年のIIJ事案によって十六銀行の預金管理システムが侵入されたという発表ではない
- 不正送金や不正利用の緊急連絡先は0120-69-5416(24時間365日)
特に重要なのは、2025年のメールシステムへの不正アクセスについて、最終的に十六フィナンシャルグループ各社の顧客情報の漏えいはなかったと発表されている点です。
一方、銀行を装ったフィッシング詐欺や不正送金は、実際の情報漏えいが発生していなくても注意する必要があります。
不審なメールや電話を受けた場合は、パスワードや認証番号を伝えず、十六銀行の公式窓口で確認しましょう。
参考資料・公式出典
- 十六フィナンシャルグループ|メールシステムへの不正アクセスに関するご報告(2025年4月17日)
- 十六フィナンシャルグループ|メールシステムへの不正アクセスに関するご報告・続報(2025年5月1日)
- 十六銀行|東加納出張所におけるお客さま情報の紛失について(2014年8月4日)
- 十六銀行|お客さま情報の紛失について(2016年4月22日)
- 十六銀行|じゅうろくダイレクトの振込限度額上限引下げについて(2026年2月20日)
- 十六銀行|金融機関を装ったボイスフィッシングによる不正送金にご注意ください
- 十六銀行|お問い合わせ先一覧
- 十六銀行|公式サイト(ホームページの再開について)
※本記事は2026年11月7日時点で確認できた公式情報をもとに作成しています。新たな発表や状況の変化があった場合は、十六銀行および十六フィナンシャルグループの公式サイトをご確認ください。