
ゆうちょ銀行のアプリにログインできない、振り込みができない、ATMや決済サービスでエラーが出るといったトラブルが発生すると、「サイバー攻撃を受けたのでは?」と不安になる人もいるのではないでしょうか。
ゆうちょ銀行は全国の郵便局やATM、インターネットバンキングの「ゆうちょダイレクト」、スマートフォン向けの「ゆうちょ通帳アプリ」などを通じて金融サービスを提供しています。
実際、2020年には銀行口座と決済サービスを連携させる「即時振替サービス」の不正利用が発生しました。また、2025年には複数のデジタルサービスが一時利用できなくなるシステム障害も発生しています。
2026年にもアプリの不具合や一部サービスの緊急メンテナンスが公表されているほか、ゆうちょ銀行を装ったフィッシングメールやSMSへの注意喚起が行われています。
この記事では、ゆうちょ銀行はサイバー攻撃を受けたのか、2026年のシステム障害、過去の不正利用、個人情報漏えいの有無を公式情報に基づいて整理します。
※2026年10月24日時点で確認できる公表情報を基に作成しています。最新の障害・メンテナンス情報はゆうちょ銀行の公式サイトをご確認ください。
ゆうちょ銀行はサイバー攻撃を受けた?
今回確認したゆうちょ銀行の公式発表では、2026年に同行の基幹システムが大規模なサイバー攻撃を受け、顧客情報が一斉に流出したとする発表は確認できませんでした。
ただし、これはゆうちょ銀行に関連する不正利用やセキュリティ上の問題が存在しないという意味ではありません。
過去には銀行口座を利用した不正な資金移動が発生しており、現在もフィッシング詐欺や不正送金への警戒が必要です。
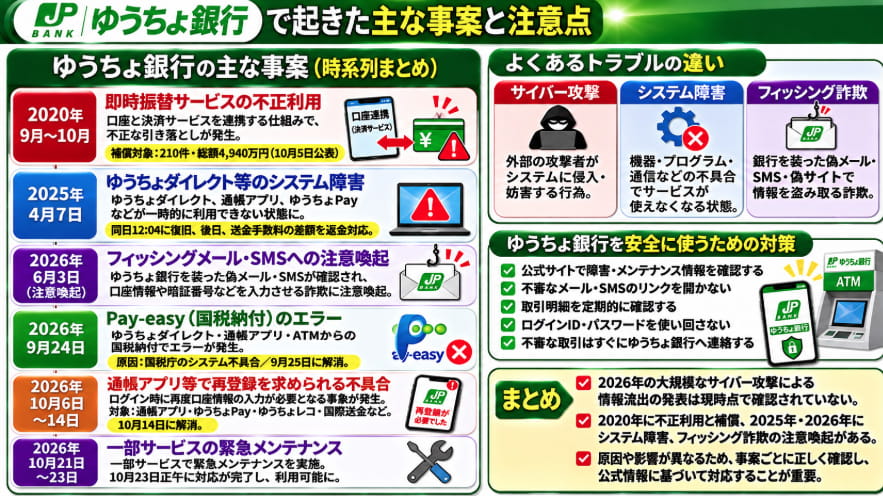
まず、次の3つを区別して考えることが重要です。
- サイバー攻撃:悪意のある第三者がシステムへの侵入やサービス妨害などを試みる行為
- システム障害:機器・プログラム・通信などの不具合によってサービスが利用できなくなる状態
- フィッシング詐欺:銀行を装った偽メールや偽サイトで利用者の認証情報などを盗み取る詐欺
システム障害が発生しただけでは、サイバー攻撃が原因だと判断できません。また、銀行を装った詐欺が発生したことも、銀行本体のシステムへの侵入を意味するわけではありません。
2020年|ゆうちょ銀行の即時振替サービスで不正利用が発生
ゆうちょ銀行に関連する過去の重要な事件として、2020年の即時振替サービスの不正利用があります。
即時振替サービスとは?
即時振替サービスは、ゆうちょ銀行の口座から提携する決済事業者のサービスへ資金を移動する仕組みです。
2020年には、この仕組みを悪用した不正利用が発覚し、利用者の口座から身に覚えのない資金移動が行われる被害が発生しました。
ただし、この事件について、ゆうちょ銀行の基幹システムが外部から侵入されたと断定することはできません。
銀行口座と決済サービスの連携を悪用した不正利用と、銀行本体のシステムへのサイバー攻撃は区別する必要があります。
被害件数と補償金額は?
ゆうちょ銀行が2020年10月5日に公表した資料では、9月24日時点で被害の申し出があった383件について、調査結果が説明されています。
- 補償対象:210件
- 補償対象額:総額4,940万円
- 全額補償手続き:2020年10月2日までに完了
- 補償対象外:173件、総額1,191万円
補償対象外とされたものには、本人や家族など近親者による利用と判断されたケースが含まれています。
補償対象となった210件については、口座を保有している利用者への入金を10月1日までに完了し、口座を解約した利用者には10月2日までに貯金払戻証書を発送したと説明されています。
なお、これらの数字は2020年10月5日の公表時点のものであり、事件全体の最終的な被害総数を示すものではありません。
ゆうちょ銀行は、その後に新たに申し出があったケースについても、速やかに対応する方針を示しました。
参考:ゆうちょ銀行「即時振替サービスの不正利用におけるお客さまへの補償について」(2020年10月5日・PDF)
2020年の事件から分かる注意点
不正利用の被害は、必ずしも銀行のシステム自体が乗っ取られた場合だけに発生するわけではありません。
銀行口座と外部の決済サービスを連携させる仕組みや、本人確認情報が悪用される場合もあります。
そのため、利用している決済サービスだけでなく、銀行口座の入出金明細も定期的に確認することが大切です。
2025年4月7日|ゆうちょダイレクトや通帳アプリでシステム障害
2025年4月7日には、ゆうちょ銀行の複数のデジタルサービスが一時的に利用できなくなる障害が発生しました。
障害が発生した時間とサービス
ゆうちょ銀行の発表によると、2025年4月7日午前8時57分から午後0時4分まで、ゆうちょダイレクトや通帳アプリなどで不具合が発生しました。
銀行がサービス再開を公表した主な対象には、次のサービスが含まれています。
- ゆうちょダイレクト
- ゆうちょ通帳アプリ
- ゆうちょPay
- ゆうちょ認証アプリ
- ゆうちょ手続きアプリ
- ゆうちょレコ
この障害によって、インターネット上での振り込みや一部の決済などが利用できない状態になりました。
一方、窓口やATMで手続きできる場合があったため、銀行は障害中に代替手段で送金した利用者への手数料差額の返金を案内しました。
サイバー攻撃が原因だった?
ゆうちょ銀行は2025年4月7日のサービス再開時、原因を調査中と説明していました。
今回確認した公式資料からは、この障害がサイバー攻撃によって発生したと断定できません。
「ゆうちょダイレクトが使えなくなった」という事実と、「サイバー攻撃を受けた」という判断は分けて考える必要があります。
参考:ゆうちょ銀行「ゆうちょダイレクト、ゆうちょ通帳アプリ、ゆうちょPay等におけるサービス再開について」
障害による送金手数料の差額は返金された?
ゆうちょ銀行は2025年4月14日、障害発生中に窓口やATMで送金した利用者について、所定の条件を満たす場合に送金料金の差額を返金すると案内しました。
対象は、ゆうちょダイレクトやゆうちょ通帳アプリを登録している口座を利用し、障害発生中に窓口やATMで送金した利用者です。
返金は2025年4月18日以降に順次行う予定とされ、対象者が窓口で申し出る必要はないと説明されています。
なお、通帳などには「ユウチョギンコウヘンキン」と表示されると案内されていました。
これは2025年4月の特定の障害に関する対応であり、すべてのシステム障害で同じ返金措置が行われるという意味ではありません。
参考:ゆうちょ銀行「ゆうちょダイレクト・ゆうちょ通帳アプリ等の不具合発生におけるお客さま対応について」
2026年|ゆうちょ通帳アプリの不具合や緊急メンテナンス
2026年にも、ゆうちょ銀行はアプリの不具合や一部サービスのメンテナンスについて公表しています。
ただし、それぞれ発生原因や影響範囲が異なるため、すべてを同じ障害として扱わないことが重要です。
2026年9月24日|Pay-easyの国税納付でエラー
2026年9月24日午前0時30分ごろから、ゆうちょダイレクト、ゆうちょ通帳アプリ、ATMを通じてPay-easyを利用し、国税庁へ納付する際にエラーが表示される事象が発生しました。
ゆうちょ銀行の発表によると、原因は国税庁のシステム不具合でした。
国税庁側の緊急メンテナンスを経て、9月25日午前8時30分時点で不具合は解消し、通常どおり利用できるようになったと説明されています。
この事案は、ゆうちょ銀行のすべてのATMや振り込みサービスが停止したというものではありません。
国税庁あてのPay-easyによる払込みに関する不具合として区別する必要があります。
参考:ゆうちょ銀行「ゆうちょPay-easyサービスにおける国税庁あて払込みのエラーについて」
2026年10月6日|ログイン時に再登録を求められる不具合
ゆうちょ銀行は2026年10月6日、一部の利用者について、ゆうちょ通帳アプリなどへのログイン時に再度口座情報などの入力を求められる事象が発生したと公表しました。
対象には、ゆうちょ通帳アプリのほか、ゆうちょPay、ゆうちょレコ、ゆうちょの国際送金などに関連するサービスが含まれていました。
また、家計簿アプリや決済サービスなどを提供する電子決済等代行業者を通じた、ゆうちょ銀行口座の残高照会・決済等にも関係する事象として案内されています。
その後、2026年10月14日午後3時更新の案内で、事象は解消し、問題なく利用できるようになったと発表されています。
この不具合について、サイバー攻撃が原因だったという説明は確認できません。
参考:ゆうちょ銀行「ゆうちょ通帳アプリ等 ログイン時に再度登録を求められる事象について」
2026年10月21日|一部サービスの緊急メンテナンス
ゆうちょ銀行は2026年10月21日、一部サービスについて緊急メンテナンスを実施すると公表しました。
公式発表では、緊急メンテナンスに伴い、一部サービスの提供を一時的に停止していたと説明されています。
その後、2026年10月23日正午更新の案内で、対応が完了し、現在は問題なく利用できると発表しました。
なお、今回確認できた公式発表の本文では、停止対象となった個別サービスの名称や具体的な停止時間帯までは明記されていません。
そのため、ゆうちょ銀行のATM、ゆうちょダイレクト、通帳アプリなど、すべてのサービスが停止したと解釈することはできません。
また、緊急メンテナンスが行われたという事実だけで、外部からのサイバー攻撃が発生したと判断することもできません。
参考:ゆうちょ銀行「一部サービスの緊急メンテナンス実施について」(2026年10月23日更新)
2026年6月|ゆうちょ銀行を装ったフィッシングメール・SMSに注意
ゆうちょ銀行は2026年6月3日、同行を装ったフィッシングメールやSMSについて緊急の注意喚起を行いました。
銀行を名乗る偽メールやSMSから不審なサイトへ誘導し、口座番号や暗証番号などを入力させようとする手口です。
偽サイトで盗まれるおそれのある情報
ゆうちょ銀行が注意を呼びかけている情報には、次のようなものがあります。
- 口座番号
- 暗証番号
- 各種サービスのログインID
- ログインパスワード
- クレジットカード・デビットカードの情報
こうした情報を偽サイトへ入力すると、第三者による不正ログインや不正取引につながるおそれがあります。
本物に見えるURLでも安心できない
ゆうちょ銀行は、メール上に表示されたURLが正規のものに見えても、実際には別の不審なサイトへ移動する可能性があると注意喚起しています。
銀行名やロゴ、送信者名だけで本物と判断しないようにしましょう。
なお、ゆうちょ銀行は通常、メールやSMSで口座情報などの入力を求めないと説明しています。
ただし、利用者自身が所定のサポート窓口へ電話し、「お客さま情報の提出等のお願い」に関するWebページのURLをSMSで受け取ることを希望した場合には、所定の番号からSMSが送信される例外も案内されています。
そのため、SMSにURLがあるかどうかだけで判断するのではなく、自分から正規の窓口へ連絡して希望した手続きかどうかも確認することが重要です。
不審なメールやSMSが届いた場合は、記載されたリンクを開かず、ゆうちょ銀行の公式サイトや正規アプリから情報を確認しましょう。
参考:ゆうちょ銀行「ゆうちょ銀行を騙るフィッシングメールによる詐欺にご注意ください」(2026年6月3日)
ゆうちょ銀行の個人情報は漏えいした?
今回確認した2026年のシステム障害やフィッシング詐欺の注意喚起からは、ゆうちょ銀行の顧客データベースが大規模なサイバー攻撃を受けて流出したとは確認できません。
一方で、銀行を装った偽サイトに利用者が情報を入力してしまうと、個人情報や認証情報が第三者に渡る危険があります。
銀行本体からの情報流出と、利用者が偽サイトに入力してしまうことによる情報窃取は、異なる問題です。
また、今回取り上げた事案について大規模な情報流出が確認できないことは、ゆうちょ銀行に関連する過去のあらゆる情報漏えい事案が存在しないことを証明するものではありません。
自分のメールアドレスが流出していないか確認する
ゆうちょ銀行を装った不審なメールが届いたからといって、必ずしもゆうちょ銀行からメールアドレスが漏えいしたとは限りません。
別のサービスから流出したメールアドレスが悪用されたり、無差別に詐欺メールが送信されたりすることもあります。
過去の情報漏えいに自分のメールアドレスが含まれていないか調べたい場合は、以下の記事も参考にしてください。
ゆうちょ銀行で不正送金や身に覚えのない引き落としがあったら?
ゆうちょ銀行の口座で不審な取引を見つけた場合は、できるだけ早く対応することが大切です。
① 取引明細を確認する
ゆうちょ通帳アプリ、ゆうちょダイレクト、通帳記帳など、利用できる正規の方法で入出金明細を確認してください。
特に、身に覚えのない送金や決済サービスへのチャージがないか確認しましょう。
② ゆうちょ銀行の正規窓口へ連絡する
不正な取引が疑われる場合は、速やかにゆうちょ銀行の公式窓口へ連絡してください。
ゆうちょ銀行は、即時振替サービスを利用した決済サービスの不正利用被害について、ゆうちょコールセンターまたはゆうちょ銀行・郵便局の貯金窓口への申し出を案内しています。
また、最寄りの警察署への被害の申し出も求めています。
不審なメールやSMSに書かれた電話番号ではなく、自分で確認した正規の連絡先を利用することが重要です。
参考:ゆうちょ銀行「即時振替サービスを利用した決済サービスの不正利用被害の補償について」
③ ログイン情報を変更する
フィッシングサイトへログインIDやパスワードを入力した場合は、銀行に相談し、正規の手順で認証情報を変更してください。
同じパスワードをほかのサービスでも使用している場合は、使い回しを見直す必要があります。
関連記事:パスワードが流出したか確認する方法
④ 被害状況を記録する
不審なメール、SMS、取引履歴、銀行からの案内などは、可能な範囲で記録を残してください。
被害の調査や相談の際に役立つ場合があります。
⑤ 補償について銀行へ確認する
2020年の即時振替サービスの不正利用では、調査の結果、補償対象とされた利用者に全額補償が行われました。
ただし、すべての不正取引が無条件で補償されるわけではありません。
ゆうちょ銀行の公表する補償の案内では、利用者の故意・重大な過失、被害の通知状況、取引の経緯などによって、補償対象外となる場合があると説明されています。
また、利用者に過失があると判断された場合には、被害金額の4分の3相当を補償する旨も記載されています。
ただし、実際の補償の可否や金額は個別の調査によって判断されます。
不正利用に気づいた場合は、対応を先延ばしにせず、速やかに銀行へ申し出ましょう。
参考:ゆうちょ銀行「即時振替サービスを利用した決済サービスの不正利用被害の補償について」
個人情報が漏えいした場合の具体的な対処法については、以下の記事でも紹介しています。
関連記事:個人情報が漏えいしたときの対処法
ゆうちょ通帳アプリやゆうちょダイレクトが使えないときの対処法
ログインできない、残高が表示されない、送金できないといった場合は、必ずしも不正アクセスが原因とは限りません。
公式サイトで障害・メンテナンス情報を確認する
まず、ゆうちょ銀行の公式サイトで最新のお知らせを確認しましょう。
アプリやインターネットバンキングの障害が公表されている場合は、復旧状況や代替手段を確認してください。
通信環境やアプリの状態を確認する
銀行側の障害が公表されていない場合は、スマートフォンの通信状態やアプリの更新状況などを確認してください。
ただし、原因が分からないままアプリを削除すると、再設定が必要になる場合があります。公式の案内を確認してから操作しましょう。
ATMや窓口などの代替手段を確認する
インターネットバンキングが利用できない場合でも、ATMや郵便局の貯金窓口で手続きできることがあります。
ただし、障害の影響範囲によっては代替手段も利用できない可能性があるため、最新の公式案内を確認してください。
復旧後は取引の重複に注意する
送金操作中にエラーが表示された場合、取引が成立したかどうか分からないことがあります。
同じ送金を繰り返す前に、取引履歴や銀行の案内を確認してください。
二重送金が心配な場合は、正規の問い合わせ窓口へ相談しましょう。
ゆうちょ銀行のセキュリティ対策は?
ゆうちょ銀行は、サイバー攻撃や不正送金などのリスクに対して、複数の対策を実施しています。
ゆうちょ認証アプリなどによる本人確認
ゆうちょダイレクトでは、ゆうちょ認証アプリなどを利用した本人確認の仕組みが用意されています。
利用者は、銀行が案内する正規の方法で認証設定を行い、第三者に認証情報を教えないようにする必要があります。
また、外部の決済サービスで多要素認証が提供されている場合は、その機能を有効にすることも、不正利用のリスクを減らす対策の一つです。
暗証番号の管理と取引明細の確認
ゆうちょ銀行は、即時振替サービスの不正利用対策として、暗証番号を他人に知らせないことや、推測されやすい番号を使用しないことなどを案内しています。
また、スマートフォン内に口座情報やログイン情報のメモを安易に保存しないこと、通帳記帳や残高照会を定期的に行うことも呼びかけています。
サイバー攻撃やシステム障害への備え
ゆうちょ銀行はリスク管理に関する公表資料で、サイバー攻撃への対応として、第三者評価を踏まえた態勢強化や、新システム導入時・機能追加時のセキュリティ対策の確認などを挙げています。
また、システム障害への対策として、機器や回線の二重化、災害対策用データセンターの整備なども説明しています。
ただし、こうした対策があるからといって、すべてのサイバー攻撃や障害を完全に防げるわけではありません。
ゆうちょ銀行のサイバー攻撃に関するよくある質問
ゆうちょ銀行は2026年にサイバー攻撃を受けましたか?
今回確認した公式発表では、2026年にゆうちょ銀行の基幹システムが大規模なサイバー攻撃を受け、顧客情報が一斉に流出したという発表は確認できませんでした。
2026年10月のアプリ不具合は解消しましたか?
ゆうちょ通帳アプリなどで再度口座情報の入力を求められる不具合については、2026年10月14日の更新で解消したと案内されています。
2026年10月の緊急メンテナンスは終了しましたか?
ゆうちょ銀行は2026年10月23日正午の更新で、一部サービスの緊急メンテナンスへの対応が完了し、問題なく利用できると発表しています。
なお、公式発表の本文では停止対象の個別サービス名は確認できないため、銀行のすべてのサービスが停止したという意味ではありません。
2020年の不正利用では補償がありましたか?
はい。2020年10月5日の公表では、補償対象210件・総額4,940万円について全額補償の手続きが完了したと説明されています。これは当時の発表時点の数字です。
ゆうちょ銀行から本人確認のSMSが届いたら本物ですか?
銀行を装った偽SMSの可能性があります。メールやSMSのリンクから安易に情報を入力しないでください。
ただし、利用者が正規のサポート窓口に電話して希望した手続きに関するSMSなど、例外的な案内もあるため、送信の経緯を含めて確認することが重要です。
ゆうちょダイレクトにログインできない場合は?
公式サイトで障害やメンテナンスの情報を確認し、通信環境やアプリの状態も調べてください。不正アクセスが疑われる場合は、正規のサポート窓口へ相談しましょう。
まとめ|ゆうちょ銀行の不正利用とシステム障害は区別して確認
今回の調査では、2026年にゆうちょ銀行の基幹システムが大規模なサイバー攻撃を受け、顧客情報が一斉に流出したという公式発表は確認できませんでした。
一方、2020年には即時振替サービスの不正利用が発生し、ゆうちょ銀行は調査結果に基づく補償を行っています。
また、2025年4月にはゆうちょダイレクトや通帳アプリなどでシステム障害が発生し、2026年にもPay-easyのエラー、アプリの不具合、一部サービスの緊急メンテナンスが公表されています。
ただし、これらの事案がすべてサイバー攻撃によるものだったという事実は確認できません。
利用者にとって特に重要なのは、ゆうちょ銀行を装ったフィッシングメールやSMSに注意し、口座の入出金明細を定期的に確認することです。
身に覚えのない送金や不審なログインが疑われる場合は、速やかにゆうちょ銀行の正規窓口へ相談してください。