2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生しました。
さらに、攻撃者を名乗る人物が、10月27日正午(日本時間)までに100万ドルを支払わなければ、利用者のPCへのランサムウェア攻撃や情報公開などを行うと予告したことが報じられています。
「GMOのサービスを利用しているけれど大丈夫?」「FX口座やパソコンを守るには何をすればよい?」と不安に感じている方もいるでしょう。
今回の事件では、GMOが顧客情報の外部への持ち出しを確認しており、一部の利用者からは身に覚えのない取引についても報告されています。
ただし、今回の不正アクセスの対象は「お名前.com デスクトップクラウド」であり、GMOグループのすべてのサービスで被害が確認されたわけではありません。
この記事では、GMOの公式発表と最新報道をもとに、10月27日正午に何が起きる可能性があるのか、利用者が今すぐやるべき7つの対策、FX口座の確認方法、補償内容を解説します。
※この記事は2026年10月26日時点の情報です。10月27日正午は攻撃者が設定した金銭要求の期限であり、その時刻に必ず追加攻撃が発生するという意味ではありません。
GMO不正アクセスで10月27日正午に何が起きる?
今回のGMO不正アクセスでは、攻撃者を名乗る人物が金銭を要求し、応じなければ情報公開や追加攻撃を行うと予告しています。
2026年10月25日の報道によると、攻撃者側は100万ドル(約1億5,700万円)を要求し、日本時間10月27日正午を期限に設定したとされています。
一方、10月26日には、GMOインターネットグループの熊谷正寿代表が、当初は5,000万ドル(約80億円)を要求されていたことを明らかにしたと報じられました。
つまり、当初の要求額5,000万ドルと、10月27日正午を期限とする100万ドルの要求は、報じられた時点や内容が異なります。
攻撃者が予告している内容
GMOの公式発表では、攻撃者とみられる人物から、要求に応じない場合に次の行為を行うという脅迫を受けたと説明されています。
- 証券会社・FX会社などの取引口座に対する不正操作の継続
- 取得したと主張する利用者PCなどの情報の公開
- 利用者PCへのランサムウェア攻撃
- GMOのシステムや運用体制に関する情報の公開
ランサムウェアとは、PC内のデータを暗号化して使用できなくし、復旧などを条件に金銭を要求する不正プログラムです。
ただし、ここで重要なのは、これらは攻撃者側による脅迫・予告であり、すべての追加攻撃が実行されたと確認されたものではないという点です。
また、10月27日正午はGMOが利用者に設定した対策期限ではありません。
利用者は、この時刻を待たずに、必要なセキュリティ対策を進めることが望まれます。
GMOは身代金の要求に応じるのか?
GMOインターネットは、攻撃者からの要求には応じない方針を示しています。
また、警察当局への証拠提出や捜査協力を進めるとともに、政府関係機関に対して能動的サイバー防御に関する措置の実施を要請しています。
ただし、政府への要請が行われたことと、実際に特定の防御措置が実施されたことは別です。
今後の状況については、GMOの公式発表を確認する必要があります。
参考:GMOインターネット公式|サイバー攻撃について(第4報)
GMOの不正アクセスはどのサービスで発生した?
今回、不正アクセスが確認されたのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。
このサービスは、インターネット経由でクラウド上のWindows環境を利用できるサービスで、FXの自動売買プログラムなどを稼働させる用途にも利用されています。
GMOの公式発表によると、影響の可能性があるサーバーは26,739件です。
ただし、この数字は影響対象となり得るサーバーの数であり、不正アクセスや情報取得が確認された件数ではありません。
GMOは、サービス環境への不正アクセスと顧客情報が外部に持ち出された事実を確認しています。
一方、個々の利用者について、どの情報が取得され、どのように不正利用されたかについては調査が続いています。
お名前.comでドメインを持っているだけでも危険?
お名前.comでドメインを取得しているだけの利用者や、GMOグループの別サービスを利用している人が、今回の不正アクセスによって一律に被害を受けたという発表はありません。
そのため、GMOのサービスを利用しているという理由だけで、自分のPCが感染したと判断する必要はありません。
一方、「お名前.com デスクトップクラウド」を利用していた場合は、GMOの公式注意喚起に従って対応してください。
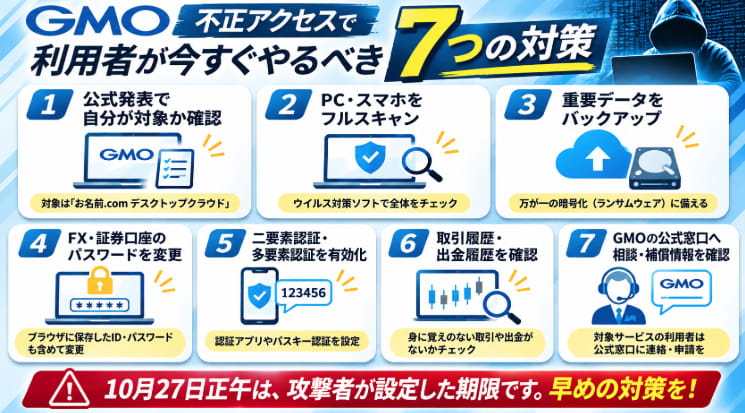
GMO不正アクセスで利用者が今すぐやるべきこと7選
ここからは、今回のGMO不正アクセスを受けて、利用者が確認したい7つの対策を紹介します。
特に「お名前.com デスクトップクラウド」を利用していた方は、10月27日正午を待たずに確認してください。
① GMOの公式発表で自分が対象か確認する
最初に確認したいのは、自分が今回の不正アクセスの影響対象となるサービスを利用していたかどうかです。
対象サービスは「お名前.com デスクトップクラウド」の全プランです。
GMOは10月21日から全プランのサーバーを順次停止し、被害拡大防止のための対応を進めています。
対象サービスを利用していた場合は、登録メールアドレスに届く案内や公式発表を確認してください。
ただし、GMOを装った偽メールや偽サイトに誘導される可能性もあります。
メール内のリンクを安易に開かず、公式サイトに直接アクセスして情報を確認することが重要です。
公式情報:GMOインターネット|被害拡大防止のためのお客様へのお願い(第5報)
② パソコンやスマートフォンをフルスキャンする
GMOは、利用者自身のPCやスマートフォンについて、ウイルス対策ソフトによるフルスキャンを実施するよう求めています。
これは、利用者端末への影響も含めて調査が続いているための予防的な措置です。
Windowsの場合は、Windowsセキュリティなどの信頼できるセキュリティ機能を使用し、最新の状態に更新してからフルスキャンを実施してください。
すでにパスワードを変更している場合でも、GMOはフルスキャンの実施を求めています。
不審なプログラムが見つかった場合や、勝手にファイルが変更されるなどの異常がある場合は、端末をネットワークから切り離し、専門家や公式窓口に相談しましょう。
なお、フルスキャンで問題が検出されなかった場合でも、あらゆる侵害が否定されるわけではありません。
③ 重要なデータを安全な場所にバックアップする
GMOは利用者に対して、データのバックアップも求めています。
ランサムウェアは、PC内のファイルを暗号化して利用できなくする攻撃です。
そのため、重要な書類や写真、仕事のデータなどをバックアップしておくことが、被害を軽減する対策になります。
バックアップ先としては、外付けストレージや信頼できるクラウドストレージなどが考えられます。
ただし、感染が疑われる端末の場合は、バックアップ先への感染拡大や不審なファイルの持ち込みを防ぐ必要があります。
安全性を確認したうえで作業し、判断が難しい場合は専門家に相談してください。
④ FX口座・証券口座のパスワードを変更する
今回の事件では、クラウド環境に保存されていた取引口座のログイン情報が第三者に取得され、不正利用された可能性があります。
「お名前.com デスクトップクラウド」でFXや証券の取引ツールを利用していた場合は、関連する取引口座と取引ツールのパスワードを至急変更してください。
GMOは、FX取引に使用していない別のPCやスマートフォンなど、安全な端末から変更するよう案内しています。
さらに、次の情報も確認してください。
- クラウド上のサーバー内に保存したID・パスワード
- ブラウザに保存していた各種サービスの認証情報
- 他のサービスでも使い回していたパスワード
- 取引ツールに保存したログイン情報
これらの情報が取得された可能性がある場合は、関連するサービスでも認証情報を変更してください。
重要:パスワード変更後は全セッションの切断も必要
今回、特に注意したいのがパスワードを変更しただけでは、不正な接続が終了しない場合があるという点です。
GMOは、証券会社・FX会社などのサーバーの仕様によっては、パスワード変更後も既存の接続セッションが一定期間維持され、第三者が継続して取引できる場合があると説明しています。
そのため、利用している証券会社・FX会社の案内に従い、接続中の全セッションを切断してください。
自分で切断できない場合は、取引先の事業者に連絡し、全セッションの切断を依頼しましょう。
これは、GMOが公式に求めている重要な対策です。
⑤ 二要素認証・多要素認証を有効にする
GMOは、パスワード管理の再点検とともに、多要素認証の有効化を呼びかけています。
多要素認証とは、パスワードだけでなく、スマートフォンの認証アプリや生体認証などを組み合わせて本人確認する仕組みです。
対応している金融サービスでは、フィッシング耐性のあるパスキー認証なども検討しましょう。
ただし、すべてのFX取引ツールが同じ認証方式に対応しているわけではありません。
利用している証券会社・FX会社の公式案内を確認してください。
なお、多要素認証を設定しても、すでに確立された不正な接続が自動的に切断されるとは限りません。
④で説明した全セッションの切断と組み合わせて対策することが重要です。
⑥ FX口座の取引履歴・出金履歴を確認する
今回のGMO不正アクセスでは、一部の利用者から身に覚えのない取引について報告があったことを、GMOが公式に認めています。
そのため、対象サービスを利用していた人は、取引履歴や口座残高などを確認してください。
確認したい項目は次のとおりです。
- 身に覚えのない注文や決済がないか
- 通常とは異なる時間帯の取引がないか
- 口座残高や証拠金に不自然な変化がないか
- 不審な出金や口座情報の変更がないか
- 取引ツールの設定が勝手に変更されていないか
不審な取引を見つけた場合は、取引日時・内容・損失額などを記録し、利用している証券会社・FX会社に速やかに連絡してください。
GMOも、身に覚えのない取引がある場合は、まず取引先の事業者に連絡するよう求めています。
また、補償申請に備えて、取引履歴や残高の画面、関連する通知などを保存しておきましょう。
⑦ GMOの公式窓口へ相談し、補償情報を確認する
「お名前.com デスクトップクラウド」を利用していた方で、不審な取引や情報流出が疑われる場合は、GMOの公式相談窓口へ連絡してください。
GMOは、今回の不正アクセスに起因する不正取引の実現損失について、一定の条件のもとで補償する方針を発表しています。
また、対象サービスの現利用者に対しては、一律5,000円のお見舞金を支払う方針です。
ただし、GMOグループのすべてのサービス利用者が見舞金の対象になるわけではありません。
GMOが公表している相談窓口は次のとおりです。
- 電話:03-5456-2560
- 受付時間:土日・祝日を含む24時間
- 公式問い合わせ先:お名前.comお問い合わせページ
補償を装った偽メールや偽サイトも考えられるため、問い合わせは必ず公式サイトに掲載された窓口から行いましょう。
なお、証券会社・FX会社で不正取引が確認された場合は、GMOへの相談だけでなく、取引先の金融機関にも速やかに連絡してください。
GMOは不正アクセスの被害を補償する?
GMOインターネットは2026年10月24日、今回の事件に関する補償方針を発表しました。
| 対応内容 | 公式発表の概要 |
|---|---|
| お見舞金 | 対象サービスの現利用者に一律5,000円 |
| 不正取引の補償 | 今回の不正アクセスが原因と認められた実現損失 |
| 代替サービス | 対象利用者に6か月間無料の代替クラウド環境を提供する方針 |
| 見舞金・移行案内 | 2026年10月30日23時59分までに案内予定 |
| 補償申請方法 | 2026年11月6日までに案内予定 |
不正取引の補償対象となるのは、GMOが今回の不正アクセスに起因すると認めた取引によって発生した実現損失です。
取引の差損や手数料などが対象となる一方、通常の相場変動による損失や、取引によって得られたはずの利益などは補償対象に含まれないと説明されています。
また、補償を受けるために、取引記録やアクセス記録などの提出が必要になる場合があります。
詳しくは公式発表を確認してください。
出典:GMOインターネット|お見舞金と不正取引による損失の補償について
GMO不正アクセスに便乗したフィッシング詐欺にも注意
今回の事件に便乗して、GMOやお名前.comを装ったメール、SMS、偽サイトが登場する可能性があります。
特に、次のような案内には注意してください。
- 補償金の受け取りを理由にログイン情報を入力させる
- 口座確認のためとしてパスワードを要求する
- 緊急対策を理由に不審なソフトのインストールを求める
- GMOの担当者を名乗って送金を要求する
- メールのリンクから偽の補償申請サイトへ誘導する
今回の事件では、攻撃者を名乗る人物から直接連絡が届く可能性についても注意が必要です。
GMOは、攻撃者を名乗る人物からメールやメッセージが届いた場合、URLや添付ファイルを開かず、返信もしないよう求めています。
また、正規の問い合わせや本人確認手続きと、パスワードなどの秘密情報を聞き出す不審な連絡は区別する必要があります。
メールや電話でパスワードや認証コードなどを要求された場合は、その場で入力・回答せず、公式サイトに掲載された窓口へ直接確認してください。
GMO不正アクセスに関するよくある質問
Q. 10月27日正午になると必ずサイバー攻撃が起きますか?
いいえ。10月27日正午は攻撃者側が金銭要求の期限として設定したと報じられている日時です。
その時刻に必ずランサムウェア攻撃や情報公開が実行されると確認されたわけではありません。
Q. GMOは攻撃者に身代金を支払うのですか?
GMOは、攻撃者からの要求には応じない方針を公式に発表しています。
Q. お名前.comでドメインを持っているだけでも危険ですか?
今回の不正アクセスが確認された対象サービスは「お名前.com デスクトップクラウド」です。
ドメイン登録サービスを利用しているだけで、今回の事件によってPCが侵害されたと判断する根拠はありません。
ただし、GMOを装う不審な連絡への警戒など、一般的なセキュリティ対策は引き続き重要です。
Q. 利用者のパソコンがすでにウイルス感染しているのですか?
すべての利用者PCが感染したと確認されたわけではありません。
GMOは利用者端末への影響も調査しており、予防的な対応としてウイルス対策ソフトによるフルスキャンとバックアップを求めています。
Q. パスワードを変更すれば不正取引は止まりますか?
必ずしも止まるとは限りません。
GMOは、証券会社・FX会社などのサーバーの仕様によっては、パスワード変更後も既存の接続セッションが維持される場合があると説明しています。
パスワード変更とともに、全セッションの切断を行ってください。
Q. FX口座で不正取引があった場合、全額補償されますか?
GMOは、今回の不正アクセスが原因と認定された不正取引の実現損失を補償する方針です。
ただし、すべての取引損失が無条件で補償されるわけではありません。
取引履歴などの証拠を保存し、公式案内に従って申請してください。
Q. GMOから補償金の案内メールが届いたら信用してよいですか?
GMOは登録メールアドレスへの案内を予定していますが、事件に便乗した偽メールにも注意が必要です。
メール内のリンクを安易に開かず、公式サイトの案内と照合してください。
Q. 10月27日正午を過ぎれば安全になりますか?
いいえ。攻撃者が設定した期限を過ぎたことだけで、情報の悪用や不正アクセスのリスクがなくなるわけではありません。
利用者は引き続き、GMOの公式発表や利用している金融機関からの案内を確認してください。
まとめ|GMO不正アクセスの利用者は10月27日を待たずに対策を
今回は、GMOの不正アクセス事件と、10月27日正午までに利用者が確認したい7つの対策を解説しました。
対策は次の7つです。
- GMOの公式発表で自分が対象か確認する
- PCやスマートフォンをフルスキャンする
- 重要なデータを安全な場所にバックアップする
- FX口座・証券口座のパスワードを変更する
- 二要素認証・多要素認証を有効にする
- FX口座の取引履歴・出金履歴を確認する
- GMOの公式窓口へ相談し、補償情報を確認する
特に重要なのは、取引口座のパスワード変更だけで安心せず、接続中の全セッションを切断することです。
10月27日正午は攻撃者が設定した期限であり、すべてのGMO利用者がその時刻までに被害を受けるという意味ではありません。
特に「お名前.com デスクトップクラウド」を利用していた方は、公式発表に従って早めに対応しましょう。
また、事件に便乗した偽メールや補償詐欺にも注意してください。
今後、新たな情報が公表される可能性があります。GMOの公式発表を継続して確認することが重要です。
参考資料・公式情報
- GMOインターネット|サイバー攻撃について(第4報・補償方針)
- GMOインターネット|被害拡大防止のためのお客様へのお願い(第5報)
- セキュリティ対策Lab|攻撃者の犯行声明と10月27日正午の期限に関する報道
- テレビ朝日|GMO不正アクセスで当初約80億円を要求されたとの報道
※2026年10月26日時点の情報です。攻撃者の予告内容は、実行が確認された事実とは区別して記載しています。
GMOの不正アクセスの関連記事