「滋賀銀行で不正アクセスがあった?」「個人情報が漏えいしたというニュースは本当?」「預金口座やインターネットバンキングは大丈夫なの?」と心配している人もいるのではないでしょうか。
2026年5月、滋賀銀行が連携しているマネーフォワード関連サービスで、銀行口座情報を取得できないトラブルが発生しました。
原因となったのは、マネーフォワードグループが開発などに利用している「GitHub」への第三者による不正アクセスです。
滋賀銀行は2026年5月8日に銀行連携の一時停止を発表し、5月12日には復旧を案内しています。
また、マネーフォワードは6月23日、詳細調査の完了を発表しました。
調査では一部の個人情報について流出の可能性が判明した一方、顧客情報を保管する本番データベースへの不正アクセスや、今回の事件に起因する不正利用被害はなかったと説明されています。
さらに滋賀銀行では、2016年に顧客489人分の個人情報が記載された書類を一時紛失した事案も報道されています。
この記事では、滋賀銀行に関連する不正アクセス、個人情報漏えいの有無、銀行連携の停止と復旧、預金への影響、利用者が注意すべき対策を公式発表などから詳しく解説します。
※本記事は2026年11月7日時点で確認できる公開情報に基づいています。
- 滋賀銀行で不正アクセスや個人情報漏えいはあった?
- 滋賀銀行で2026年5月に口座連携が停止!原因はマネーフォワードへの不正アクセス
- 滋賀銀行で停止したマネーフォワード関連サービスは3種類
- 滋賀銀行の銀行連携は2026年5月12日に復旧
- マネーフォワードの個人情報漏えいはあった?2026年6月23日の調査結果
- 滋賀銀行では2016年に顧客489人分の個人情報書類を一時紛失
- 滋賀銀行の預金は大丈夫?口座番号・暗証番号への影響
- 滋賀銀行を装うフィッシング詐欺や不正送金に注意
- 滋賀銀行の利用者が今すぐできる対処法7選
- 滋賀銀行の不正アクセス・個人情報漏えいに関するFAQ
- Q1. 滋賀銀行は2026年にサイバー攻撃を受けましたか?
- Q2. 滋賀銀行の個人情報は漏えいしましたか?
- Q3. 滋賀銀行の口座連携が停止したのはいつですか?
- Q4. 滋賀銀行の口座連携は復旧しましたか?
- Q5. マネーフォワードから何人分の個人情報が流出した可能性がありますか?
- Q6. ビジネスカード370件分の情報には何が含まれていましたか?
- Q7. 滋賀銀行の預金口座番号や暗証番号は盗まれましたか?
- Q8. 滋賀銀行では過去に顧客情報の紛失がありましたか?
- Q9. 2016年の489人分の情報はサイバー攻撃で流出したのですか?
- Q10. マネーフォワードの不正アクセスによる不正利用被害はありましたか?
- Q11. 滋賀銀行を装った不審なメールが届いたらどうすればよいですか?
- Q12. 滋賀銀行への問い合わせ先は?
- まとめ|滋賀銀行の不正アクセスと個人情報漏えい・預金への影響
- 参考資料・公式出典
滋賀銀行で不正アクセスや個人情報漏えいはあった?
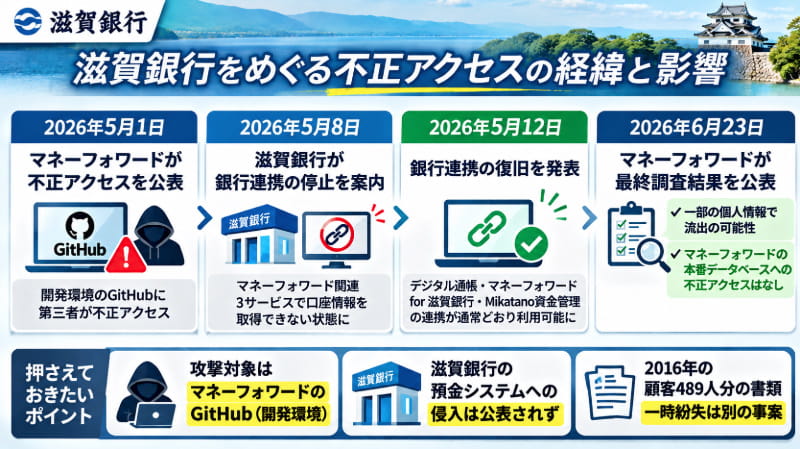
まず、滋賀銀行に関連する主なセキュリティ事案を時系列で整理します。
| 日付 | 内容 | 顧客への影響 |
|---|---|---|
| 2016年1月6日 | 顧客情報を含む書類を外出先で置き忘れ | 489人分の情報を記載した書類を一時紛失 |
| 2016年1月10日 | 拾得者から銀行へ連絡 | 書類を全て回収 |
| 2026年5月1日 | マネーフォワードがGitHubへの不正アクセスを公表 | 銀行口座連携機能を一時停止 |
| 2026年5月8日 | 滋賀銀行が関連3サービスの連携停止を案内 | 口座情報を取得できない状態 |
| 2026年5月12日 | 滋賀銀行が連携復旧を発表 | 3サービスが通常利用可能に |
| 2026年6月23日 | マネーフォワードが詳細調査完了を発表 | 一部情報の流出可能性を公表。本番データベースへの不正アクセスはなし |
今回のポイントは、滋賀銀行自身の預金管理システムが攻撃された事件ではなく、外部のサービス事業者が利用する開発環境への不正アクセスだったという点です。
また、2016年の書類紛失もサイバー攻撃とは別の事案です。
滋賀銀行で2026年5月に口座連携が停止!原因はマネーフォワードへの不正アクセス
2026年5月1日、マネーフォワードグループは、ソフトウェア開発やシステム管理に利用しているGitHubへの不正アクセスを公表しました。
GitHubは、プログラムのソースコードや関連ファイルを管理するためのサービスです。
マネーフォワードによると、GitHubの認証情報が漏えいし、その情報を使って第三者が不正にアクセスしたことが判明しました。
さらに、GitHub上のリポジトリがコピーされていたと説明しています。
滋賀銀行が直接攻撃されたわけではない
今回、不正アクセスが発生したのは、マネーフォワードグループが利用するGitHubの環境です。
滋賀銀行の預金管理システムやインターネットバンキングそのものが不正侵入されたという発表ではありません。
ただし、マネーフォワードは銀行口座との連携機能を提供しているため、安全性を確認する目的で一部の銀行連携機能を一時停止しました。
その結果、滋賀銀行の関連サービスにも影響が出たという流れです。
なぜ銀行口座の連携を停止した?
マネーフォワードは、電子決済等代行業者としての責任を踏まえ、提携金融機関との安全性確認を万全にするため、銀行連携機能を一時停止したと説明しています。
不正アクセスが発生したことだけで、滋賀銀行の預金が盗まれたという意味ではありません。
出典:マネーフォワード|GitHubへの不正アクセス発生に関するお知らせとお詫び(2026年5月1日)
滋賀銀行で停止したマネーフォワード関連サービスは3種類
滋賀銀行は2026年5月8日、マネーフォワード関連サービスで口座情報を取得できない事象が発生していると公表しました。
対象となったのは次の3サービスです。
| サービス名 | 主な用途 | 当時の影響 |
|---|---|---|
| デジタル通帳 | 口座残高や入出金明細などの確認 | 口座情報の取得ができない |
| マネーフォワード for 滋賀銀行 | 銀行口座などを連携した家計管理 | 口座情報の取得ができない |
| 滋賀銀行Mikatano資金管理 | 事業者向けの資金管理 | 口座情報の取得ができない |
滋賀銀行は、復旧までの間、口座残高や入出金明細などについてはインターネットバンキング等を利用するよう案内していました。
口座情報が取得できないとはどういう意味?
今回の障害は、外部サービスから銀行口座の情報を取得する機能に関するものです。
例えば、家計簿アプリなどで残高や取引履歴を確認しようとしても、最新情報に更新できないといった影響が考えられます。
一方、外部サービスで口座情報を取得できないことと、銀行口座そのものが利用できなくなることは別です。
滋賀銀行も、代替手段としてインターネットバンキング等を案内していました。
出典:滋賀銀行|マネーフォワード社サービスの銀行連携一時停止について(2026年5月8日)
滋賀銀行の銀行連携は2026年5月12日に復旧
滋賀銀行は2026年5月12日、マネーフォワード関連サービスの銀行連携が復旧したと発表しました。
対象となったのは、一時停止を案内していた次の3サービスです。
- デジタル通帳
- マネーフォワード for 滋賀銀行
- 滋賀銀行Mikatano資金管理
滋賀銀行は、これらのサービスが通常どおり利用できる状態になったと説明しています。
マネーフォワード全体の銀行連携も順次再開
マネーフォワード側では、2026年5月12日から各金融機関との口座連携を順次再開しました。
さらに、6月5日時点で「銀行」カテゴリの全金融機関との口座連携が再開されたと案内しています。
そのため、2026年5月に発生した銀行連携停止について、現在も滋賀銀行の3サービスが停止したままだと説明するのは正確ではありません。
出典:滋賀銀行|マネーフォワード社サービスの銀行連携復旧について(2026年5月12日)
参考:マネーフォワード for 滋賀銀行|障害・メンテナンスに関するFAQ
マネーフォワードの個人情報漏えいはあった?2026年6月23日の調査結果
2026年6月23日、マネーフォワードはGitHubへの不正アクセスについて、詳細調査の完了を発表しました。
調査では、GitHub上のリポジトリに含まれていた一部の個人情報について、流出の可能性が判明しています。
一方、顧客情報を保管する本番データベースへの不正アクセスや、本番環境からの情報漏えいはなかったと説明しています。
流出の可能性が判明した情報と人数
マネーフォワードが2026年5月1日の初報および6月23日の最終調査結果で公表した情報は、次のとおりです。
| 情報の区分 | 対象人数・件数 | 主な内容 |
|---|---|---|
| マネーフォワード ビジネスカード関連情報 | 370件 | カード保持者名(アルファベット)およびカード番号の下4桁 |
| 顧客に関する情報 | 124人 | 氏名またはメールアドレス |
| 取引先に関する情報 | 28人 | 氏名またはメールアドレス |
| 従業員・退職者に関する情報 | 2,300人 | 氏名、メールアドレス、電話番号、管理用識別子など |
| 顧客に関する管理用識別子 | 60,449人 | 単体では個人を直接特定できないシステム管理用番号 |
なお、これらはマネーフォワードグループ全体の調査結果です。
滋賀銀行の顧客情報が上記の人数分漏えいしたという意味ではありません。
また、各区分には人数と件数が混在しており、対象者の重複の有無も一律には判断できません。そのため、単純に合計して「何人分の情報が漏えいした」と表現することは適切ではありません。
ビジネスカード370件分の情報とは?
2026年5月1日の初報では、マネーフォワードケッサイ株式会社が提供する「マネーフォワード ビジネスカード」に関する370件の情報について、流出の可能性が公表されました。
対象となったのは、カード保持者名(アルファベット)とカード番号の下4桁です。
一方、カード番号の全桁、有効期限、セキュリティコード(CVV)の流出は確認されていないと説明されています。
マネーフォワードは、該当する顧客に対してメールなどで個別に連絡すると案内しました。
この370件は、マネーフォワード ビジネスカードに関する情報であり、滋賀銀行のキャッシュカード370枚分が流出したという意味ではありません。
出典:マネーフォワード|GitHubへの不正アクセス発生に関するお知らせとお詫び(第一報)
60,449人分の管理用識別子とは?
2026年6月23日の発表では、顧客60,449人分の管理用識別子についても流出の可能性が公表されています。
これは、マネーフォワードグループがシステム上でユーザーを区別するために使用している、最大19桁の管理用番号です。
利用者がログインする際に使用するユーザーIDとは異なり、氏名やメールアドレスなどの情報は含まれていないと説明されています。
マネーフォワードは、この識別子だけで特定の個人を直接識別することはできないものの、個人情報保護法に基づき、公表と対象者への通知を行うとしています。
滋賀銀行の口座番号や預金残高は漏えいした?
マネーフォワードは、顧客情報を保管する本番データベースへの不正アクセスや、本番環境からの情報漏えいはなかったと説明しています。
また、「マネーフォワード for 滋賀銀行」の公式FAQでは、金融機関との連携に必要なログイン情報を含め、サービスが預かっている情報の漏えいは確認されなかったと案内しています。
そのため、今回の事件によって滋賀銀行の口座連携用ログイン情報が流出したと判断する根拠はありません。
ただし、マネーフォワードグループ全体ではGitHub上に含まれていた一部情報について流出の可能性が判明しており、これと銀行口座連携用の情報は区別する必要があります。
参考:マネーフォワード for 滋賀銀行|銀行連携と情報漏えいに関するFAQ
流出した可能性のある情報は悪用された?
マネーフォワードは2026年6月23日の発表時点で、流出した可能性のある個人情報の不正利用等による二次被害や、そのおそれは確認されていないと説明しています。
また、対象であることが確認できた人のうち、連絡先を把握している個人・事業者には個別に案内したとしています。
出典:マネーフォワード|GitHubへの不正アクセスに関する詳細調査の完了およびセキュリティ対策強化のお知らせ(2026年6月23日)
滋賀銀行では2016年に顧客489人分の個人情報書類を一時紛失
滋賀銀行では、2026年の不正アクセスとは別に、2016年に顧客情報を含む書類を一時紛失した事案が報道されています。
セキュリティ専門メディア「Security NEXT」の2016年1月18日付記事によると、滋賀銀行長浜北支店の従業員が、顧客情報の記載された書類を外出先に置き忘れたということです。
2016年1月6日に書類を置き忘れ
報道によると、2016年1月6日、従業員が顧客宅を訪問する途中で立ち寄った施設に書類を置き忘れました。
その後、1月10日に拾得者から銀行へ連絡があり、紛失が判明しました。
書類は全て回収されています。
紛失した書類には489人分の個人情報
| 項目 | 内容 |
|---|---|
| 発生した店舗 | 長浜北支店 |
| 置き忘れた日 | 2016年1月6日 |
| 発覚した日 | 2016年1月10日 |
| 対象人数 | 489人 |
| 記載されていた情報 | 氏名、住所、年齢、電話番号、預金残高など |
| 書類の状況 | 全て回収 |
| 情報の不正利用 | 報道時点では確認されず |
滋賀銀行では、原則として顧客情報の持ち出しを行わず、必要な場合は承認を受けることになっていました。
しかし、今回の事案では従業員が承認を得ずに書類を持ち出していたと報じられています。
489人分の情報は不正利用された?
報道によると、書類は全て回収され、情報の不正利用は確認されていませんでした。
一方、書類が一時的に銀行の管理下から離れていたことも事実です。
そのため、書類の一時紛失と、個人情報が不正利用されたことを混同しないことが重要です。
2016年の事案については、顧客489人分の情報を記載した書類が一時紛失したものの、書類は全て回収され、報道時点で情報の不正利用は確認されていませんでした。
また、この事案は紙の書類の置き忘れであり、サイバー攻撃によるデータ流出とは異なります。
出典:Security NEXT|預金残高など顧客情報の記載書類を一時紛失 – 滋賀銀(2016年1月18日)
滋賀銀行の預金は大丈夫?口座番号・暗証番号への影響
銀行関連サービスへの不正アクセスが発生すると、預金が勝手に引き出されるのではないかと心配になる人もいるでしょう。
今回の2026年5月の事案では、マネーフォワードのGitHub環境への不正アクセスが確認されました。
一方、マネーフォワードは、本番データベースへの不正アクセスや、本番環境からの情報漏えいはなかったと説明しています。
滋賀銀行の預金システムが攻撃された?
今回確認した公式発表では、滋賀銀行の預金管理システム自体が今回の事件で不正侵入されたとは説明されていません。
滋賀銀行で発生した主な影響は、マネーフォワード関連3サービスから口座情報を取得できなくなったことです。
そして、2026年5月12日に銀行連携の復旧が発表されています。
金融機関のログイン情報は漏えいした?
「マネーフォワード for 滋賀銀行」の公式FAQでは、金融機関などとの連携に必要なログイン情報を含め、利用者から預かった情報の漏えいは確認されなかったと説明されています。
また、今回の事件に起因する金融機関への不正ログインのおそれはないと案内しています。
ただし、これは今回のマネーフォワードGitHub不正アクセス事案に関する調査結果です。
銀行を装ったフィッシング詐欺など、別の手口による不正ログインまで発生しないという意味ではありません。
銀行連携の停止と預金の流出は別問題
銀行口座連携機能が停止すると、家計簿アプリや資金管理サービスで残高や取引履歴を更新できなくなる場合があります。
しかし、これだけで預金口座から現金が引き出されたり、銀行口座の暗証番号が盗まれたりしたことにはなりません。
今回の事件に関して、滋賀銀行の預金が不正に引き出されたと確認できる公式発表は、今回調査した資料にはありませんでした。
ただし、銀行を装う詐欺メールや不正送金には別途注意が必要です。
滋賀銀行を装うフィッシング詐欺や不正送金に注意
滋賀銀行では、銀行を装った不審なメールやSMS、電話による詐欺への注意を呼びかけています。
こうした詐欺は、実際に銀行で情報漏えいが発生していなくても行われる可能性があります。
フィッシング詐欺の主な手口
例えば、銀行を装って次のようなメッセージが送られてくる場合があります。
- 「お客さまの口座に不正アクセスがありました」
- 「セキュリティ確認のためログインしてください」
- 「口座が一時停止されました」
- 「本人確認のため暗証番号を入力してください」
- 「ワンタイムパスワードを教えてください」
※上記は一般的な詐欺手口を説明するための例文であり、滋賀銀行で実際に確認された個別のメール本文を引用したものではありません。
銀行の名前やロゴが表示されていても、それだけで本物とは判断できません。
銀行を装う電話にも注意
ボイスフィッシングは、電話で銀行員などを装い、利用者からログイン情報を聞き出したり、偽サイトに誘導したりする手口です。
不審な電話を受けた場合は、一度電話を切り、滋賀銀行の公式サイトに掲載された窓口へ自分で連絡しましょう。
滋賀銀行の利用者が今すぐできる対処法7選
① 滋賀銀行とマネーフォワードの公式発表を確認する
不正アクセスや個人情報漏えいに関するニュースを見かけた場合は、まず公式発表を確認しましょう。
特に今回の事件では、2026年5月の初報だけでなく、5月12日の復旧発表と6月23日の最終調査結果を確認することが重要です。
② 不審なメールやSMSのリンクを開かない
銀行を名乗るメッセージが届いても、記載されたリンクを安易に開かないようにしましょう。
メールアドレスの流出が心配な場合は、メールアドレスが漏えいしているか確認する方法も参考にしてください。
③ パスワードの使い回しを避ける
銀行関連サービスと他のサイトで同じパスワードを使用している場合は、別々のパスワードに設定しましょう。
また、パスワードが流出しているか確認する方法も参考にしてください。
④ ワンタイムパスワードを第三者に伝えない
ワンタイムパスワードは、不正ログインや不正送金を防ぐための重要な認証情報です。
銀行員を名乗る人物から求められても、電話やメールで教えないようにしてください。
⑤ 預金残高や取引履歴を確認する
身に覚えのない振込や引き出しがないか、通帳やインターネットバンキングなどで確認しましょう。
不審な取引を発見した場合は、速やかに滋賀銀行へ相談してください。
⑥ マネーフォワードの連携状況を確認する
2026年5月の銀行連携停止については、滋賀銀行が5月12日に復旧を発表しています。
もし現在もアプリで口座情報を取得できない場合は、アプリの最新のお知らせや設定状況を確認し、必要に応じてサービス提供元へ問い合わせましょう。
今回の事件が原因だと決めつけず、現在の障害情報を確認することが重要です。
⑦ 個人情報の悪用が疑われる場合は相談する
不審な電話やメールが増えた場合や、身に覚えのない手続きが行われた疑いがある場合は、関係する金融機関やサービス提供元に相談しましょう。
また、個人情報が漏えいした場合の対処法では、被害を防ぐための確認事項を詳しく紹介しています。
滋賀銀行の不正アクセス・個人情報漏えいに関するFAQ
Q1. 滋賀銀行は2026年にサイバー攻撃を受けましたか?
2026年5月、滋賀銀行が連携するマネーフォワードグループのGitHub環境で不正アクセスが発生しました。ただし、滋賀銀行の預金管理システムが直接攻撃されたという発表ではありません。
Q2. 滋賀銀行の個人情報は漏えいしましたか?
マネーフォワードグループ全体では、GitHub上に保存されていた一部の個人情報について流出の可能性が判明しました。ただし、今回確認した公式資料から、滋賀銀行の顧客情報が流出したと断定することはできません。
Q3. 滋賀銀行の口座連携が停止したのはいつですか?
滋賀銀行は2026年5月8日に、マネーフォワード関連3サービスで口座情報を取得できない状態を案内しました。マネーフォワード側は5月1日に銀行連携の一時停止を公表しています。
Q4. 滋賀銀行の口座連携は復旧しましたか?
はい。滋賀銀行は2026年5月12日に、デジタル通帳、マネーフォワード for 滋賀銀行、滋賀銀行Mikatano資金管理の3サービスが復旧したと発表しています。
Q5. マネーフォワードから何人分の個人情報が流出した可能性がありますか?
2026年5月1日の初報では、マネーフォワード ビジネスカードに関する370件の情報について流出の可能性が公表されました。
6月23日の最終調査結果では、顧客124人、取引先28人、従業員・退職者2,300人に関する情報に加え、顧客60,449人分の管理用識別子が対象として公表されています。
これらはマネーフォワードグループ全体の情報であり、滋賀銀行の顧客数を示すものではありません。
Q6. ビジネスカード370件分の情報には何が含まれていましたか?
カード保持者名(アルファベット)とカード番号の下4桁です。マネーフォワードは、カード番号の全桁、有効期限、セキュリティコード(CVV)の流出は確認されていないと説明しています。
Q7. 滋賀銀行の預金口座番号や暗証番号は盗まれましたか?
今回確認した公式発表では、滋賀銀行の預金口座番号や暗証番号が今回の事件で盗まれたと確認されたわけではありません。
マネーフォワードは、本番データベースへの不正アクセスや本番環境からの情報漏えいはなかったと説明しています。
また、「マネーフォワード for 滋賀銀行」の公式FAQでは、金融機関連携用のログイン情報を含め、預かった情報の漏えいは確認されなかったと案内しています。
Q8. 滋賀銀行では過去に顧客情報の紛失がありましたか?
はい。2016年1月、長浜北支店の従業員が顧客489人分の情報を記載した書類を外出先で一時紛失したと報道されています。
書類は全て回収され、報道時点で情報の不正利用は確認されていませんでした。
Q9. 2016年の489人分の情報はサイバー攻撃で流出したのですか?
いいえ。2016年の事案は、紙の書類を外出先に置き忘れたことによる一時紛失であり、サイバー攻撃ではありません。
Q10. マネーフォワードの不正アクセスによる不正利用被害はありましたか?
マネーフォワードは2026年6月23日の発表時点で、今回の事件に起因する個人情報の不正利用などによる二次被害や、そのおそれは確認されていないと説明しています。
Q11. 滋賀銀行を装った不審なメールが届いたらどうすればよいですか?
メールに記載されたリンクを安易に開かず、滋賀銀行の公式サイトや正規アプリから情報を確認してください。ログイン情報やワンタイムパスワードを第三者に伝えないことが重要です。
Q12. 滋賀銀行への問い合わせ先は?
2026年5月のマネーフォワード関連サービスの連携停止について、滋賀銀行は「しがぎん」ダイレクトヘルプデスク(0120-450-280、平日9:00~17:00、祝日・銀行休業日を除く)を案内していました。
現在の口座取引や不正利用に関する問い合わせは、滋賀銀行公式サイトで最新の窓口を確認してください。
まとめ|滋賀銀行の不正アクセスと個人情報漏えい・預金への影響
滋賀銀行について、不正アクセス、個人情報漏えい、サイバー攻撃、預金への影響を調査しました。
主なポイントは次のとおりです。
- 2026年5月1日、マネーフォワードがGitHubへの不正アクセスを公表した
- 攻撃対象はマネーフォワードグループが利用する開発環境であり、滋賀銀行の預金管理システムではない
- 滋賀銀行は5月8日に関連3サービスの銀行連携停止を案内した
- 5月12日には滋賀銀行が3サービスの復旧を発表した
- マネーフォワード ビジネスカード関連の370件の情報について流出の可能性が公表された
- 6月23日の最終調査では、マネーフォワードの一部個人情報について流出の可能性が判明した
- マネーフォワードは本番データベースへの不正アクセスや本番環境からの情報漏えいはなかったと説明した
- 「マネーフォワード for 滋賀銀行」では、金融機関連携用のログイン情報を含め、預かった情報の漏えいは確認されなかった
- 今回の事件に起因する不正利用などの二次被害は、6月23日時点で確認されていない
- 2016年には滋賀銀行で顧客489人分の書類を一時紛失した事案が報道されている
- 2016年の書類は全て回収され、報道時点で情報の不正利用は確認されていなかった
特に重要なのは、マネーフォワードへの不正アクセスと、滋賀銀行自身の預金システムへの攻撃を混同しないことです。
今回の公式発表から、滋賀銀行の預金が不正に引き出されたと判断する根拠はありません。
一方、銀行を装うフィッシング詐欺や不正送金は、情報漏えいの有無にかかわらず注意が必要です。
不審なメールや電話を受けた場合は、銀行の公式窓口で確認し、パスワードや認証番号を第三者に伝えないようにしましょう。
参考資料・公式出典
- 滋賀銀行|マネーフォワード社サービスの銀行連携一時停止について(2026年5月8日)
- 滋賀銀行|マネーフォワード社サービスの銀行連携復旧について(2026年5月12日)
- マネーフォワード|GitHubへの不正アクセス発生に関するお知らせとお詫び(第一報・2026年5月1日)
- マネーフォワード|GitHubへの不正アクセスに関する調査進捗(第二報・2026年5月11日)
- マネーフォワード|GitHubへの不正アクセスに関する詳細調査の完了およびセキュリティ対策強化のお知らせ(第四報・2026年6月23日)
- マネーフォワード for 滋賀銀行|障害・メンテナンス・アップデートに関するFAQ
- Security NEXT|預金残高など顧客情報の記載書類を一時紛失 – 滋賀銀(2016年1月18日)
- 滋賀銀行|ボイスフィッシングへの注意喚起
- 滋賀銀行|公式サイト
※本記事は2026年11月7日時点で確認できた公開情報に基づいて作成しています。新たな発表や状況の変化があった場合は、滋賀銀行およびマネーフォワードの公式サイトをご確認ください。