
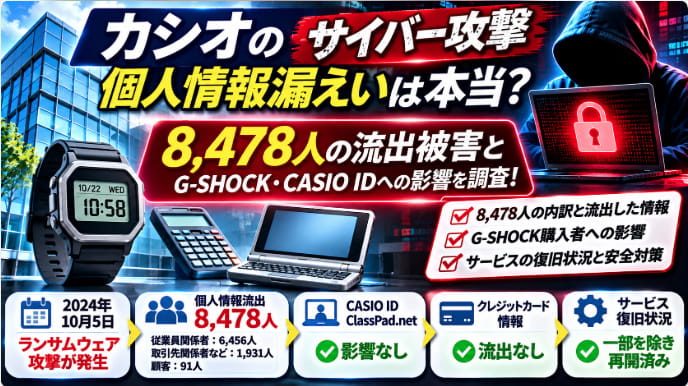
「カシオがサイバー攻撃を受けたって本当?」「G-SHOCKを購入したことがあるけれど、個人情報は大丈夫?」「CASIO IDやクレジットカード情報も流出したの?」と心配している人もいるのではないでしょうか。
2024年10月5日、G-SHOCKや電子辞書、電卓などで知られるカシオ計算機株式会社が、ランサムウェアによるサイバー攻撃を受けました。
その後、2025年1月7日に公表された調査結果では、従業員・取引先関係者・一部の顧客について、合計8,478人の個人情報が流出したことが確認されています。
一方、CASIO IDやClassPad.netのシステムは今回の不正アクセスの影響を受けておらず、漏えいが確認された情報にクレジットカード情報は含まれていません。
この記事では、カシオの公式発表をもとに、サイバー攻撃の経緯、情報漏えいの対象人数、G-SHOCKなどの購入者への影響、サービスの復旧状況、利用者が確認したい安全対策を解説します。
※本記事は2026年10月22日時点で確認できる公式発表をもとに作成しています。
カシオのサイバー攻撃・個人情報漏えいは本当?
結論からいうと、カシオ計算機がランサムウェア攻撃を受け、個人情報が実際に流出したことは事実です。
2024年10月5日、カシオのサーバーが海外から不正アクセスを受け、一部のシステムが使用できなくなりました。
同社は10月8日に不正アクセスによるシステム障害を公表し、10月11日にはランサムウェア攻撃と情報漏えいを確認したと発表しています。
その後、外部のセキュリティ専門家による調査が行われ、2025年1月7日に個人情報の流出対象が具体的に公表されました。
ただし、カシオのサービスを利用したことがある人全員の情報が流出したわけではありません。
公式発表では、顧客データベースや顧客の個人情報を扱うシステムからデータが窃取された痕跡は確認されなかったと説明されています。
カシオの個人情報漏えいは何人?8,478人の内訳
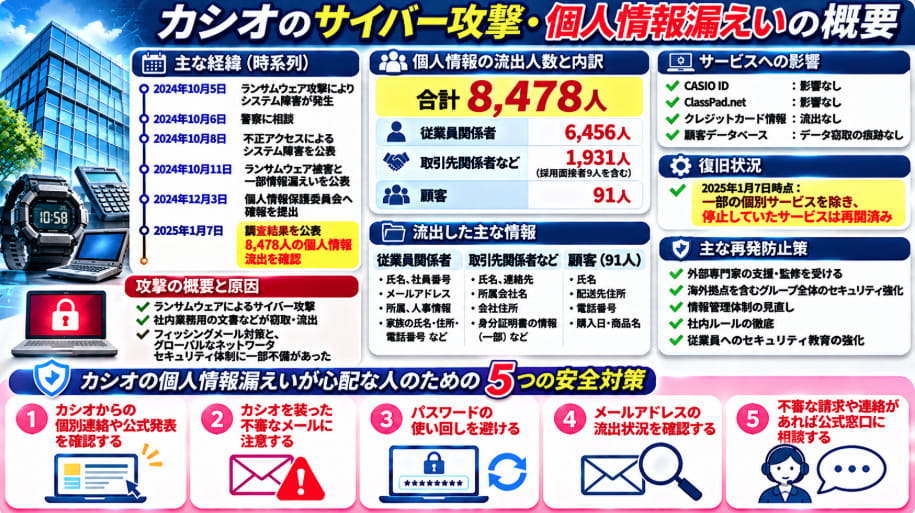
2025年1月7日の公式発表で確認された個人情報の流出対象は、合計8,478人です。
| 対象者 | 人数 | 主な情報 |
|---|---|---|
| 従業員関係者 | 6,456人 | 氏名、メールアドレス、人事情報など |
| 取引先関係者など | 1,931人 | 氏名、連絡先、所属会社など |
| 顧客 | 91人 | 氏名、配送先住所、電話番号、購入商品など |
| 合計 | 8,478人 | 公式発表で流出が確認された対象人数 |
以下では、それぞれの対象者について詳しく確認します。
① 従業員関係者:6,456人
最も人数が多かったのは、カシオおよび国内外のグループ会社の従業員関係者です。
流出が確認された情報には、氏名、社員番号、メールアドレス、所属、人事情報などが含まれます。
一部の従業員については、身分証明書に記載された情報や、家族の氏名・住所・電話番号なども含まれていました。
従業員関係者の情報には、一般の顧客情報とは異なる人事・業務関連の情報も含まれている点が特徴です。
② 取引先関係者など:1,931人
取引先関係者などについては、1,931人の情報流出が確認されています。
主な対象は、カシオやグループ会社の取引先の窓口担当者・代表者です。
氏名、メールアドレス、電話番号、所属会社名、会社住所などが含まれています。
この人数には、過去にカシオの採用面接を受けた9人も含まれます。
なお、一部の取引先関係者については、身分証明書に記載された情報も含まれていました。
③ 顧客:91人
一般の利用者にとって特に気になるのが、顧客91人の個人情報流出です。
公式発表によると、対象となったのは、国内で配送設置を伴う一部の製品を購入した顧客です。
流出した情報には、次のような項目が含まれていました。
- 氏名
- 配送先住所
- 電話番号
- 購入日
- 商品名
ただし、対象となった具体的な商品名や購入時期の一覧が、すべて公表されているわけではありません。
そのため、G-SHOCKや電子辞書などを購入したという理由だけで、今回の91人に該当すると判断することはできません。
G-SHOCKの購入者も個人情報が流出した?
カシオといえば、腕時計のG-SHOCKを思い浮かべる人も多いでしょう。
今回のサイバー攻撃を知り、G-SHOCKを購入した際の個人情報が流出していないか気になる人もいるかもしれません。
しかし、カシオの公式発表では、G-SHOCK購入者全体の個人情報が流出したとは説明されていません。
流出が確認された顧客91人は、国内で配送設置を伴う一部製品の購入者とされています。
そのため、一般的なG-SHOCKの購入履歴が今回の情報流出に含まれていると断定することはできません。
また、今回の調査では、顧客データベースから情報が窃取された痕跡は確認されなかったと発表されています。
不安がある場合は、カシオからの個別連絡の有無や、公式サイトの案内を確認してください。
CASIO IDやClassPad.netは安全だった?
今回の事件では、カシオの各種アプリやサービスに使用されるCASIO IDへの影響も気になるところです。
カシオは2024年10月11日と2025年1月7日の発表で、CASIO IDおよびClassPad.netのシステムは、今回不正アクセスを受けたサーバーとは別のシステムで稼働していたと説明しています。
そして、これらのシステムは今回の不正アクセスの影響を受けていないと発表しています。
| サービス・情報 | 公式発表の内容 |
|---|---|
| CASIO ID | 今回の不正アクセスの影響なし |
| ClassPad.net | 今回の不正アクセスの影響なし |
| 顧客データベース | データ窃取の痕跡は確認されず |
| 顧客の個人情報を扱うシステム | データ窃取の痕跡は確認されず |
ただし、これは2024年10月に発生した今回の攻撃についての調査結果です。
すべてのサービスについて、将来にわたって不正アクセスの危険がないことを保証するものではありません。
カシオのクレジットカード情報は漏えいした?
カシオは2025年1月7日の調査結果で、漏えいが確認された個人情報にクレジットカード情報は含まれていないと発表しています。
また、2024年10月11日の発表では、カシオおよび関係会社のオンライン販売サービスでは顧客のクレジットカード情報を保有していないと説明しています。
そのため、今回の2024年10月のランサムウェア攻撃について、「カシオのクレジットカード情報が流出した」とするのは正確ではありません。
なお、2025年2月には英国グループ会社の通販サイトに関する別の不正アクセス事案も報じられています。
これは今回の2024年10月のランサムウェア攻撃とは区別して考える必要があります。
カシオはなぜランサムウェア攻撃を受けた?原因を調査
カシオは2025年1月7日の調査結果で、今回の攻撃の原因について説明しています。
同社によると、フィッシングメール対策と、海外拠点を含むグローバルなネットワークセキュリティ体制に一部不備があり、海外からの巧妙なランサムウェア攻撃に対処できなかったとしています。
攻撃により、社内業務用の文書などが窃取され、その一部が外部へ流出しました。
ランサムウェアとは?
ランサムウェアは、パソコンやサーバー内のデータを暗号化するなどして、システムを使用できなくする不正プログラムです。
攻撃者がデータの復旧や情報の非公開と引き換えに、金銭を要求するケースもあります。
今回のカシオの事件では、システム障害だけでなく、社内資料に含まれる個人情報の流出も確認されました。
カシオは攻撃者に身代金を支払った?
カシオは2025年1月7日の公式発表で、ランサムウェアグループからの不当な要求には一切応じていないと説明しています。
また、捜査機関、外部の弁護士、セキュリティ専門家にも相談したと発表しています。
カシオのサイバー攻撃から調査結果公表までの時系列
主な出来事を時系列で整理しました。
| 日付 | 出来事 |
|---|---|
| 2024年10月5日 | 不正アクセスとランサムウェア攻撃によるシステム障害が発生 |
| 2024年10月6日 | 警察に相談 |
| 2024年10月8日 | 不正アクセスによるシステム障害を公表 |
| 2024年10月11日 | ランサムウェア被害と一部情報漏えいを公表 |
| 2024年12月3日 | 個人情報保護委員会へ確報を提出 |
| 2025年1月7日 | 調査結果を公表。合計8,478人の個人情報流出を確認 |
2025年1月7日の発表時点で、カシオは外部専門家による調査を可能な限り完了したと説明しています。
カシオのサービスは復旧した?
今回のサイバー攻撃では、カシオ社内の複数のシステムが使用できなくなり、一部サービスにも停止などの影響が生じました。
しかし、2025年1月7日の発表では、一部の個別サービスを除き、停止していたサービスは安全性を確認したうえで再開したと説明されています。
したがって、2025年1月時点で大部分のサービスが再開していたことが分かります。
ただし、当時は一部の個別サービスが再開対象から除かれていたため、すべてのサービスが同日に完全復旧したと表現するのは正確ではありません。
現在利用しているサービスの稼働状況については、カシオの公式サイトで最新のお知らせをご確認ください。
カシオが実施した再発防止策とは?
カシオは、2025年1月7日の調査結果で再発防止策を公表しています。
主な内容は次のとおりです。
- 外部セキュリティ専門家の支援・監修を受ける
- 海外拠点を含むグループ全体のITセキュリティを強化する
- 情報管理体制を見直す
- 社内ルールの徹底を図る
- 従業員へのセキュリティ教育を強化する
今回の事件では、国内だけでなく海外拠点を含めたネットワークセキュリティ体制の強化が重要な課題となりました。
カシオの個人情報漏えいが心配な人のための5つの安全対策
今回の情報流出が確認されたのは特定の対象者ですが、一般の利用者も日頃から個人情報を守る対策を行うことが大切です。
① カシオからの個別連絡や公式発表を確認する
カシオは、情報流出の対象となった取引先や顧客を特定し、個別に連絡する方針を発表しています。
心当たりがある場合は、公式サイトの案内や、カシオから届いた連絡を確認しましょう。
ただし、企業を装った偽メールも考えられるため、メールに記載されたリンクを無条件に信用しないことが重要です。
② カシオを装った不審なメールに注意する
2025年1月7日の公式発表では、カシオの従業員に対し、今回の不正アクセスとの関連がうかがわれる迷惑メールが届いたという報告があったと説明されています。
一方、同発表時点では、取引先や顧客から二次被害の連絡は受けていないとしています。
不審なメールを受け取った場合は、添付ファイルやリンクを開かず、公式サイトから問い合わせ先を確認してください。
③ パスワードの使い回しを避ける
CASIO IDのシステムは今回の不正アクセスの影響を受けていないと発表されています。
そのため、今回の事件だけを理由にCASIO IDのパスワードが流出したと考える必要はありません。
ただし、ほかのサービスでも同じパスワードを使っている場合は、不正ログインの危険が高まります。
パスワードの安全性については、次の記事で詳しく紹介しています。
パスワードが流出したか確認する方法!使い回しの危険性と変更手順
④ メールアドレスの流出状況を確認する
過去に別のサービスでメールアドレスが漏えいしていないか確認できる無料サービスがあります。
ただし、メールアドレスのチェック結果から、今回のカシオの事件で流出したかどうかを直接判定できるわけではありません。
自分のメールアドレスが流出しているか調べる方法!無料チェックサイト3選と対処法
⑤ 不審な請求や連絡があれば公式窓口に相談する
個人情報が悪用された疑いがある場合は、関連するサービスの利用履歴や、身に覚えのない請求がないか確認しましょう。
必要に応じてカシオの公式窓口、カード会社、警察などに相談してください。
個人情報漏えいが疑われる場合の対応については、次の記事でも詳しく解説しています。
カシオのサイバー攻撃に関するよくある質問
Q. カシオは本当にサイバー攻撃を受けたのですか?
はい。2024年10月5日にランサムウェア攻撃を受け、一部システムが停止しました。その後、個人情報を含む社内資料の流出も確認されています。
Q. 個人情報は何人分流出したのですか?
2025年1月7日の公式発表によると、従業員関係者6,456人、取引先関係者など1,931人、顧客91人の合計8,478人です。
Q. G-SHOCKを買った人は全員対象ですか?
いいえ。G-SHOCK購入者全体の情報が流出したという発表はありません。顧客91人は、国内で配送設置を伴う一部製品を購入した人と説明されています。
Q. CASIO IDの情報は流出しましたか?
公式発表では、CASIO IDのシステムは今回の不正アクセスの影響を受けていないと説明されています。
Q. クレジットカード情報は流出しましたか?
2025年1月7日の調査結果では、漏えいが確認された個人情報にクレジットカード情報は含まれていないと発表されています。
Q. カシオは身代金を支払いましたか?
カシオは、攻撃者からの不当な要求には一切応じていないと公表しています。
Q. 停止したサービスは復旧しましたか?
2025年1月7日時点では、一部の個別サービスを除き、安全性を確認したうえで再開したと発表されています。
まとめ|カシオでは8,478人の個人情報流出が確認された
カシオ計算機のサイバー攻撃について、重要なポイントをまとめます。
- 2024年10月5日にランサムウェア攻撃が発生した
- 2025年1月7日の調査結果で合計8,478人の個人情報流出が確認された
- 内訳は従業員関係者6,456人、取引先関係者など1,931人、顧客91人
- 顧客91人は国内で配送設置を伴う一部製品の購入者
- CASIO IDとClassPad.netのシステムは今回の攻撃の影響を受けていない
- 漏えいが確認された個人情報にクレジットカード情報は含まれていない
- 2025年1月時点で一部を除くサービスが再開した
今回のカシオの事件では、実際に個人情報の流出が確認されています。
一方で、カシオ製品の購入者全員やCASIO IDの登録者全員の情報が流出したわけではありません。
サイバー攻撃のニュースを確認するときは、被害人数だけでなく、対象となった情報の種類や、利用しているサービスへの影響まで確認することが大切です。